Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-53359 — CVE-2026-53359 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2026-53359
漏洞分析漏洞利用论文与研究学习与教育二进制利用
GitHub0xblackash/cve-2026-53359

CVE-2026-53359

CVE-2026-53359

查看仓库
43384个月前尚未审核
分享

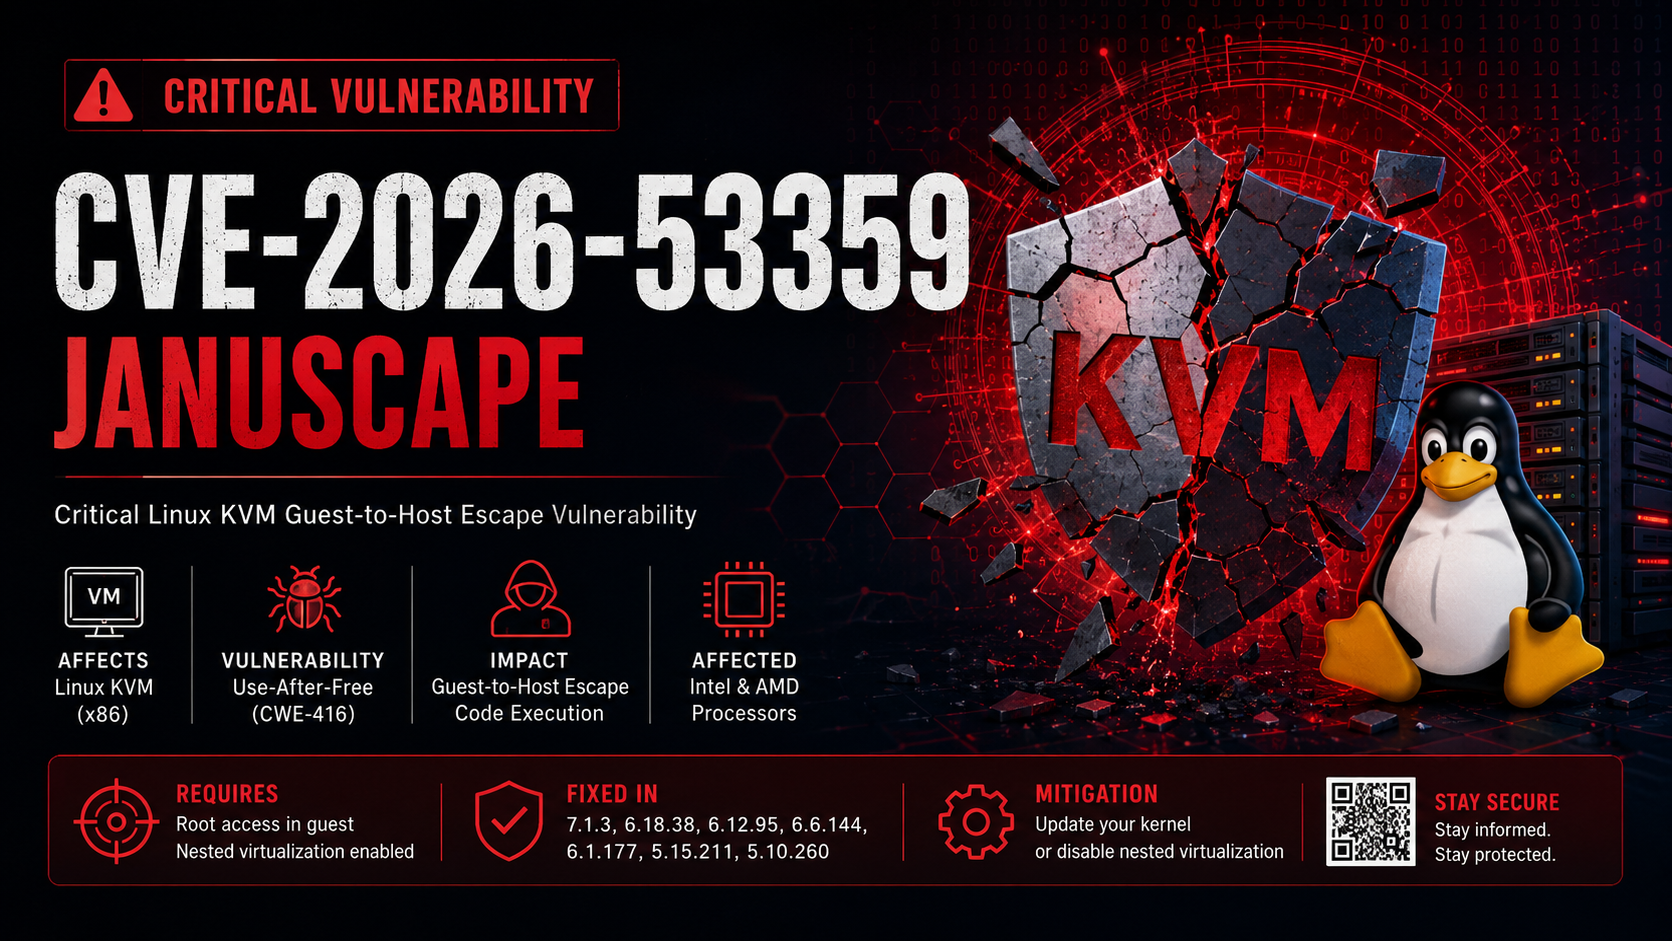
🚨 CVE-2026-53359 — Januscape

ChatGPT 图像 2026年7月8日 01:17:00

Linux KVM 影子分页释放后使用(客户机到宿主机逃逸)

Linux KVM 漏洞类型 影响范围 状态

Januscape 是一个 Linux 内核 KVM 漏洞,由 x86 影子 MMU 中的释放后使用(UAF) 条件导致。在易受攻击的配置下,恶意客户机可以破坏宿主机内存,导致宿主机崩溃并可能破坏虚拟机隔离。


📌 概述

字段值
CVECVE-2026-53359
别名Januscape
组件Linux 内核 KVM(x86 影子 MMU)
漏洞类型释放后使用
攻击向量客户机虚拟机
影响宿主机内核内存破坏
受影响平台Intel VT-x 和 AMD-V
披露日期2026 年 7 月

📖 描述

该漏洞存在于 KVM 的旧版影子分页实现中。

之前的安全修复验证了客户机页帧号(GFN),但在重用现有 kvm_mmu_page 之前未能验证影子页角色。

这导致不兼容的影子页面被重用,在内存已被释放后留下过时的反向映射(rmap)条目。

后续的 MMU 操作可能会解引用已释放的内存,导致释放后使用条件,从而破坏宿主机内核。


⚙️ 技术根本原因

客户机修改页映射
        │
        ▼
影子页被重用
但未验证角色
        │
        ▼
过时的 rmap 条目残留
        │
        ▼
影子页被释放
        │
        ▼
后续 MMU 操作
解引用已释放的内存
        │
        ▼
释放后使用

😨 内核恐慌

[  123.456789] BUG: unable to handle page fault for address: ffff8881xxxxxxxx
[  123.456789] #PF: supervisor read access in kernel mode
[  123.456789] #PF: error_code(0x0000) - not-present page
[  123.456789] CPU: 3 PID: 1234 Comm: poc_3 Tainted: G           OE
[  123.456789] RIP: 0010:kvm_mmu_page_get_gfn+0xXX/0xXX [kvm]
...
[  123.456789] Call Trace:
[  123.456789]  pte_list_remove+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_zap_all_fast+0xXX/0xXX [kvm]
[  123.456789]  kvm_mmu_notifier_invalidate_range+0xXX/0xXX [kvm]
...
[  123.456789] Kernel panic - not syncing: Fatal exception
[  123.456789] ---[ end Kernel panic - not syncing: Fatal exception ]---

🎯 潜在影响

  • 宿主机内核恐慌(拒绝服务)
  • 虚拟机监控器内存破坏
  • 客户机到宿主机隔离违反
  • 可能的权限提升
  • 多租户虚拟化环境中的风险增加

官方内核修复通过确保重用前验证页面角色,解决了影子页重用逻辑问题。


🖥️ 受影响系统

可能受影响的环境包括:

  • Linux KVM 宿主机
  • Intel x86 虚拟化
  • AMD x86 虚拟化
  • 嵌套虚拟化部署
  • 使用 KVM 的云基础设施

易受攻击的路径主要与影子分页相关,该路径在使用嵌套虚拟化时可能会被触发。


🔍 利用

当前公开信息显示:

  • ✅ 公开的拒绝服务概念验证可用
  • ✅ 研究披露已发布
  • ⚠️ 研究人员报告了客户机到宿主机逃逸漏洞利用,但公开发布主要包含拒绝服务演示。

🛡️ 缓解措施

  • 更新到包含上游修复的 Linux 内核。
  • 应用供应商内核安全更新。
  • 在不需要时禁用嵌套虚拟化。
  • 在未修补的宿主机上限制不受信任的客户机工作负载。

🔬 检测

管理员应:

  • 审计 Linux 内核版本。
  • 监控内核崩溃日志(dmesg、journalctl)。
  • 跟踪 KVM 相关安全公告。
  • 验证供应商后移植是否包含官方补丁。

📚 参考资料

  • NVD 公告
  • Linux 内核安全修复
  • oss-sec 披露
  • 供应商安全公告

⚠️ 免责声明

本仓库仅用于网络安全教育、防御性研究、应急响应和漏洞意识。

不包含任何攻击性工具或利用代码。


⭐ 保持更新 • 尽早修补 • 保护您的基础设施

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    405
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    261
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →