Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-43284 — CVE-2026-43284 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2026-43284
权限提升漏洞分析漏洞利用学习与教育二进制利用
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

查看仓库
174396个月前Kitploit 审核通过
分享

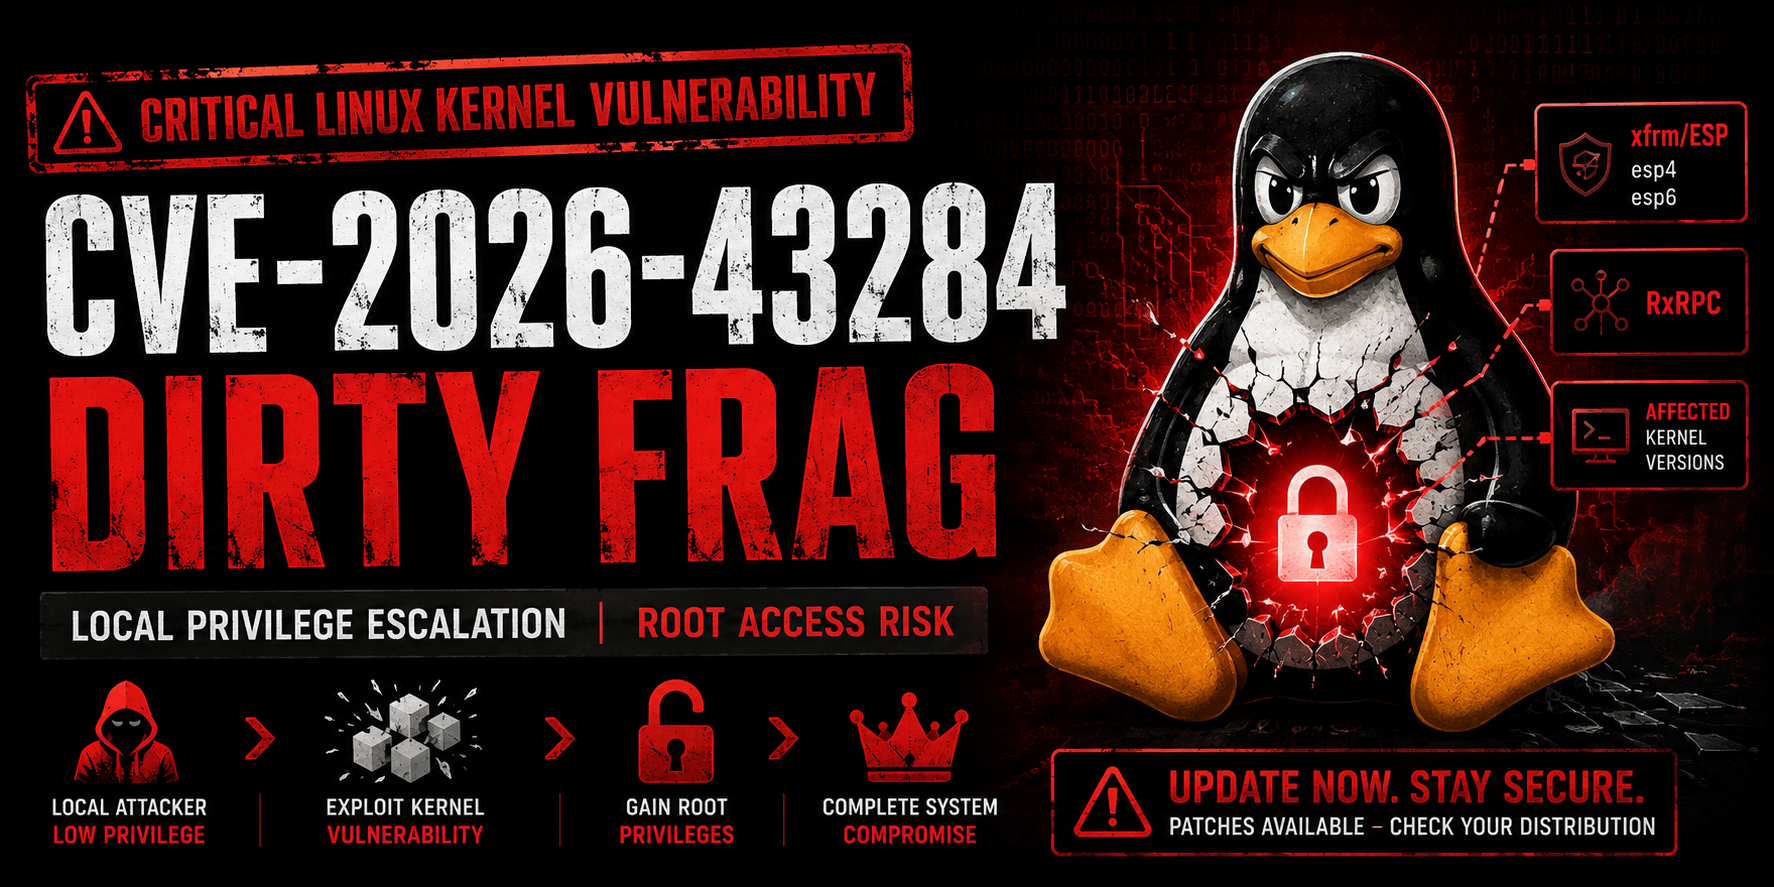
🚨 CVE-2026-43284 - Dirty Frag 🚨

ChatGPT 图像 2026年5月8日 06_21_04 下午

Dirty Frag Severity Kernel Disclosure

通用 Linux 内核本地权限提升


📋 概述

Dirty Frag(又称 Copy Fail 2)是 Linux 内核中一个影响重大的本地权限提升漏洞。它允许无特权的本地用户在受影响的系统上获得 root 权限。

由 Hyunwoo Kim(@v4bel) 发现,是早期 Copy Fail 漏洞的后续版本。

关键细节

  • CVE:CVE-2026-43284(xfrm/ESP)+ CVE-2026-43500(RxRPC)
  • 严重性:高(CVSS ~7.8)
  • 利用方式:可靠、确定性高,单条命令即可获得 root
  • 披露日期:2026 年 5 月 7 日
  • 影响范围:自 2017 年前后以来的大多数 Linux 内核

🧩 技术摘要

该漏洞源于对引用页缓存(page cache)页面的共享套接字缓冲区(skb)片段进行不安全的就地解密,尤其是在使用 splice(2) 或 sendfile(2) 时。

这提供了一个强大的任意页缓存写入原语,可用于覆盖内存中的敏感文件,从而实现完整的 root 访问权限。

主要攻击向量:

  • xfrm / ESP(esp4 / esp6)
  • RxRPC(由 AFS 使用)

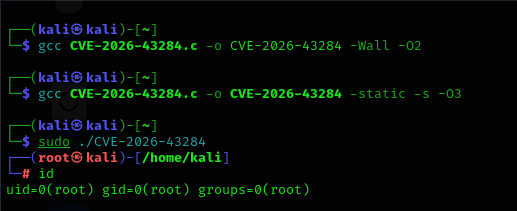
📸 演示

CVE-2026-43284

🚨 影响

  • 无特权的本地攻击者 → Root shell
  • 影响几乎所有主流 Linux 发行版
  • 高度可靠,无需竞态条件
  • 绕过许多现有内核缓解措施

🛠️ 缓解与修复

建议修复方案

请尽快更新到您所用发行版提供的最新已修补内核。

已在主线内核中修复,提交:f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4。

临时缓解措施

# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

注意:此缓解措施会禁用 IPsec 和 RxRPC/AFS 功能。


📊 受影响的发行版

发行版状态已修补版本
AlmaLinux受影响可用
RHEL / Rocky受影响正在推出
Ubuntu受影响正在推出
Fedora受影响可用
Debian受影响进行中

⚠️ 免责声明

本仓库仅用于教育和防御性安全目的。


注意安全。尽早修补。经常修补。 🛡️

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    396
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    257

探索所有工具

浏览我们的工具集合

查看所有工具 →