
针对 PHP2Shell 远程代码执行漏洞的技术公告、威胁情报与检测特征。
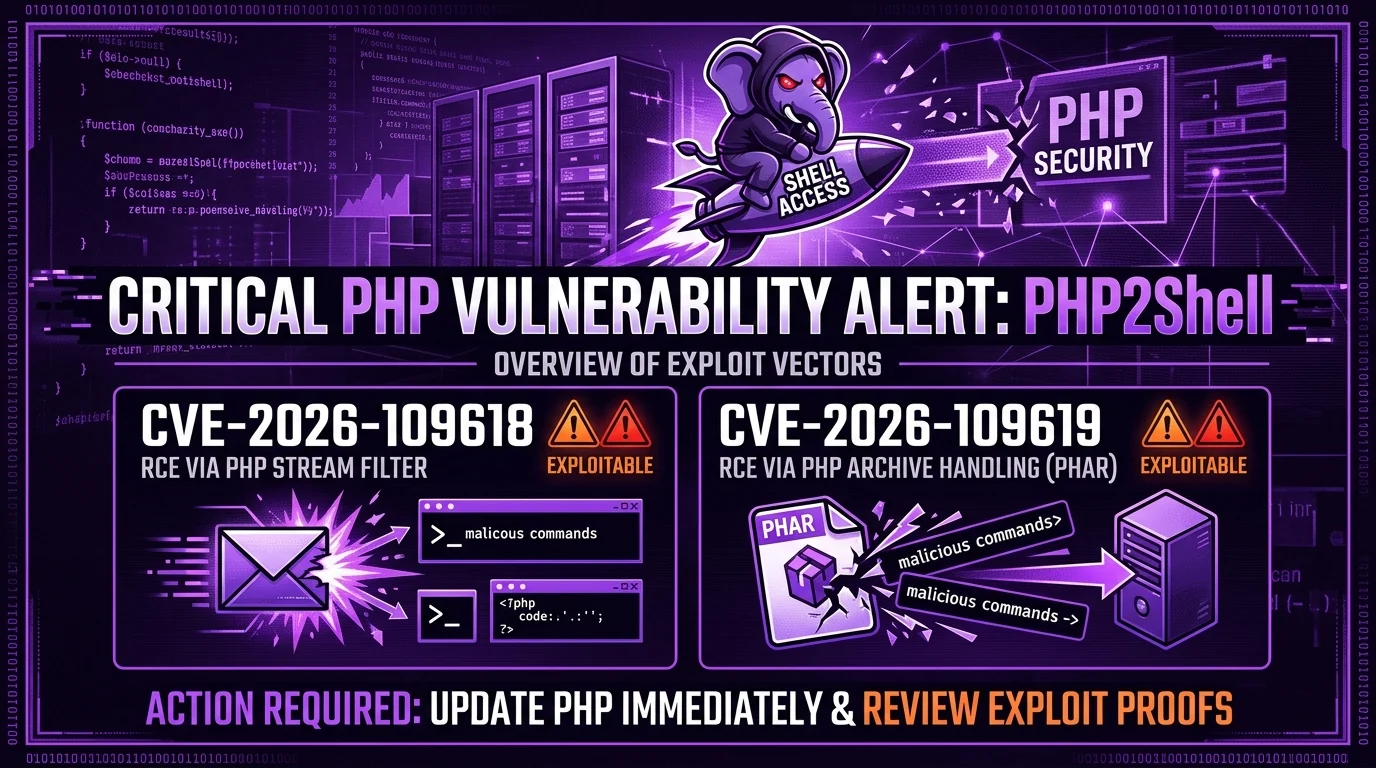
PHP2Shell 指的是在 PHP 核心引擎中发现的一对零日/严重漏洞(CVE-2026-109618 和 CVE-2026-109619)。这些漏洞允许未经身份验证的攻击者在运行存在漏洞配置的 PHP 服务器上执行任意代码(RCE)。
   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘
| 参数 | 详情 |
|---|---|
| 漏洞 | CVE-2026-109618 和 CVE-2026-109619 |
| CVSS v4.0 评分 | 9.2(严重) |
| 向量 | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H |
| 影响 | 未认证远程代码执行(RCE) |
| 受影响软件 | PHP 5.x、PHP 7.x、PHP 8.0、8.1、8.2、8.3、8.4 |
.phar)包装器的解析与反序列化逻辑存在缺陷。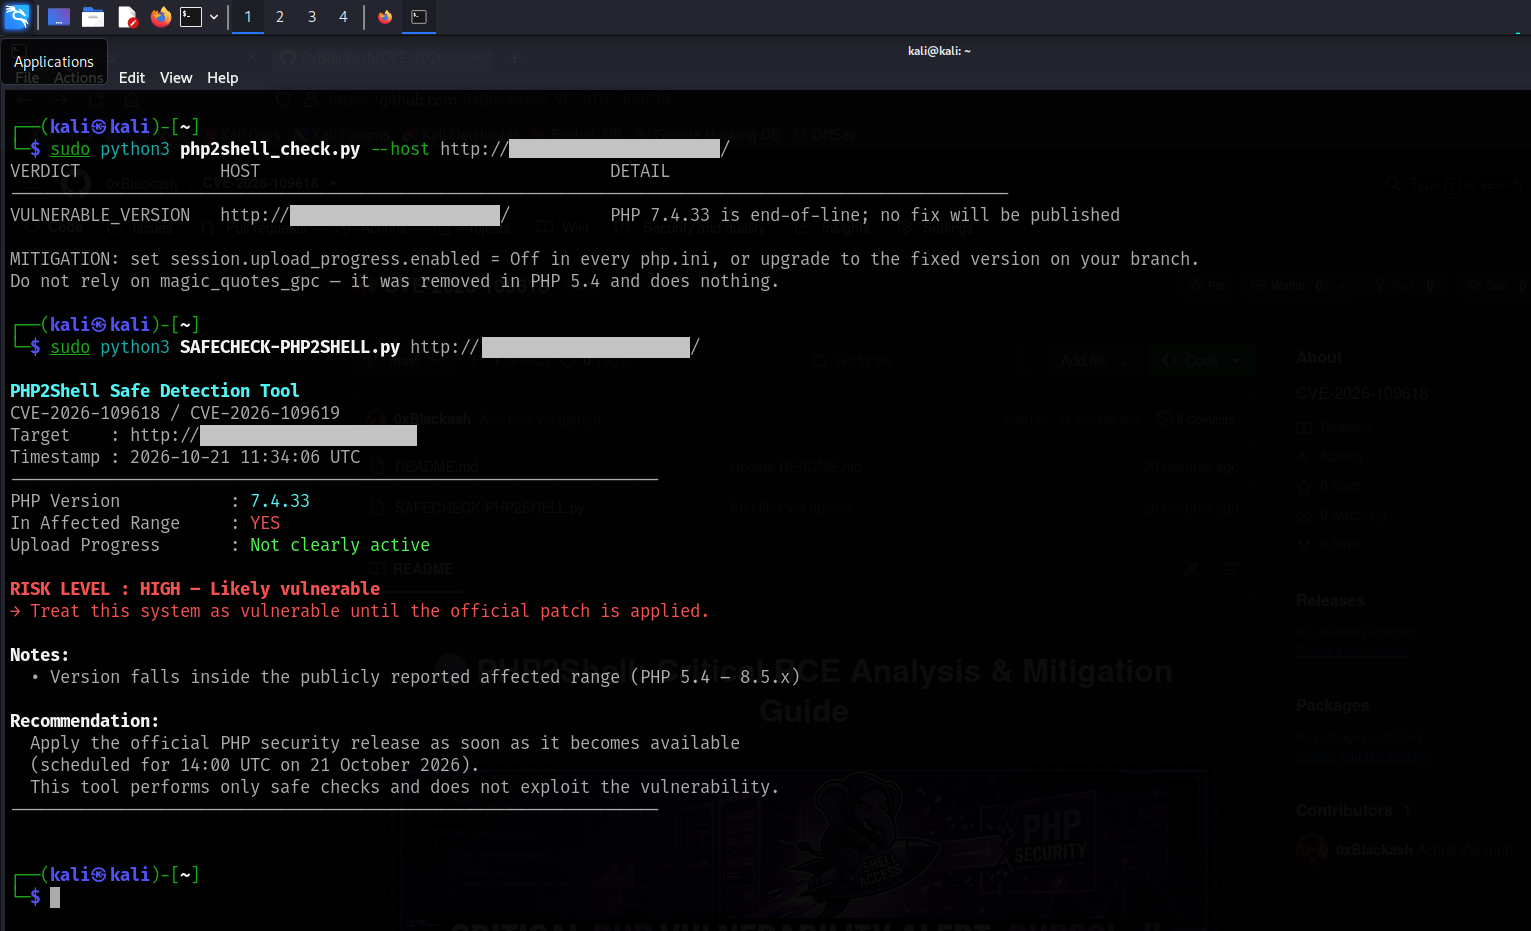
最有效的修复方法是立即将服务器更新至最新的已修补 PHP 二进制文件:
# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php
如果你的应用依赖于生命周期终止(EOL)版本(例如 PHP 7.x 或 8.0),且这些版本无法获得官方安全补丁:
php.ini 文件:disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar
php://filter/、phar://)的请求。要验证运行 PHP 的服务器是否可能存在漏洞:
# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"
欢迎贡献、威胁情报更新和检测规则(YARA / Sigma)!
git checkout -b feature/sigma-rule)git commit -m 'Add Sigma detection rule')git push origin feature/sigma-rule)本仓库仅为教育、防御和研究目的而创建。维护者不对使用本文所提供信息进行的滥用或非法活动承担责任。