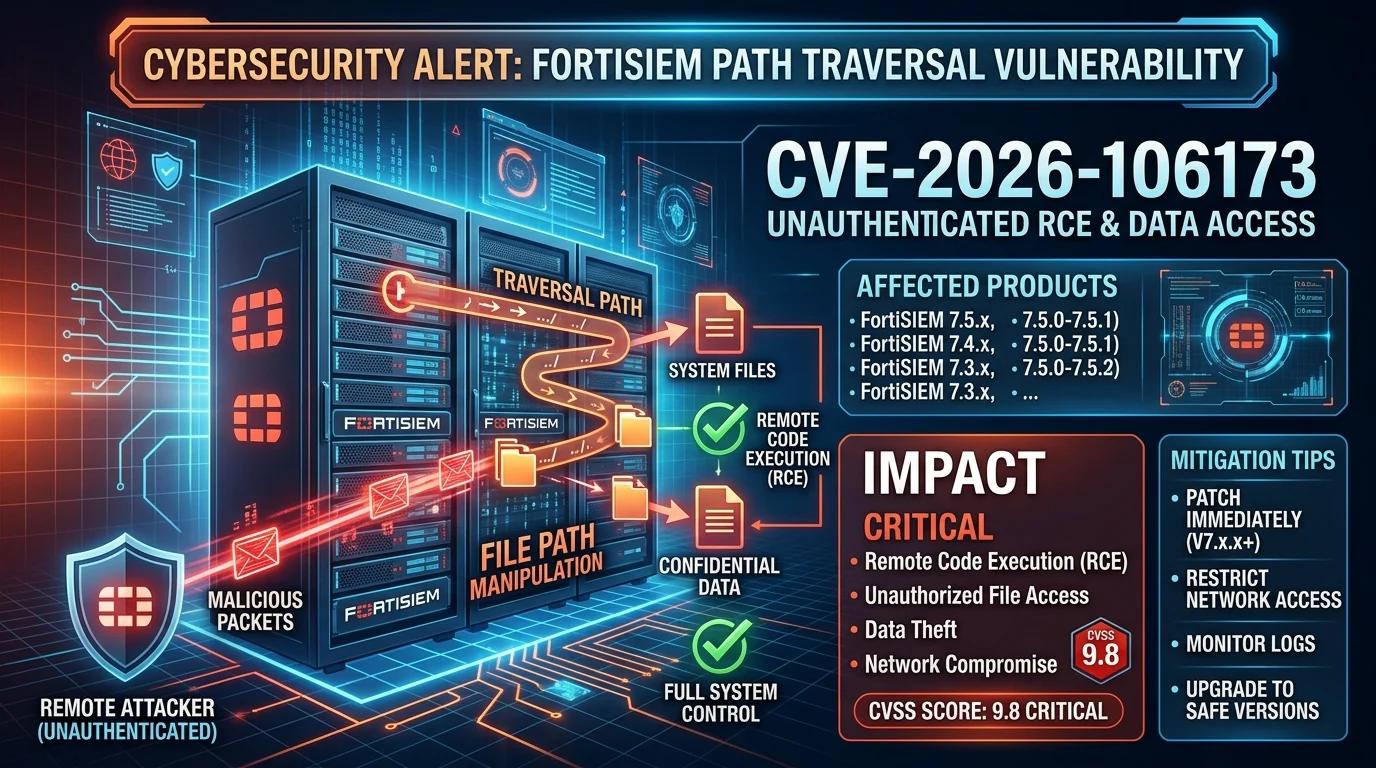
本仓库记录了 CVE-2026-106173,这是一个据报告影响 Fortinet FortiSIEM 的路径遍历漏洞。
当应用程序未能正确验证文件路径时,就会出现路径遍历漏洞,这可能允许攻击者访问预期目录之外的资源。根据存在漏洞的组件和执行上下文,其后果可能包括未经授权的文件访问或进一步的系统入侵。
免责声明: 本仓库仅供漏洞研究、防御性安全和教育目的使用。在依赖任何技术细节之前,请对照官方厂商公告进行核实。
| 字段 | 详情 |
|---|---|
| CVE ID | CVE-2026-106173 |
| 厂商 | Fortinet |
| 产品 | FortiSIEM |
| 漏洞类型 | 路径遍历 |
| CWE | CWE-22 |
| 严重性 | 报告为严重 |
| CVSS | 请在官方记录中核实适用的评分和版本 |
| 攻击向量 | 报告为网络 |
| 身份验证 | 报告为不需要 |
| 状态 | 请调查并对照厂商指南进行核实 |
根据受影响的组件和部署配置,成功利用该漏洞可能导致:
实际影响取决于存在漏洞的实现、权限、网络暴露情况以及适用的安全控制措施。
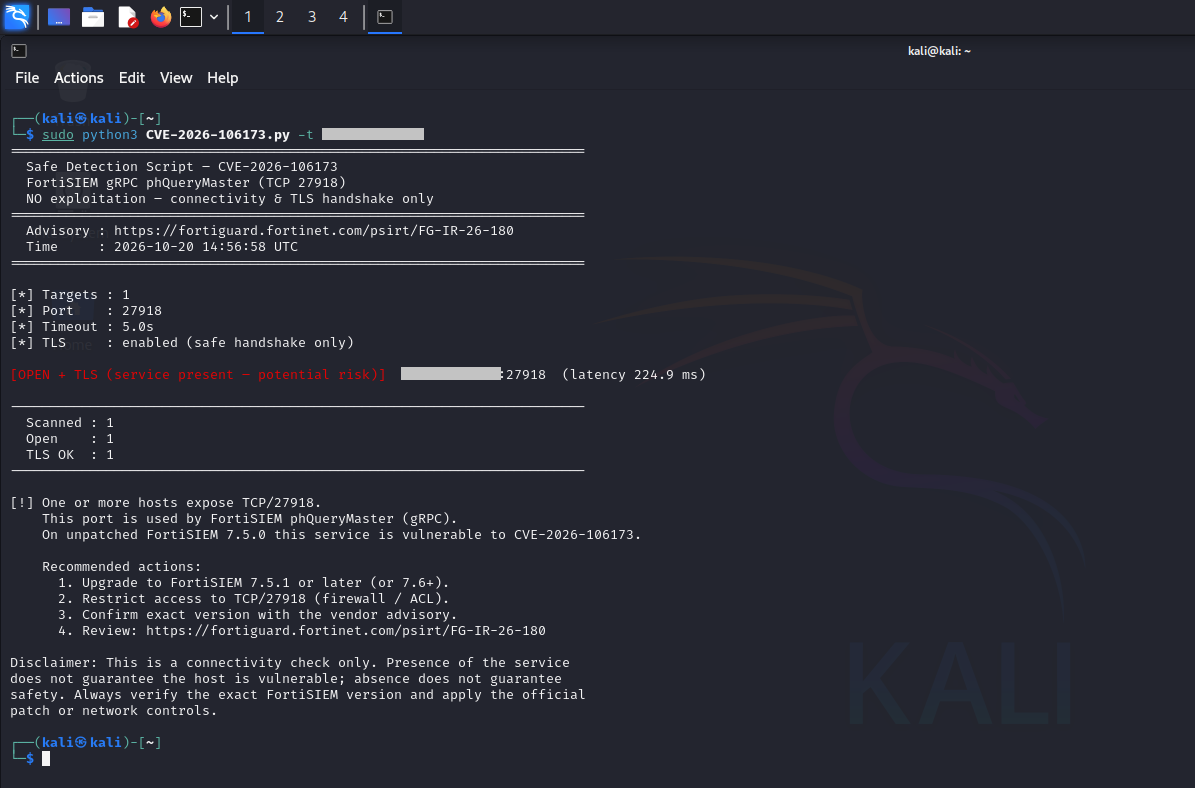
请查阅官方厂商公告,以确定确切的受影响版本和修复版本。
在未核实厂商当前指南的情况下,请勿依赖从二手来源复制的版本号。
建议的防御措施:
安全团队应审查可用遥测数据中的以下内容:
在怀疑发生事件时,请在进行破坏性修复之前保留相关日志和证据。
本仓库仅供教育和防御性安全目的提供。它与 Fortinet 无关联,也未获得其认可。
所有测试仅应在已获得明确授权的系统上进行。漏洞详情、受影响版本、严重性评级和修复建议应使用权威来源独立核实。



