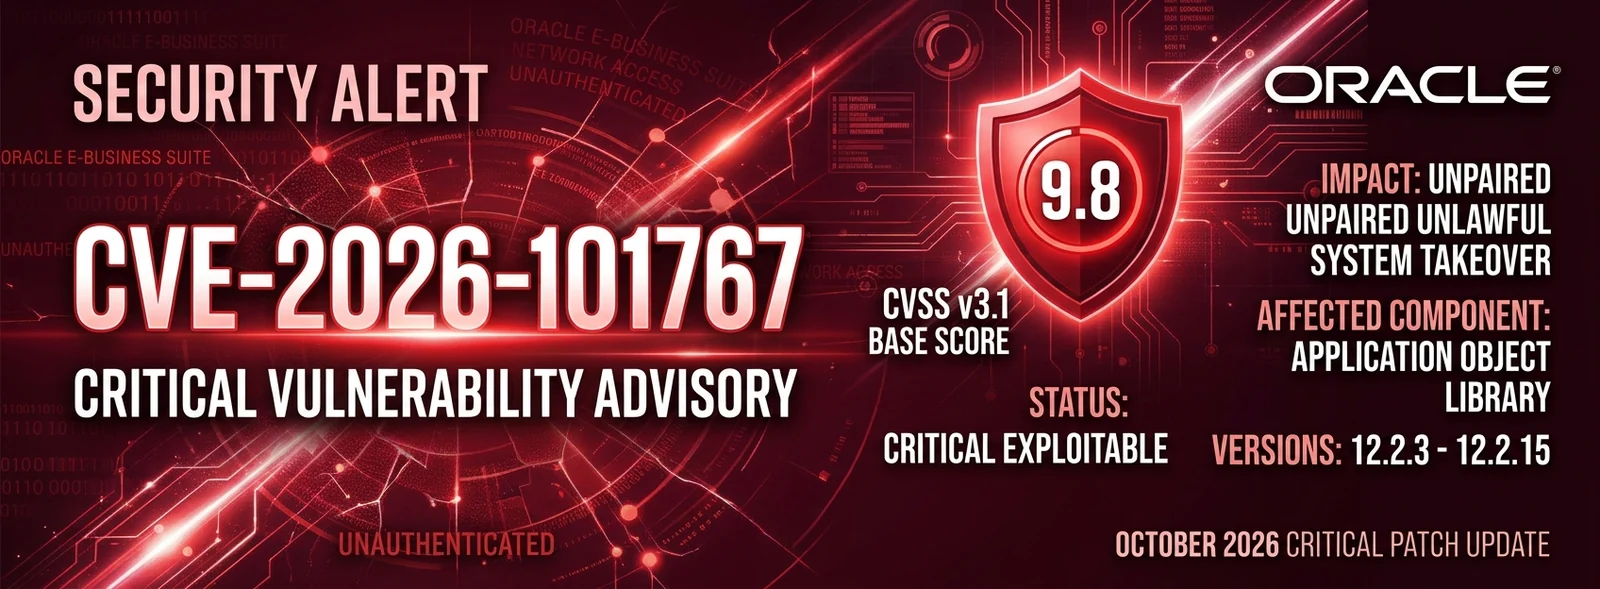


关于 CVE-2026-101767 的公告与研究分析,该漏洞是 Oracle E-Business Suite(Oracle Application Object Library)中的一个严重未认证远程漏洞,在 Oracle 2026 年 10 月关键补丁更新(CPU) 中披露。
CVE-2026-101767CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H此漏洞影响所有运行以下 Oracle E-Business Suite 版本的部署:
| 产品 | 组件 | 受影响版本 |
|---|---|---|
| Oracle E-Business Suite | Application Object Library | 12.2.3 – 12.2.15 |
CVE-2026-101767 允许具有 HTTP 网络访问权限的未认证攻击者入侵 Oracle Application Object Library。
N)L)N)N)C:H/I:H/A:H)成功利用可导致底层应用服务器被完全攻陷,从而实现任意代码执行、敏感数据窃取或持久化后门安装。
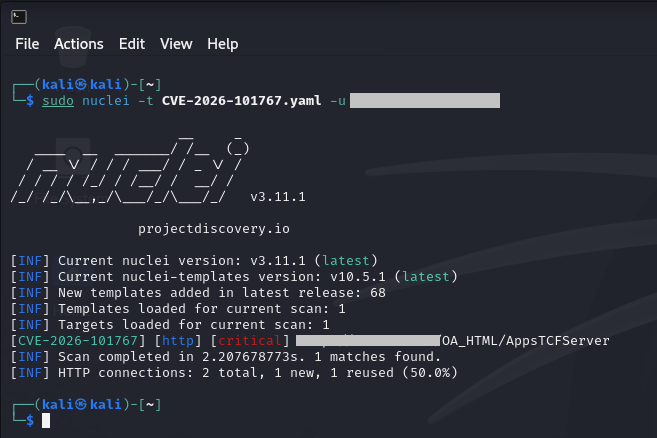
(可选:在此处插入检测查询、YARA 规则或漏洞扫描指南)
# Example Detection Check / HTTP Endpoint Status (Placeholder)
curl -s -I "http://<target-host>:<port>/OA_HTML/..." | grep "HTTP/1.1"
本仓库仅供教育和研究目的提供。作者不对本文所含信息或材料的任何滥用行为负责。



