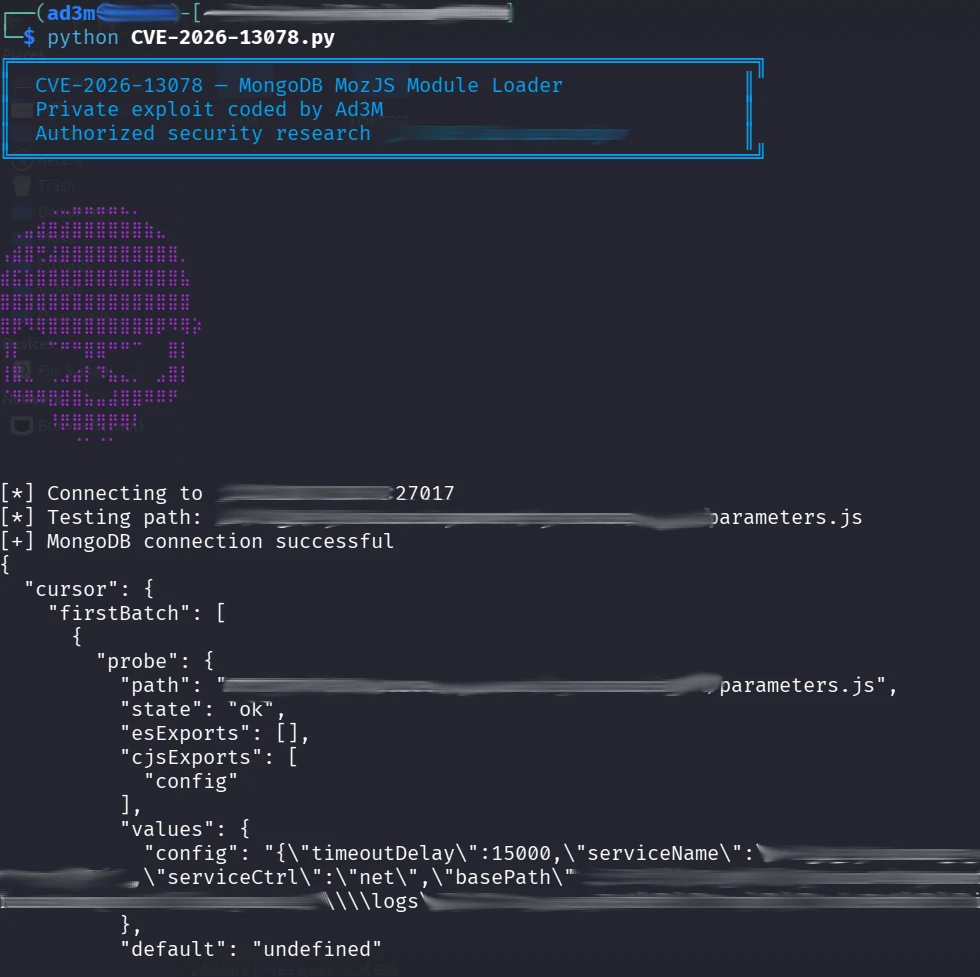
原始 PoC 由 Ad3M 编写和开发。
仅限授权安全研究。请仅针对您拥有或已获得明确测试许可的 MongoDB 实例运行此仓库。
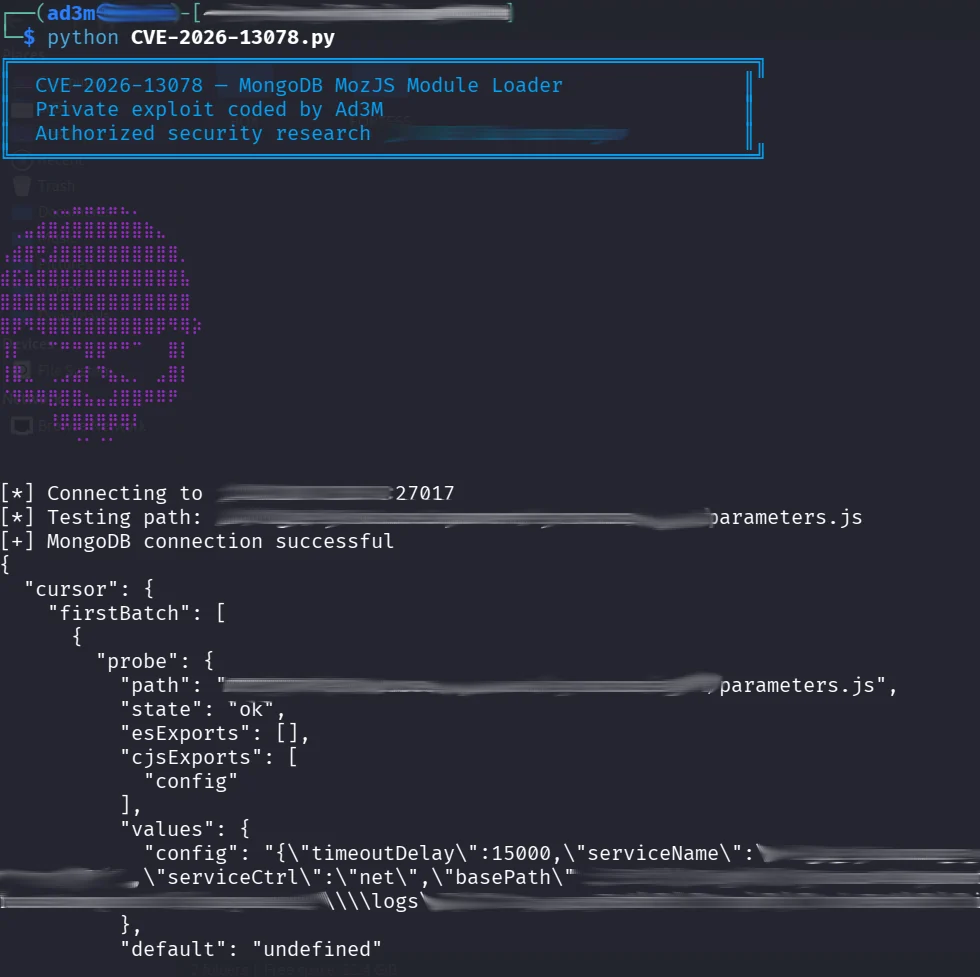
此仓库包含 CVE-2026-13078 的 PoC,该漏洞是 MongoDB Server MozJS 模块加载器中的授权问题,可能允许已认证用户通过服务端 JavaScript 访问文件。
在一次授权的红队演练中,我发现了组织环境中一个受 CVE-2026-13078 影响的 MongoDB 实例。在搜索公开的概念验证未果后,我开发了自己的 PoC,以在评估期间验证该漏洞。
该 PoC 成功演示了从服务端 JavaScript 模块中泄露导出的配置数据。我现在公开分享我的研究,以帮助其他安全研究人员和渗透测试人员在授权环境中复现和评估该问题。
| 字段 | 详情 |
|---|---|
| CVE | CVE-2026-13078 |
| 产品 | MongoDB Server |
| 漏洞 | 任意本地文件泄露 |
| 组件 | MozJS 脚本引擎模块加载器 |
| 弱点 | CWE-862 — 缺少授权 |
| CVSS v3.1 | 7.7(高) |
| CVSS v3.1 向量 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3(中) |
| 认证 | 根据 CVE 记录,需要认证(低权限) |
| 攻击向量 | 网络 |
| 用户交互 | 无 |
| 影响 | 以 mongod 进程的文件系统权限进行文件泄露 |
| 公开 PoC | 未找到现有的公开 PoC |
| 已知利用 | 在 2026 年 10 月 12 日检查的来源中未发现已确认的在野利用报告;CISA 于 2026 年 7 月 23 日的评估将利用情况记录为“无” |
每个列出的分支中,在其首个修复版本之前的版本均受影响。
| 分支 | 首个修复版本 |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
来源:MongoDB 发布的 CVE 记录与 CISA 评估、MongoDB 安全公告 SERVER-128832
初步研究结论: 该漏洞已被公开记录,但我在初步搜索中未找到可复现的公开漏洞利用代码。这并不能证明不存在 PoC。正是这一空白促使我开发自己的 PoC。
pymongo安装依赖:
python -m pip install -r requirements.txt
运行验证:
python poc.py --host 127.0.0.1 --port 27017
为你的发行版本线应用 MongoDB 厂商修复,限制网络访问,使用最小权限的数据库账户,并在运营允许的情况下禁用服务端 JavaScript。
参考:https://jira.mongodb.org/browse/SERVER-128832
不要在 issue、提交、截图或日志中包含真实密钥、主机路径、凭据或破坏性载荷。请通过厂商的协调披露流程报告疑似漏洞。
MIT。参见 LICENSE。