
vigolium v0.4.8
Vigolium - 高保真漏洞扫描器,融合智能体AI与原生速度、模块化和精准性
Vigolium - 高保真漏洞扫描器,融合智能体 AI 与原生速度、模块化和精确性


Vigolium 提供两种互补的扫描模式:
-
原生扫描(
vigolium scan):快速、强大且灵活。 确定性的多阶段扫描,包含 317 个模块,涵盖内容发现、浏览器/SPA 爬取以及主动/被动审计,覆盖注入、访问控制、文件/路径、API/协议、框架特定、云/基础设施以及带外(OAST)漏洞类别。 -
智能体扫描(
vigolium agent):全面审计你的代码库。 AI 驱动的扫描,能够自主规划攻击、选择模块、生成自定义扩展并对结果进行分诊,将深度源代码审计与自主及针对性漏洞扫描相结合。
安装
快速安装(推荐)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
上面的 npm install 在 Windows 上可用。或者,从
releases 页面下载
vigolium_<version>_windows_amd64.zip,解压后
将 vigolium.exe 放到你的 PATH 中的某个位置。
Windows 仅提供 x64 版本;在 Windows ARM 上它通过模拟运行。上面的 shell 安装程序仅支持 POSIX,因此
vigolium update在 Windows 上不可用——请重新运行 npm install 或下载更新的 zip 来升级。
其他方法,如 Docker 或从源码构建
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
从源码构建
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
需要 Go 1.27+ 和 bun 1.3.11+。有关先决条件和构建详情,请参阅 HACKING.md。
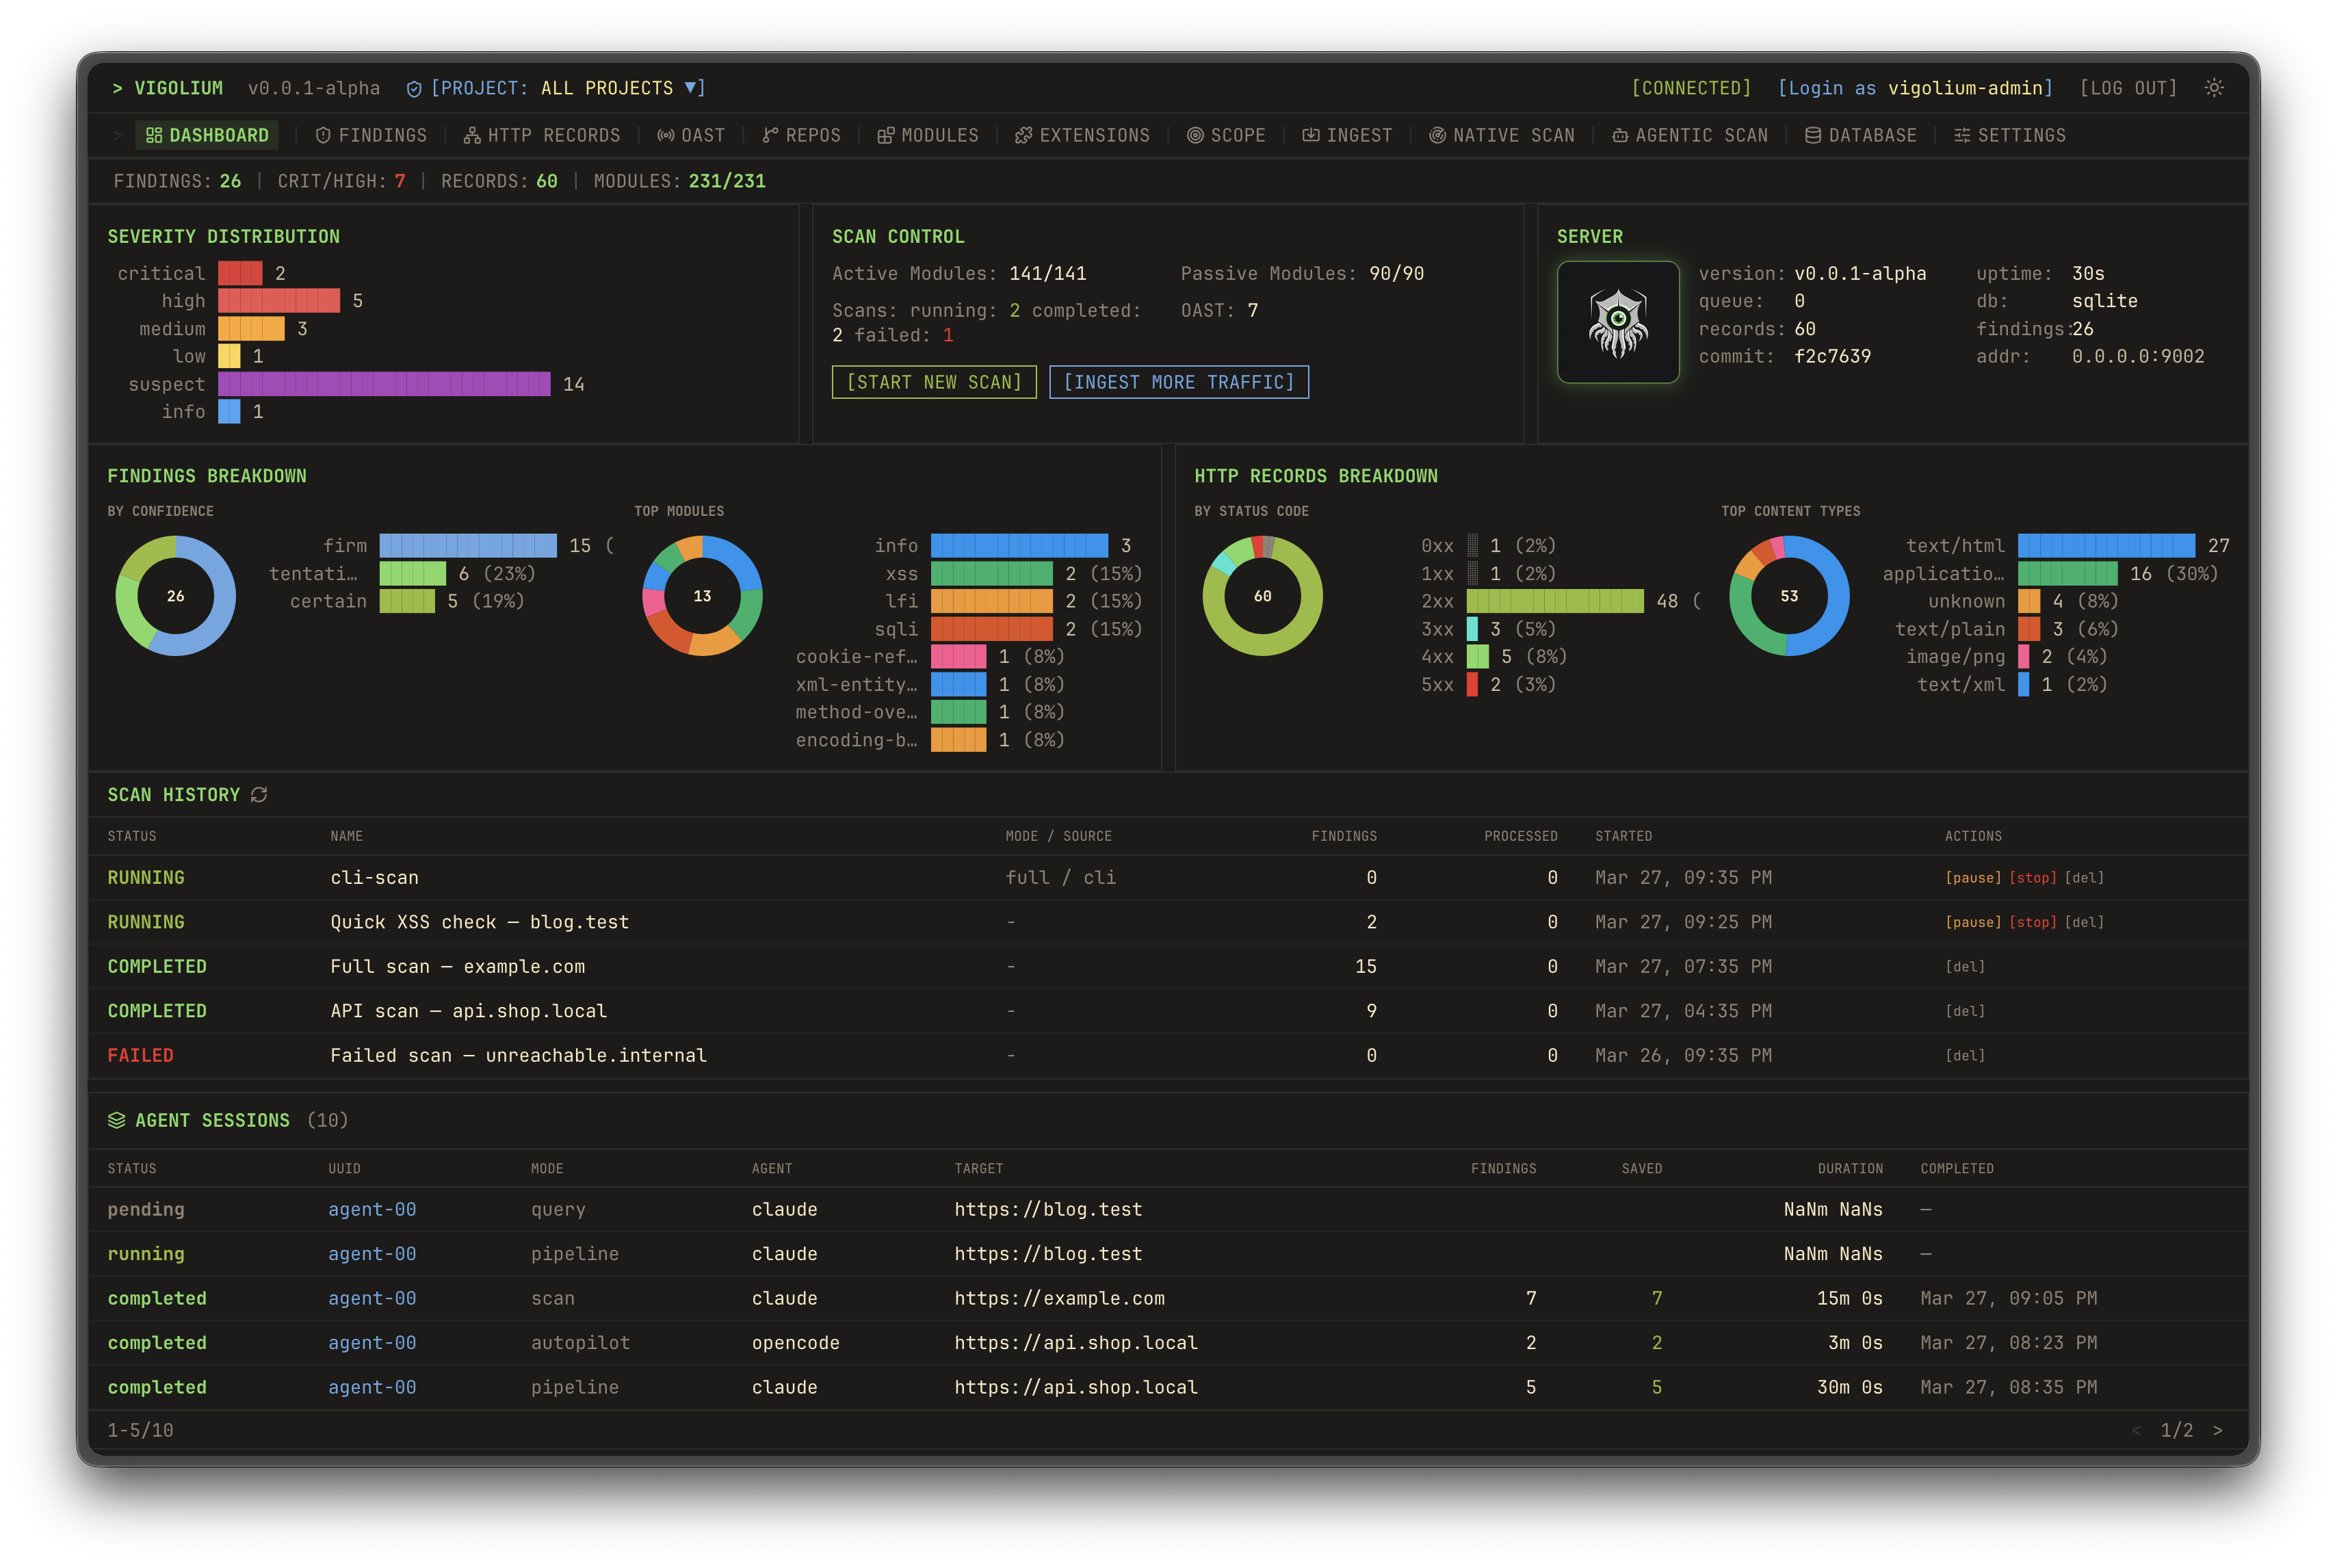
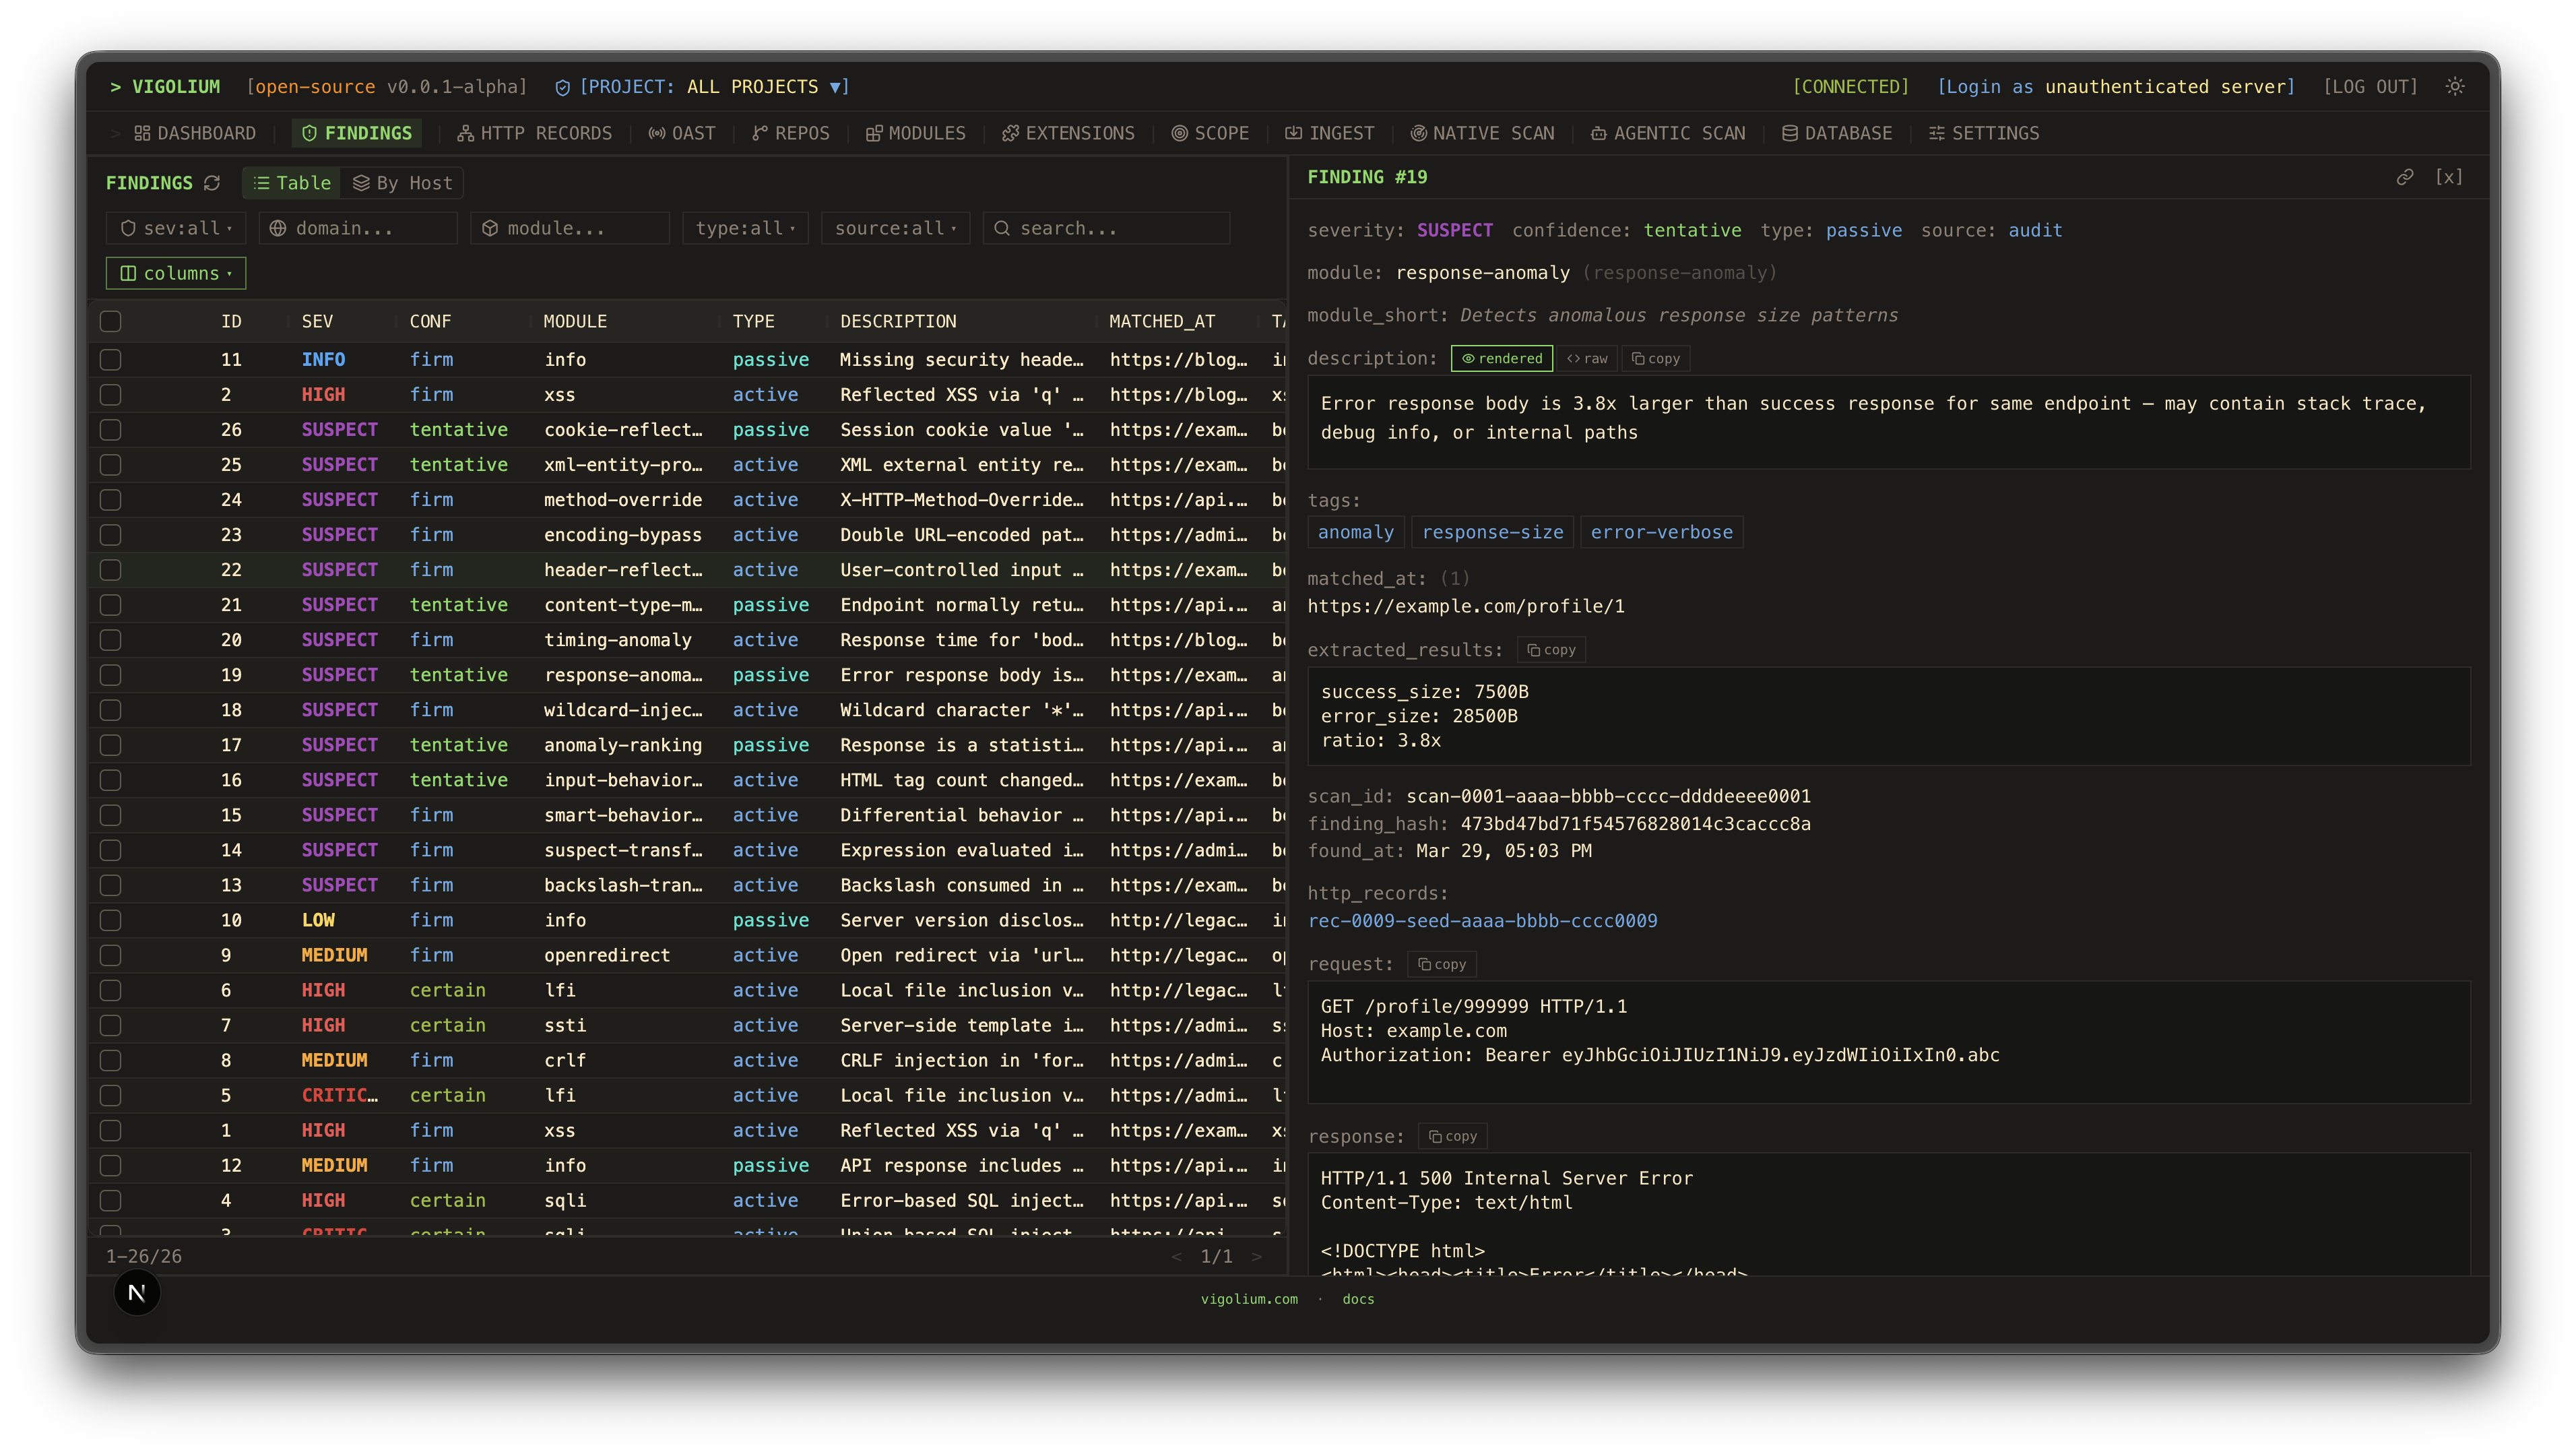
| UI 仪表盘 | 流量仪表盘 |
|---|---|
 |  |
| 静态报告 | 静态报告 |
|---|---|
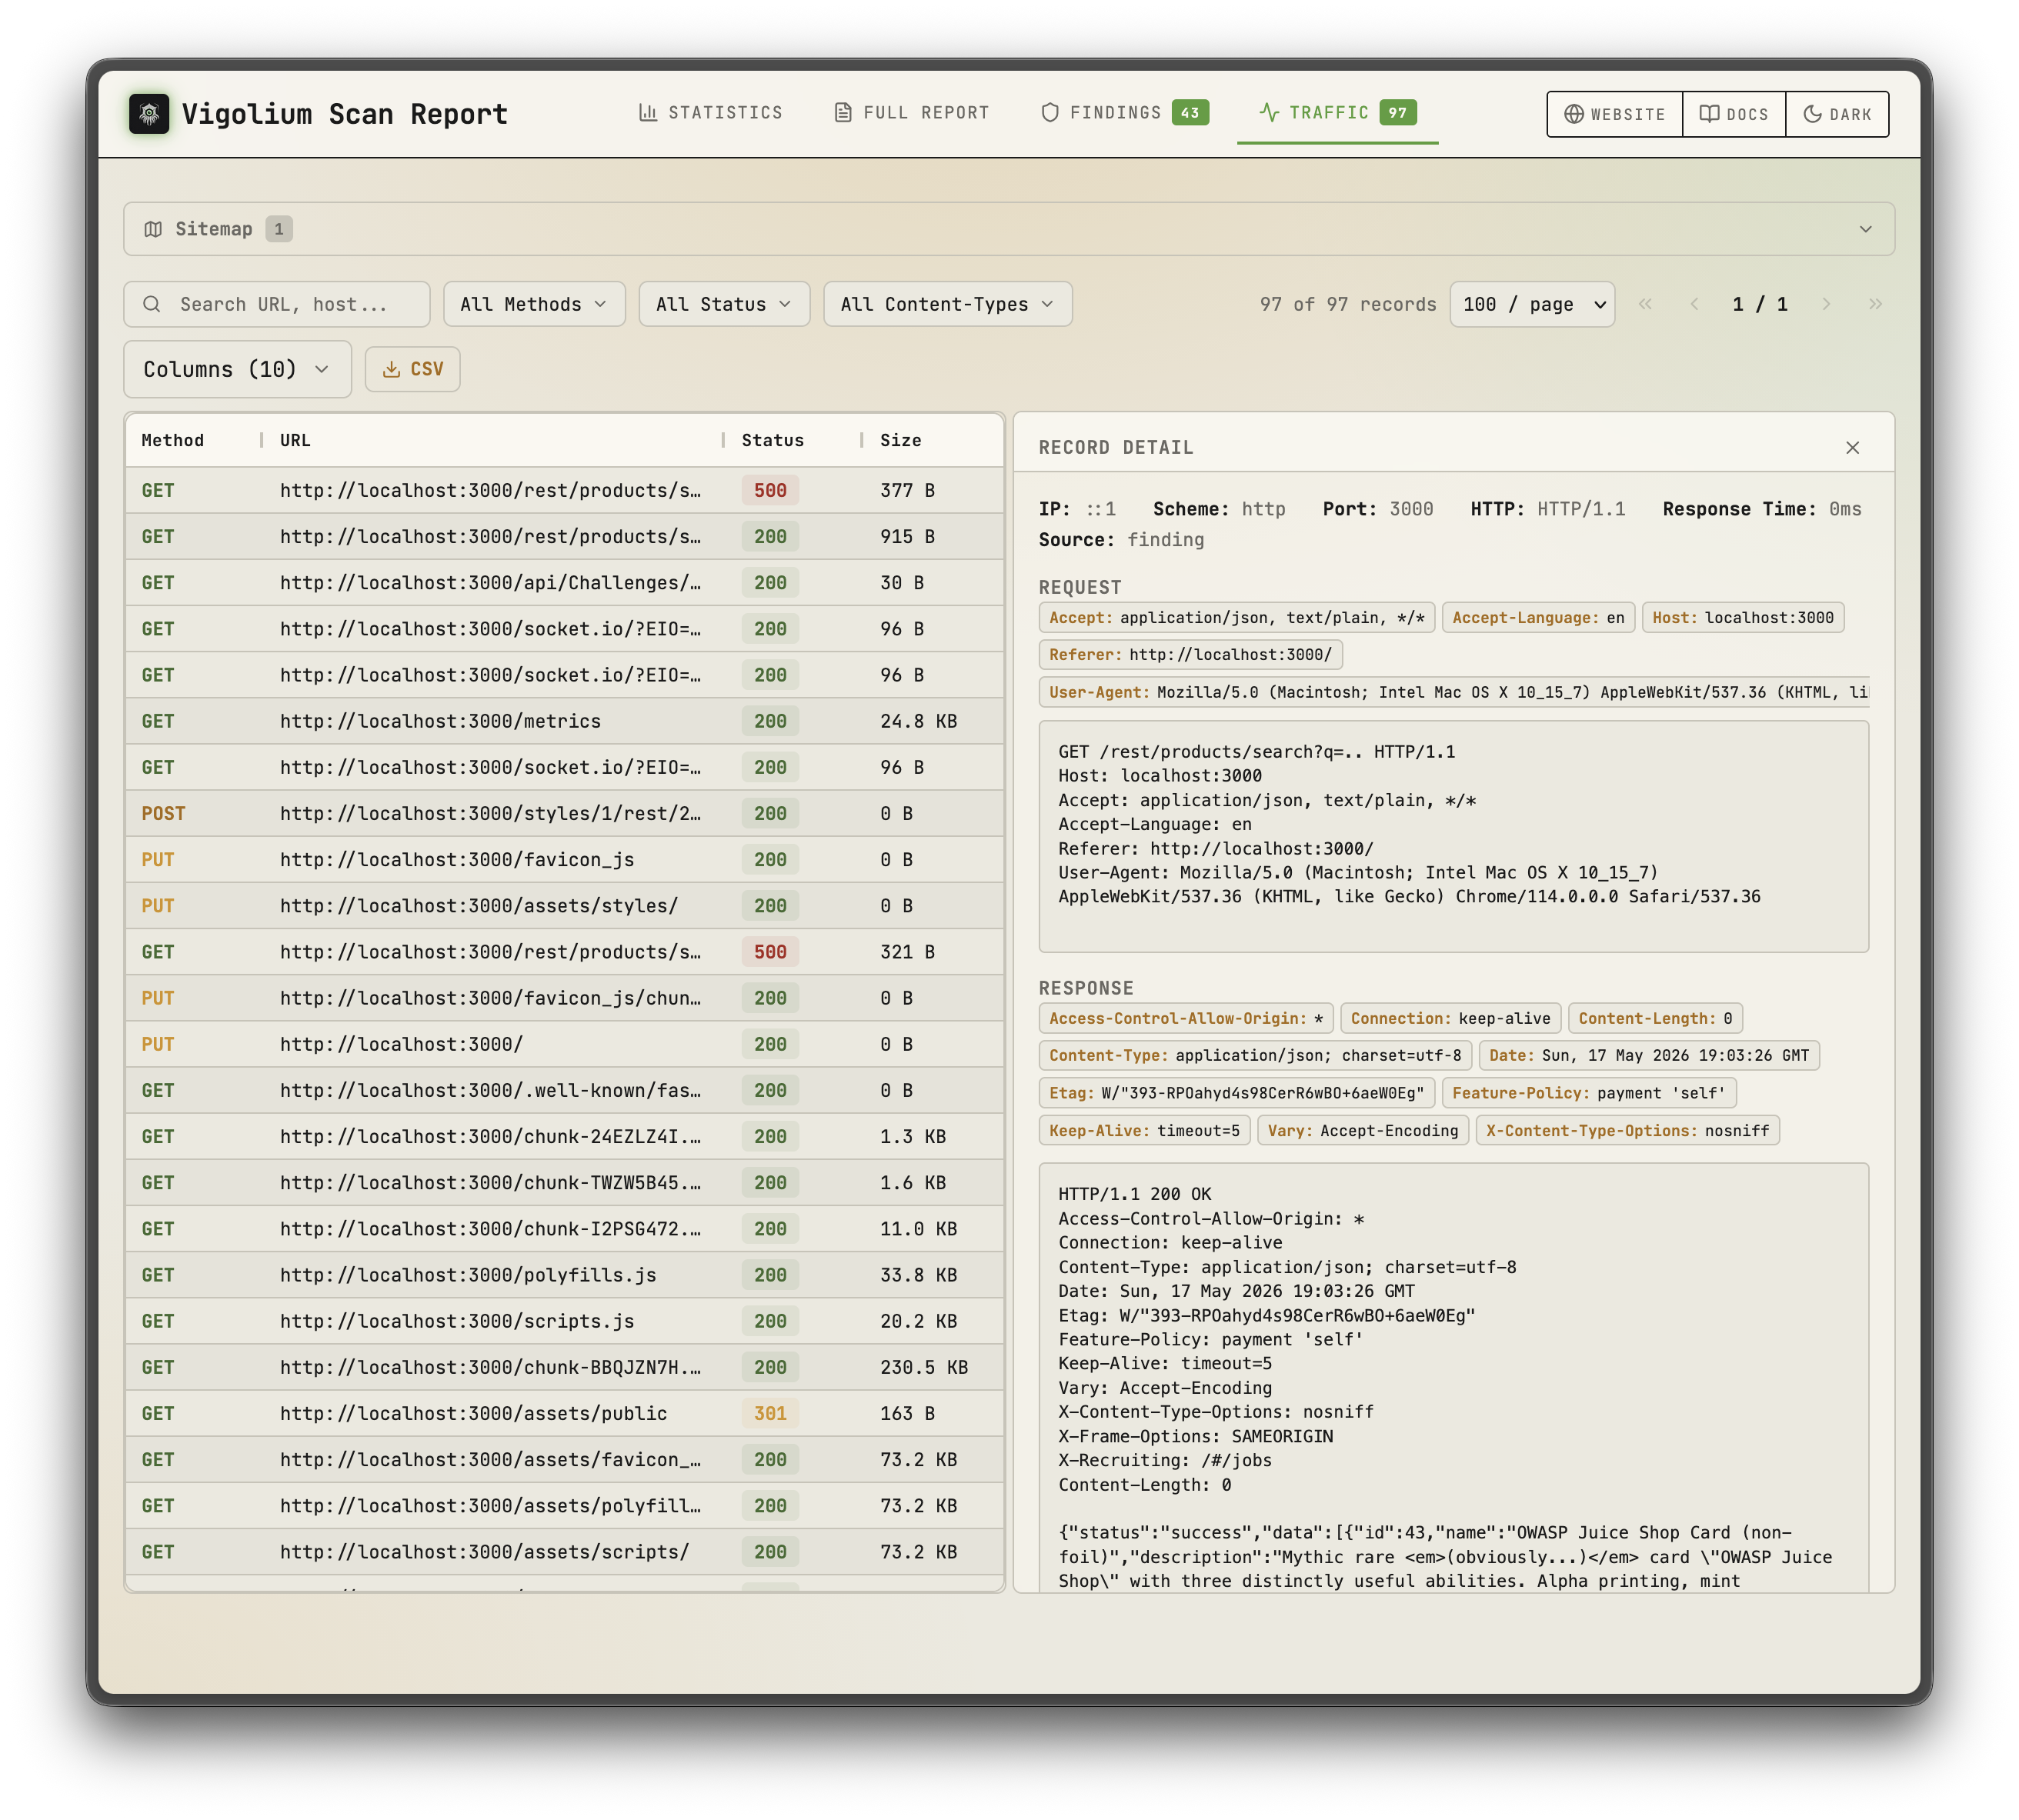 | 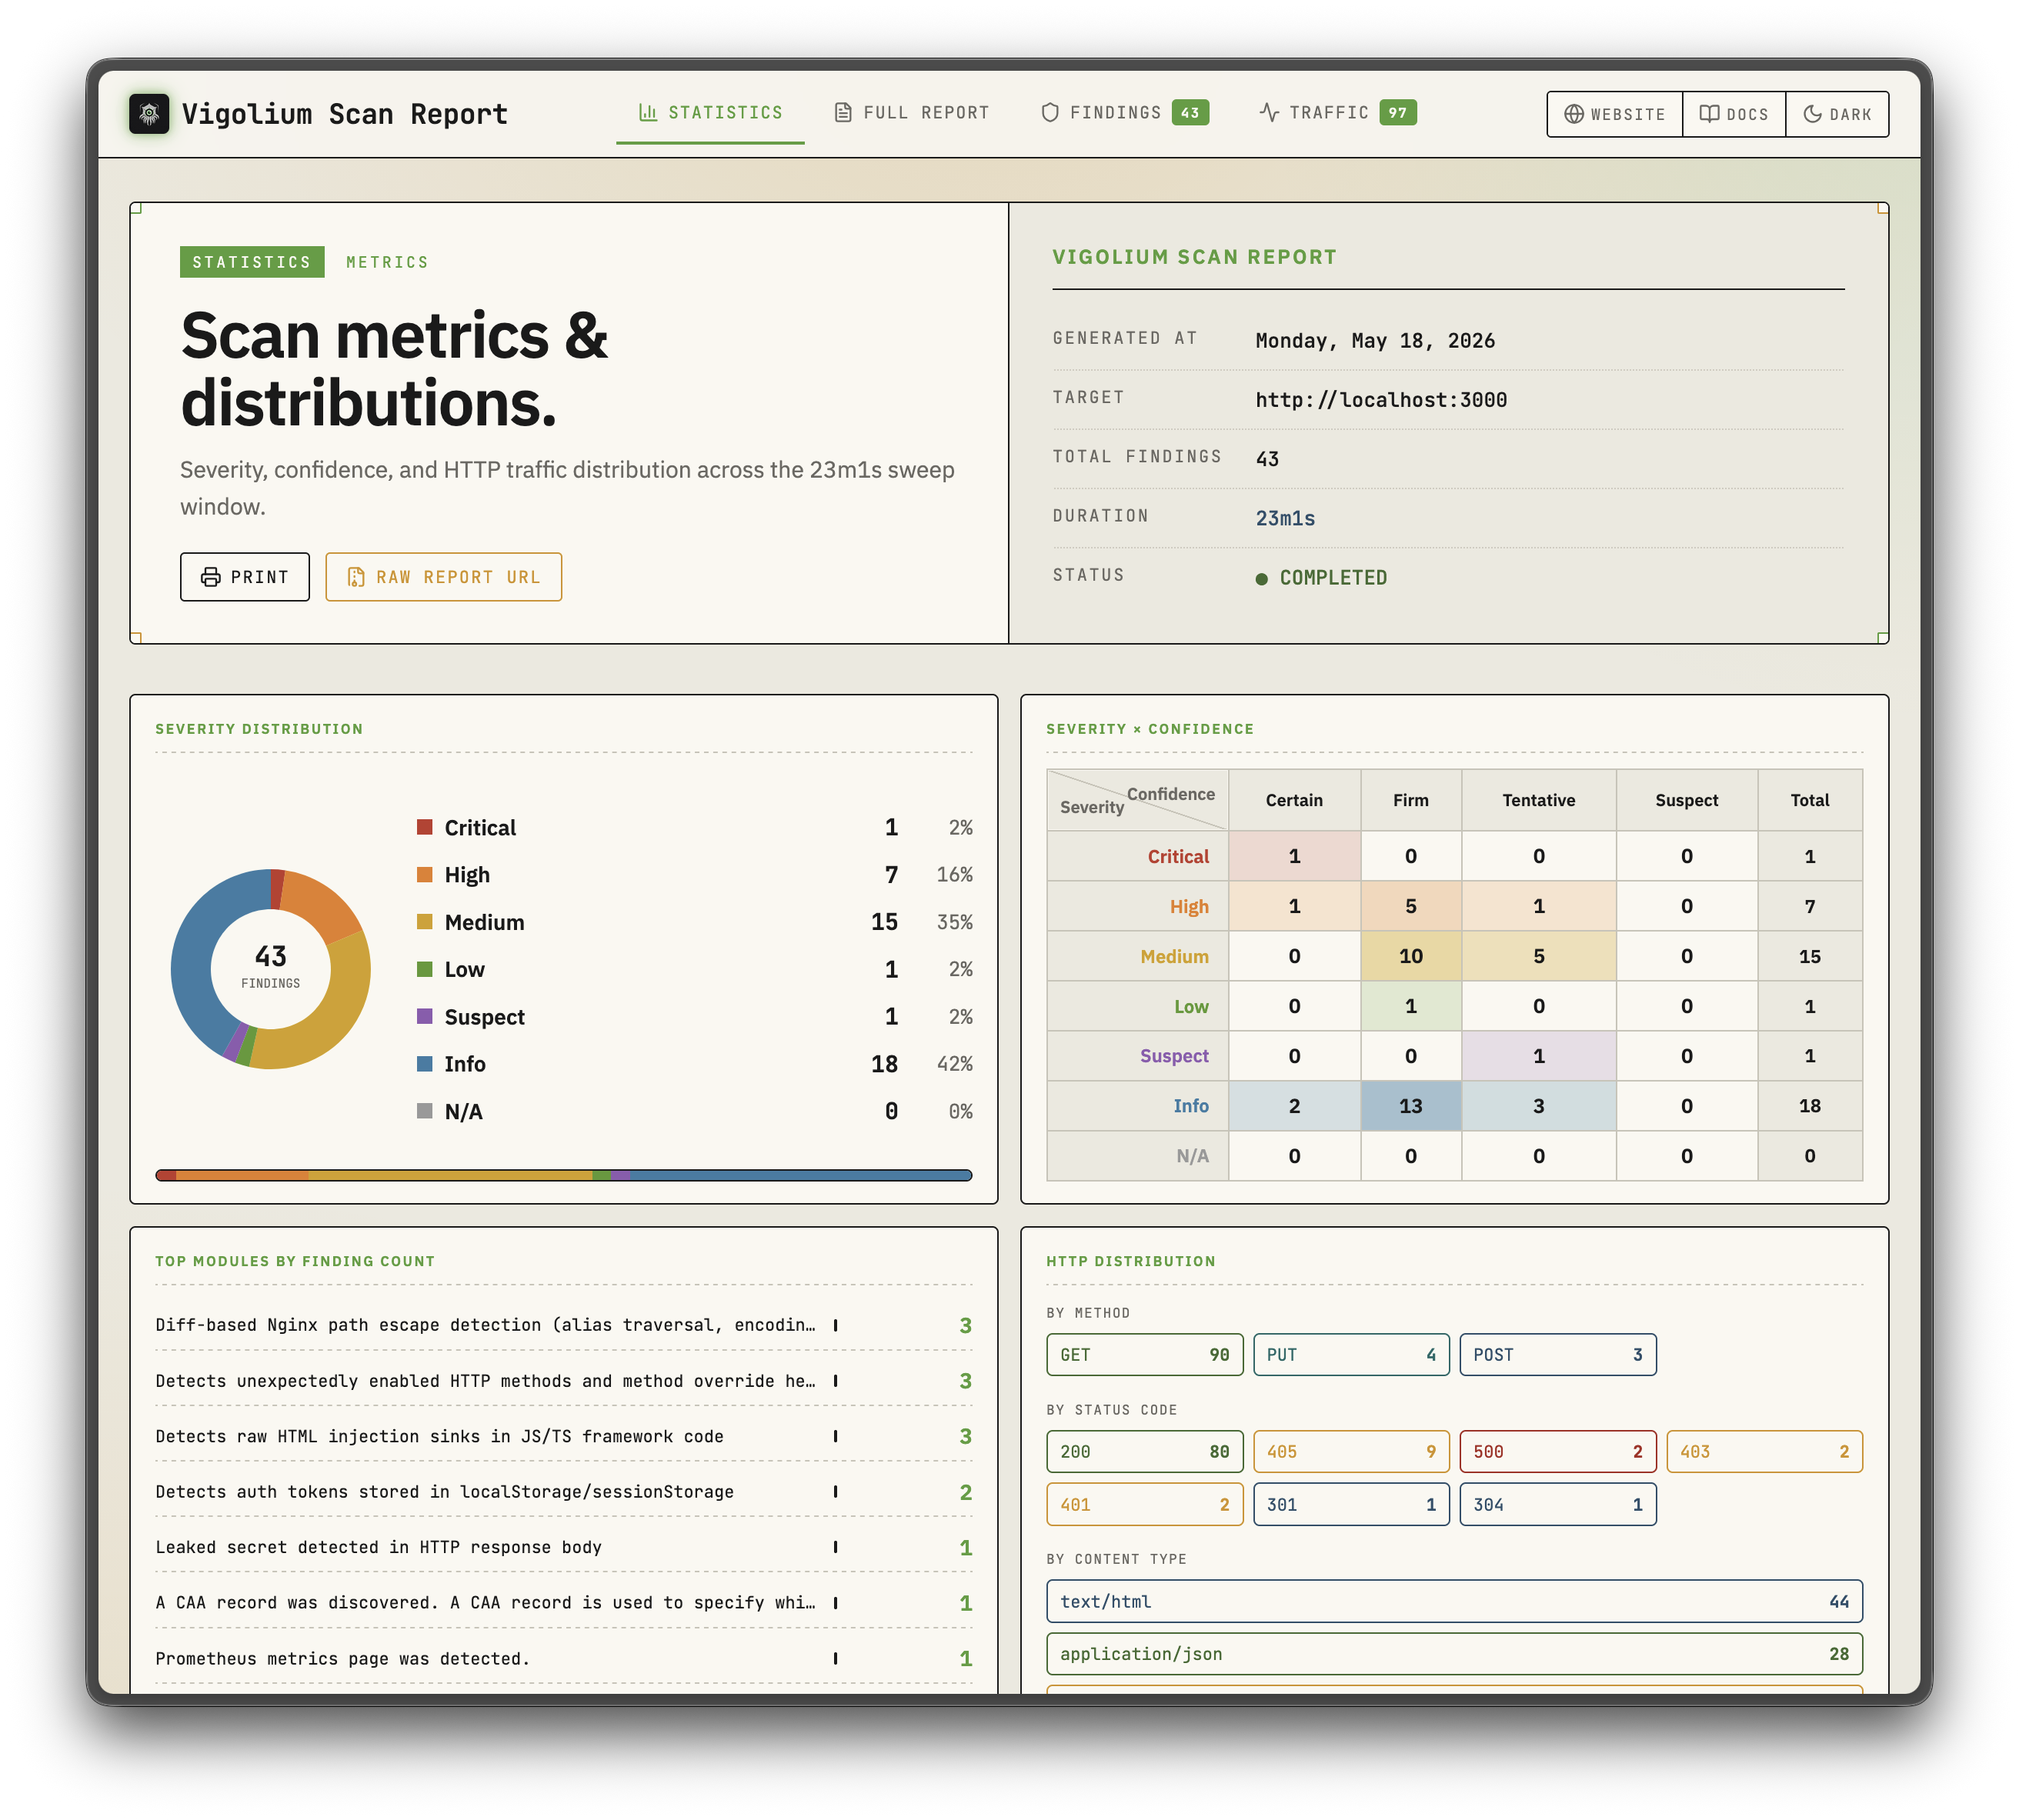 |
| 原生扫描 | 智能体扫描 |
|---|---|
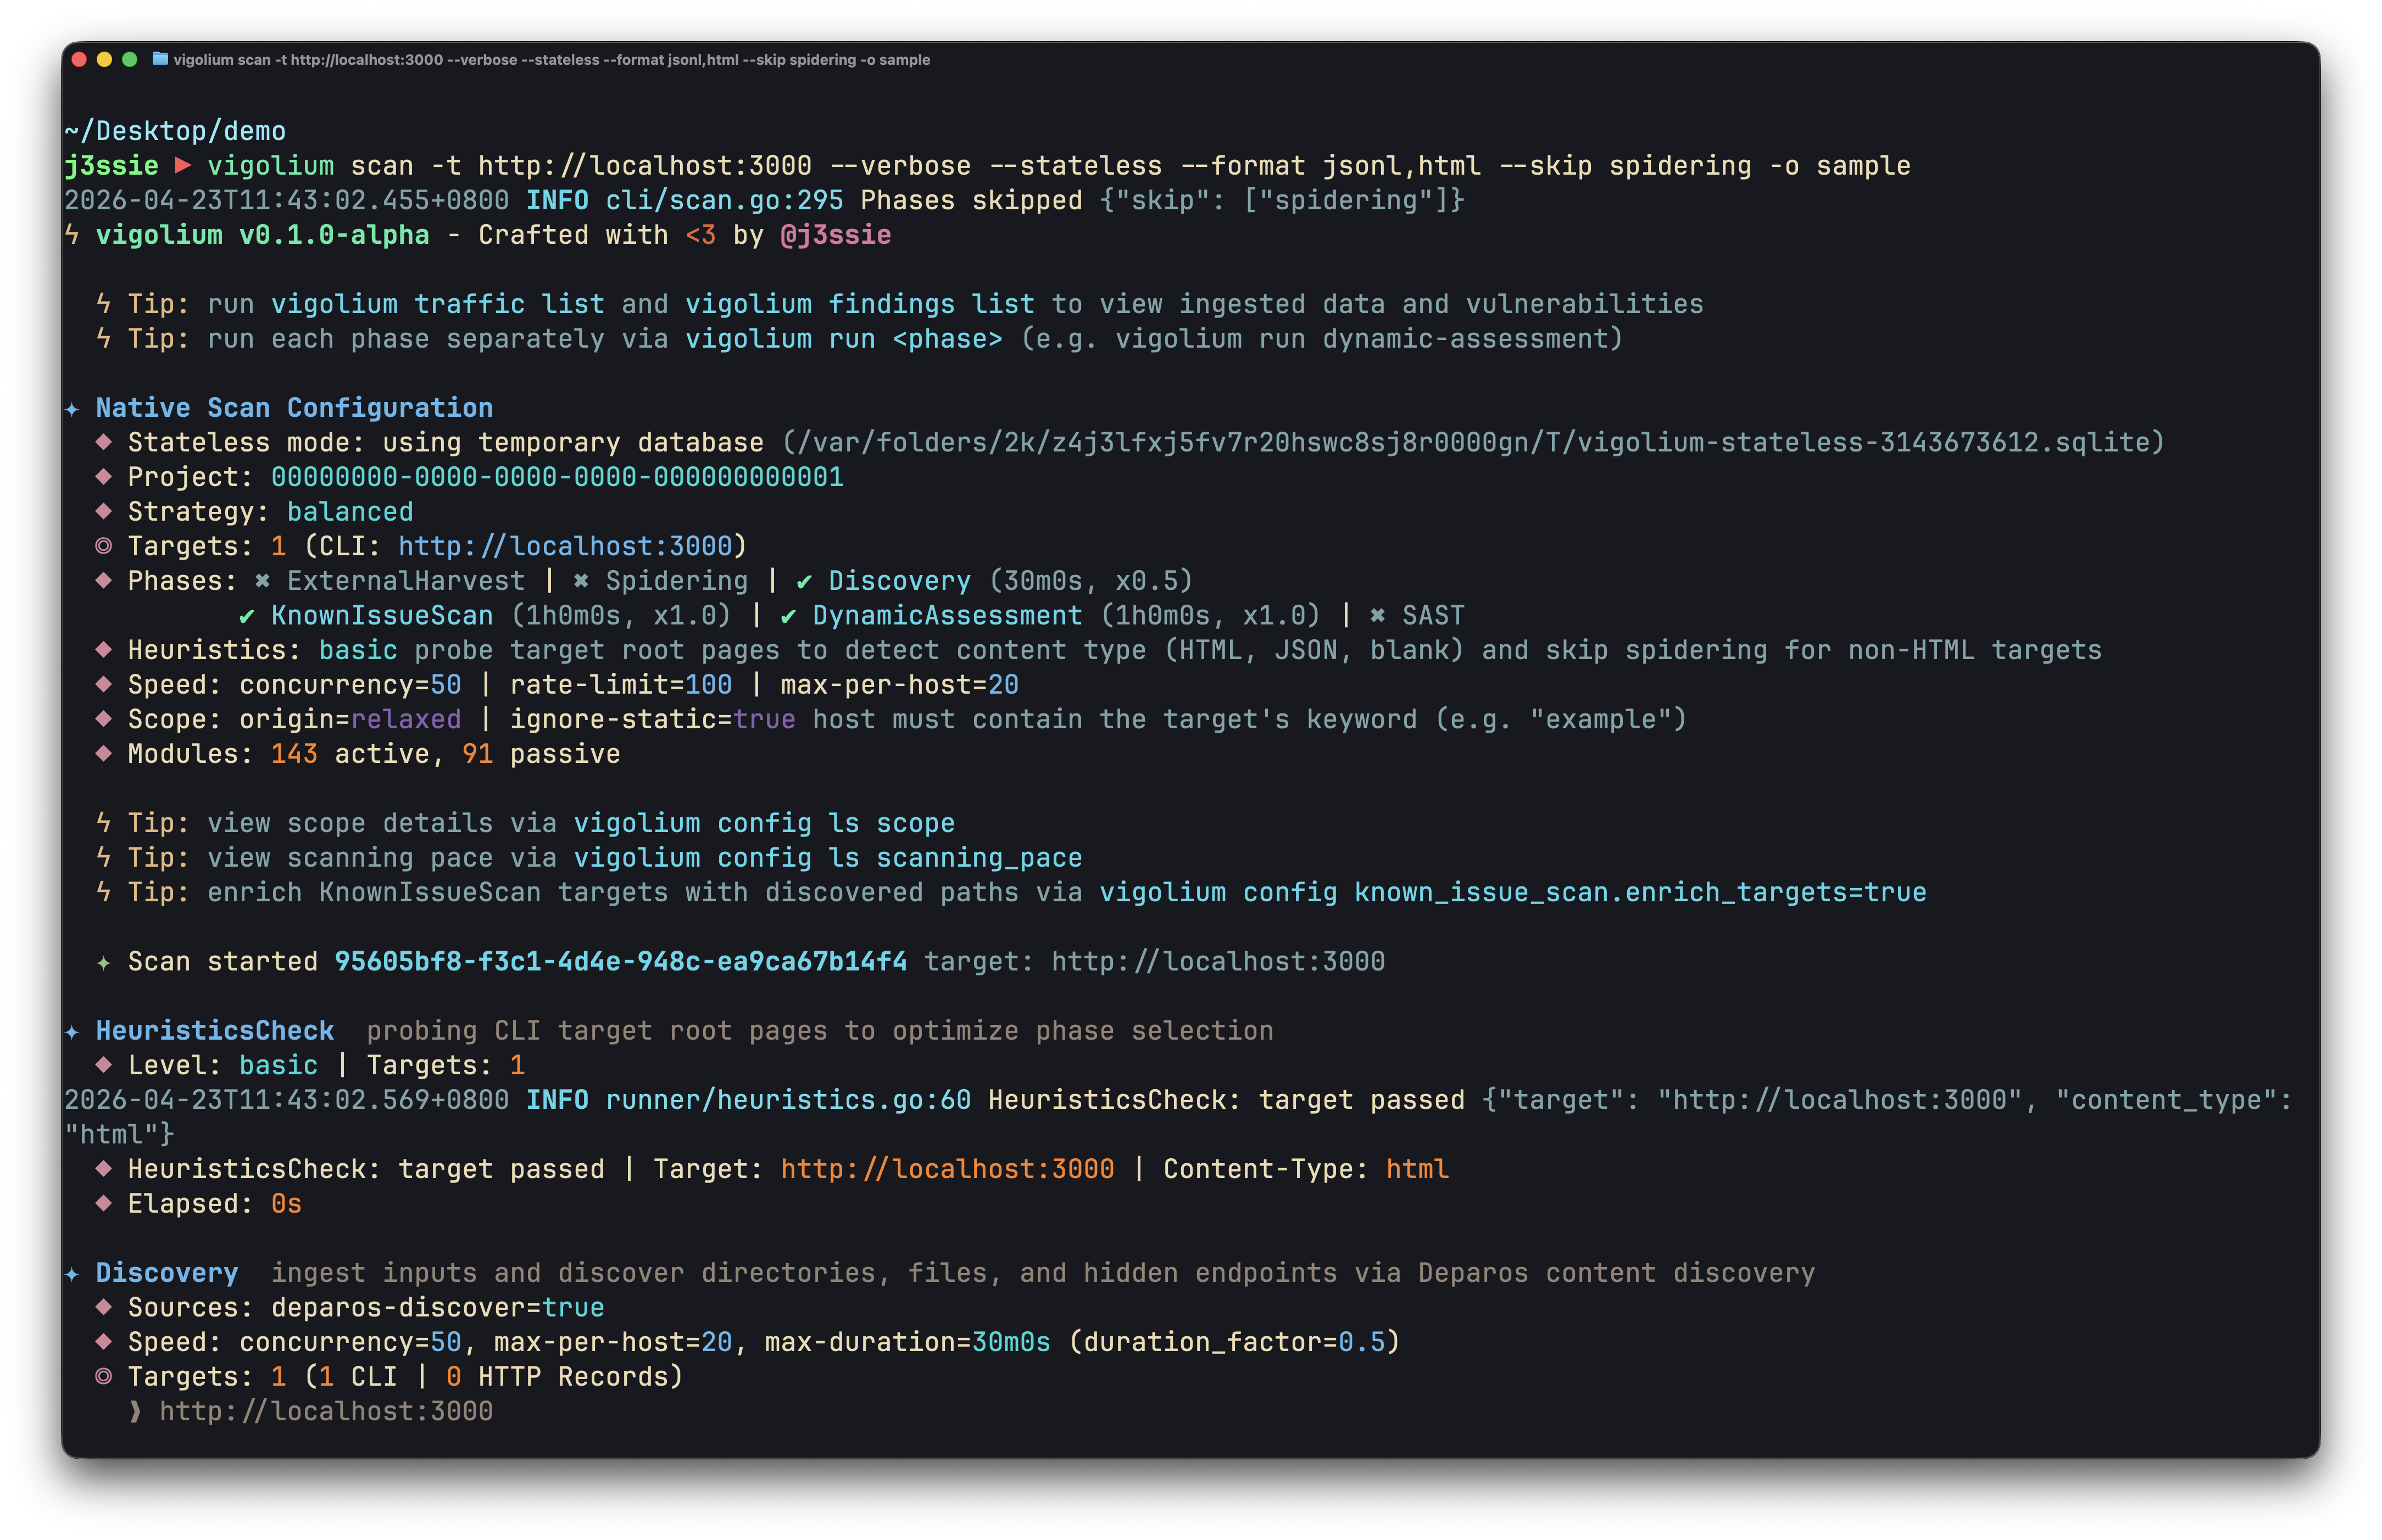 | 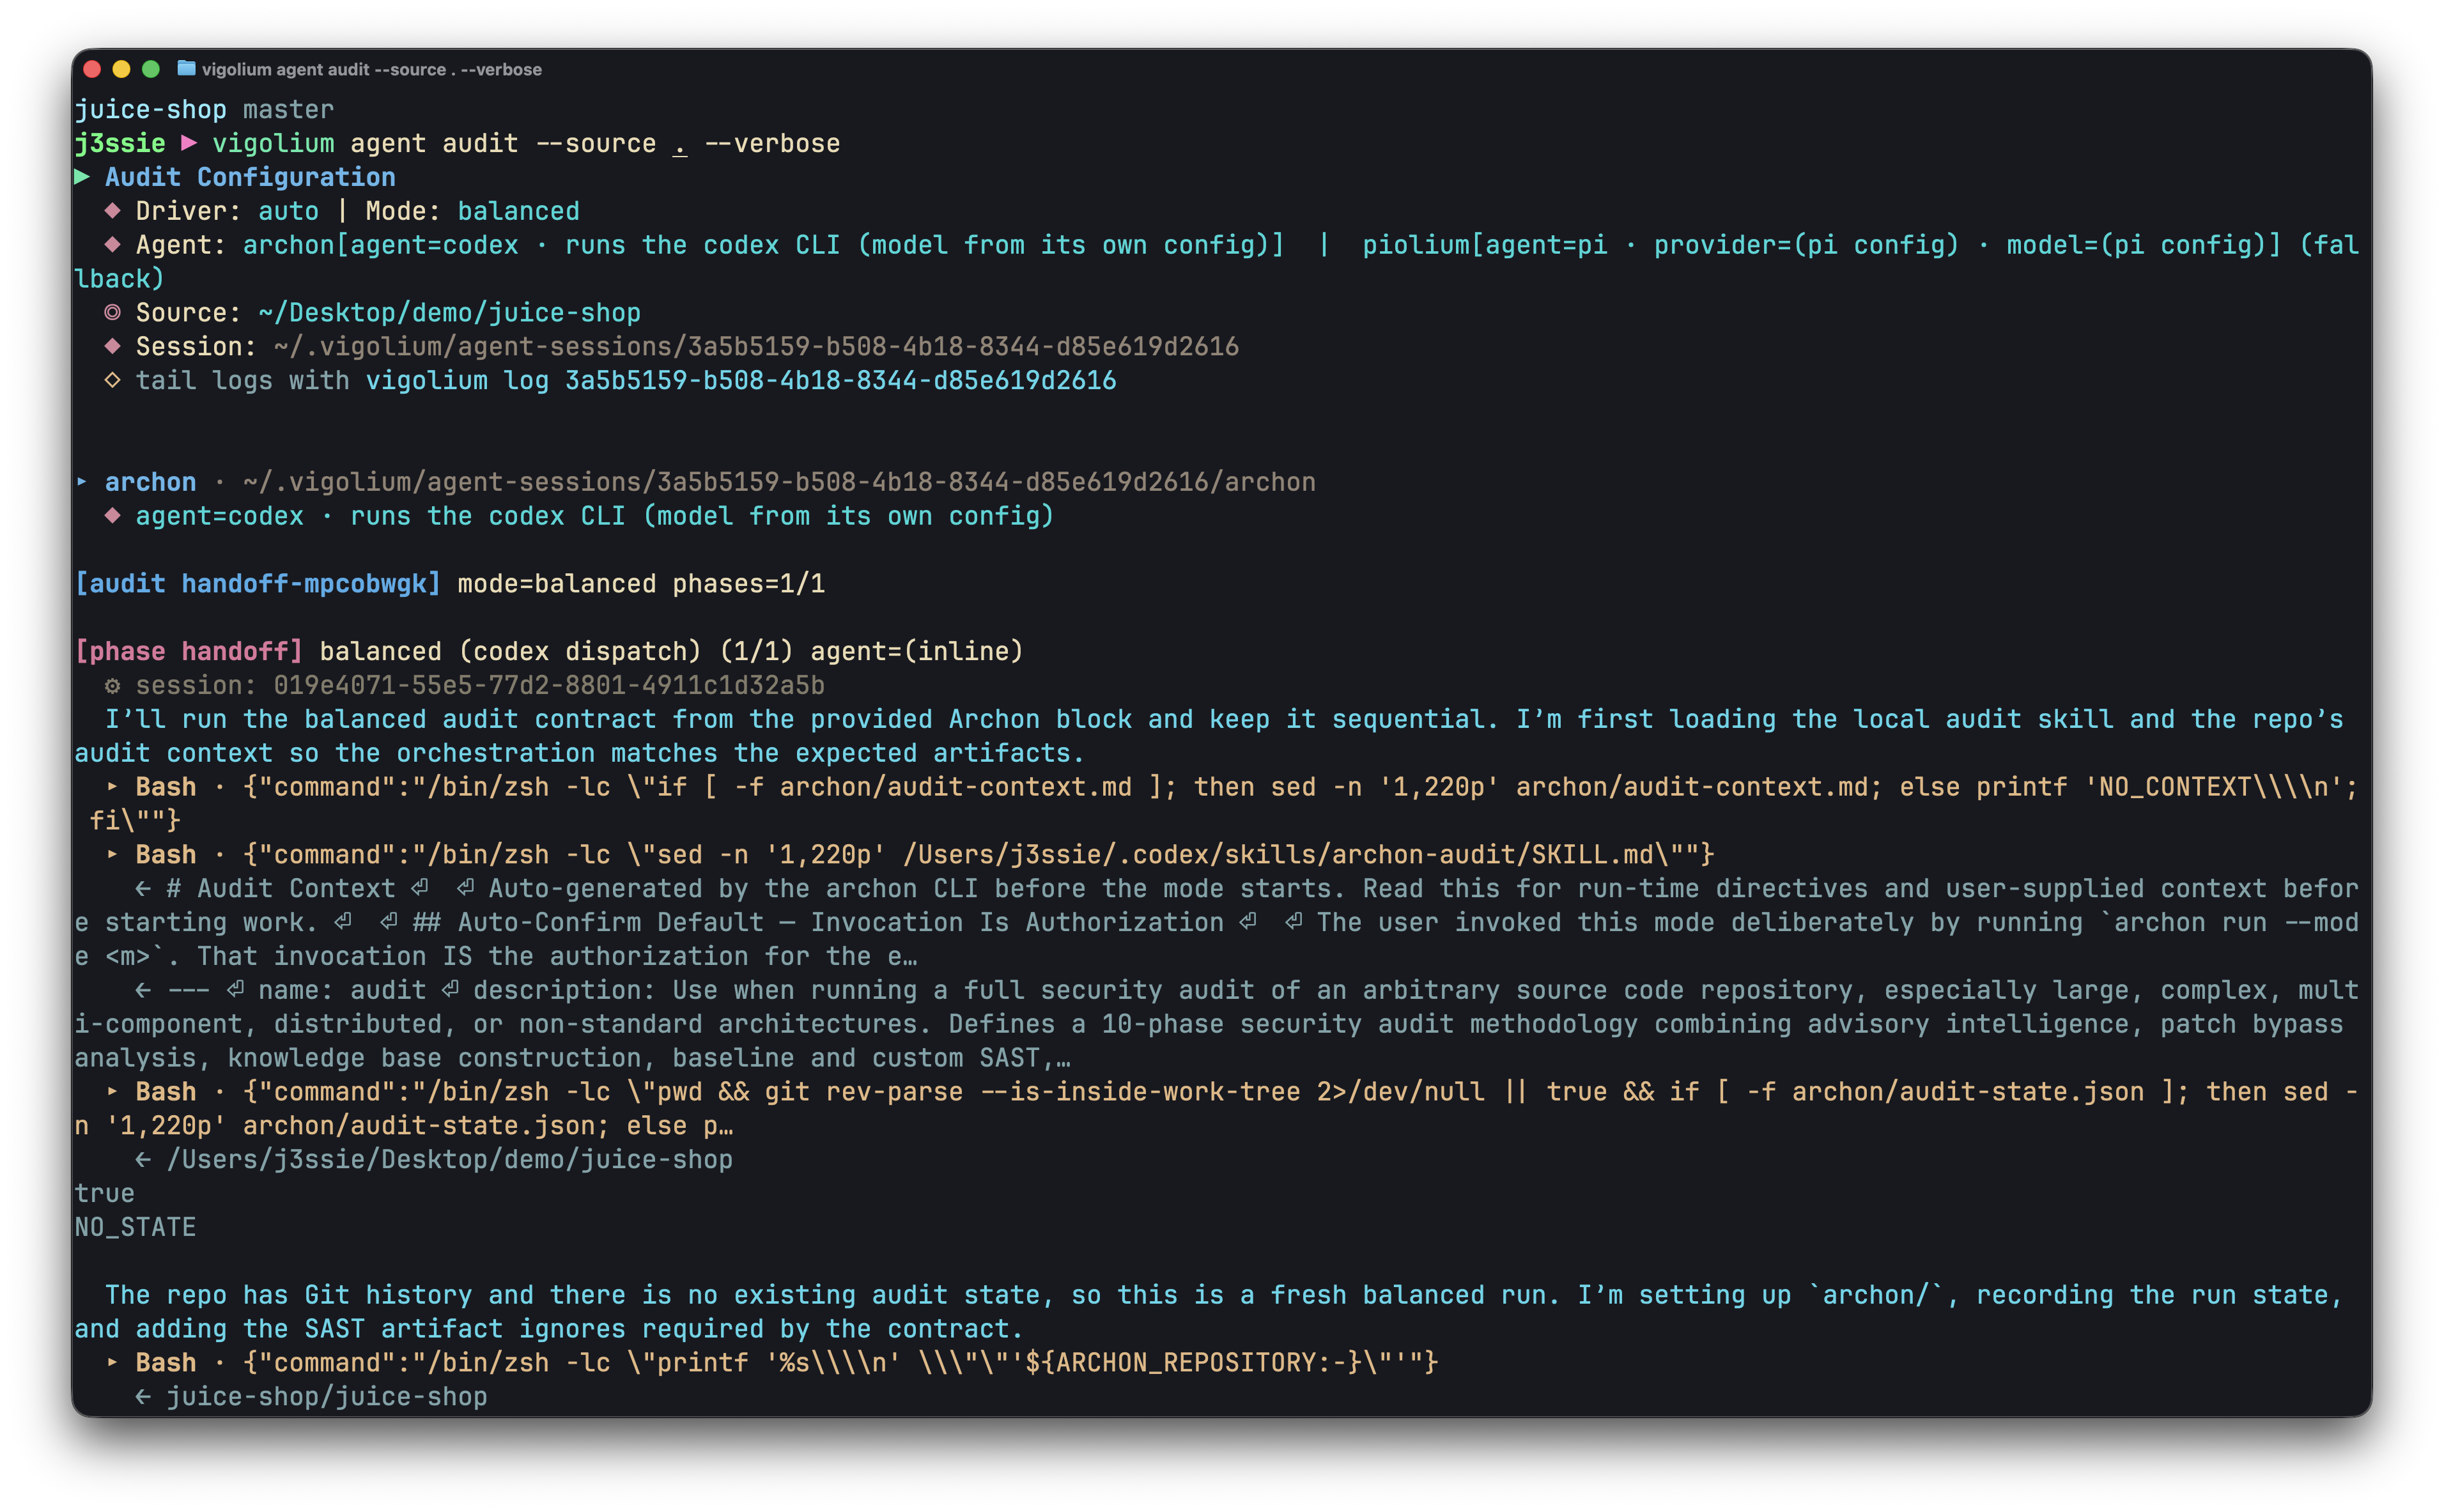 |
赞助商
感谢 Daytona 赞助沙箱基础设施
主要功能
原生扫描
- 324 个扫描器模块:208 个主动(模糊测试)+ 117 个被动(模式匹配),覆盖 OWASP Top 10 及更多
- 带外测试(OAST):通过 interactsh 回调实现盲注 XSS/SSRF/命令注入,并自动关联载荷
- 值感知变异:按语义类型(整数、UUID、JWT、电子邮件)对参数进行分类,并按意图进行变异
- 多阶段流水线:外部采集、内容发现(Deparos)、浏览器/SPA 爬取(Spitolas)和审计,由策略预设和扫描配置文件控制
- 灵活的输入:URL、OpenAPI/Swagger、Postman、Burp Suite、cURL、Nuclei JSONL
- 多会话认证:内联会话、会话文件或完整认证配置,支持登录流程、令牌提取和 IDOR/BOLA 测试
- JavaScript 扩展:通过嵌入式 JS 引擎提供自定义模块和钩子,具备会话感知的 HTTP API
- 可扩展且可报告:并发工作池,支持按主机限速、混合内存/磁盘/Redis 队列,以及自包含 HTML 报告
智能体扫描
- 进程内 olium 运行时:每种智能体模式都运行在原生 Go
pkg/olium引擎上:基于回合的循环、内置工具注册表、技能支持,以及可插拔的提供程序驱动(无子进程 SDK 池) - Autopilot:智能体自主发现端点、运行扫描并对发现进行分诊,可选多专家流水线和会话恢复
- Swarm:主智能体选择模块、生成自定义 JS 攻击扩展、运行代码审计 + SAST、执行扫描并对结果进行分诊;支持定向或全范围(
--discover),并通过--diff/--last-commits进行以变更为重点的运行 - 源码审计驱动:
audit、piolium以及统一的audit调度器运行前台源代码审计,共享同一发现模式和数据库标记 - 查询模式:用于代码审查、端点发现和机密检测的单次提示
- 可插拔提供程序:
openai-compatible(默认)、openai-codex-oauth、openai-api-key、openai-responses、anthropic-api-key、anthropic-oauth、anthropic-cli、anthropic-compatible、anthropic-vertex、google-vertex。相同的模式通过 REST API 暴露,支持 SSE 流式传输和 OpenAI 兼容的聊天端点
快速开始:原生扫描
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi

# Pipe URLs from stdin
cat urls.txt | vigolium scan

# Run a single phase directly
vigolium run discovery -t https://example.com

# Generate an HTML report
vigolium scan -t https://example.com --only discovery --format html -o report.html
查看架构概览了解完整流水线,查看策略指南了解策略、配置文件和节奏配置。如需快速命令参考,请参阅 docs.vigolium.com/getting-started/cheat-sheet。
服务器模式
# Start API server with authentication
vigolium server -k my-secret-key

# Enable transparent HTTP proxy for traffic recording
vigolium server -k my-key --ingest-proxy-port 9003

# Auto-scan ingested traffic
vigolium server -k my-key --scan-on-receive
# Ingest traffic to a running server
cat urls.txt | vigolium ingest -s http://localhost:9002

# Ingest an OpenAPI spec
vigolium ingest -s http://localhost:9002 -i api.yaml -I openapi
有关服务器设置,请参阅运行服务器;有关摄取工作流,请参阅摄取;有关完整的 REST API 参考,请参阅 API 概览。
代理集成:使用适用于 Burp Suite 的 burp-vigolium 扩展或适用于 Caido 的 caido-vigolium 插件,将实时代理流量转发到正在运行的 Vigolium 服务器。两者都提供相同的桥接协议(
-B/--burp-bridge-url,别名--caido-bridge-url),并且摄取到的流量会标记其来源代理。
认证扫描
Vigolium 支持用于 IDOR/BOLA 测试和权限提升检查的多会话认证扫描:
# Inline session via CLI flag (name:Header:value)
vigolium scan -t https://example.com \
  --auth "admin:Cookie:session_id=abc123" \
  --auth "user:Cookie:session_id=xyz789"

# Load session(s) from a YAML/JSON file
vigolium scan -t https://example.com --auth-file ./admin-session.yaml

# Auth file with an automated login flow (token extraction, etc.)
vigolium scan -t https://example.com --auth-file ./login-flow.yaml

# Add custom headers (works with sessions)
vigolium scan -t https://example.com -H "Authorization: Bearer token123"
认证文件支持静态标头、Bearer 令牌,以及从 Cookie、JSON 响应或标头中提取令牌的自动化登录流程。预设示例位于 public/presets/sessions/。完整指南请参阅认证指南。
--auth/--auth-file标志此前名为--session/--session-file。旧名称仍可作为已弃用的别名使用。
智能体扫描
AI 驱动的扫描,智能体自主规划、执行并分诊漏洞评估,底层使用原生扫描引擎: