
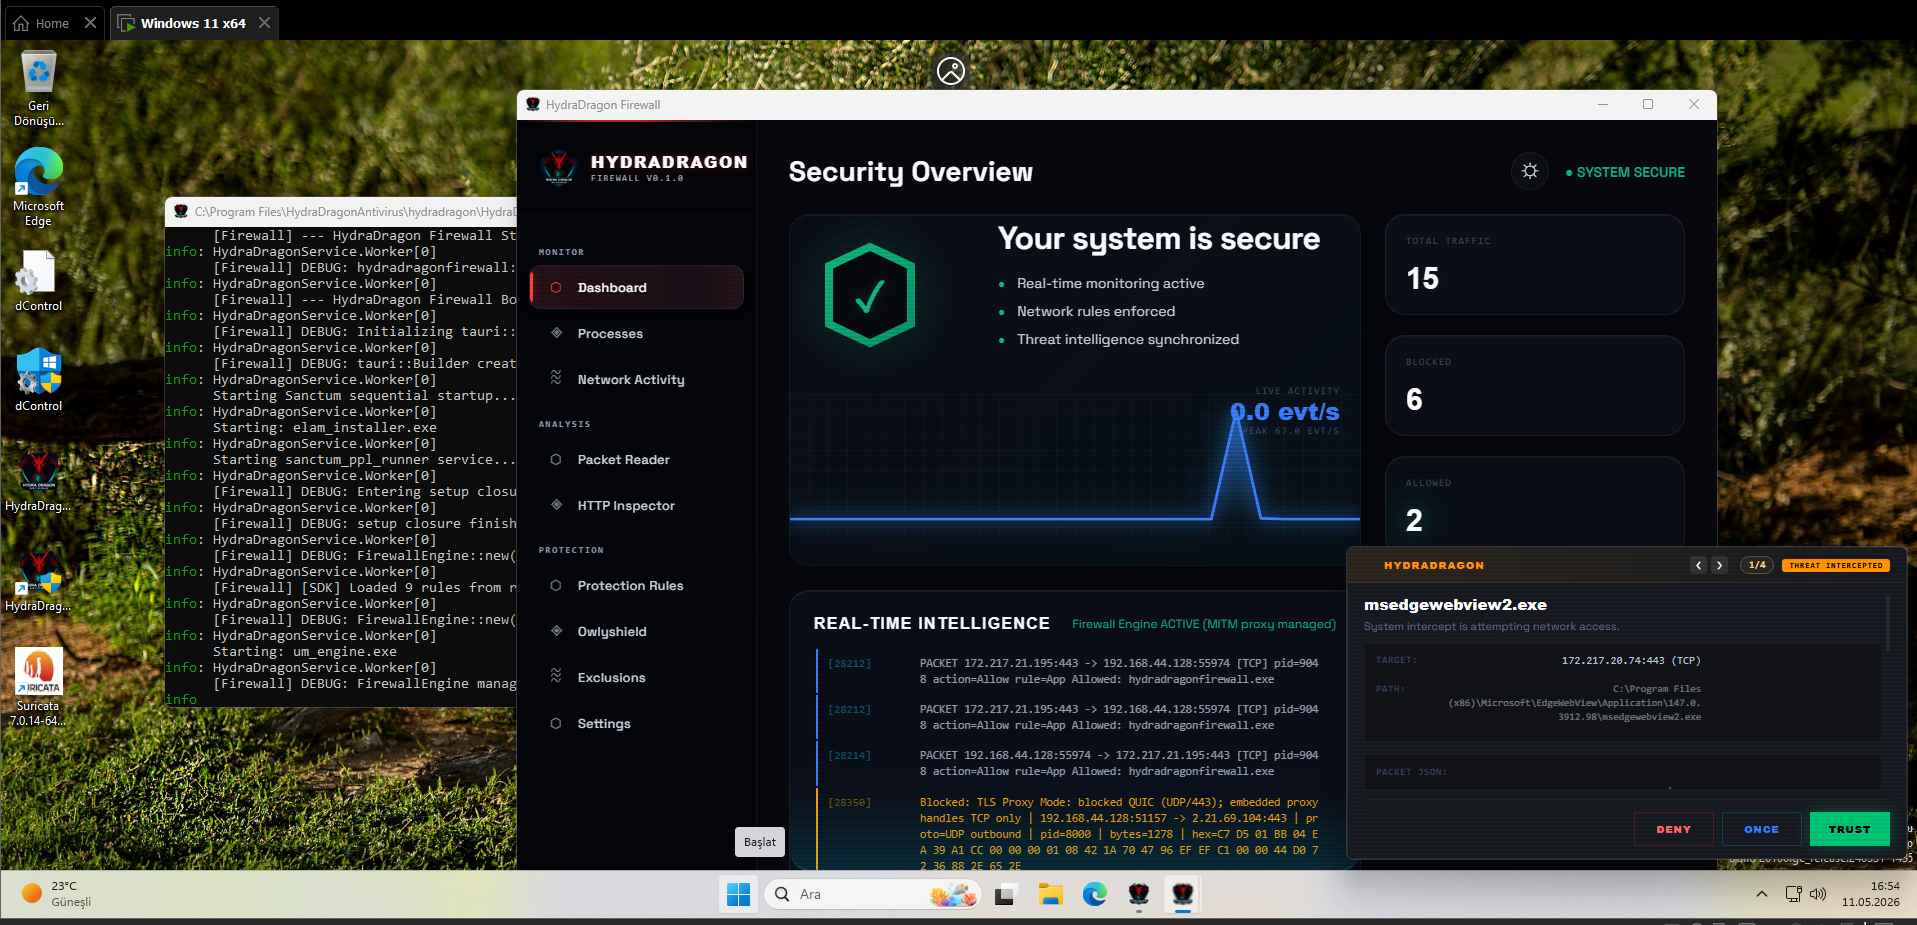
HydraDragonAntivirus openedr-demo
动静态分析与实时恶意软件分析,集成Windows防病毒功能,包括开源XDR(3个EDR项目)、ClamAV、YARA-X、机器学习AI、行为分析、脱壳器、反混淆器、反编译器、网站签名、Ghidra、Suricata、Sigma、内核、基于Hypervisor的保护以及超乎你想象的更多功能。
Hydra Dragon 杀毒软件
警告:此处文档已严重过时,但为参考保留。
除 OpenEDR、MBRFilter、Sanctum 等目录外,其余目录因性能原因已完全弃用。
📚 有关详细文档、架构图和组件指南,请访问我们的 项目 Wiki。
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
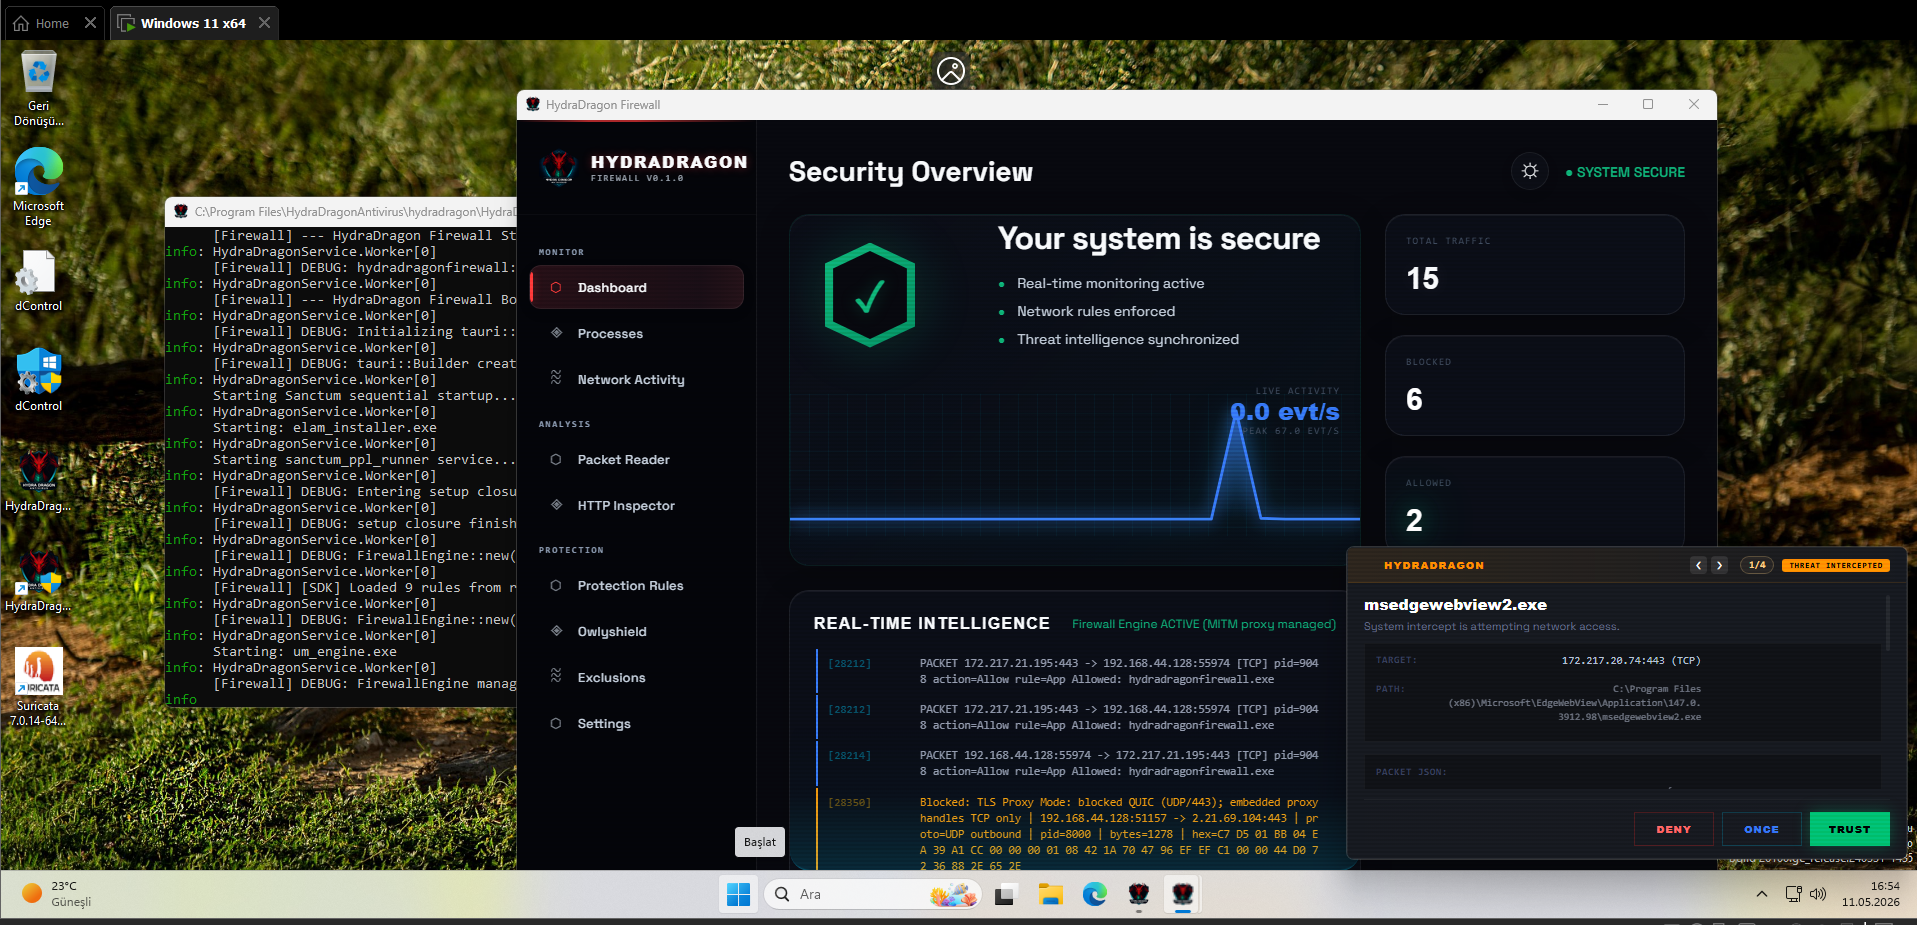
警告:正在积极开发中
本项目尚未达到生产就绪状态。 预计会出现破坏性变更、错误以及不完整的功能。
⚠️ 注意:本仓库严格面向专家级恶意软件分析师和安全研究人员。 它包含底层系统组件和实验性安全驱动,需要专业知识才能安全处理。
[!CAUTION]
🛑 用户责任与防护限制
HydraDragon 旨在防御恶意自动化威胁,而非人为错误或故意的系统修改。
- 手动删除:杀毒软件不会阻止你运行诸如
rd C: /s /q之类的命令或手动删除自己的文件。它认为如果你(管理员)明确删除某些内容,那是真实的用户错误,而非恶意软件入侵。系统设计允许有意的管理决策不受干扰。- 驱动/系统配置错误:本软件不防护手动安装不兼容驱动或错误的系统设置。由手动注册表编辑或驱动实验导致的“无法访问启动设备”或其他系统故障不被视为恶意软件行为,不会被阻止。
- 实验性质:你需对使用本实验性软件造成的任何数据丢失或系统不稳定负责。请务必先在虚拟机(VM)中测试。
POC
-
📺 概念验证(POC)视频:https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
-
演示:https://hydradragonantivirus.github.io/HydraDragonAntivirus/
单人项目
- HydraDragon 是一个为期三年的独立开源杀毒/EDR 项目,主要由一名开发者构建。
待办事项
- 将 HydraDragonIDE 添加到项目中(静态分析器)。
- 移除 Npcap,因为它并非真正开源,替换为自定义 Suricata 构建。
关于项目功能
- 大约一个月前我说过:注意:本项目变得比你想象的复杂得多,所以我转向 Android 加入 AV-Test,成为首个加入专业测试的开源杀毒软件:https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- 然后这个更新:我计划只使用最佳签名,并移除大量基于动态分析的杀毒功能,仅保留 Owlyshield + OpenEDR + 防火墙,因为在现实世界中我们需要专注于实时防护而非繁重的签名。
- 所以这又将是一项非常复杂的任务。祝我好运。
与 PC 的兼容性
-
平台支持:本项目严格仅适用于 x86-64 Windows。不支持 aarch64 及其他架构。
-
本安装程序设计用于干净或全新格式化的 Windows PC。
-
为获得最佳效果,请仅在尚未手动安装所需第三方组件的系统上安装 HydraDragon 杀毒软件。
重要提示
如果你的 PC 上已安装以下任何程序,请勿运行本安装程序:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR 或相关 EDR 组件
在已安装这些组件的系统上安装 HydraDragon 杀毒软件可能导致版本冲突、路径问题、服务冲突或意外的安装程序行为。
推荐用法
在以下环境使用本安装程序:
- 全新 Windows 安装
- 干净的测试机
- 虚拟机
- 无现有杀毒引擎依赖的 PC
如果你已安装任何所需组件,请先卸载它们,或在安装 HydraDragon 杀毒软件之前使用干净的 Windows 环境。
重要说明与限制
项目范围
HydraDragon 是一个本地杀毒项目(Xcitium 云除外),目前处于积极实验性开发中。
- 它在系统本地运行。
- 它旨在用于研究、学习和恶意软件分析实验。
本项目不旨在替代你的主要日常杀毒解决方案。
检测理念
- 可能出现误报。
- 系统假设机器处于干净状态(非感染后状态)。
- 项目优先考虑深度分析而非速度。
- 目标是长期检测改进,而非快速但浅层的检测。
- 这并不意味着项目达到 99% 的检测率——它仅反映开发理念。
- 本杀毒软件不仅使用其最佳签名,还使用几乎所有新签名。这就是它如此庞大的原因。
- 更新:检测理念已大幅改变,我们更倾向于 90% 的即时检测,而非 99% 的极慢检测
实验状态
- 这是一个高度实验性的项目。
- 早期版本中的某些架构决策并非最优,影响了稳定性。
- 项目正在积极改进和完善。
- 请谨慎使用。
已知限制
- 大于 2 GB 的文件会被扫描器跳过,不会被扫描。请勿将跳过的文件视为干净。
- 当启用证书安装同意时,透明 TLS 代理/检查器可能会安装本地 HydraDragon Firewall CA 证书。防火墙 GUI 可以手动添加/移除它,卸载程序会尽力移除它。
样本检测策略
-
非常旧的恶意软件样本可能无法被检测到。
-
签名退役参考: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
启动关键过滤器:
MBRFilter现配置为 SERVICE_BOOT_START (0) UpperFilter。这确保主引导记录从磁盘栈初始化的第一刻起就受到保护,提供针对 bootkit 和 Petya 风格勒索软件的硬件级抵抗。 -
看起来像垃圾或完全未知数据的文件可能被有意忽略。
-
如果 PE 头被移除,某些检测引擎可能不再标记该文件。
-
YARA 检测仍可能根据规则逻辑触发(例如,不验证文件类型的规则)。
示例:
移除 PE 头的样本: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
原始样本: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326
安装与使用说明
[!IMPORTANT] OpenEDR 长路径问题:OpenEDR 包含超过 Windows 默认 260 字符路径限制的深层嵌套目录结构。在克隆或构建之前,请运行:
git config --global core.longpaths true否则,克隆或构建 OpenEDR 组件将因路径相关错误而失败。
- 安装过程并非完全自动化。Npcap、驱动、防火墙组件及其他一些依赖项在安装过程中可能需要手动批准。
- 如果自动卸载程序遇到问题,你必须手动卸载 ELAM 驱动。有关注册表清理步骤,请参阅 卸载指南。
- 安装过程中临时的 ClamAV 更新错误可以安全忽略。
- 如果驱动安装失败,请禁用安全启动并重试。
- 建议等待杀毒界面完全加载,即使某些防护似乎已激活
- 由于 ELAM 无法在测试签名模式下自动启动,我们对杀毒软件使用延迟启动,以防止驱动被滥用执行。(注意: 所有驱动必须签名。虽然 WDK 测试签名对于一般开发是可接受的,但对 ELAM 驱动而言并不足够)。
- Sanctum 的
cert.ps1/sign.bat/build.rs哈希循环仅是开发和 CI 测试工件流程。在实际生产中,请勿随附带有本地自签名sanctum.pfx、示例 PFX 密码、测试签名/调试模式启动设置或 CI 生成的 ELAM 哈希的sanctum.sys。生产驱动发布应使用受保护的发布签名流水线和 Microsoft Partner Center / Hardware Dev Center 签名。对于 ELAM,请使用 HLK/WHCP 包提交路径,而非此本地自签名循环;参见 Sanctum 签名说明。 - 为确保杀毒软件完全正常运行,必须禁用内存完整性。参考: https://github.com/adrianyy/kernelhook/issues/1
进程保护与编排
- 统一编排:
HydraDragonController充当整个安全栈的主编排器。它管理 C++ AV 引擎、Python EDR 核心和 Sanctum PPL Runner 的生命周期。 - 受保护的启动器:杀毒启动器本身受到保护。虽然管理员可以手动终止它,但恶意软件无法终止它,因为驱动会验证所有终止请求的来源。
- 手动控制:如果你手动关闭 GUI,后台安全引擎仍保持活动。
隔离目录
C:\ProgramData\HydraDragonQuarantine
勒索软件恢复限制
- 当前勒索软件响应侧重于检测、阻止、进程终止、隔离和遥测。
- 目前勒索软件修改或加密文件后没有自动文件恢复回退机制。
- 基于卷影副本的文件回滚存在,但不要信任它们。
- 注册表回滚已针对受支持的勒索软件相关持久化或配置更改存在;这与文件内容恢复是分开的。
- 保留独立备份和还原点;检测不能替代恢复。
防火墙 / HIPS 警报说明
- 不要隔离防火墙“新连接”通知中出现的每个警报。
- 新连接警报与完整的自动化恶意软件判定不是一回事。
- 防火墙和 HIPS 遥测仍部分分离,因此某些警报是信息性的、上下文相关的,或在隔离前需要手动审查。
- 首先审查进程路径、父进程、目标及其他遥测,而不是假设每个网络警报都是恶意的。
描述
在此阶段:
-
应用程序仅在本地运行(Xcitium 云除外)。
-
功能可能不完整或不稳定。
-
可能在没有事先通知的情况下发生破坏性变更。
-
本项目尚未达到生产就绪状态,仅应用于开发和测试目的。
-
针对 Windows 的实时恶意软件分析杀毒软件,具备动态和静态分析,包括开源 XDR(3 个 EDR 项目)、ClamAV、YARA-X、机器学习 AI、行为分析、脱壳器、反混淆器、反编译器、网站签名、Ghidra、Suricata、Sigma、内核、基于 Hypervisor 的防护以及超乎你想象的更多功能。
许可证
本项目采用 GNU 通用公共许可证 v2.0(GPLv2)许可。 有关更多信息,请参阅 LICENSE 文件。