

新发布Nov 22, 2026
bettercap v2.42.0
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
加入我们服务器上的项目社区!


bettercap 是一个用 Go 编写的高性能、易于扩展且可移植的框架,旨在为安全研究人员、红队成员和逆向工程师提供一种易于使用、一体化的解决方案,具备他们在对 WiFi 网络、Bluetooth Low Energy 设备、CAN-bus、无线 HID 设备和 Ethernet 网络进行侦察和攻击时可能需要的所有功能。
主要功能
- WiFi 网络扫描、去认证攻击、无客户端 PMKID 关联攻击以及自动捕获 WPA/WPA2/WPA3 客户端握手。
- Bluetooth Low Energy 设备扫描、特征枚举、读取和写入。
- 2.4Ghz 无线设备扫描和MouseJacking攻击,支持无线 HID 帧注入(支持 DuckyScript)。
- 支持 CAN-bus 和 DBC,用于帧的解码、注入和模糊测试。
- 对 IP 网络主机进行被动和主动探测与侦察。
- ARP、DNS、NDP 和 DHCPv6 欺骗器,用于针对基于 IPv4 和 IPv6 的网络实施 MITM 攻击。
- 数据包级、TCP 级和 HTTP/HTTPS 应用级代理,完全可脚本化,并可通过易于实现的 javascript 插件进行扩展。
- 一个强大的网络嗅探器,用于凭据收集,同时也可用作网络协议模糊测试器。
- 一个非常快速的端口扫描器。
- 一个强大的 REST API,支持通过 WebSocket 进行异步事件通知,方便你编排攻击。
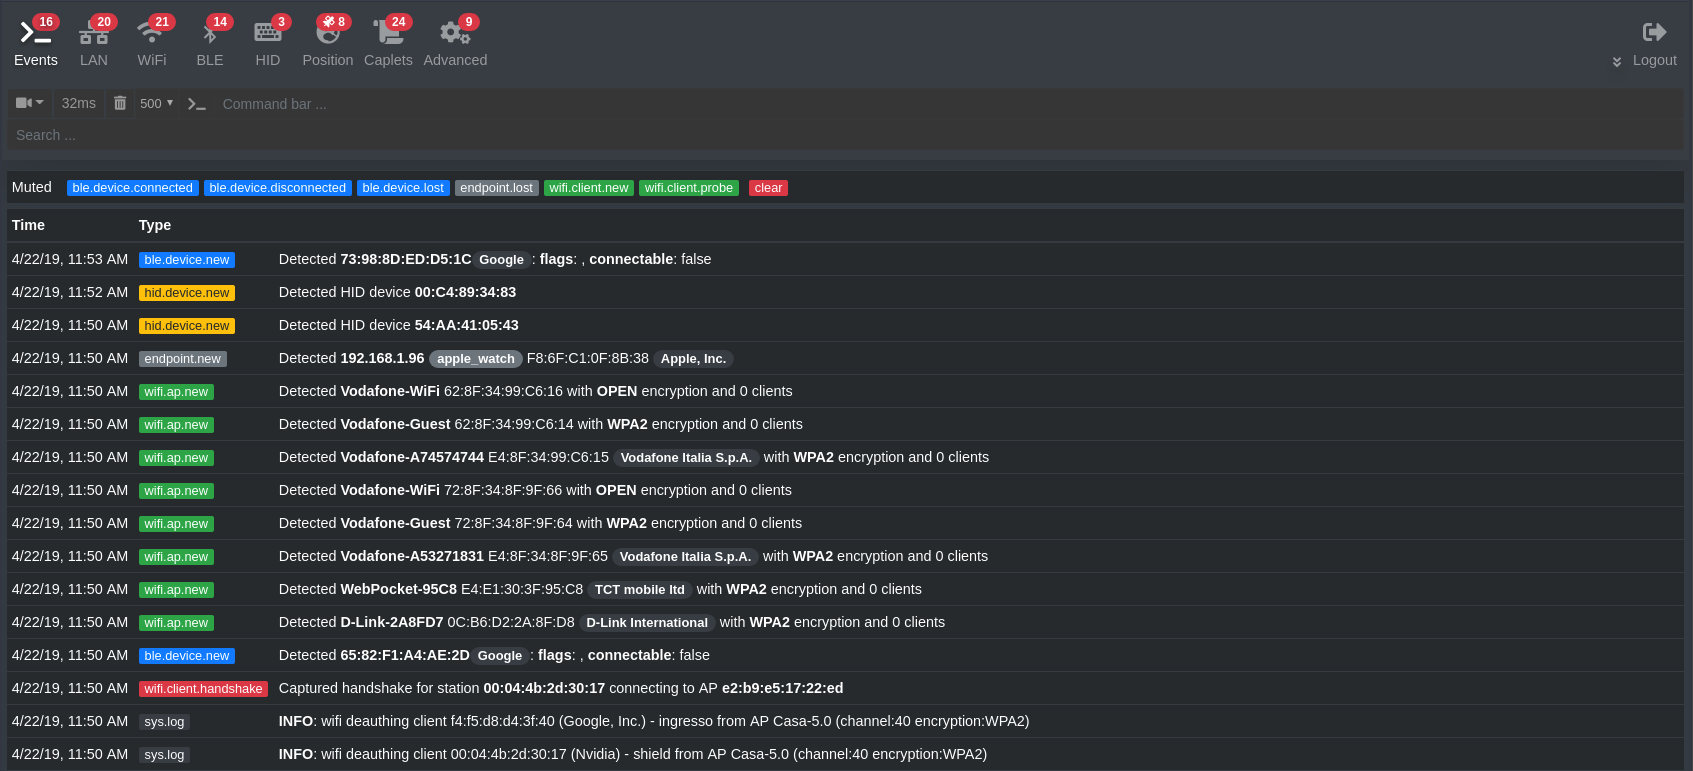
- 一个非常方便的 web UI。
- 更多功能!
贡献者
许可证
bettercap 是用 ♥ 打造的,并以 GPL 3 许可证发布。
Stargazers 随时间变化
