
 #1
用于审计、测试和保护Wi-Fi、蓝牙和RFID系统的工具。
Kitploit 推荐
 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth 低功耗蓝牙(BLE)漏洞的概念验证。
 hexway/r00kie-kr00kie
针对CVE-2019-15126 kr00k漏洞的PoC利用程序
 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
 chrizator/netattack
一个简单的Python脚本,用于扫描和攻击无线网络。
 bishopfox/rickmote
# Rickmote 控制器:利用 Google Chromecast 劫持电视
 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
 wipi-hunter/pisavar
📡 🍍检测PineAP模块的活动并启动去认证攻击(针对伪造接入点 - WiFi Pineapple活动检测)
 ruped24/killchain
一个统一的控制台,用于执行‘杀伤链’攻击阶段。
 sq5bpf/etherify
Etherify - 将以太带回以太网
 seemoo-lab/toothpicker
覆盖引导的进程内模糊测试器,用于iOS蓝牙守护进程(bluetoothd),使用FRIDA,支持MagicPairing协议的空中模糊测试和崩溃重放功能。
 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
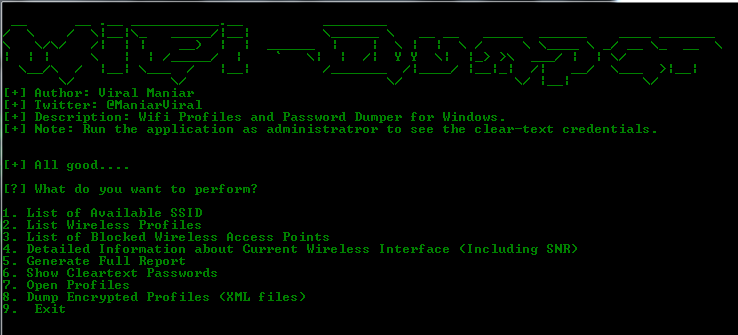 viralmaniar/wifi-dumper
这是一个开源工具,用于导出Windows机器上已连接接入点的WiFi配置文件和明文密码。该工具将帮助您进行WiFi渗透测试。此外,在进行红队行动或内部基础设施评估时也非常有用。
 nccgroup/blesuite
BLESuite 是一个 Python 包,提供了一种更简便的方式来测试蓝牙低功耗(BLE)设备

 ioactive/laf
本项目旨在提供一系列工具,用于构造、解析、发送、分析和破解一组LoRaWAN数据包,以审计或渗透测试LoRaWAN基础设施的安全性。
 ymsniper/kto
自动Wi-Fi去认证工具,持续扫描目标SSID上的客户端并踢出非白名单设备。功能包括白名单支持、网状/多AP处理、PMF检测,以及通过EAPOL提取的实验性WPA2 PMF绕过。








