Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
RadareEye — 工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。 | Kitploit
工具/GitHubGitHub/souravbaghz/radareeye
侦察Wi-Fi审计蓝牙安全物联网安全无线安全红队
GitHubsouravbaghz/radareeye

RadareEye

工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。

查看仓库
38450314年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

一种扫描附近设备并在目标设备进入范围内时执行命令的工具。


注意:- RadareEye 的所有者不对任何用户使用此工具进行的恶意活动负责。仅用于学习目的。

  • RadareEye 的安装:
git clone https://github.com/souravbaghz/RadareEye

使用方法:

./radare <mac_addr> <option>

可用选项有:

  • -blue 蓝牙 RadareEye
  • -ble BLE radareEye
  • -wifi WiFi AP radareEye

  • 运行蓝牙 RadareEye:
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • 运行 BLE RadareEye:
sudo bash radare XX:XX:XX:XX:XX:XX -ble

WiFi 也类似,使用 -wifi 选项。这里的 XX:XX:XX:XX:XX:XX 是目标设备的 MAC 地址,请确保使用 sudo 运行(如果你不是 root 用户)。我没有在此脚本中添加扫描功能,但你可以通过在终端执行 'hcitool scan'(蓝牙)和 'hcitool lescan'(BLE 设备)轻松获取 MAC 地址。
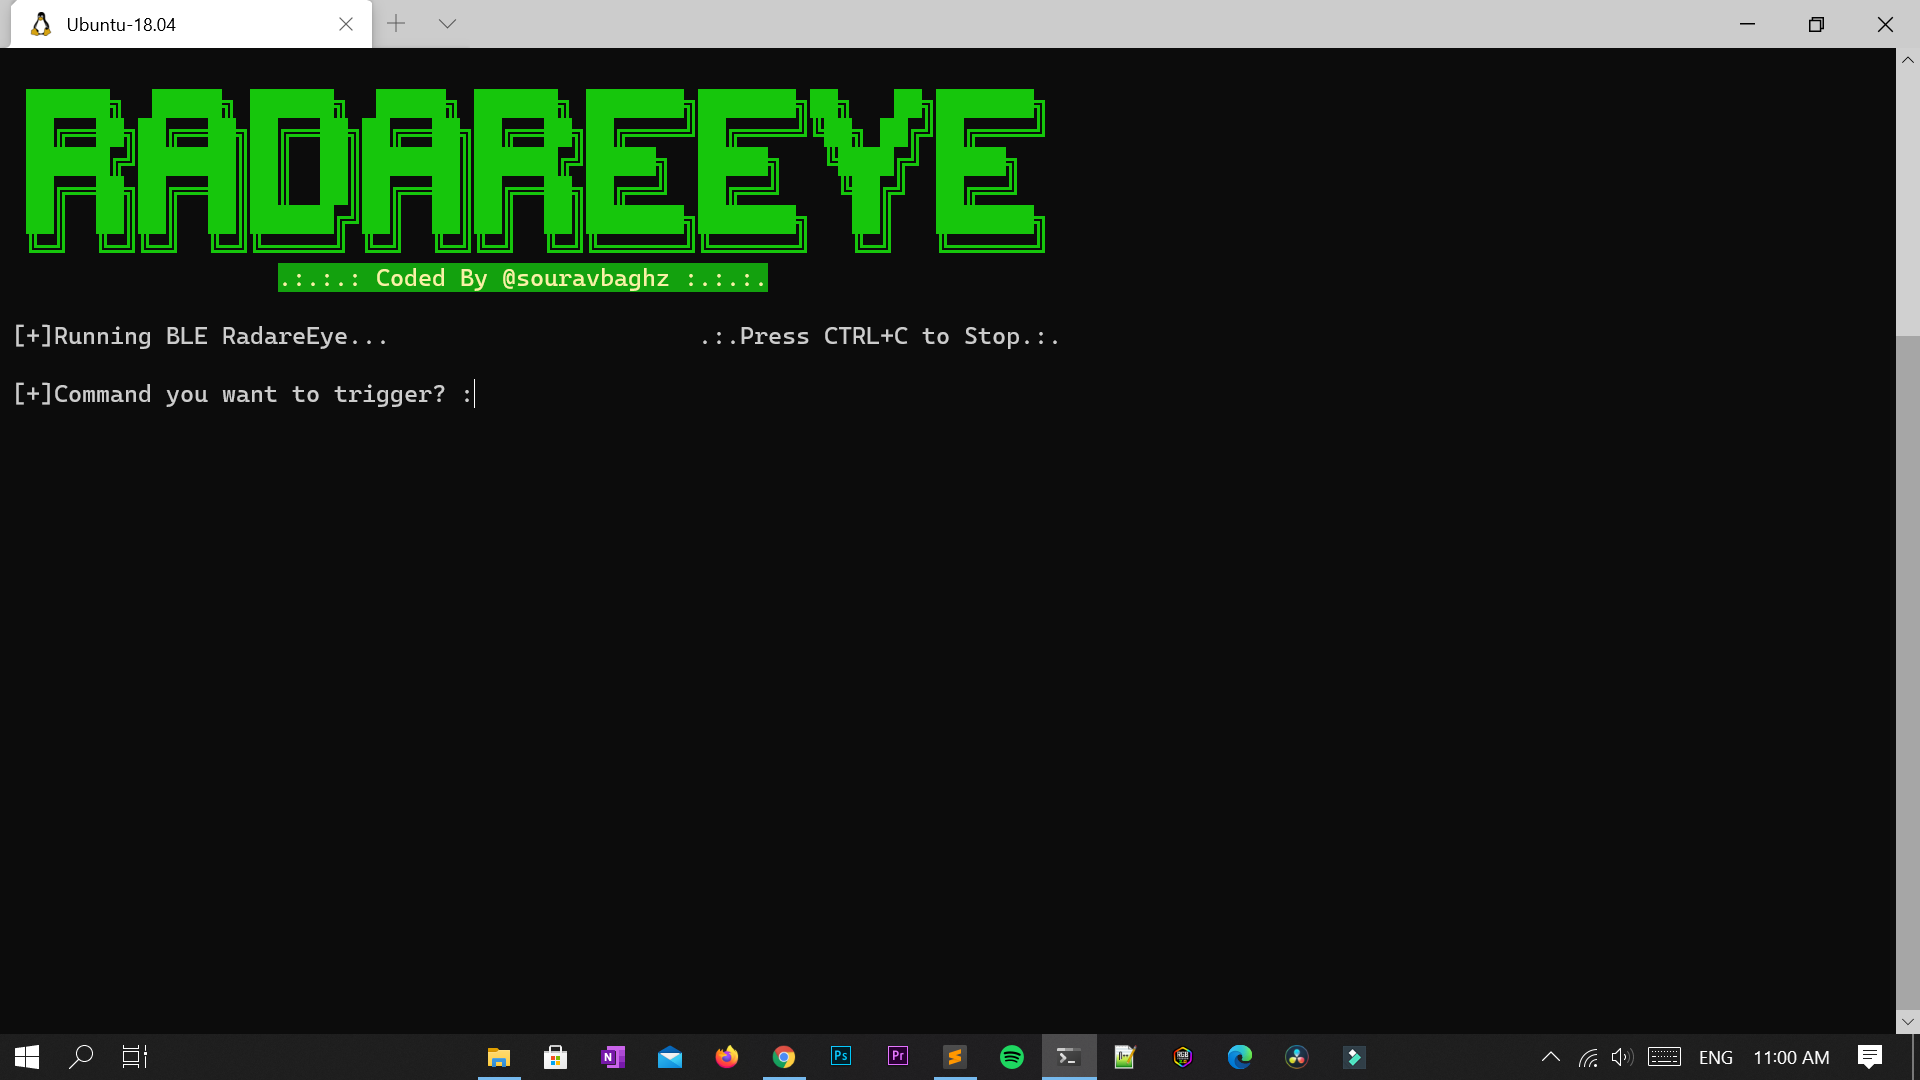

运行 RadareEye 后,它会询问你 '想触发的命令?',你可以直接留空跳过,RadareEye 将显示目标是否在范围内,而不触发任何命令。如果你想在目标进入范围内时触发命令,则在提示时输入一个命令。

例如:

  • 下面给出的命令将在目标设备进入范围内时立即关闭我们的系统。
[+]Command you want to trigger? :shutdown now
  • 它将运行你的其他脚本
[+]Command you want to trigger? :./myscript.py
如果你喜欢我的工作,可以在这里给我买杯咖啡。

Buy Me A Coffee


🤝 与我联系

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


下载工具