
 #1

 greatscottgadgets/libbtbb
用于解码蓝牙基带数据包并从 Ubertooth 和 USRP 硬件中提取微微网信息以进行无线分析的 C 库。

 francozappa/knob
# 针对蓝牙 BR/EDR 和 BLE 的蓝牙密钥协商(KNOB)攻击 [CVE-2019-9506]
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 是 iOS CoreAudio 的 AudioConverterService 中的一个零日、零点击远程代码执行(RCE)漏洞,可通过 iMessage/SMS 由恶意音频文件触发。该漏洞的利用绕过了…
 owasp/iot-security-verification-standard-isvs
OWASP 物联网安全验证标准(ISVS)
 n0mi1k/pmkidcracker
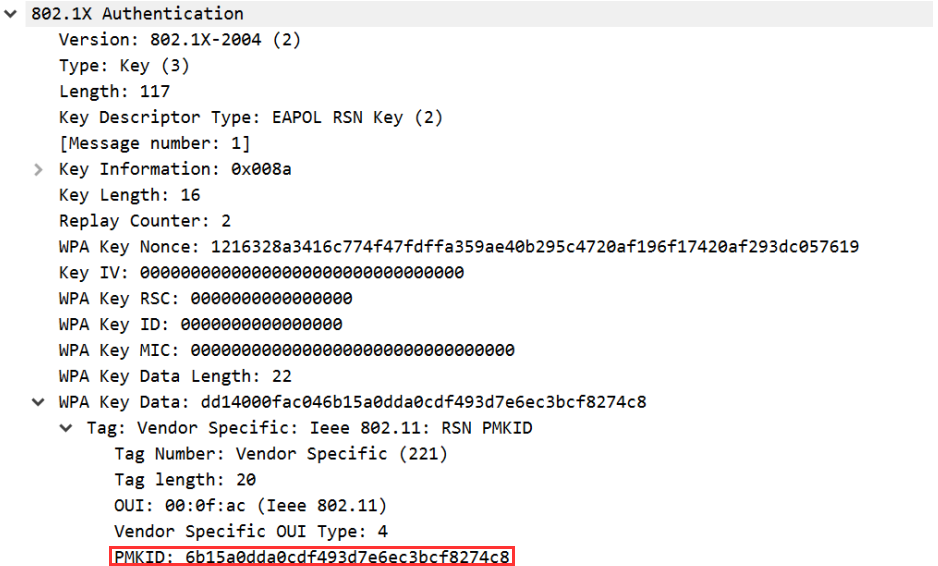
一个使用PMKID值破解WPA2密码短语的工具,无需客户端或去认证。
 gdssecurity/wifitap
为BT5r3更新的wifitap
 aniket2912/all-cehv13-module-wise-pdf-reports
为CEH v13模块提供的实践实验室、笔记和报告——涵盖Web黑客、网络渗透测试、恶意软件分析、社会工程学以及安全工具使用。
 raw-packet/raw-packet
Raw-packet 项目
 redcode-labs/airstrike
使用分布式客户端-服务器架构自动捕获并破解WPA-2握手包
 sysnets/atfuzzer
语法引导的进化模糊测试器,用于通过蓝牙和USB对Android智能手机的AT命令接口进行动态分析,发现拒绝服务、隐私泄露和协议降级漏洞
 wipi-hunter/pifinger
📡🔍搜索 WiFi Pineapple 痕迹并计算无线网络安全评分 🍍
 jaronmcd/meshyface
Meshtastic 网状网络的单页 Web 仪表板,包含实时网络映射、数据包分析、聊天、传感器遥测和拓扑可视化。作为 Python 服务运行,使用 SQLite 存储历史记录。
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Android堆溢出漏洞
 kuleuven-cosic/whisperpair
我们攻击 WhisperPair(CVE-2025-36911)的官方参考实现与漏洞验证,该攻击影响 Google 的 Fast Pair 协议。









