#1
 hexway/r00kie-kr00kie
针对CVE-2019-15126 kr00k漏洞的PoC利用程序
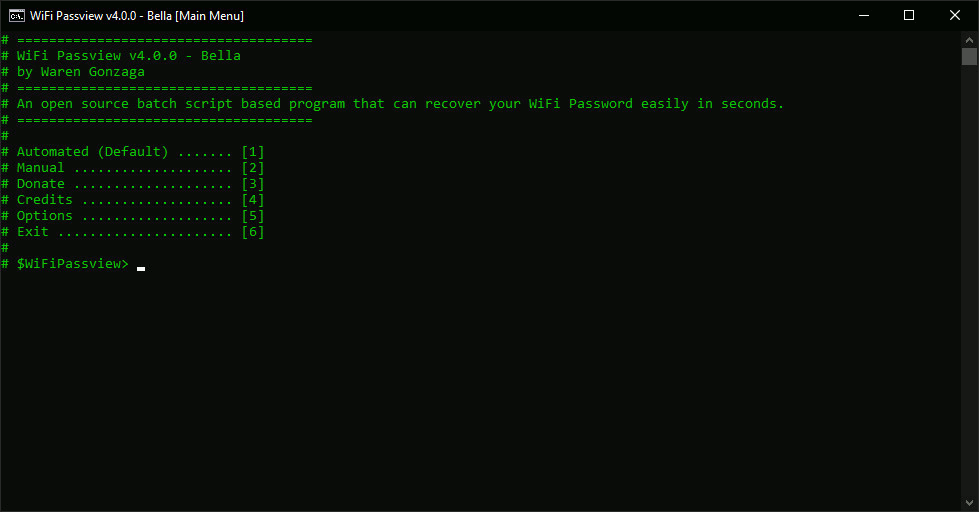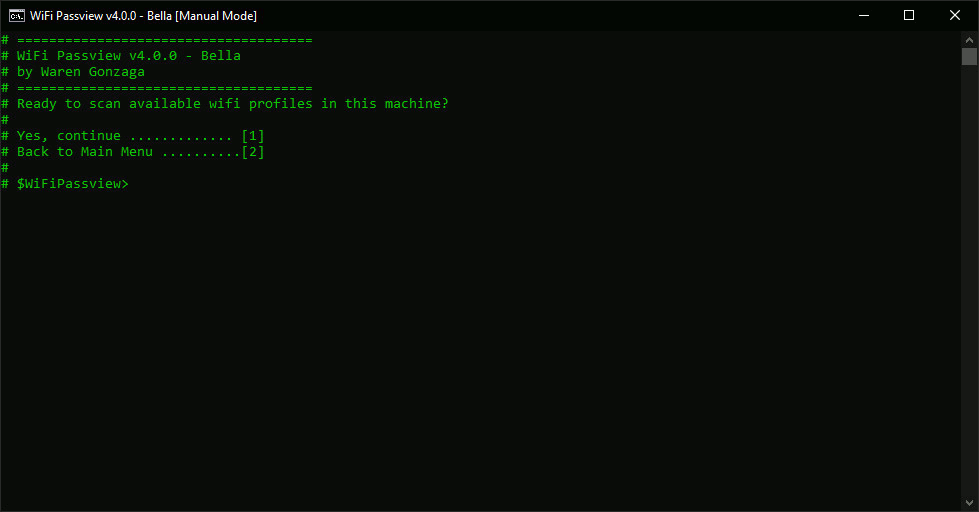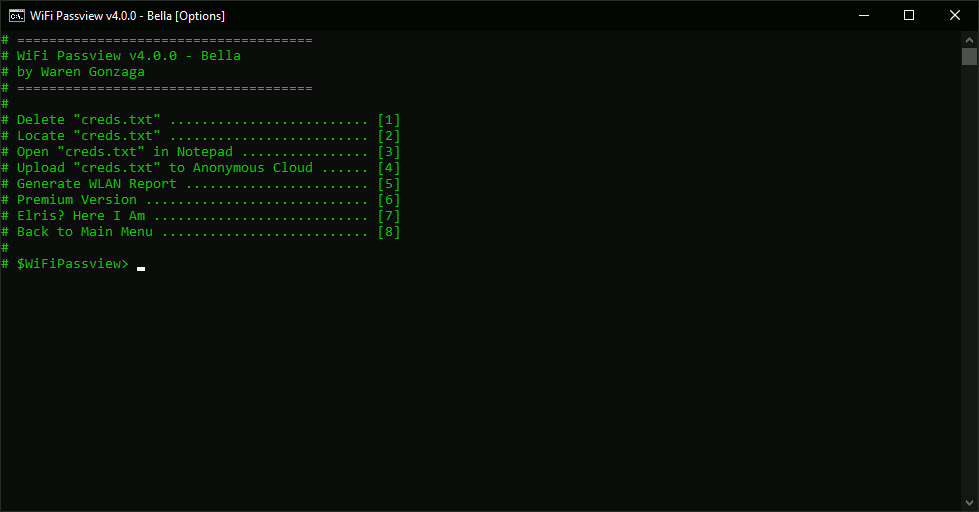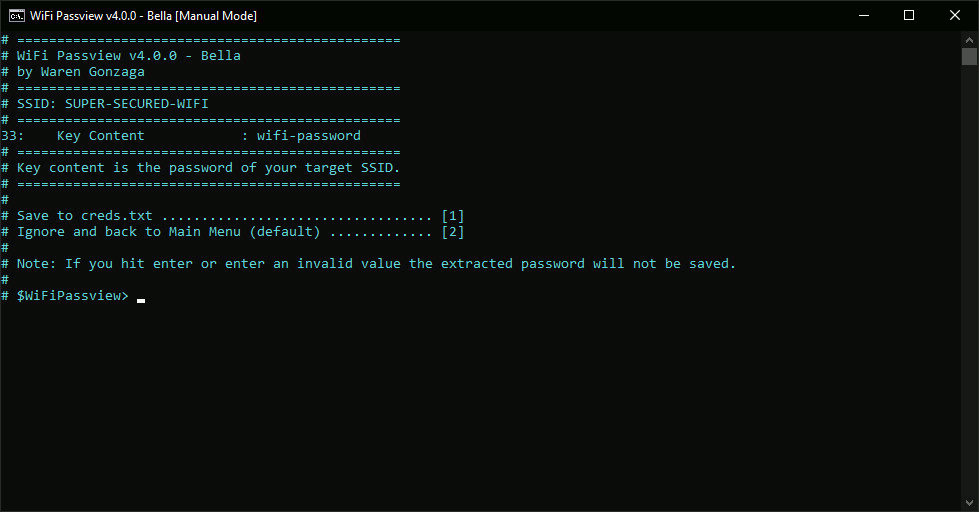 warengonzaga/wifi-passview
一个基于开源批处理脚本的 Windows WiFi 密码查看器!
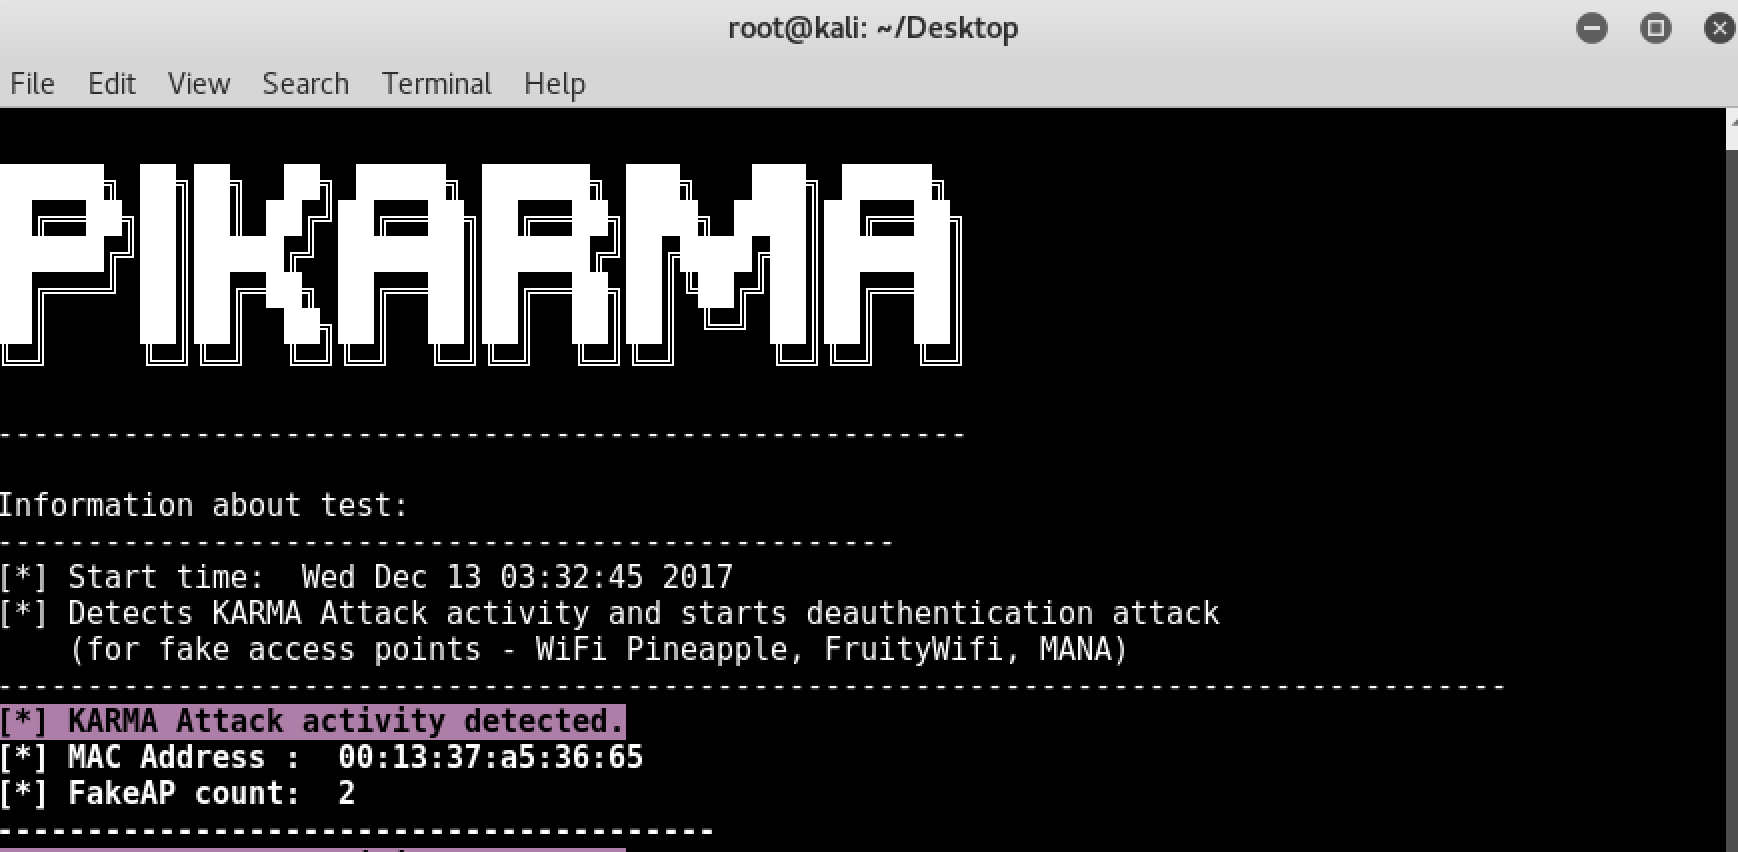 wipi-hunter/pikarma
📡🍓🍍 检测由KARMA模块(伪造AP)实施的无线网络攻击。启动去认证攻击(针对伪造接入点)。
 danmcinerney/wifi-monitor
打印本地网络上发送数据包最多的IP地址。
 chrizator/netattack
一个简单的Python脚本,用于扫描和攻击无线网络。
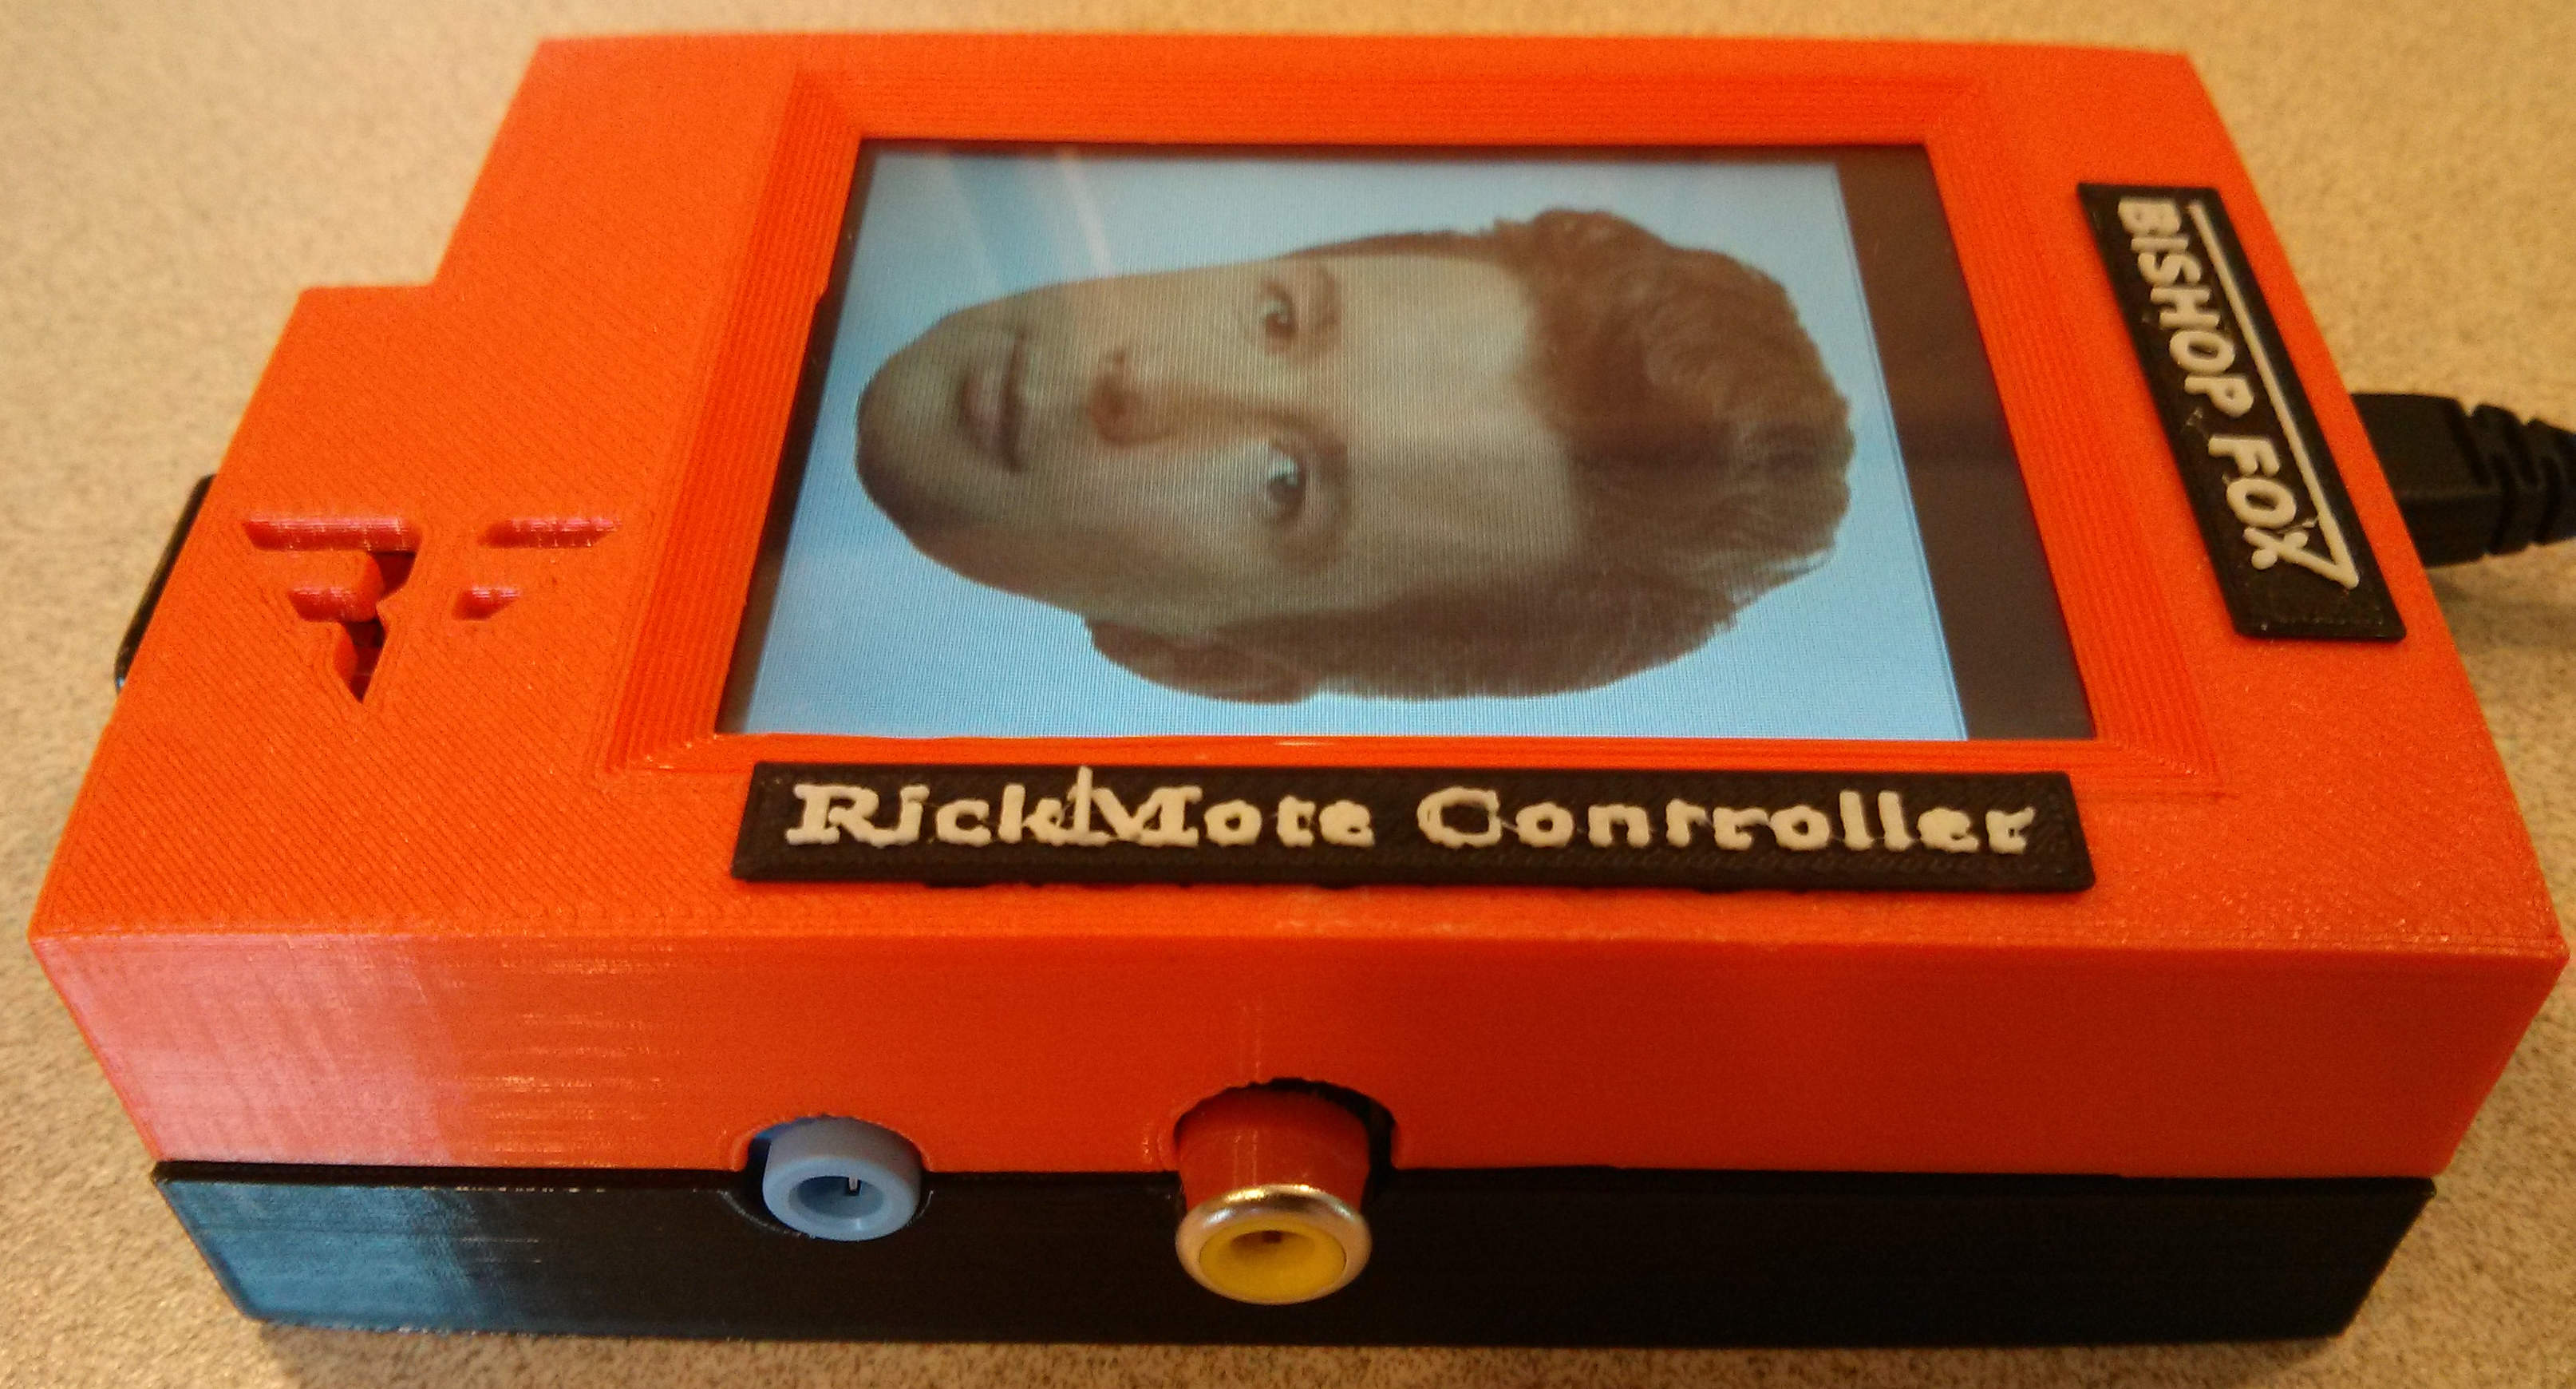 bishopfox/rickmote
# Rickmote 控制器:利用 Google Chromecast 劫持电视
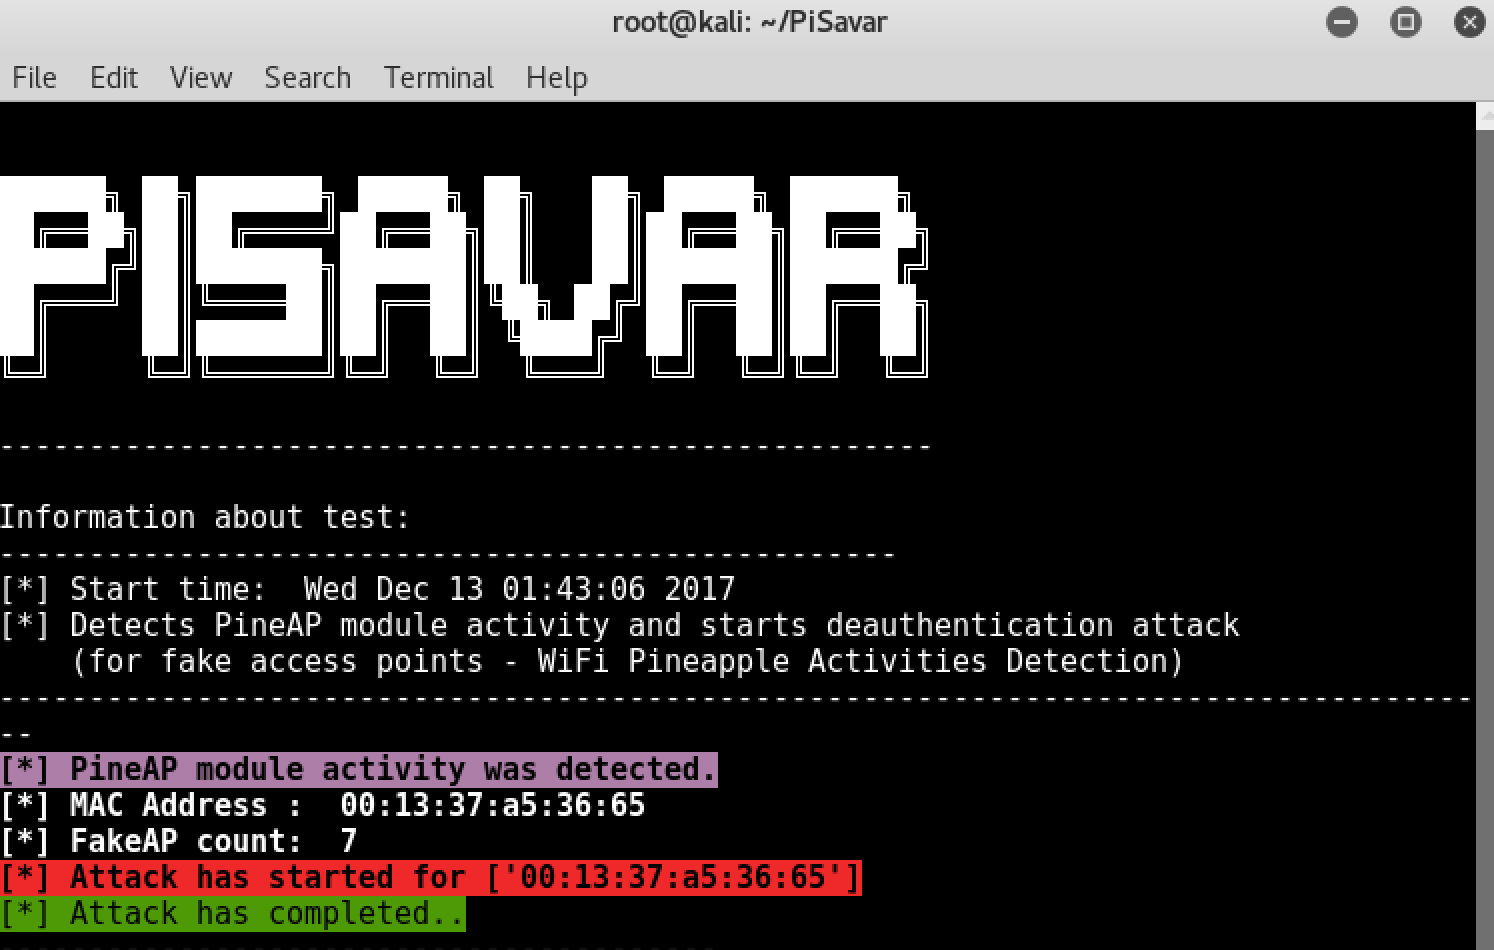 wipi-hunter/pisavar
📡 🍍检测PineAP模块的活动并启动去认证攻击(针对伪造接入点 - WiFi Pineapple活动检测)
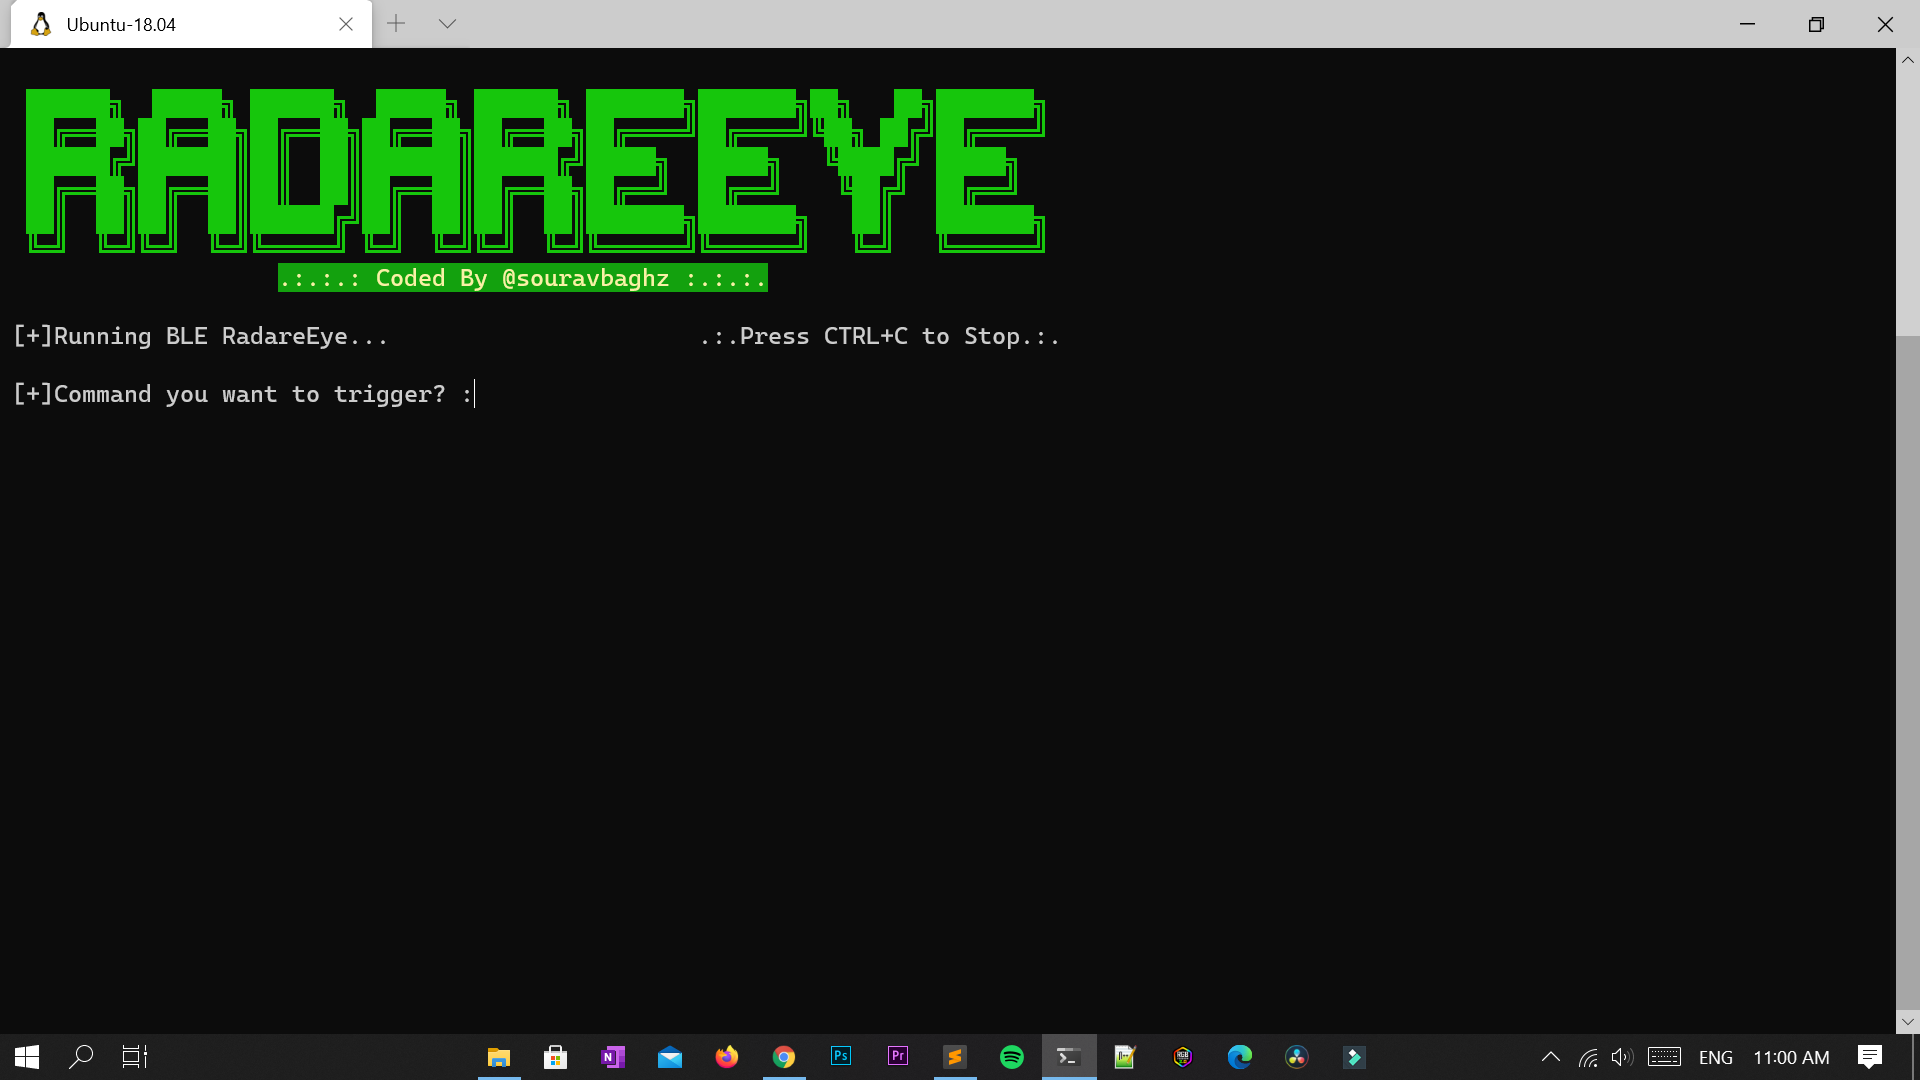 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
 ruped24/killchain
一个统一的控制台,用于执行‘杀伤链’攻击阶段。
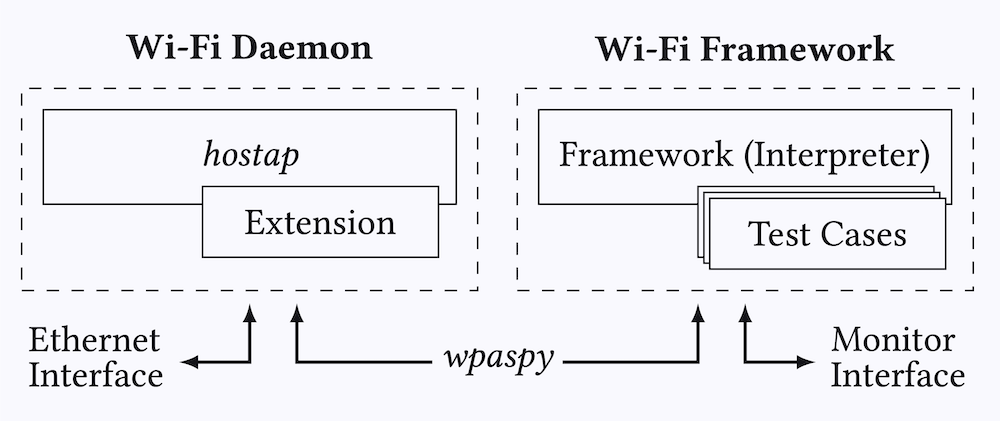 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
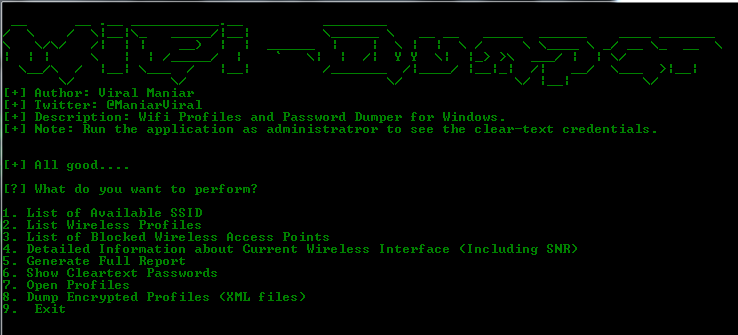 viralmaniar/wifi-dumper
这是一个开源工具,用于导出Windows机器上已连接接入点的WiFi配置文件和明文密码。该工具将帮助您进行WiFi渗透测试。此外,在进行红队行动或内部基础设施评估时也非常有用。
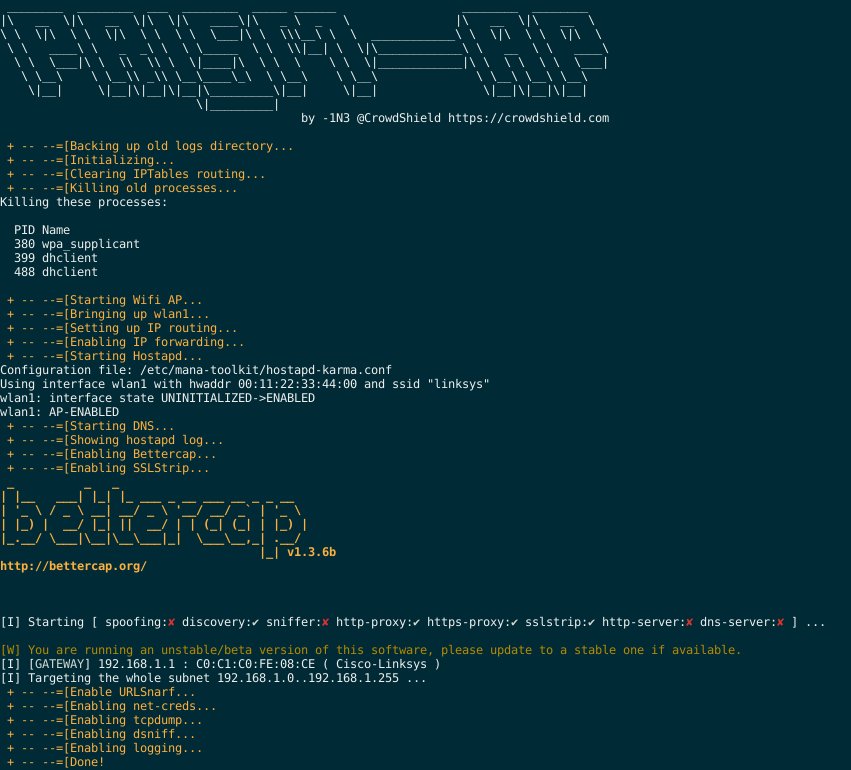 1n3/prism-ap
一个自动化的无线 RogueAP MITM 攻击框架。
 n0mi1k/pmkidcracker
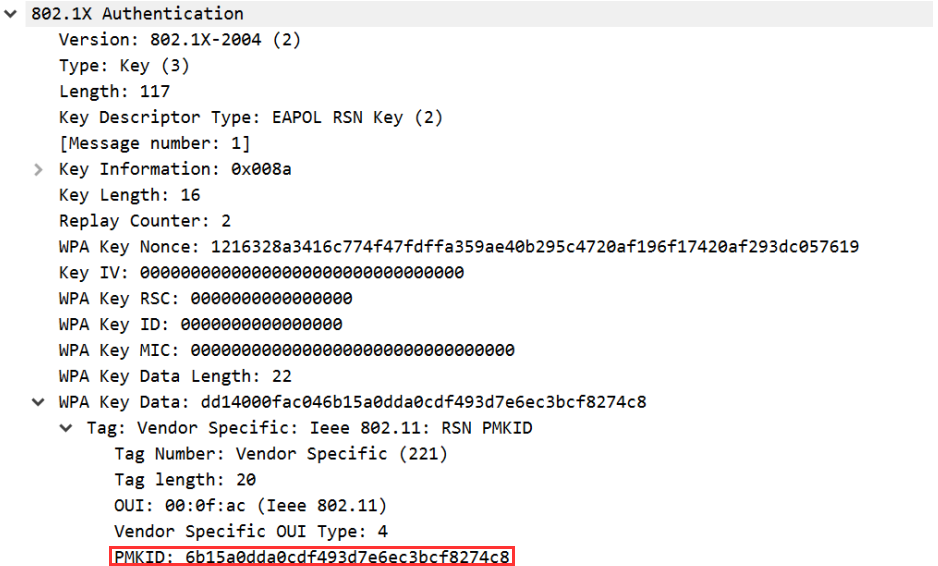
一个使用PMKID值破解WPA2密码短语的工具,无需客户端或去认证。
 redcode-labs/airstrike
使用分布式客户端-服务器架构自动捕获并破解WPA-2握手包