#1
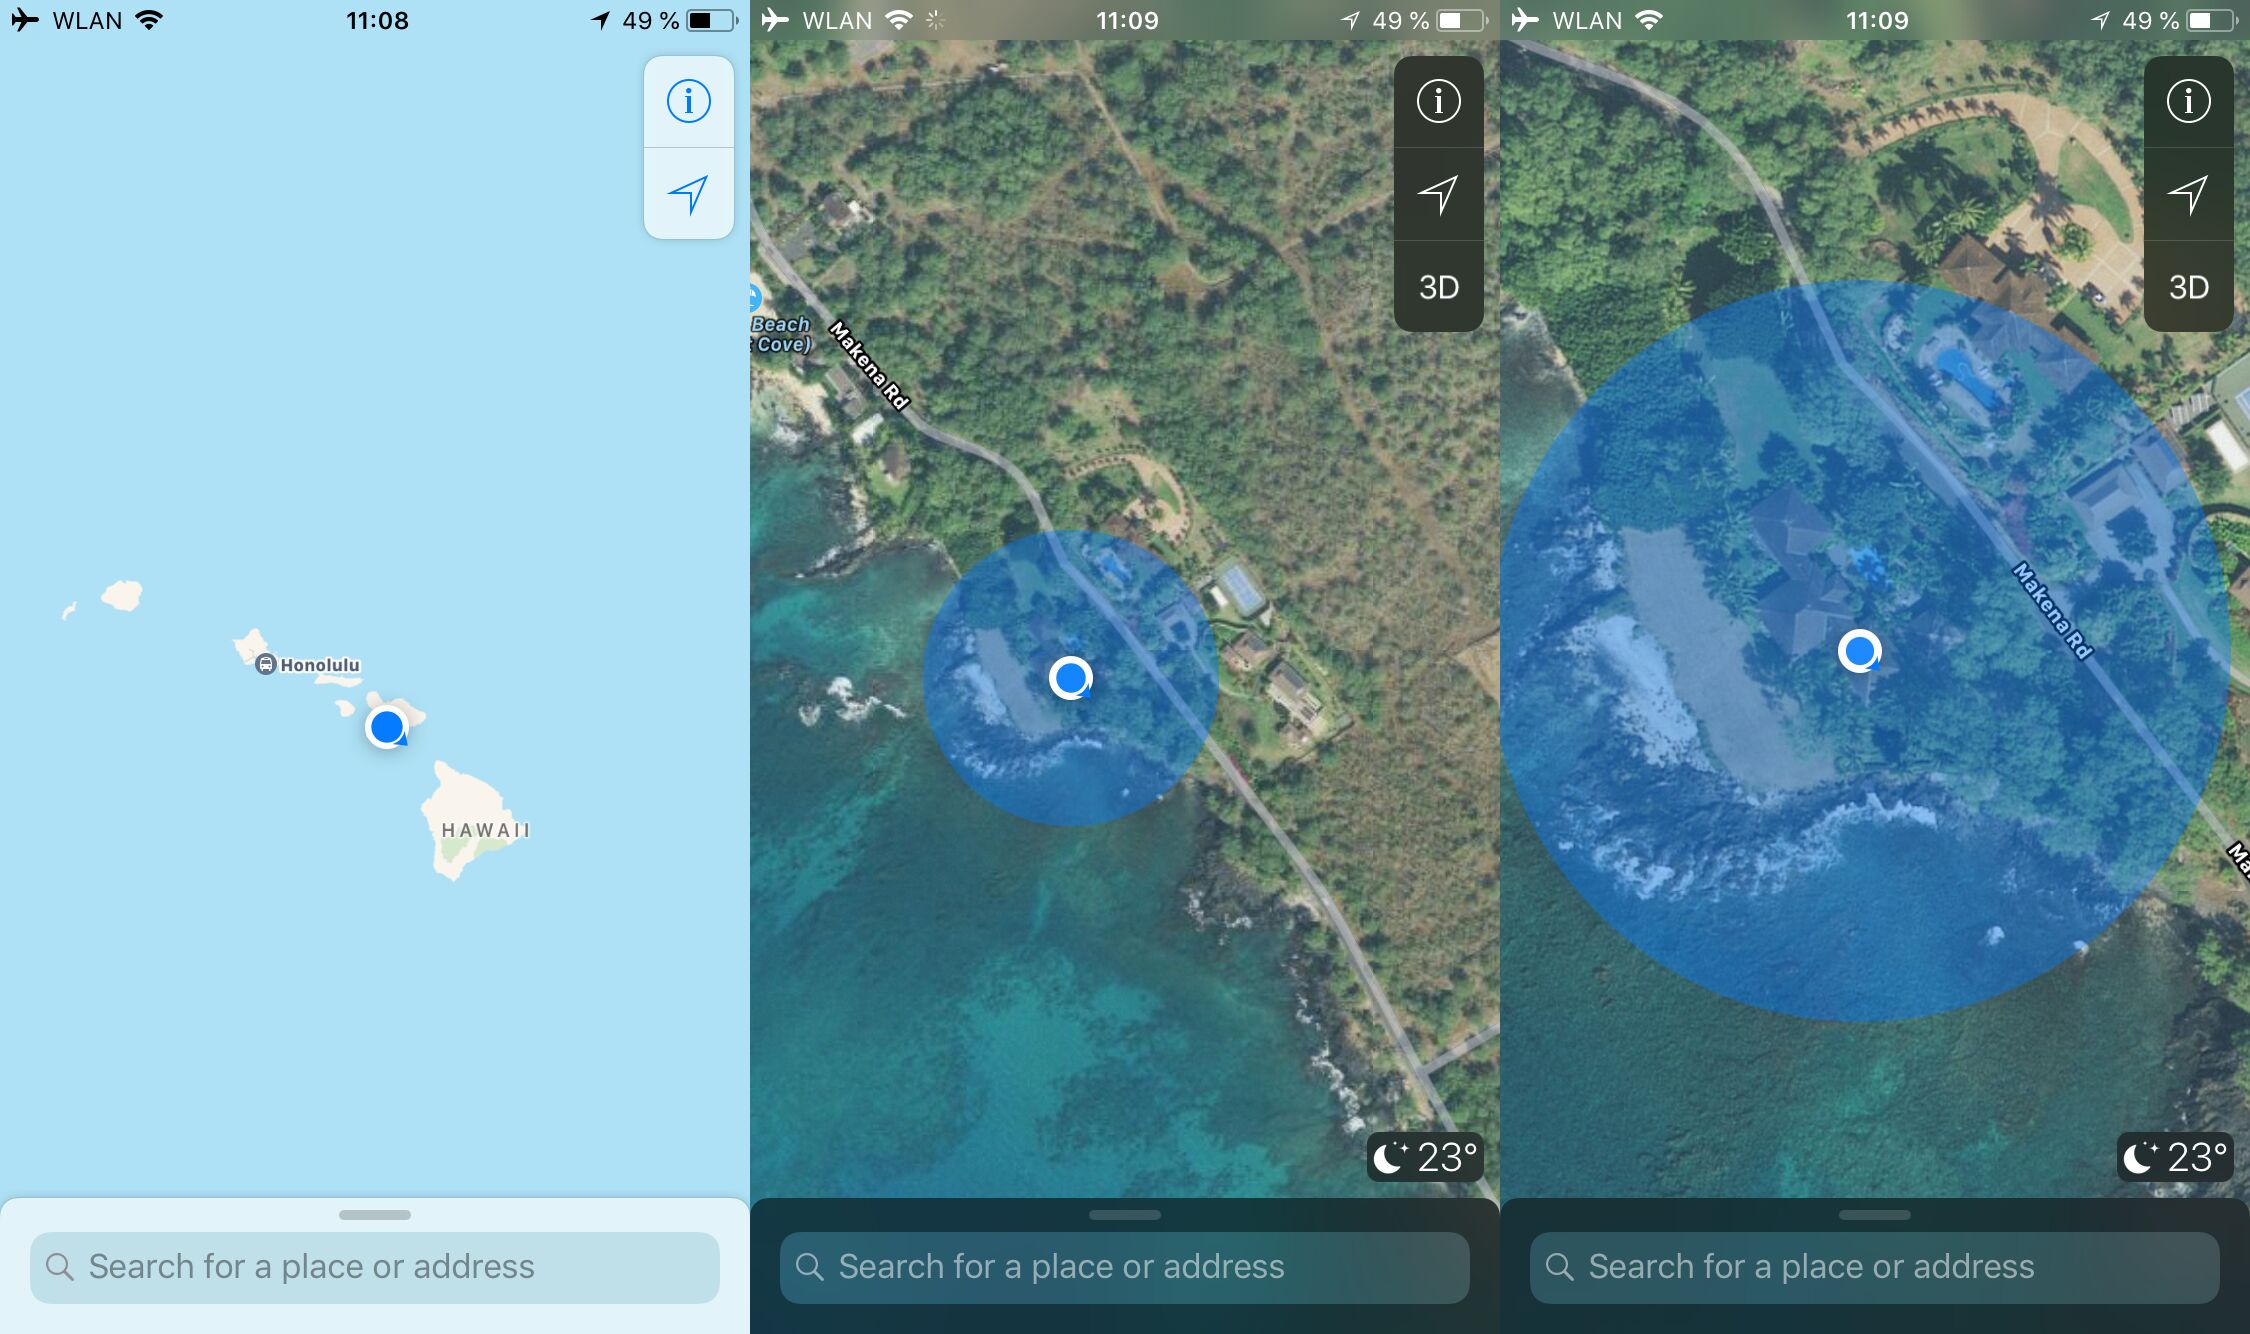
 adamhrv/skylift
基于 ESP8266 / ESP32 的 Wi-Fi 地理定位欺骗
 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。
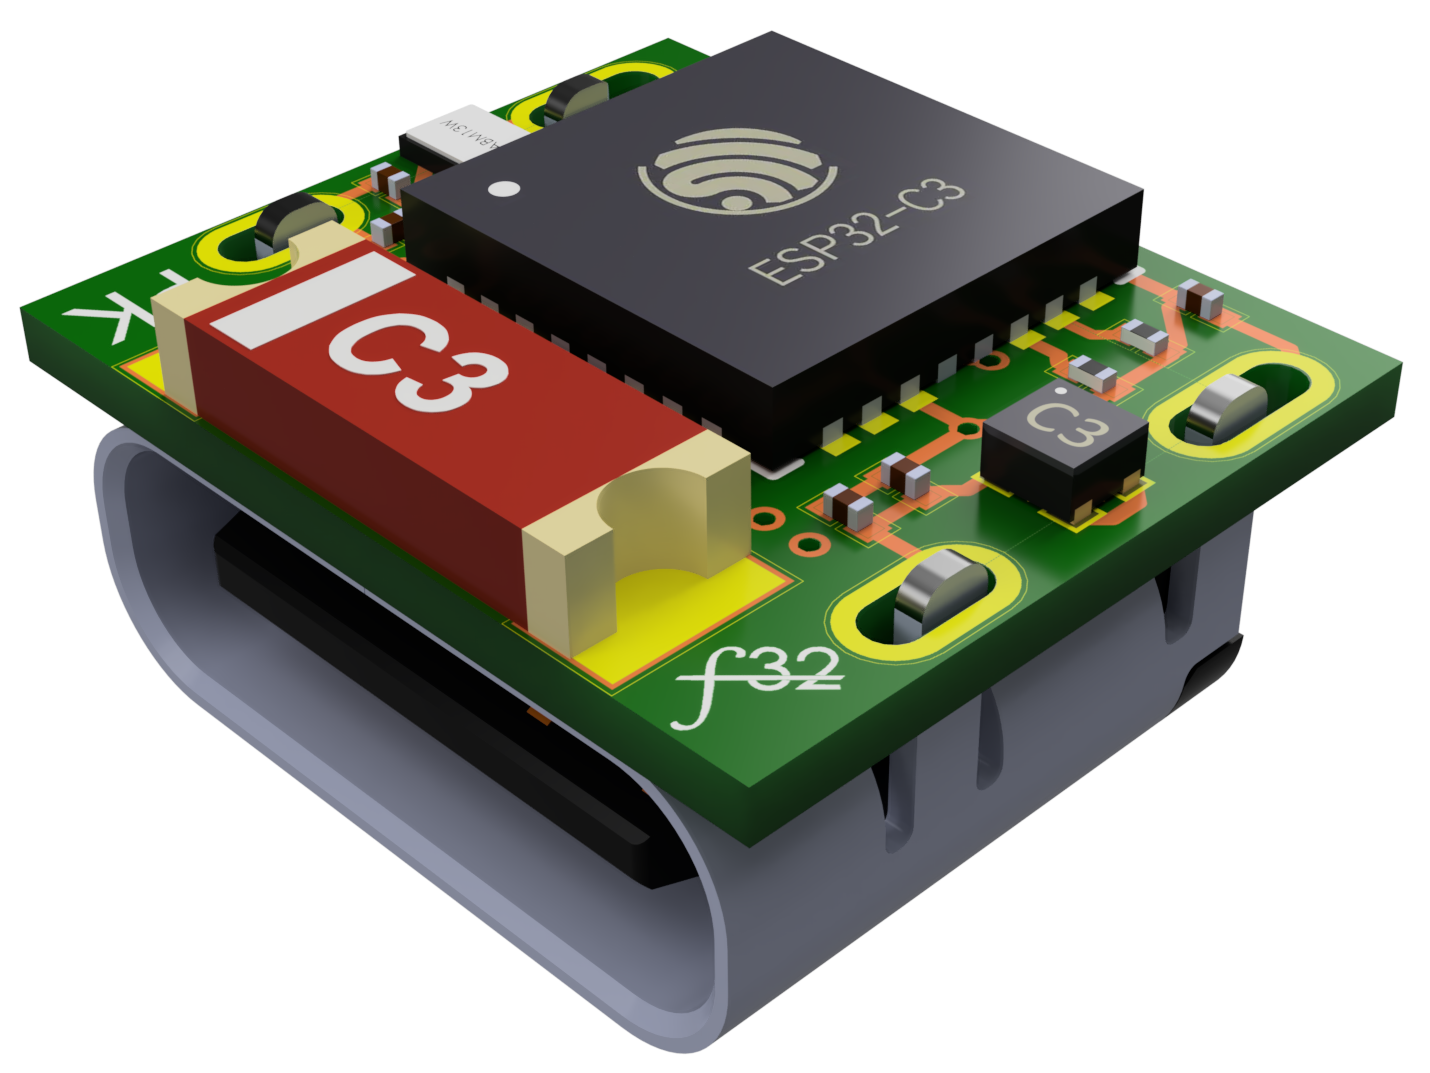 pegork/f32
专为嵌入式安全研究设计的超紧凑ESP32-C3开发板,具有带WiFi扫描和LED控制的 captive portal 示例。包括详细的硬件构建指南和固件刷写说明。
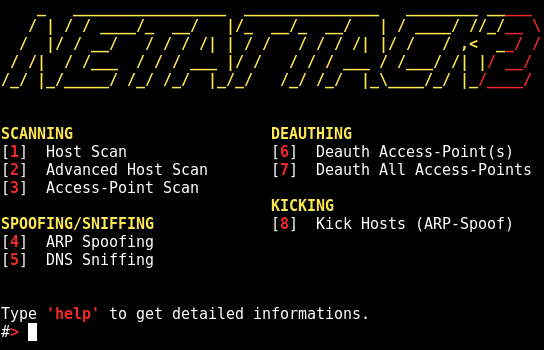 chrizator/netattack2
一种基于GUI的高级网络扫描和攻击脚本。无GUI版netattack的第二版。
 syworks/wireless-ids
能够通过嗅探空中的无线数据包来检测可疑活动,例如(WEP/WPA/WPS)攻击。
 tehw0lf/airbash
一个POSIX兼容的、全自动的WPA PSK PMKID和握手捕获脚本,用于渗透测试
 infamoussyn/rogue
一个可扩展的工具包,为渗透测试人员提供易用的平台,以便在渗透测试和红队行动中部署接入点。
 aleksamcode/wifi-password-stealer
一个简单的Windows和Linux击键注入工具,用于窃取存储的WiFi数据(SSID和密码)。
 pentesteracademy/patoolkit
PA Toolkit 是一个专注于安全的流量分析插件集合。
 gdssecurity/wifitap
为BT5r3更新的wifitap
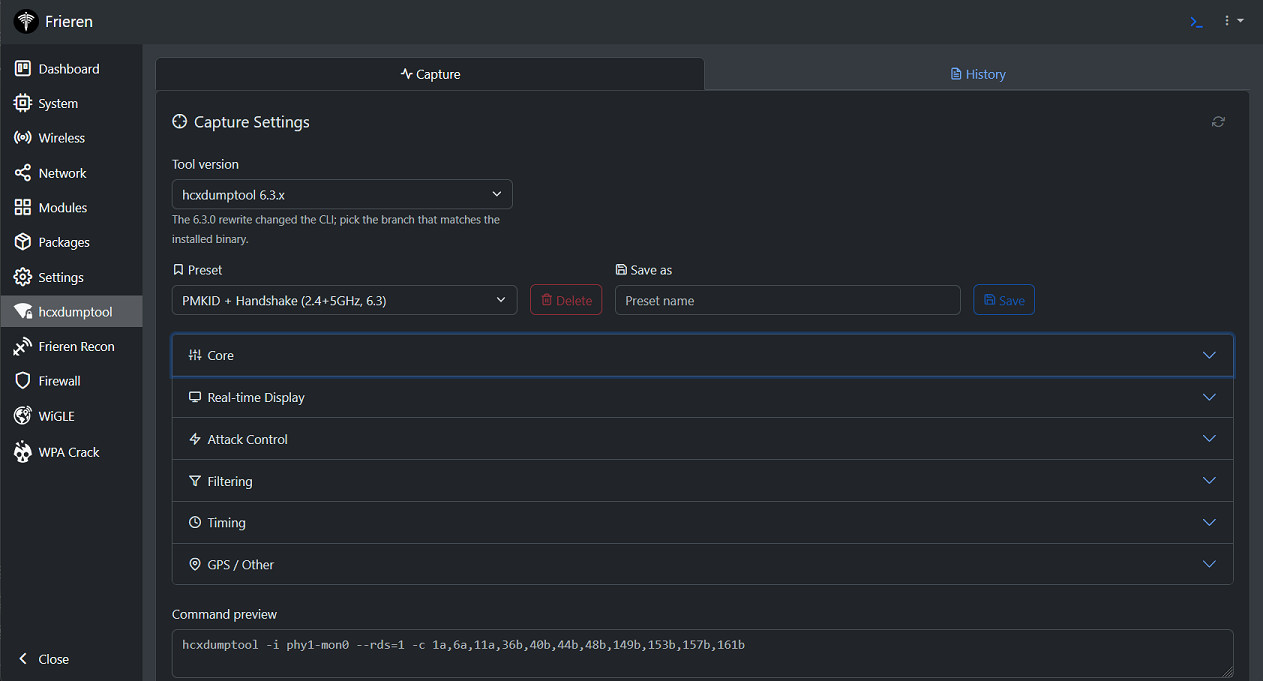 xchwarze/frieren
Frieren 是一个专为路由器和单板计算机(SBC)设计的微框架。该框架旨在轻量、高效,并易于集成到各种硬件项目中。
 ymsniper/kto
自动Wi-Fi去认证工具,持续扫描目标SSID上的客户端并踢出非白名单设备。功能包括白名单支持、网状/多AP处理、PMF检测,以及通过EAPOL提取的实验性WPA2 PMF绕过。
 4shadoww/hakkuframework
Hakku Framework 渗透测试