
 #1

 aleksamcode/wifi-password-stealer
一个简单的Windows和Linux击键注入工具,用于窃取存储的WiFi数据(SSID和密码)。
 vanhoefm/fragattacks
面向 Wi-Fi 客户端和接入点的自动化漏洞测试工具,通过帧注入、混合模式测试和数据包捕获分析,检测 FragAttacks 分片/聚合缺陷。
 domienschepers/wifi-framework
Wi-Fi Framework,用于创建概念验证、自动化实验、测试套件、模糊测试工具等。
 toffeenutt/cve-2022-47522-poc
针对CVE-2022-47522的概念验证漏洞利用程序,演示通过去认证攻击和MAC地址欺骗实现Wi-Fi帧拦截,以捕获HTTP和ICMP响应。


 yashubitra/evil_twin_attack
Kali Linux 上的流氓接入点攻击与防御:使用 aireplay-ng 进行取消认证攻击,使用 airbase-ng 搭建带强制门户的邪恶双胞胎,以及实时 BSSID/MAC 不匹配检测和 pywifi 自动断开脚本。
 brannondorsey/wifi-cracking
使用 Airodump-ng 和 Aircrack-ng/Hashcat 破解 WPA/WPA2 Wi-Fi 路由器
 vanhoefm/krackattacks-scripts
使用修改后的 hostapd 和监控模式帧重放来验证 WPA2 客户端和接入点是否存在 KRACK 密钥重装漏洞的脚本。
 cappricio-securities/wifispammer
一个由 nodemcu 驱动的 wifi 垃圾信息发送器
 djsime1/awesome-flipperzero
🐬 一个收集Flipper Zero设备精彩资源的合集。
 geniuszly/genwififaker
是一个用于创建虚假WiFi接入点的工具
 s0lst1c3/eaphammer
针对WPA2-Enterprise网络的定向邪恶双子攻击。使用恶意门户攻击的间接无线跳板攻击。
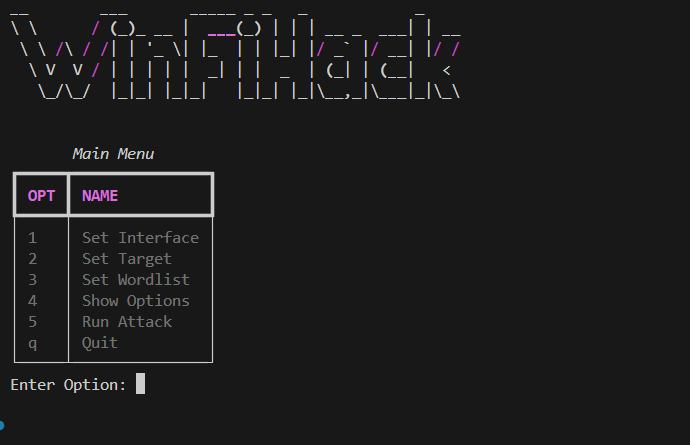 morpheuslord/winfihack
一个Windows WiFi暴力破解工具,它使用一种极其古老的方法,但仍然有效,且无需外部依赖。
 uthrasri/frameworks_opt_net_wifi_cve-2021-0466
针对Android Wi-Fi漏洞CVE-2021-0466的利用工具,针对frameworks/opt/net/wifi组件进行安全测试与验证。
 uthrasri/frameworks_opt_net_wifi_cve-2021-0390
Android Wi-Fi框架补丁,针对CVE-2021-0390,修复了Wi-Fi子系统中的远程代码执行漏洞。
 adamhrv/skylift
基于 ESP8266 / ESP32 的 Wi-Fi 地理定位欺骗
 yashodhanvivek/firebolt-wristphone-vulnerability
本仓库涉及Firebolt智能手表漏洞,对应MITRE建议的CVE ID CVE-2024-30656。MITRE尚未确认该ID。








