
 #1

 martin-olivier/airgorah
基于 Rust 的 WiFi 安全审计 GUI 工具:可捕获流量、发现客户端、执行解除认证攻击、捕获握手包,并使用 aircrack-ng 破解接入点密码。

 zerbea/hcxdumptool
用于从WLAN设备捕获数据包的小工具。
 veteranop/trackem
被动设备追踪器 (Android)TrackEm Mobile 是一款实时、被动的 Wi-Fi + 蓝牙 LE 探测请求扫描器,专为 OSINT、红队行动和无线研究而设计。它监听主动广播 Wi-Fi 网络名称的客户端设备(手机、笔记本电脑、物联网设备)。
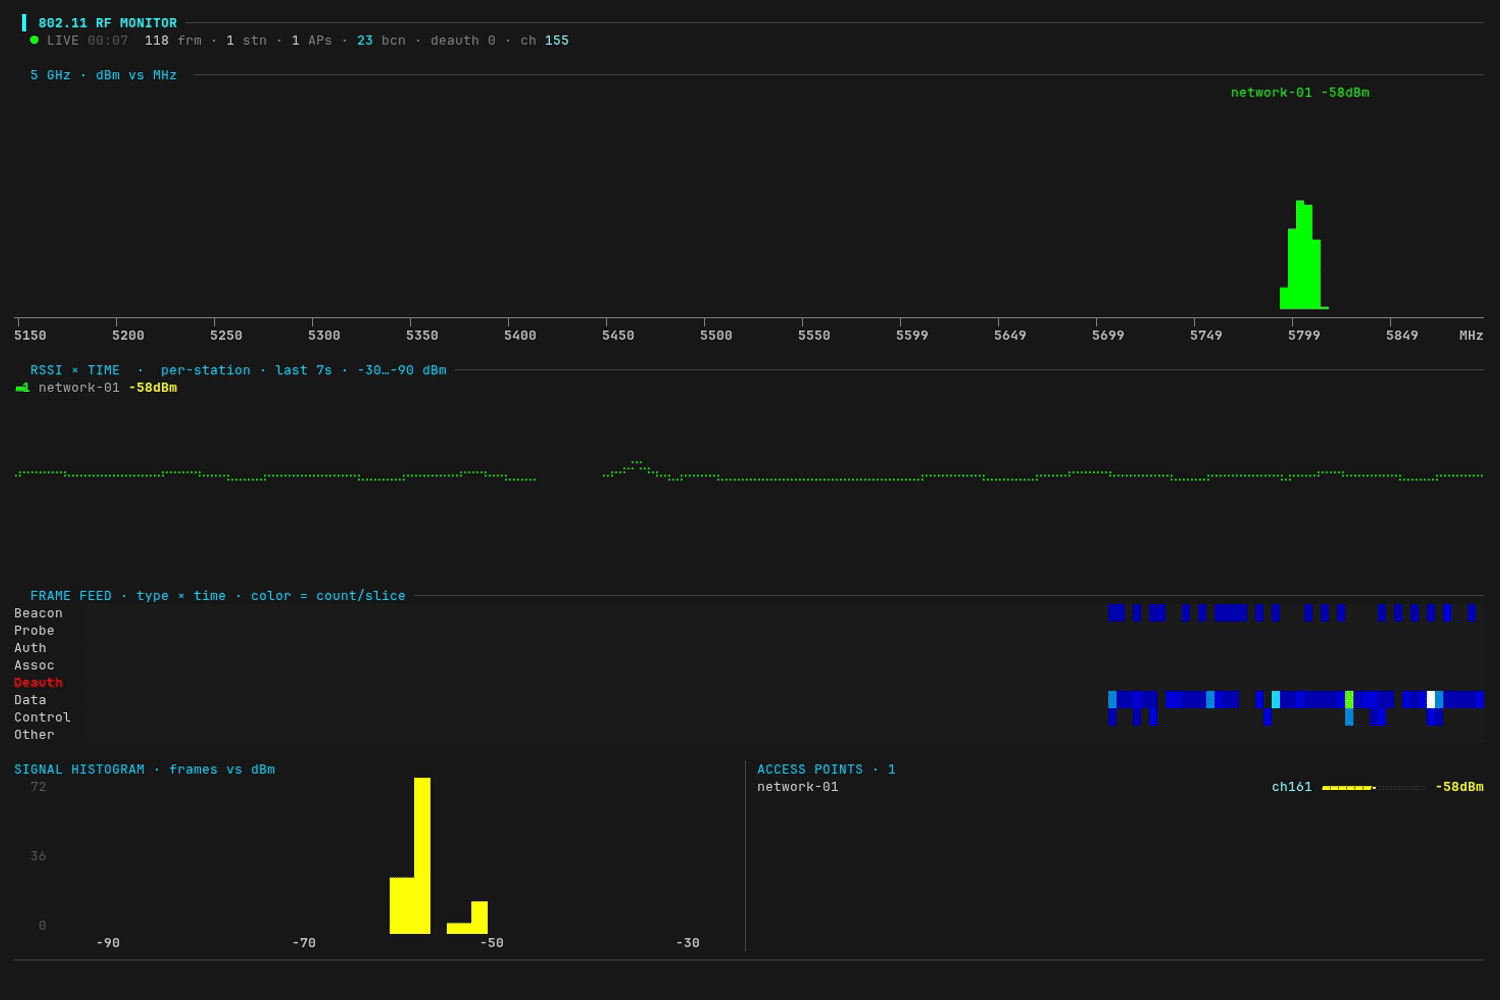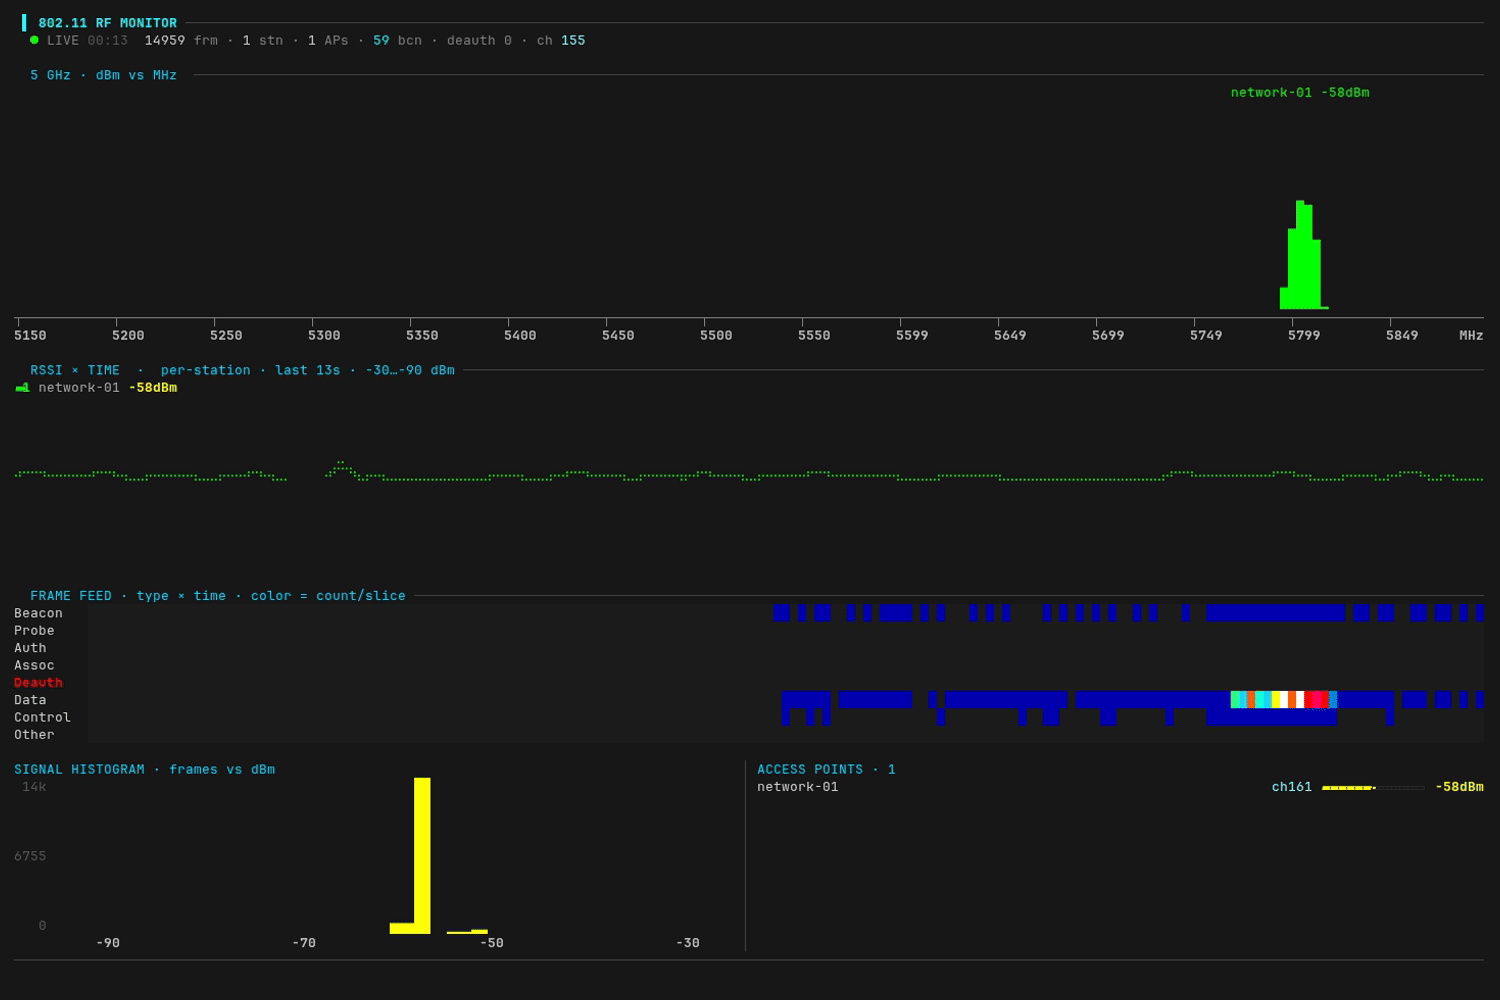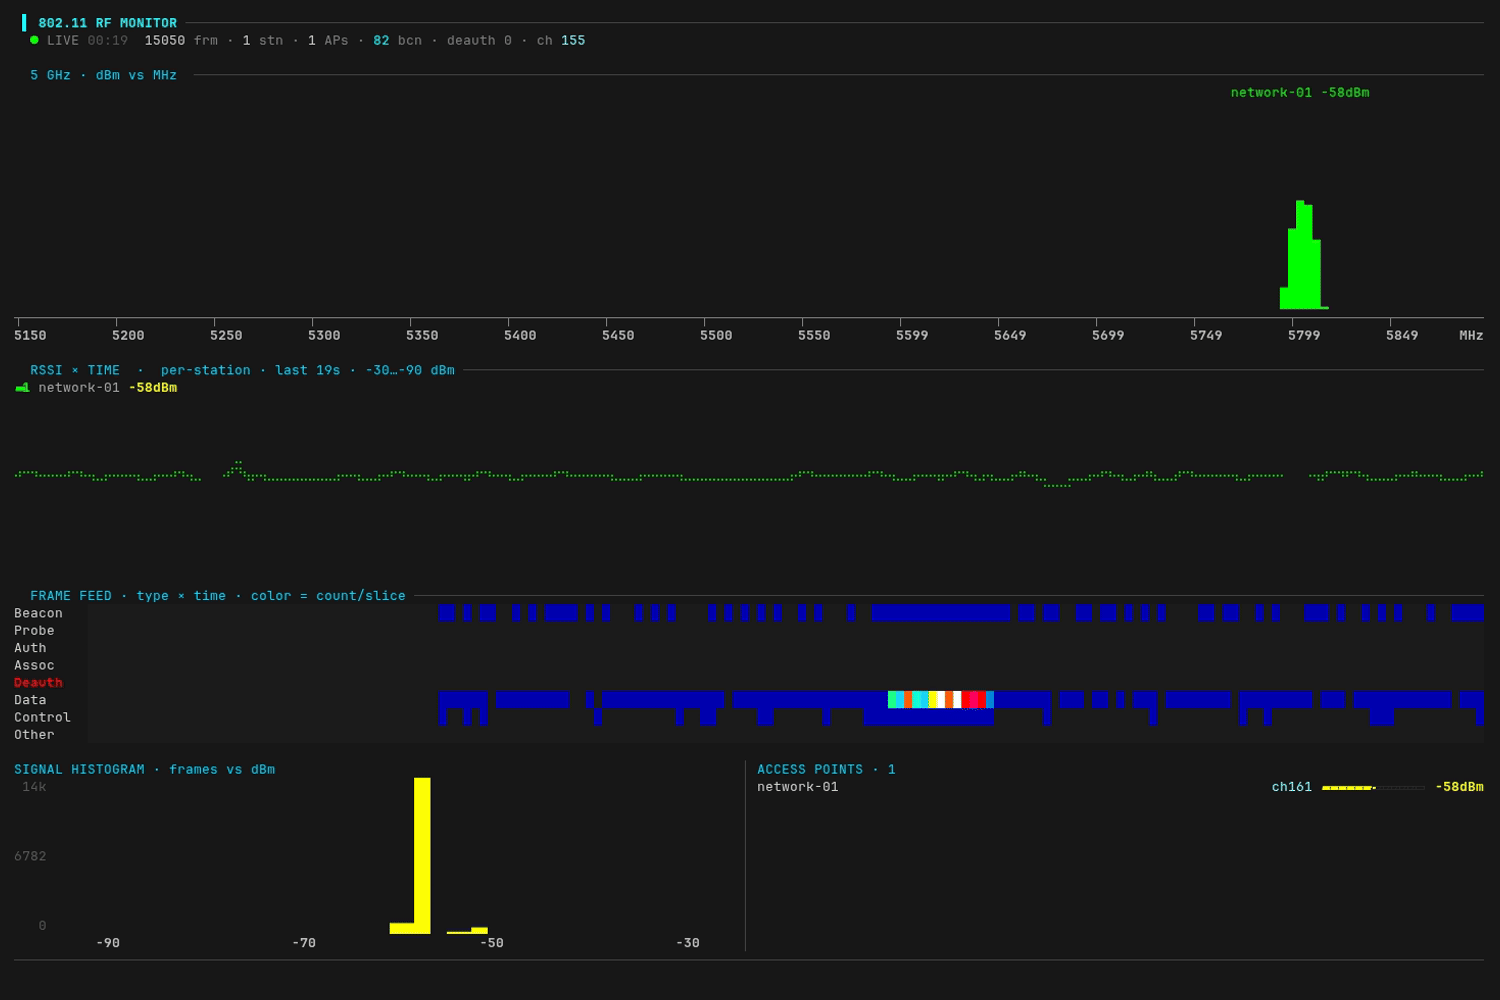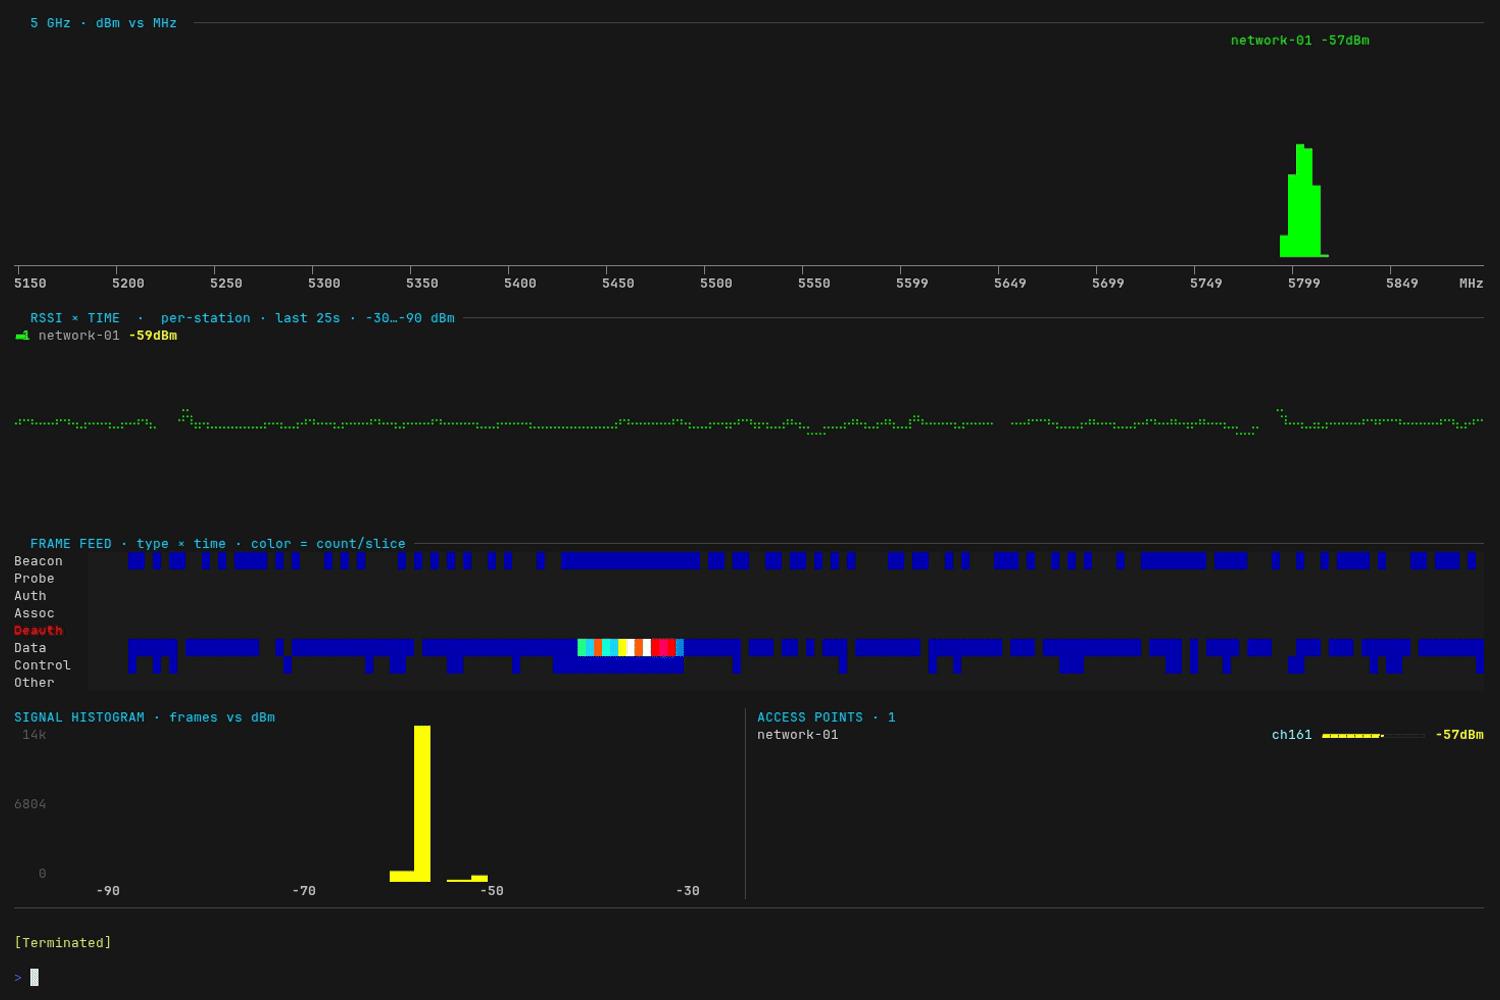 yeet-src/airtop
针对空中电波的htop——终端中的实时802.11 (Wi-Fi)射频仪表盘
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)

 i-am-shodan/usbarmyknife
USB Army Knife – 渗透测试人员和红队人员的终极近距离接触工具。
 yslxotwod/wifisting
GTK4 无线安全工具包,包含 57 个独立 shell 模块,用于 Wi-Fi、蓝牙、RF、Zigbee、NFC 和路由器端攻击,以及 MITM、侦察、捕获分析和 killchain 自动化。

 phantom-brigade1/wifisting
面向 Linux 的 GTK4 与 CLI 无线安全工具包,包含 57 个独立模块,用于 Wi-Fi、蓝牙、802.15.4、SDR/RF、NFC 以及路由器侧或网络 MITM 测试。
 occasionpuffbird12/airstrike
通过一个带操作引导的图形界面,在 Linux 上使用监听模式、握手捕获和离线 WPA/WPA2 密码测试来审计 Wi-Fi 安全性
aircrack-ng/aircrack-ng完整的WiFi网络安全审计套件,包括数据包捕获、注入攻击、去认证攻击、伪造AP创建以及通过命令行工具进行WEP/WPA PSK破解。
 sensepost/hostapd-mana
SensePost 修改的 hostapd,用于 Wi-Fi 攻击。
 0ct0sec/m5porkchop
哦不!有人在数据包嗅探器里塞了个RPG。
 novacode1337/eviltwin
针对公共 Wi-Fi 中 Evil Twin 攻击的实用防御指南——完整研究流程:威胁分析、隔离实验室模拟(Kali Linux / airgeddon)以及 6 条规则防护框架
 entropq2/eviltwin
针对公共 Wi-Fi 中 Evil Twin 攻击的实用防御指南——完整研究流程:威胁分析、隔离实验室模拟(Kali Linux / airgeddon)以及 6 条规则防护框架
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone 是一个基于流行 ArduPilot/MAVLink 架构的故意存在漏洞的无人机破解模拟器,提供了逼真的环境,用于进行动手实践的无人机破解训练。







