
 #1

 bishopfox/rickmote
# Rickmote 控制器:利用 Google Chromecast 劫持电视

 amibhai/spoofed
一套专业级、完全异步的 Python 网络欺骗套件,用于经授权的安全审计。具备完整的 IPv4/IPv6 拦截、802.11 无线攻击、LLMNR/NBT-NS 投毒,以及带防篡改审计日志的交互式 TUI。
 k0r0pt/project-tauro
一款带有独特设计的路由器 WiFi 密钥恢复/破解工具。
 occasionpuffbird12/airstrike
通过一个带操作引导的图形界面,在 Linux 上使用监听模式、握手捕获和离线 WPA/WPA2 密码测试来审计 Wi-Fi 安全性
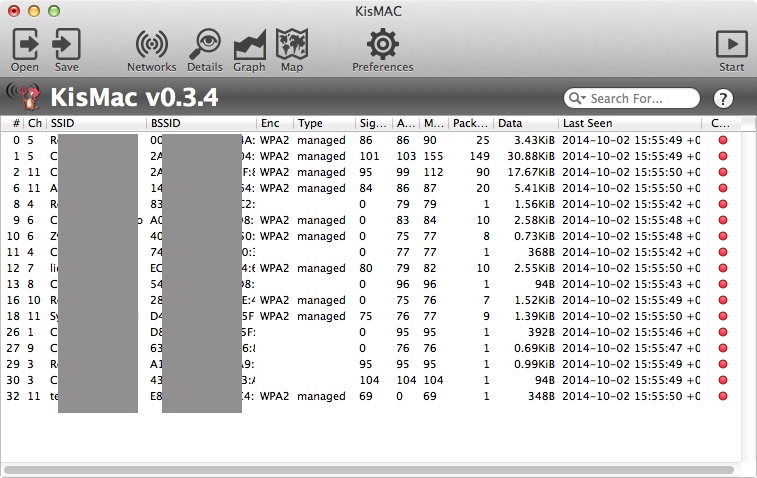 agnidia/kismac2
KisMAC 是一款面向 Mac OS X 的免费开源无线探测与安全工具。
 tmpertor/raven-storm
用于 DDoS 和压力测试的 Python 工具包,包含 L3/L4/L7、ARP、WiFi 和蓝牙攻击模块,以及用于协调分布式攻击的服务器模式。
 vulnsvnc/cve-2026-125399
针对 CVE-2026-125399 的分析文章与概念验证,该漏洞是 Fluxion 中一个零点击、无需身份验证的 OS 命令注入漏洞,通过 eval() 对攻击者可控的 802.11 ESSID 执行。
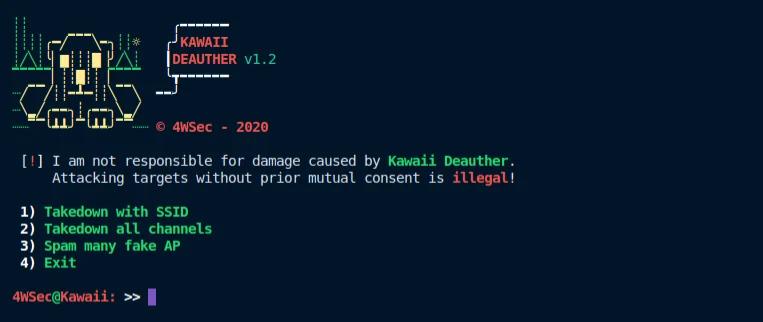 drau6/kawaiideauther
基于 Shell 的 WiFi 渗透测试工具包,使用 mdk3 和 macchanger 对客户端和路由器进行去认证攻击,并洪泛伪造接入点,用于无线安全测试。

 novacode1337/eviltwin
针对公共 Wi-Fi 中 Evil Twin 攻击的实用防御指南——完整研究流程:威胁分析、隔离实验室模拟(Kali Linux / airgeddon)以及 6 条规则防护框架
 entropq2/eviltwin
针对公共 Wi-Fi 中 Evil Twin 攻击的实用防御指南——完整研究流程:威胁分析、隔离实验室模拟(Kali Linux / airgeddon)以及 6 条规则防护框架
 mahdamin/esp-idf-injection-ng
在 ESP-IDF v5+/v6+ 上通过一条命令的 objcopy --weaken-symbol 补丁实现原始 802.11 帧注入。通过 esp_wifi_80211_tx() 启用认证(SAE Commit)、Deauth、Reassoc、Disassoc…









