#1

 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
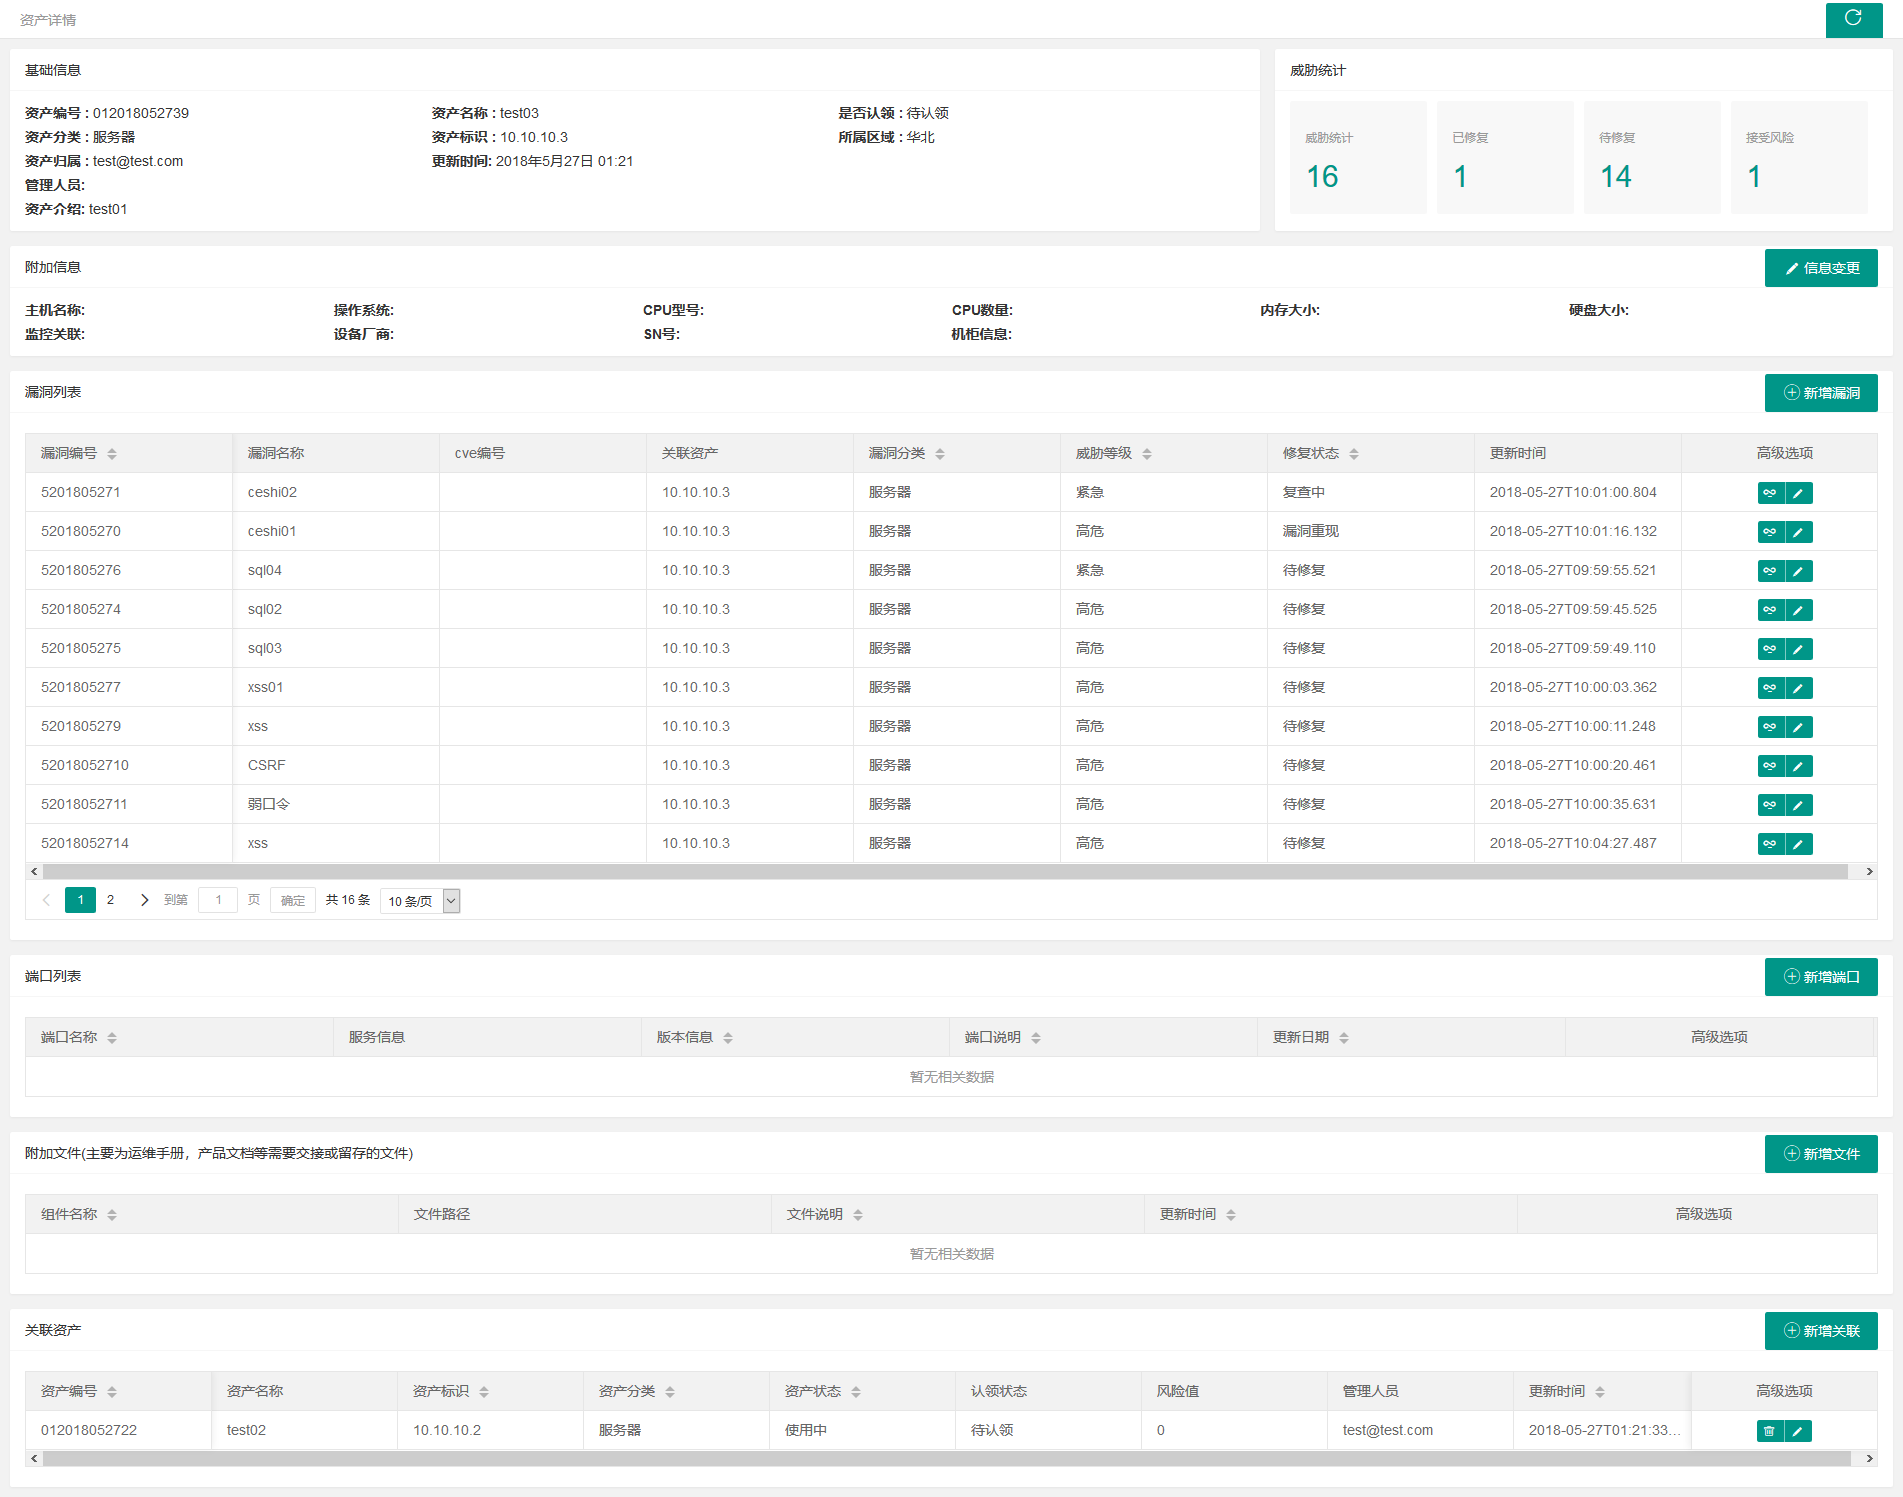 we1h0/securitymanageframwork
Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。
 dzonerzy/gowapt
Go Web应用程序渗透测试
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
 xnl-h4ck3r/xnlreveal
一个 Chrome/Firefox 浏览器扩展,用于显示反射型查询参数的告警、显示当前路径的 Wayback 存档链接、显示隐藏元素并启用禁用元素。
 hood3drob1n/bingoo
BinGoo!一个基于Linux bash的Bing和Google Dorking工具
 gbrindisi/xsssniper
一款自动化的XSS发现工具
 noptrix/lulzbuster
一个用C语言基于libcurl编写的多线程、极高速且智能的HTTP(S)目录与文件暴力破解器
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
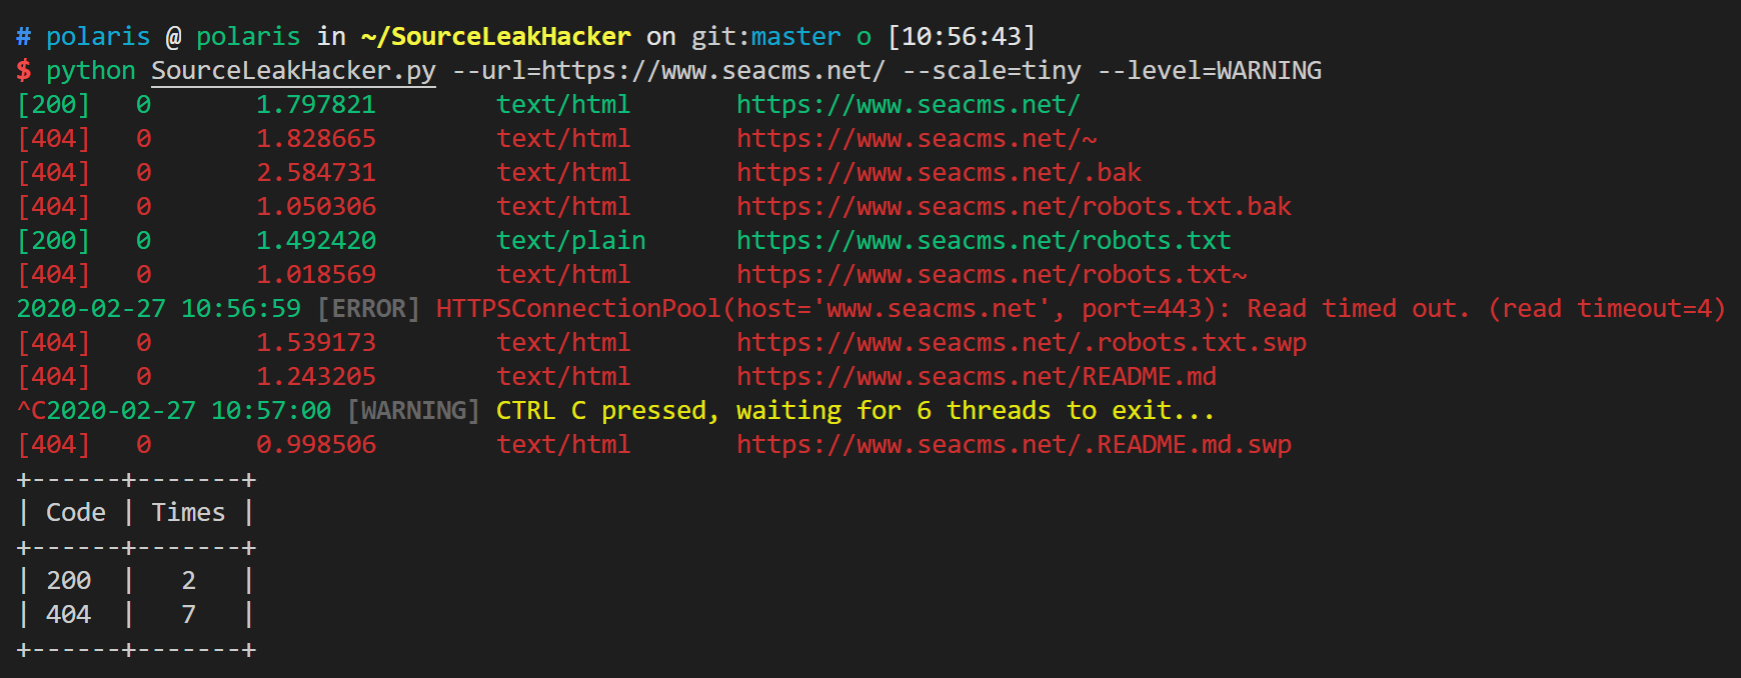 wangyihang/sourceleakhacker
:bug: 一个多线程的Web应用程序源码泄露扫描器
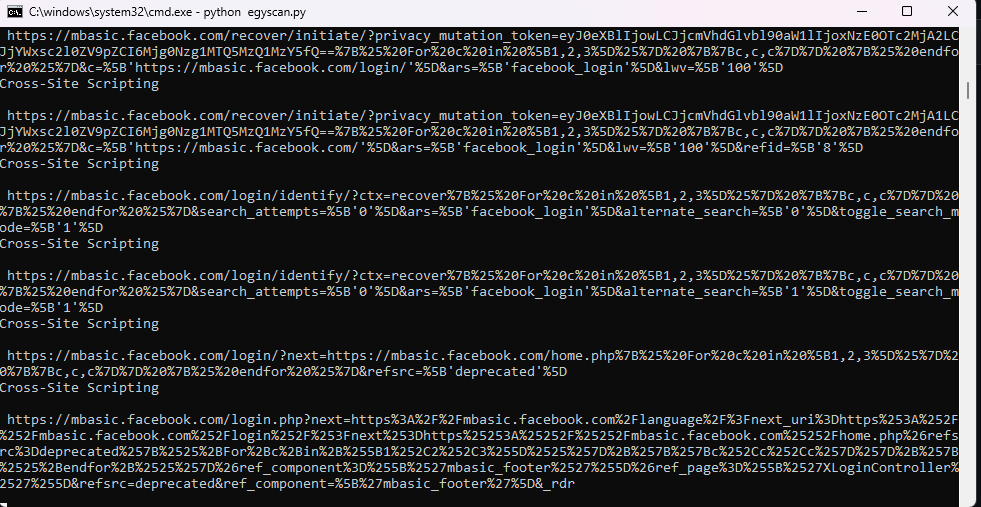 dragonked2/egyscan
Egyscan 是最好的 Web 漏洞扫描器;它是一个多层面的安全引擎,旨在强化您的 Web 应用程序以抵御恶意威胁。让我们深入了解使 Egyscan 成为您安全武器库中不可或缺工具的任务和功能:
 rxerium/rxerium-templates
由 @rxerium 创建的 Nuclei 脚本,用于零日漏洞 / 正在被积极利用的漏洞。
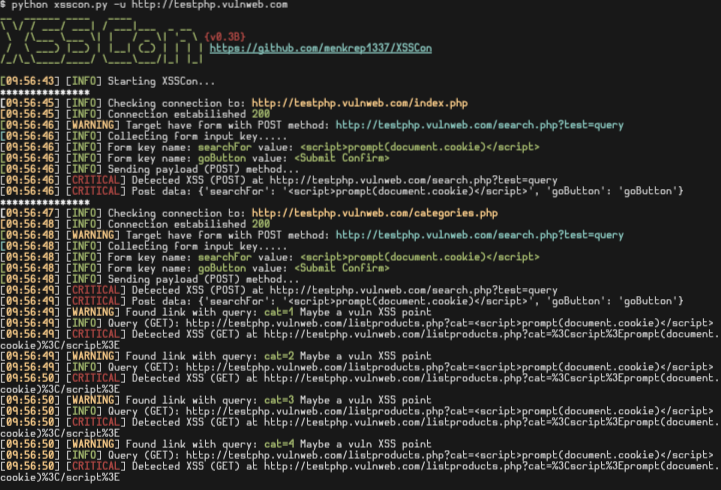 menkrep1337/xsscon
XSSCon: 简单 XSS 扫描器工具
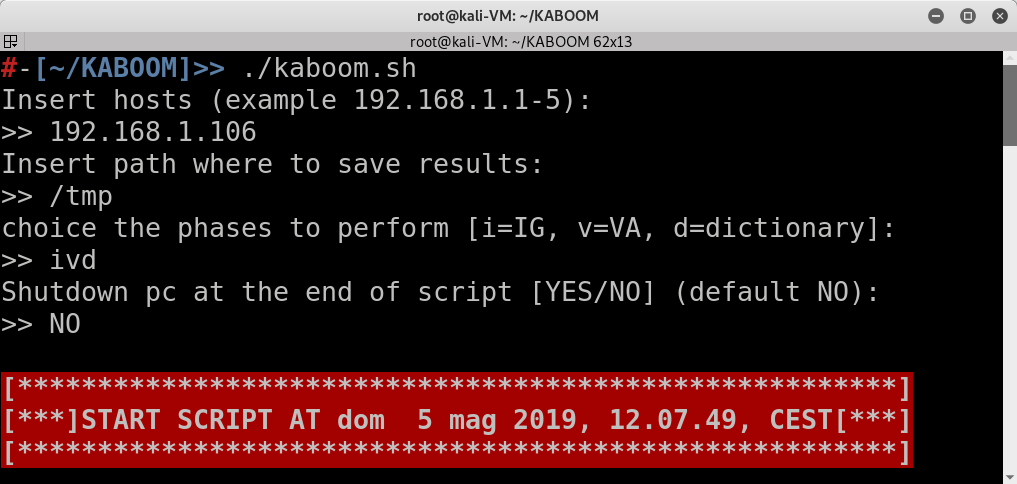 leviathan36/kaboom
自动化渗透测试工具
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。