#1
 aniket2912/all-cehv13-module-wise-pdf-reports
为CEH v13模块提供的实践实验室、笔记和报告——涵盖Web黑客、网络渗透测试、恶意软件分析、社会工程学以及安全工具使用。
 akabe1/oauthscan
Burp Suite 扩展,用于验证 OAUTHv2 和 OpenID 安全性
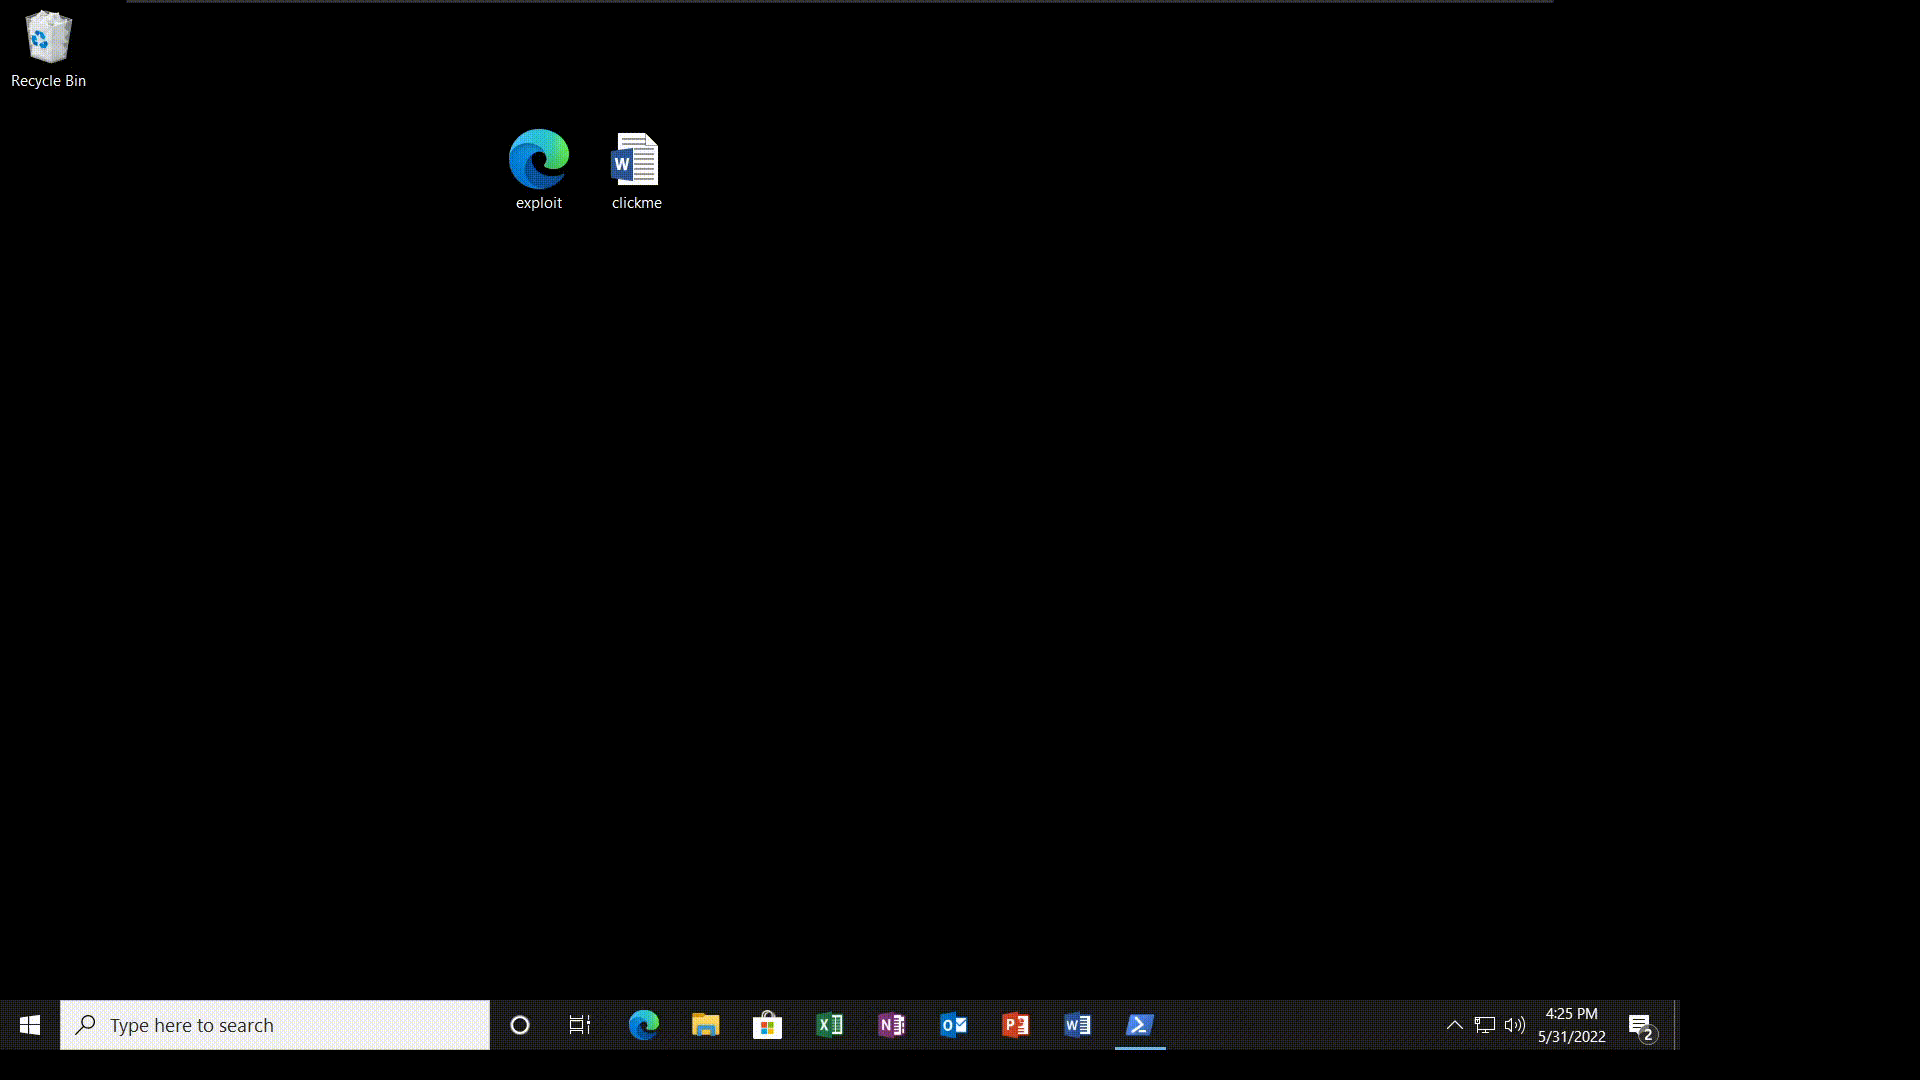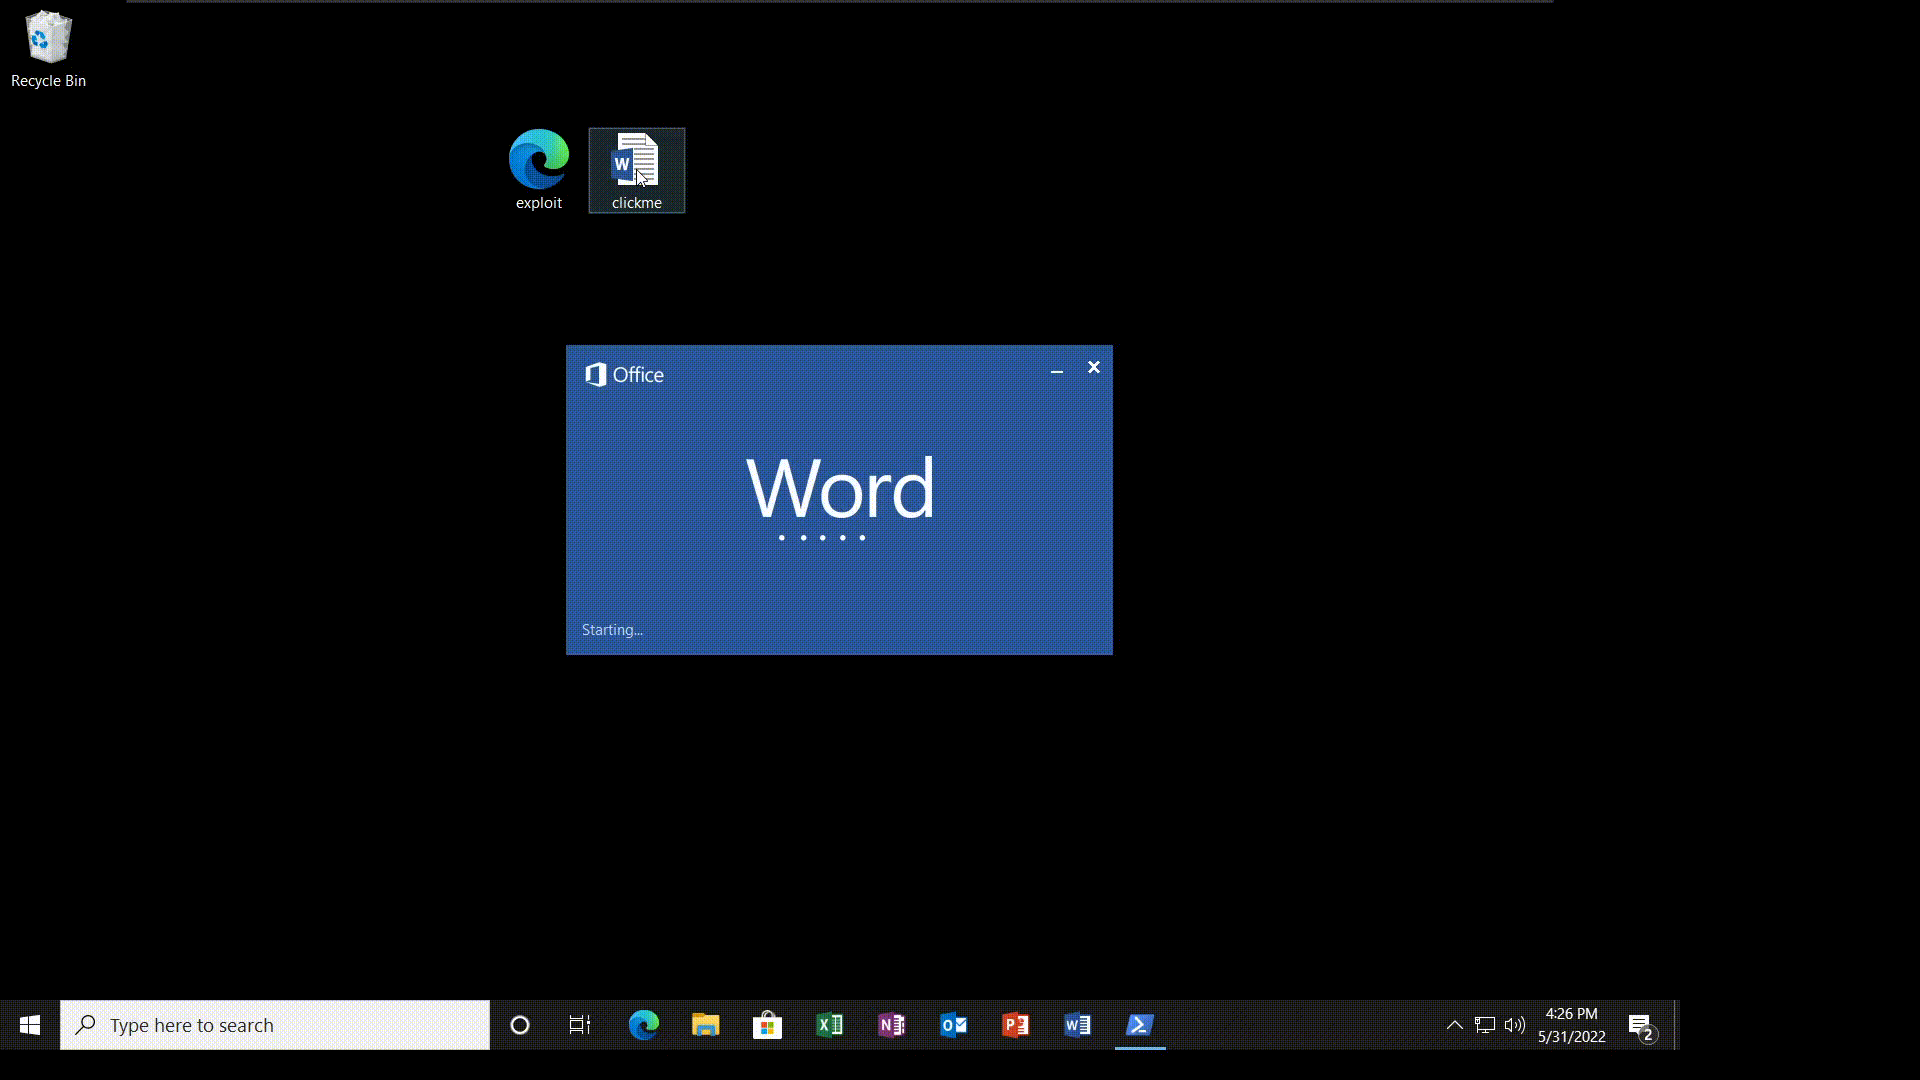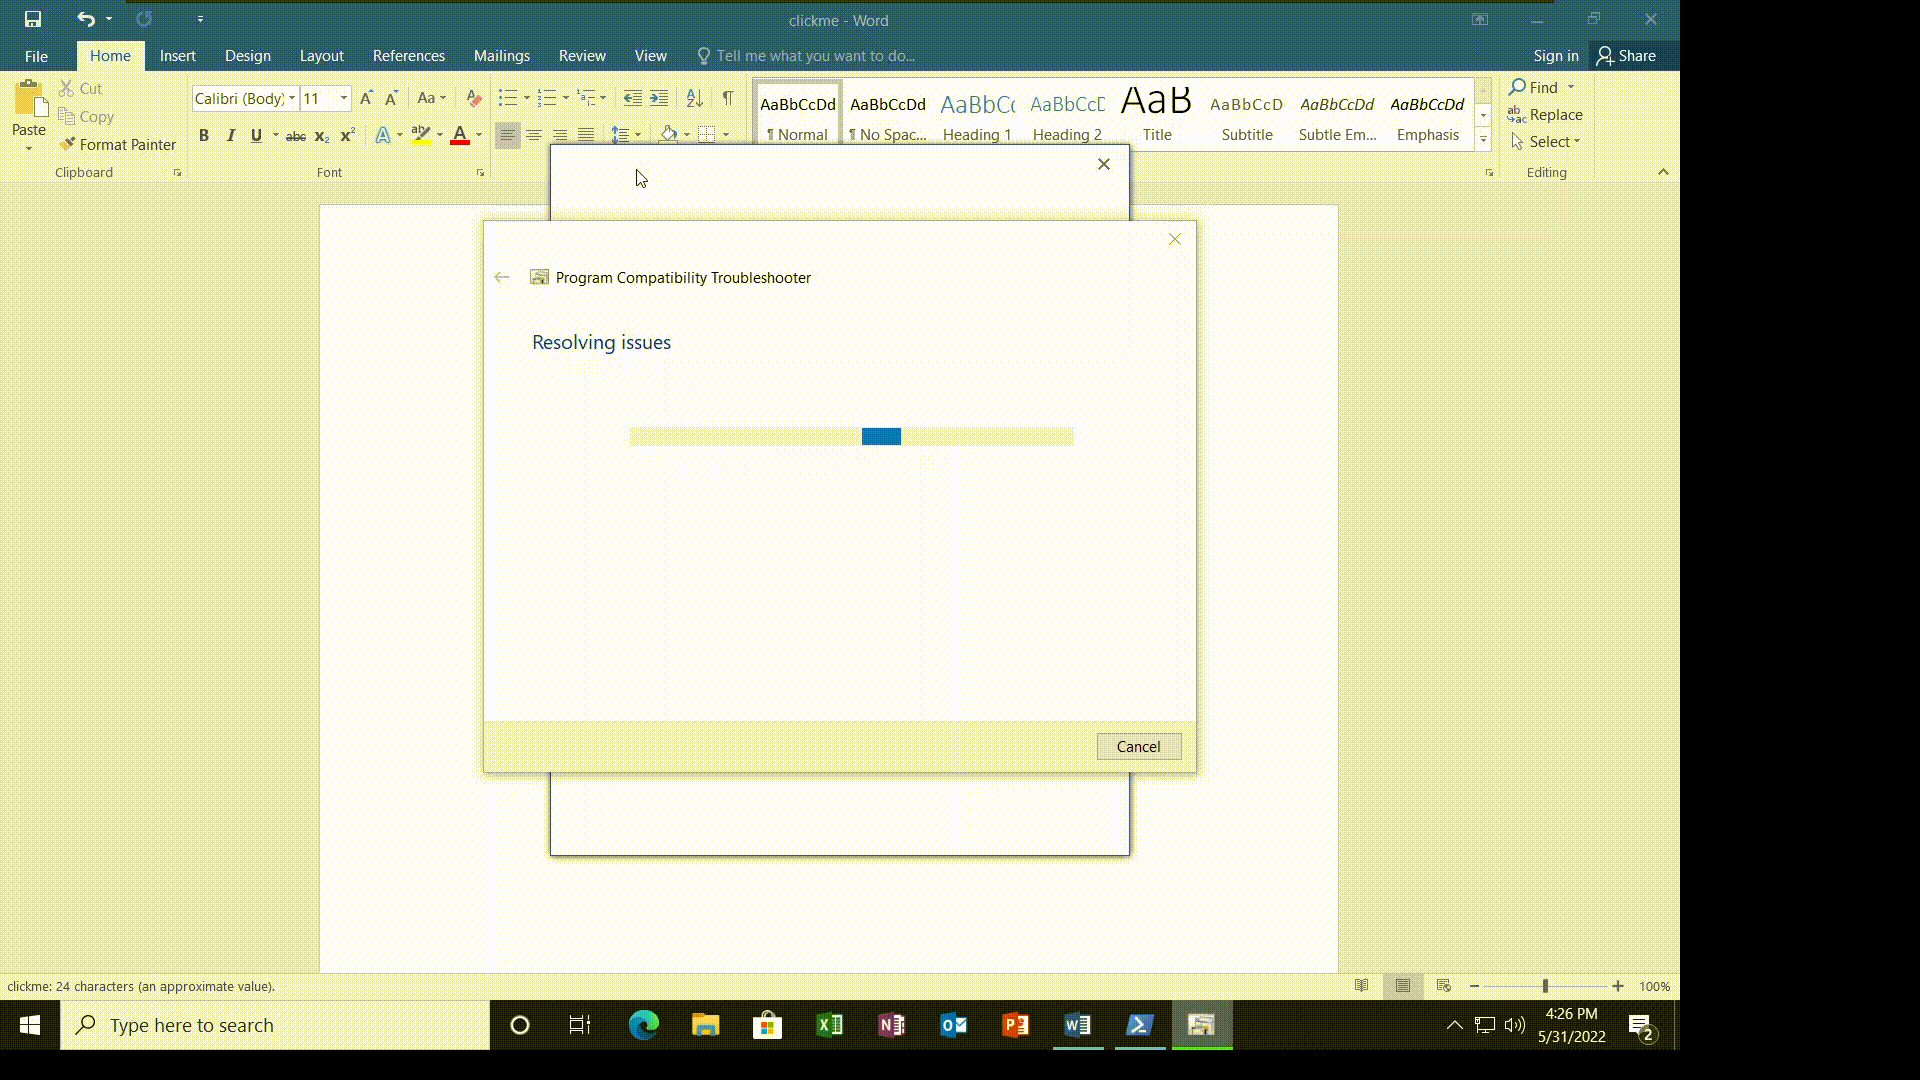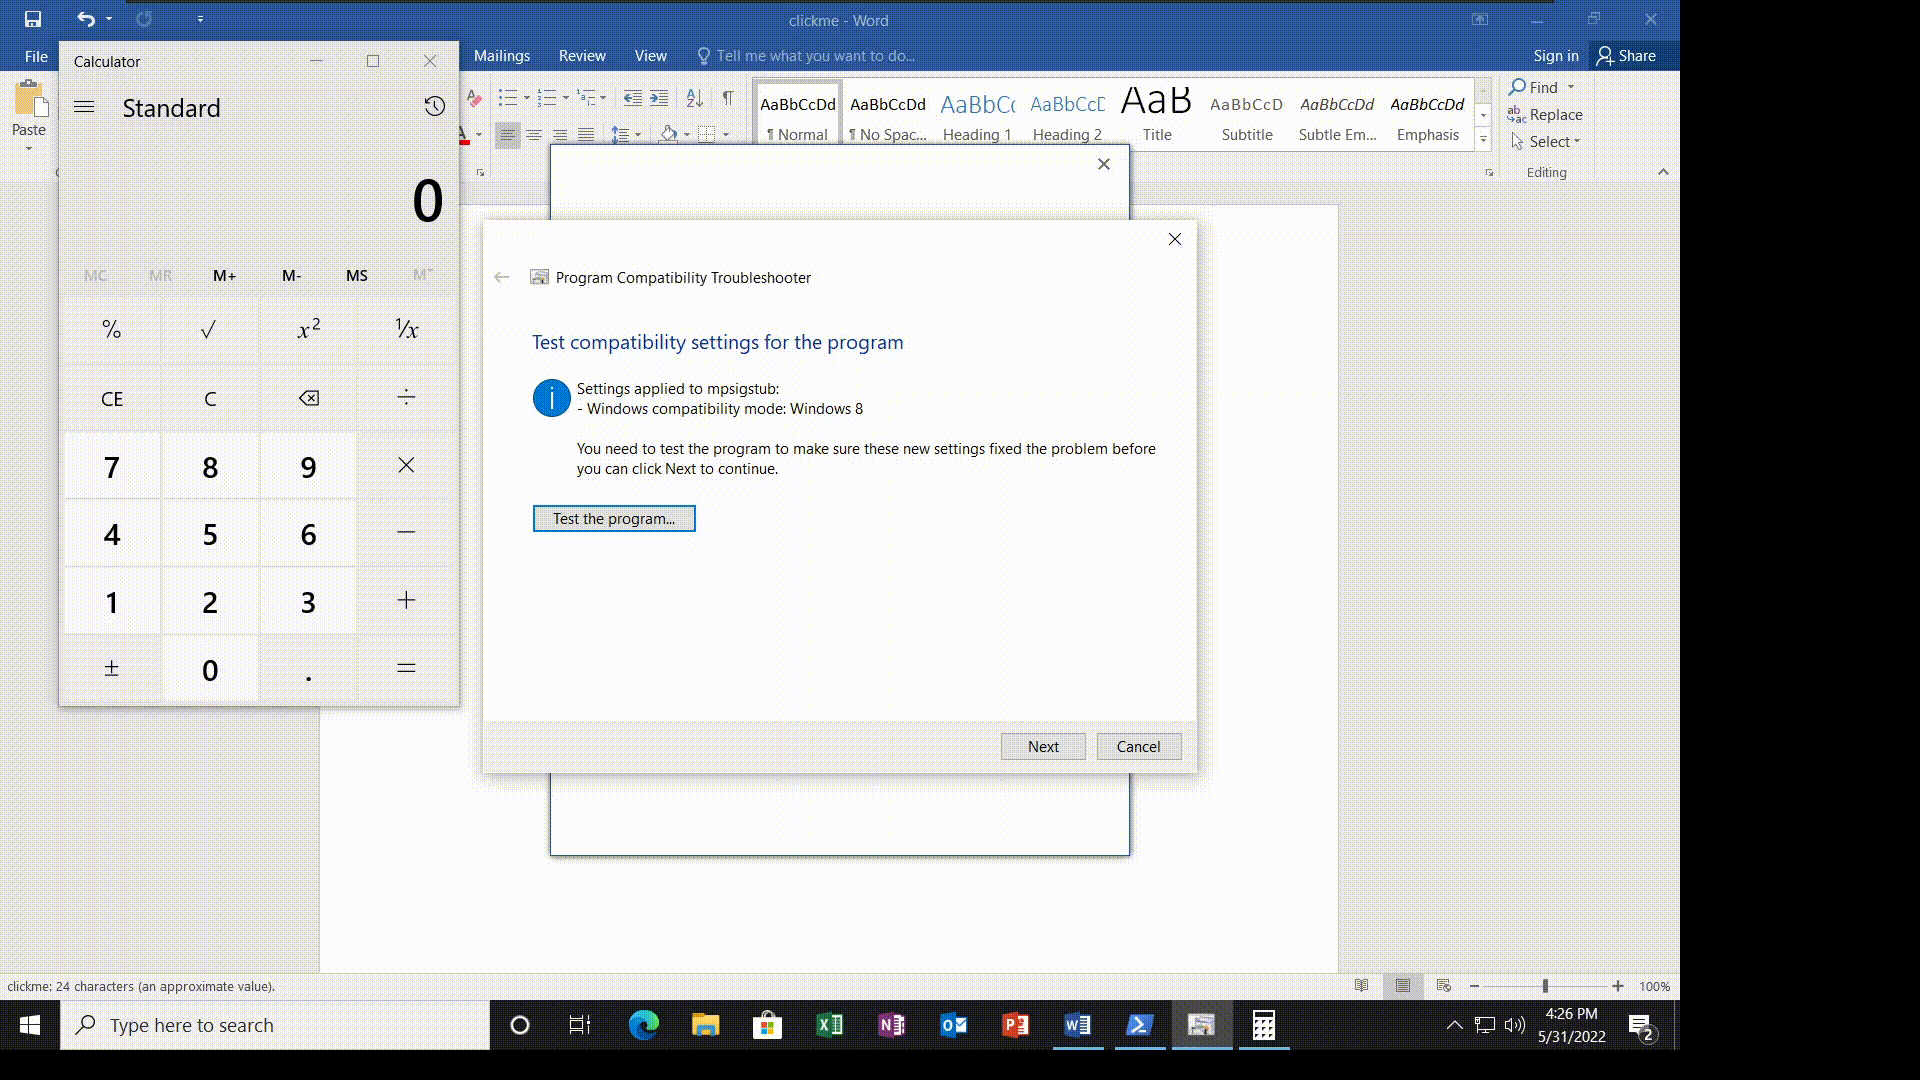
 aslitsecurity/cve-2021-40444_builders
此仓库包含用于CVE-2021-40444漏洞利用的cab文件、html文件和docx文件的构建器。
 mrd0x/webview2-cookie-stealer
将JavaScript键盘记录器注入WebView2页面,以捕获按键并通过HTTP GET请求从Microsoft身份验证会话中窃取Cookie。
 ivan-sincek/forbidden
绕过 4xx HTTP 响应状态码等。该工具基于 Python Requests、PycURL 和 HTTP Client。
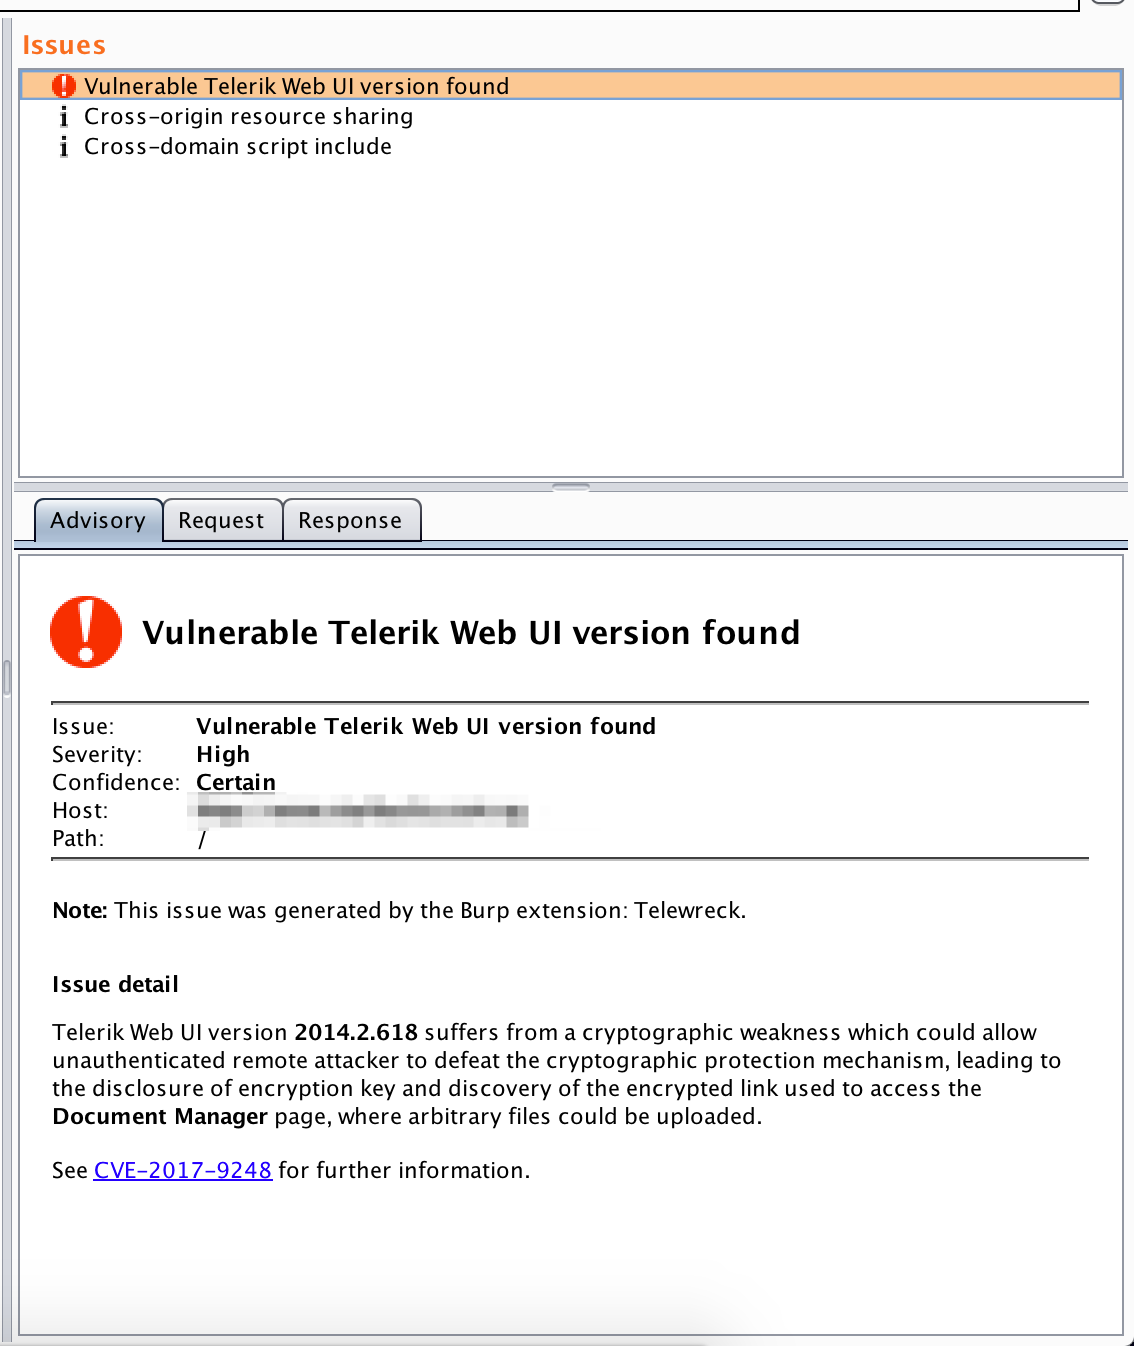 capt-meelo/telewreck
一个 Burp 扩展,用于检测和利用存在 CVE-2017-9248 漏洞的 Telerik Web UI 版本。
 appsecco/dvcsharp-api
易受攻击的C#应用程序(API)
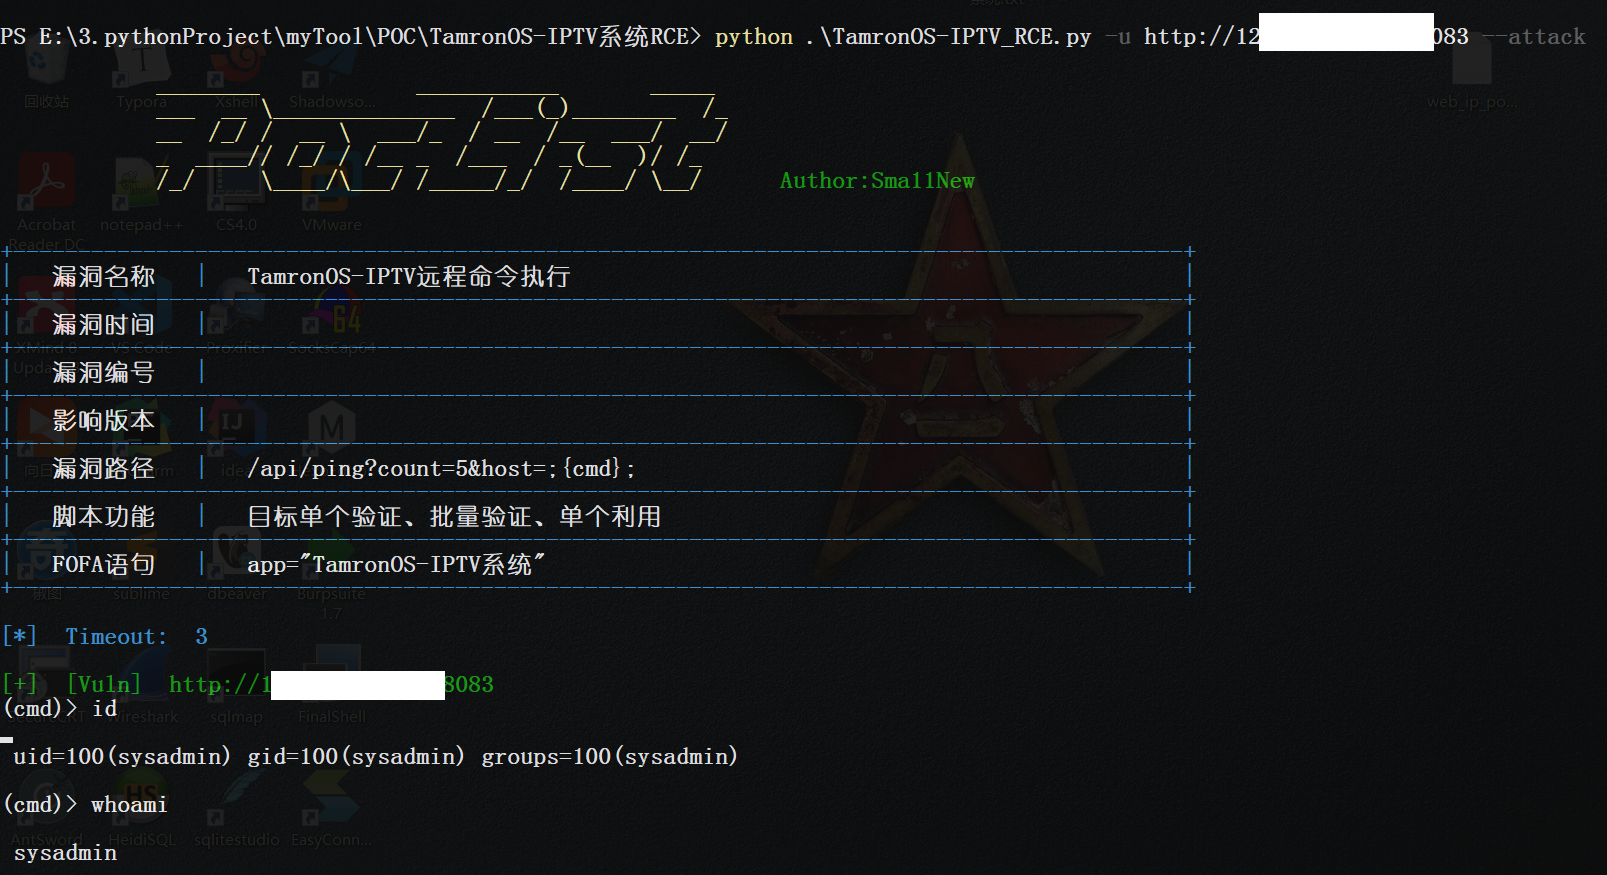 sma11new/poclist
漏洞POC、EXP合集,持续更新。Apache Druid-任意文件读取(CVE-2021-36749)、ConfluenceRCE(CVE-2021-26084)、ZeroShell防火墙RCE(CVE-2019-12725)、ApacheSolr任意文件读取、蓝凌OA任意文件读取、phpStud…
 talyx66/webfang
WEBFANG,我的第一款命令行工具,是一个模块化的 OSINT 与侦察工具包,专为道德黑客和红队人员打造。利用被动情报收集、主动爬虫、DNS/WHOIS 查询以及 Shodan,将毒牙刺入 Web 目标——所有功能集成在一个轻量级包中。选择你的武器,狩猎愉快。
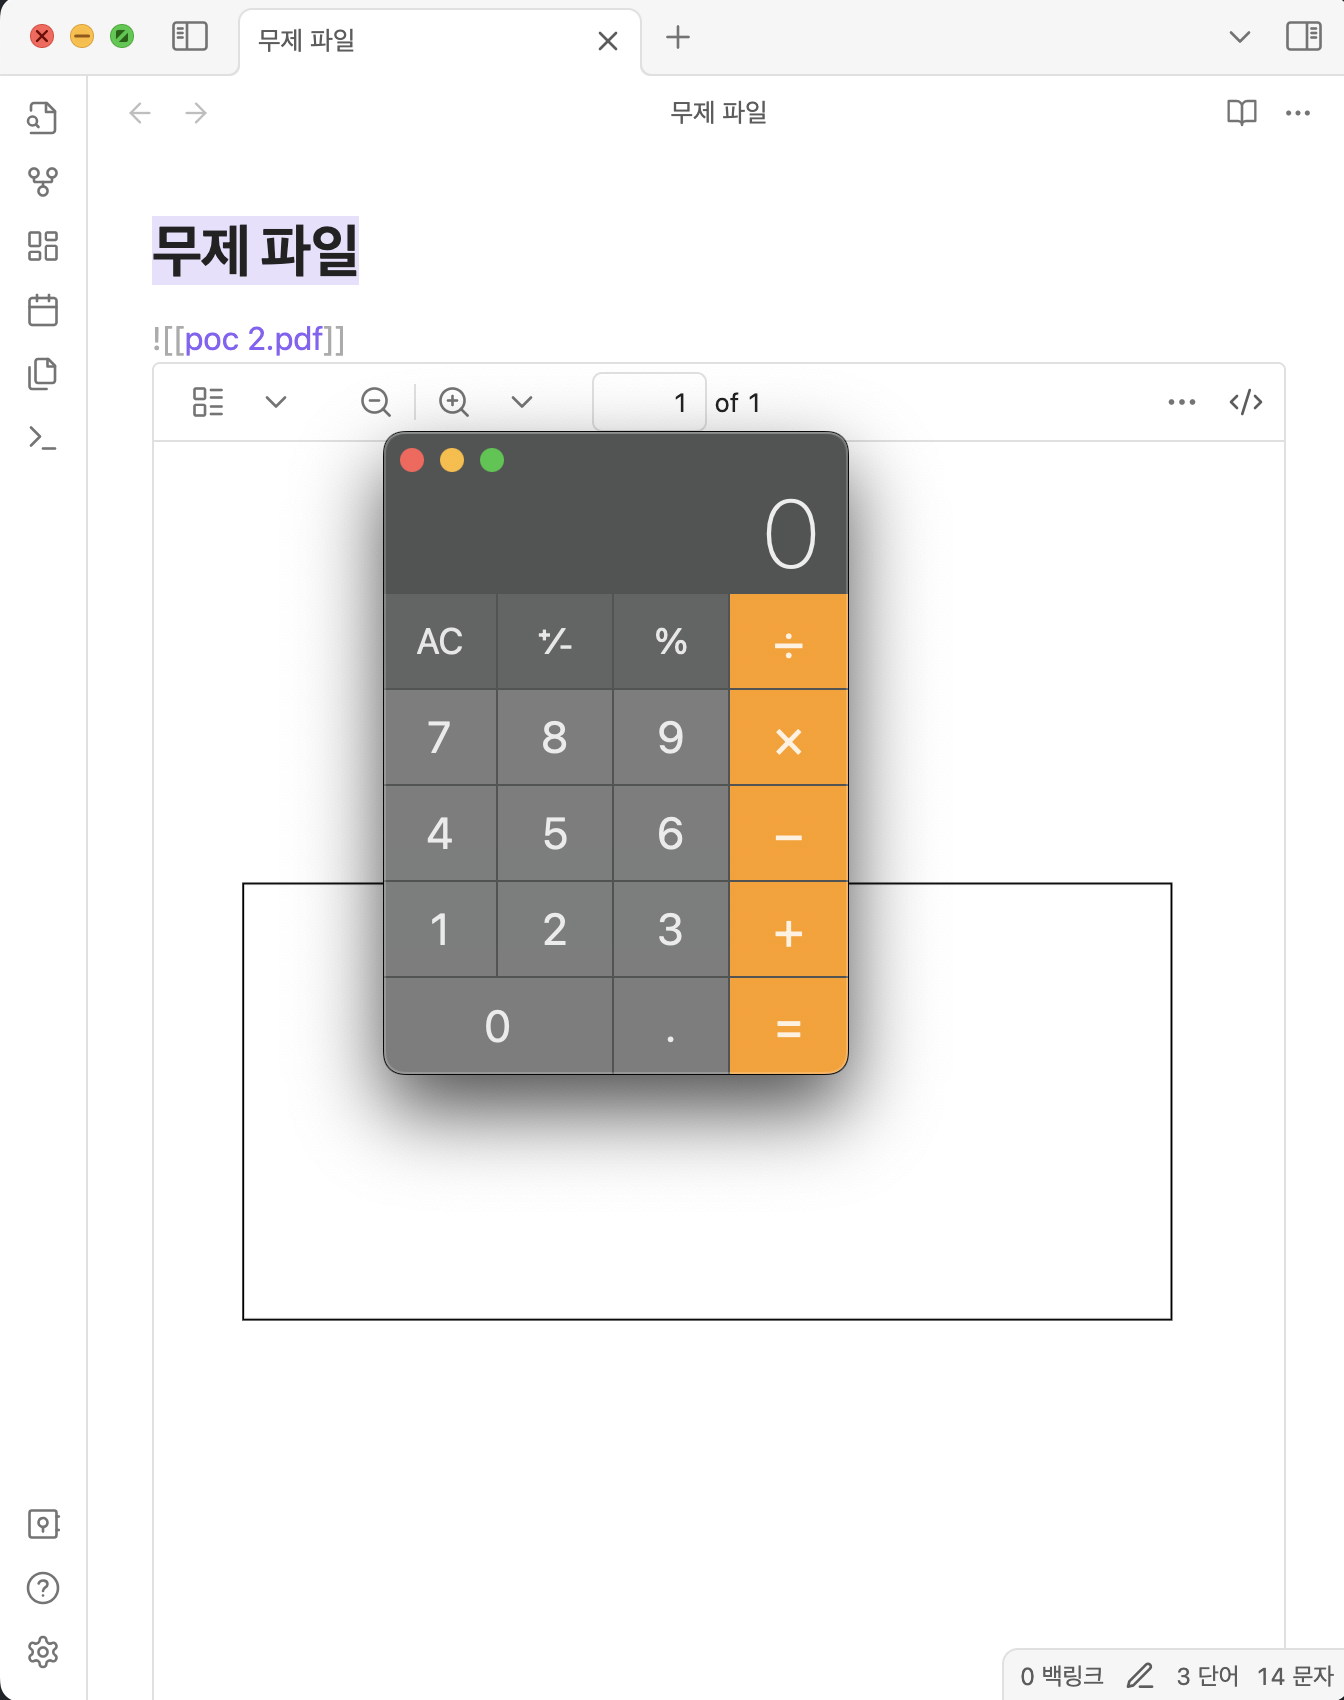 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 与 CVE-2024-34342 概念验证
 theori-io/chakra-2016-11
针对 Edge 漏洞(CVE-2016-7200 与 CVE-2016-7201)的概念验证漏洞利用程序
 ethicalhackingplayground/tproxer
一个用于自动化发现基于反向代理路径的SSRF的Burp Suite扩展。

 mr-r3bot/gitlab-cve-2021-22205
针对 GitLab 版本 < 13.10.3 的未经身份验证的远程代码执行漏洞,利用 ExifTool DjVu 注释解析功能,通过精心构造的图像上传执行任意命令。
 esmog/nodexp
NodeXP - 一款能够检测和利用Node.js漏洞的服务器端JavaScript注入工具
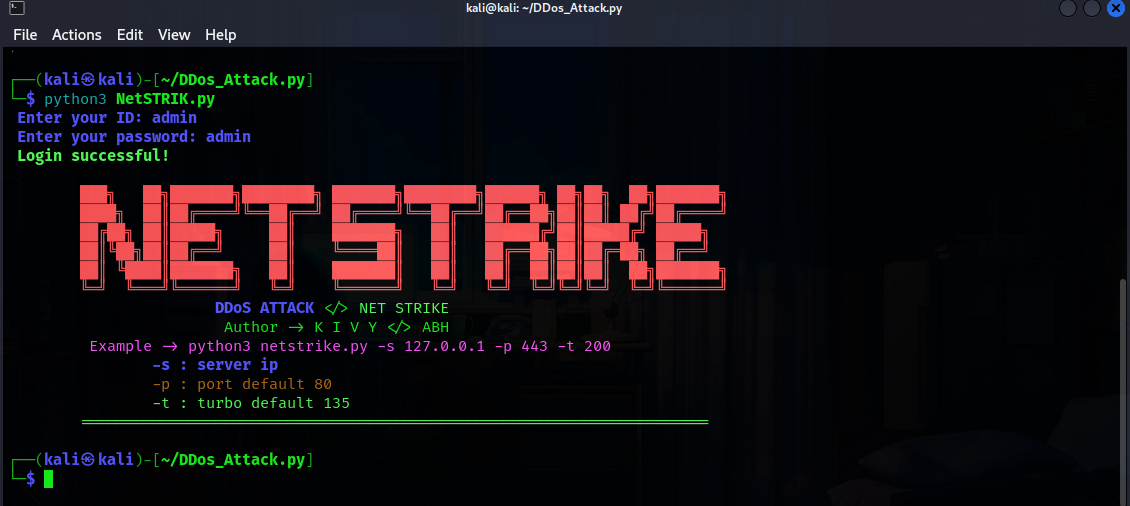 akashblackhat/ddos_attack.py
NetSTRIK 是一款强大的 DDoS(分布式拒绝服务)攻击工具,可模拟高流量负载,用于测试服务器、网络和网站在压力下的健壮性与安全性。
 mdp/linkedin-extension-fingerprinting
记录并识别了被LinkedIn静默探测的2,953个Chrome扩展,提供了获取扩展名称和分析浏览器指纹识别技术的工具。