#1
 infobyte/evilgrade
Evilgrade 是一个模块化框架,允许用户通过注入虚假更新来利用薄弱的升级实现。
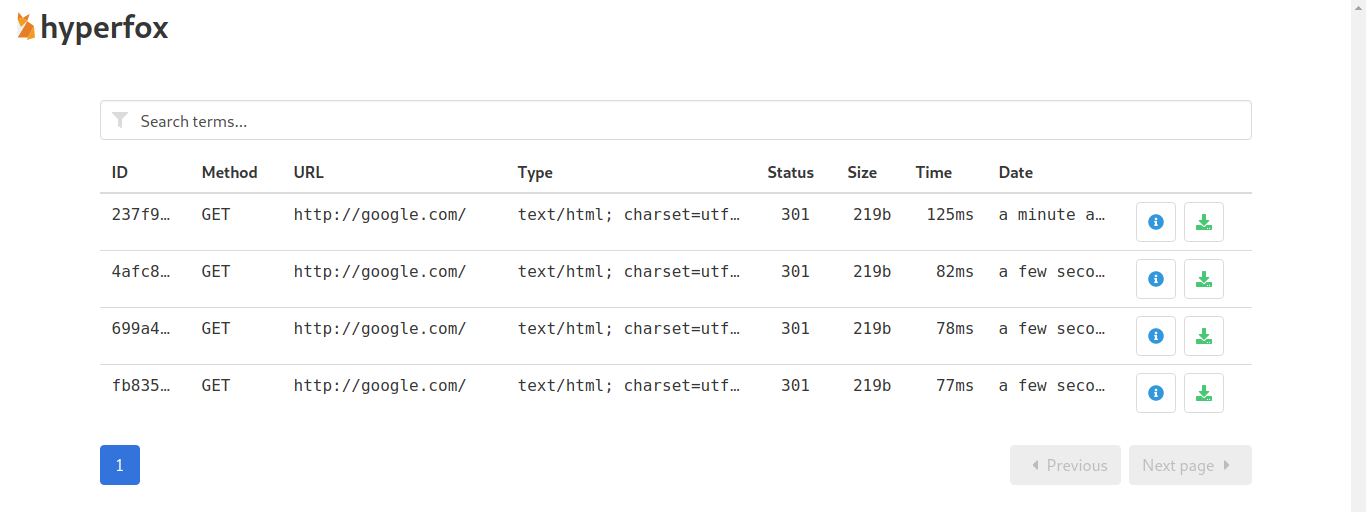 malfunkt/hyperfox
HTTP/HTTPS MITM代理和记录器。
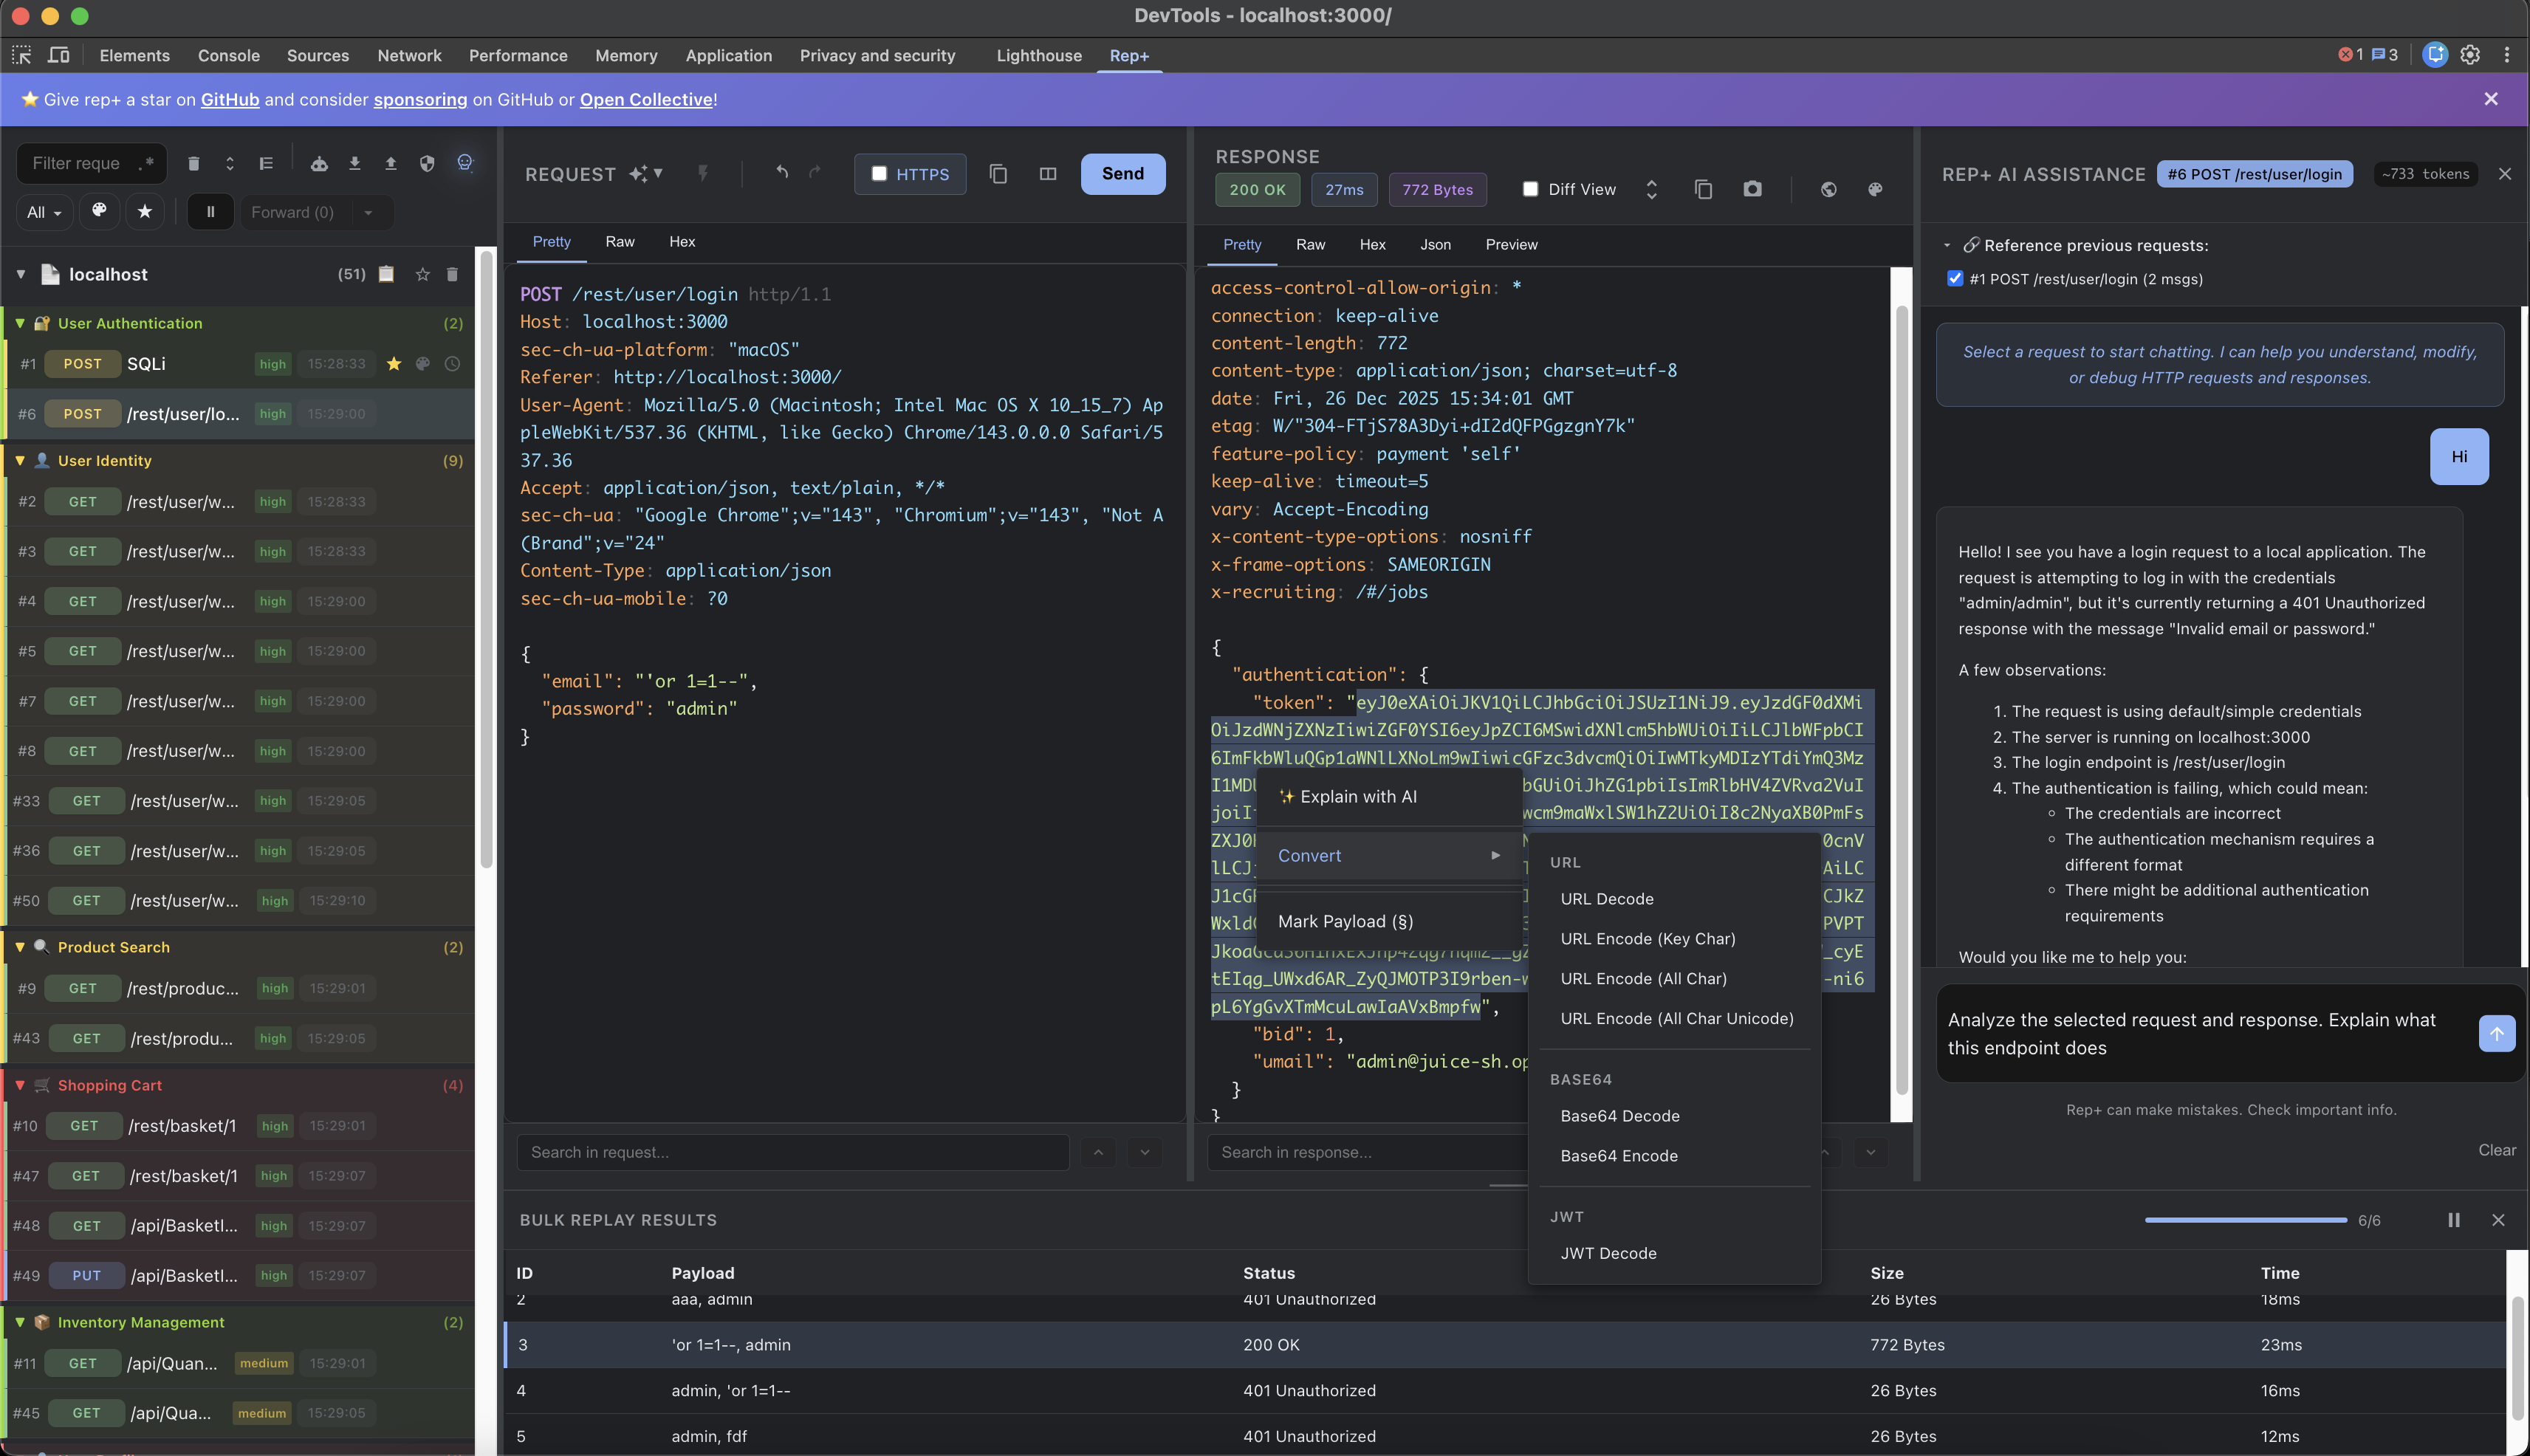 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式
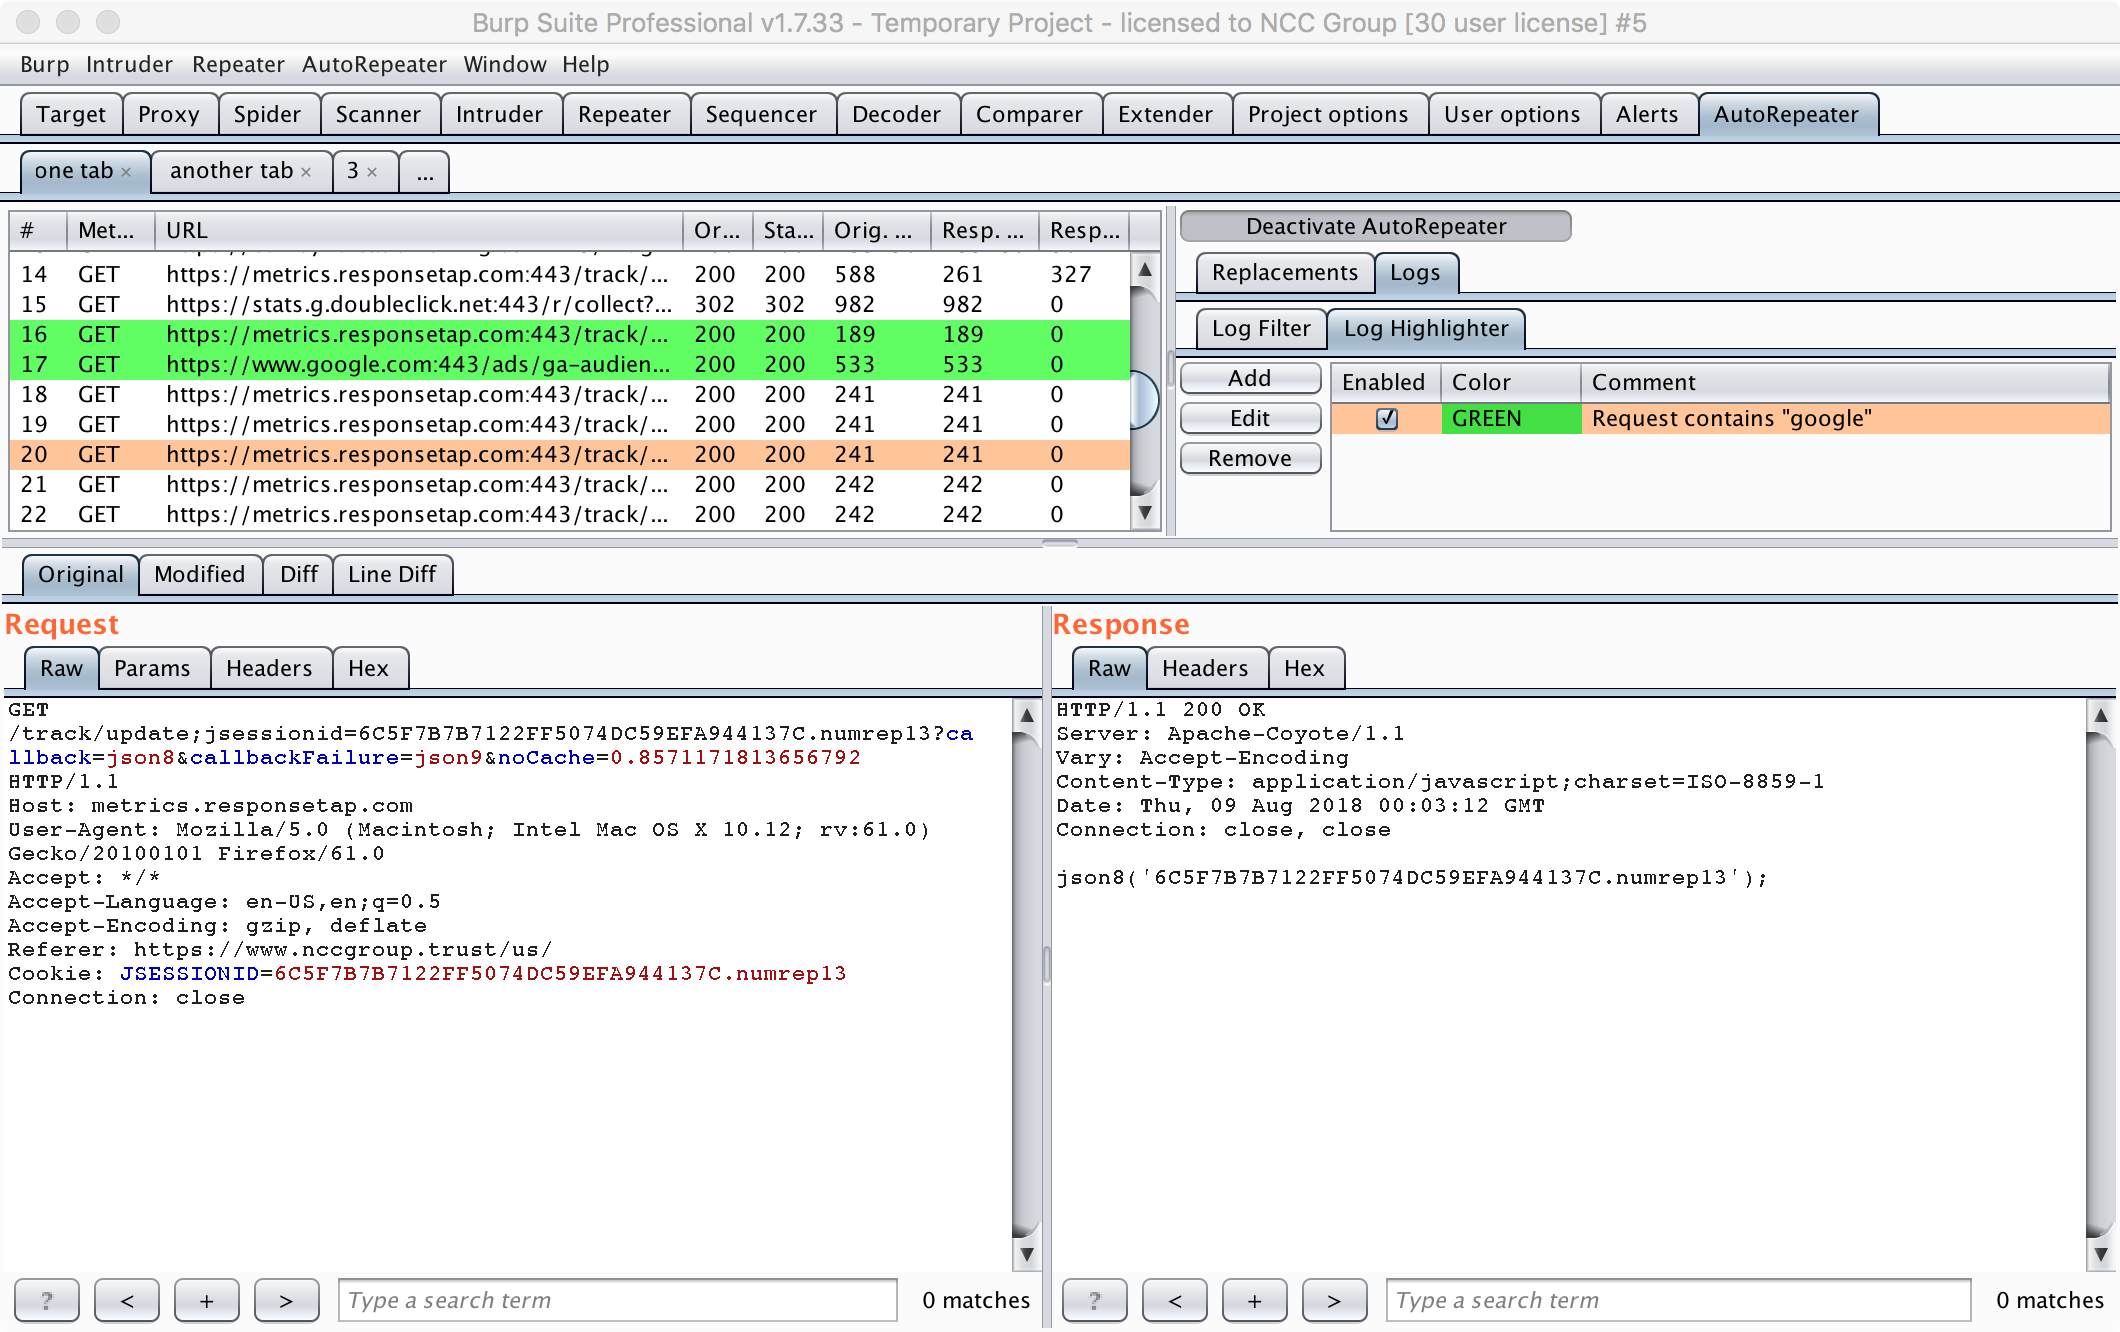 nccgroup/autorepeater
使用 Burp Suite 自动重放 HTTP 请求
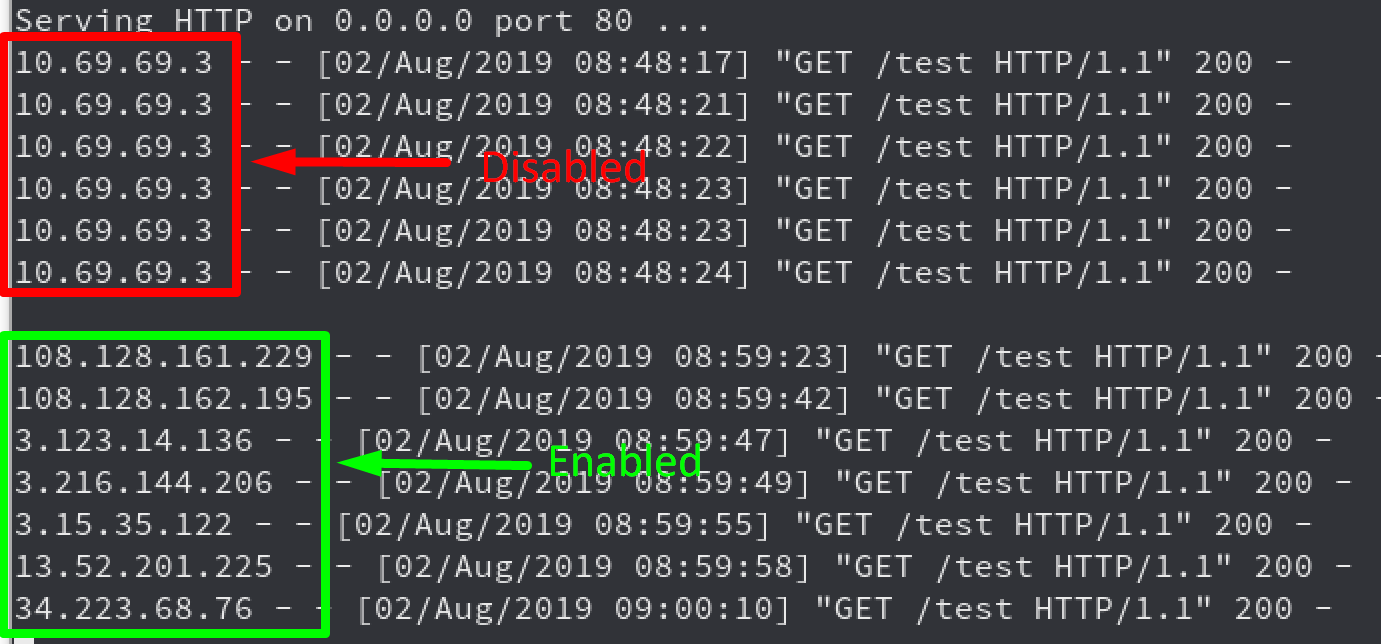 rhinosecuritylabs/iprotate_burp_extension
一个 Burp Suite 的扩展,它利用 AWS API Gateway 在每次请求时轮换你的 IP 地址。
 praetorian-inc/titus
高性能机密扫描器。命令行工具、Go 语言库、Burp Suite 扩展和 Chrome 扩展。487条检测规则,支持实时凭据验证。
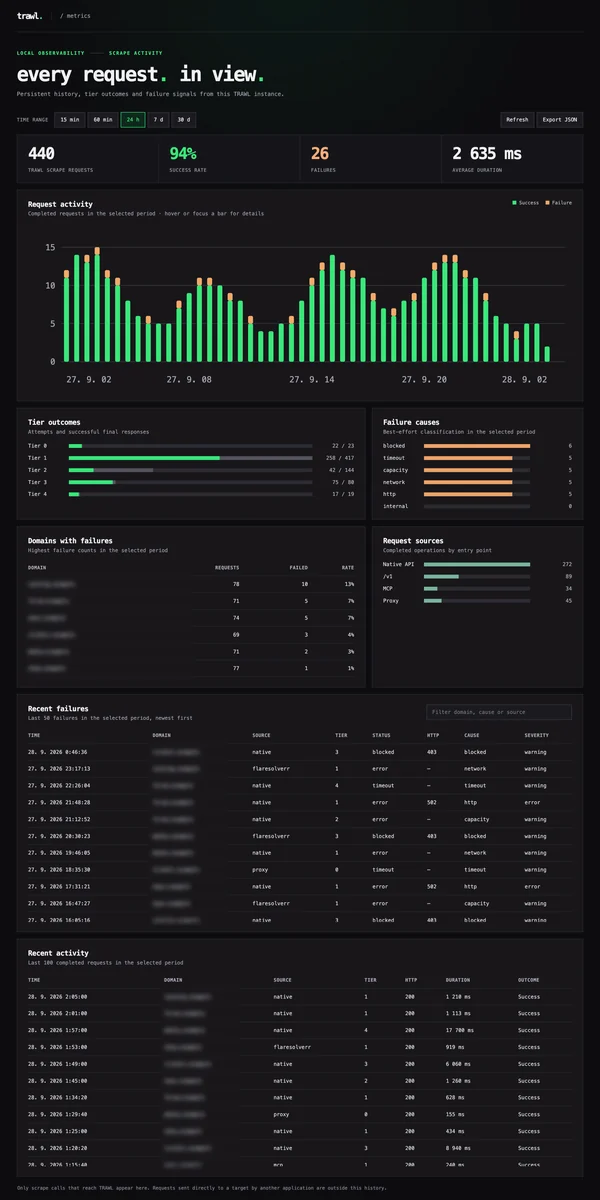 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 sia-iotechnology/kittysploit-framework
Python 漏洞利用框架、V8 引擎调试器、代理拦截器、市场、后渗透、后门生成器,……
 paradigmxyz/iron-proxy
用于不可信工作负载的出站防火墙。
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 threatexpert/gonc
具有自动NAT穿透、安全P2P以及用于shell访问、文件传输和网络代理的高级功能的Netcat。
 muraenateam/muraena
通过近乎透明的反向代理自动化网络钓鱼及钓鱼后活动,该代理可动态镜像目标 Web 应用并与源服务器交互。
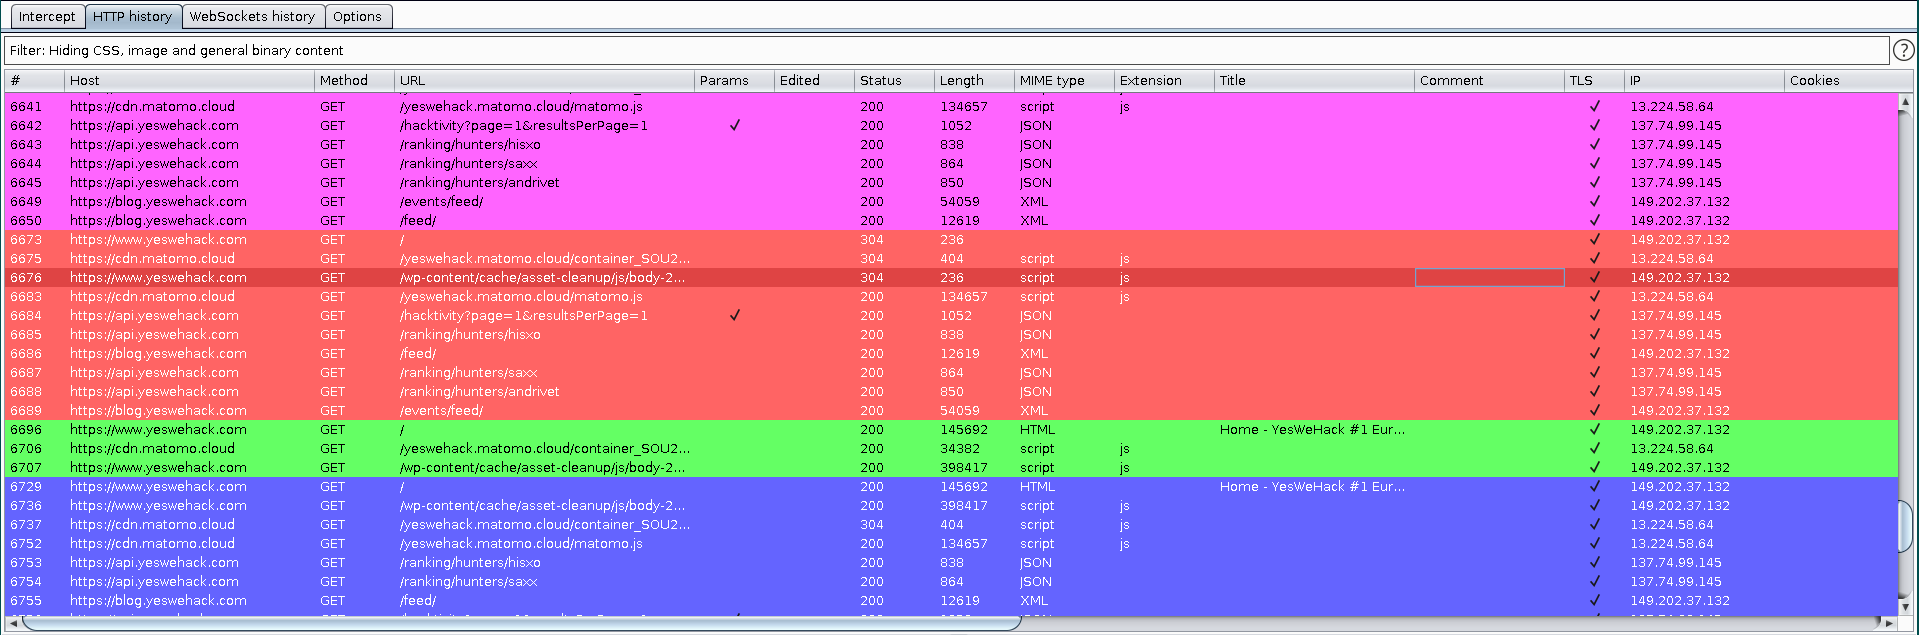 yeswehack/pwnfox
Firefox/Burp扩展,用于安全审计,具有一键代理、容器配置文件、postMessage日志记录、JS注入工具箱和安全头部移除功能。
 secretsquirrel/bdfproxy
通过MITM修补二进制文件:BackdoorFactory + mitmProxy。
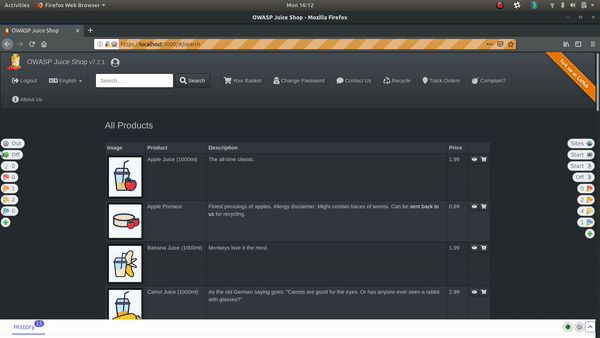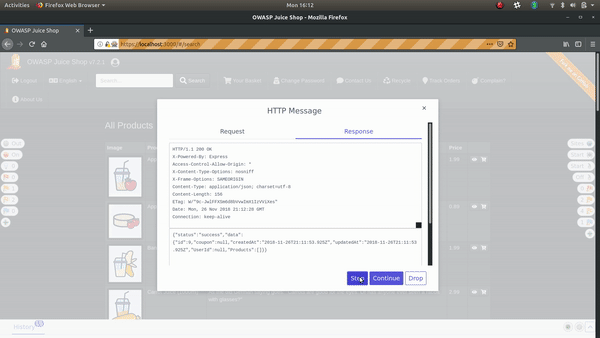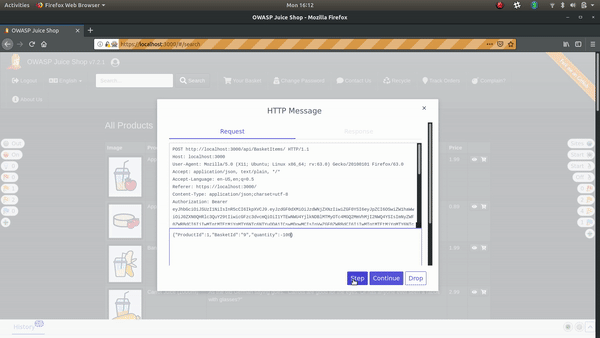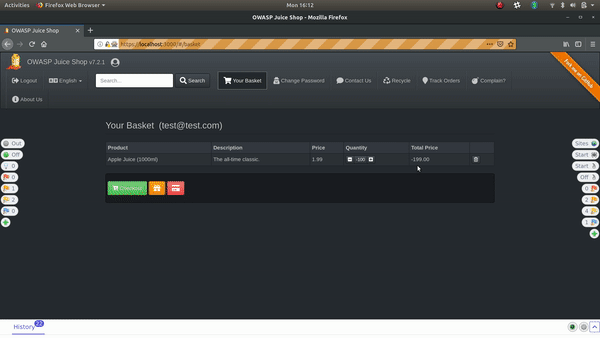 zaproxy/zap-hud
ZAP 抬头显示 (HUD)
 mitmproxy/mitmproxy_rs
用于流量拦截和重定向的 Rust 组件,支持在 macOS、Windows 和 Linux 上实现 WireGuard 设备代理与本地应用重定向。
 inaz2/proxy2
单个 Python 脚本实现的 HTTP/HTTPS 代理