#1

 mgeeky/redwarden
Cobalt Strike C2 反向代理,通过数据包检查与可扩展配置文件关联,抵御蓝队、杀毒软件、EDR、扫描器。
 mvrozanti/rat-via-telegram
通过 Telegram 的 Windows 远程管理工具
 vmware-archive/burp-rest-api
Burp Suite 安全工具的 REST/JSON API。
 xdavidhu/langhost
👻 一个可通过 Telegram 控制的局域网 Dropbox 聊天机器人
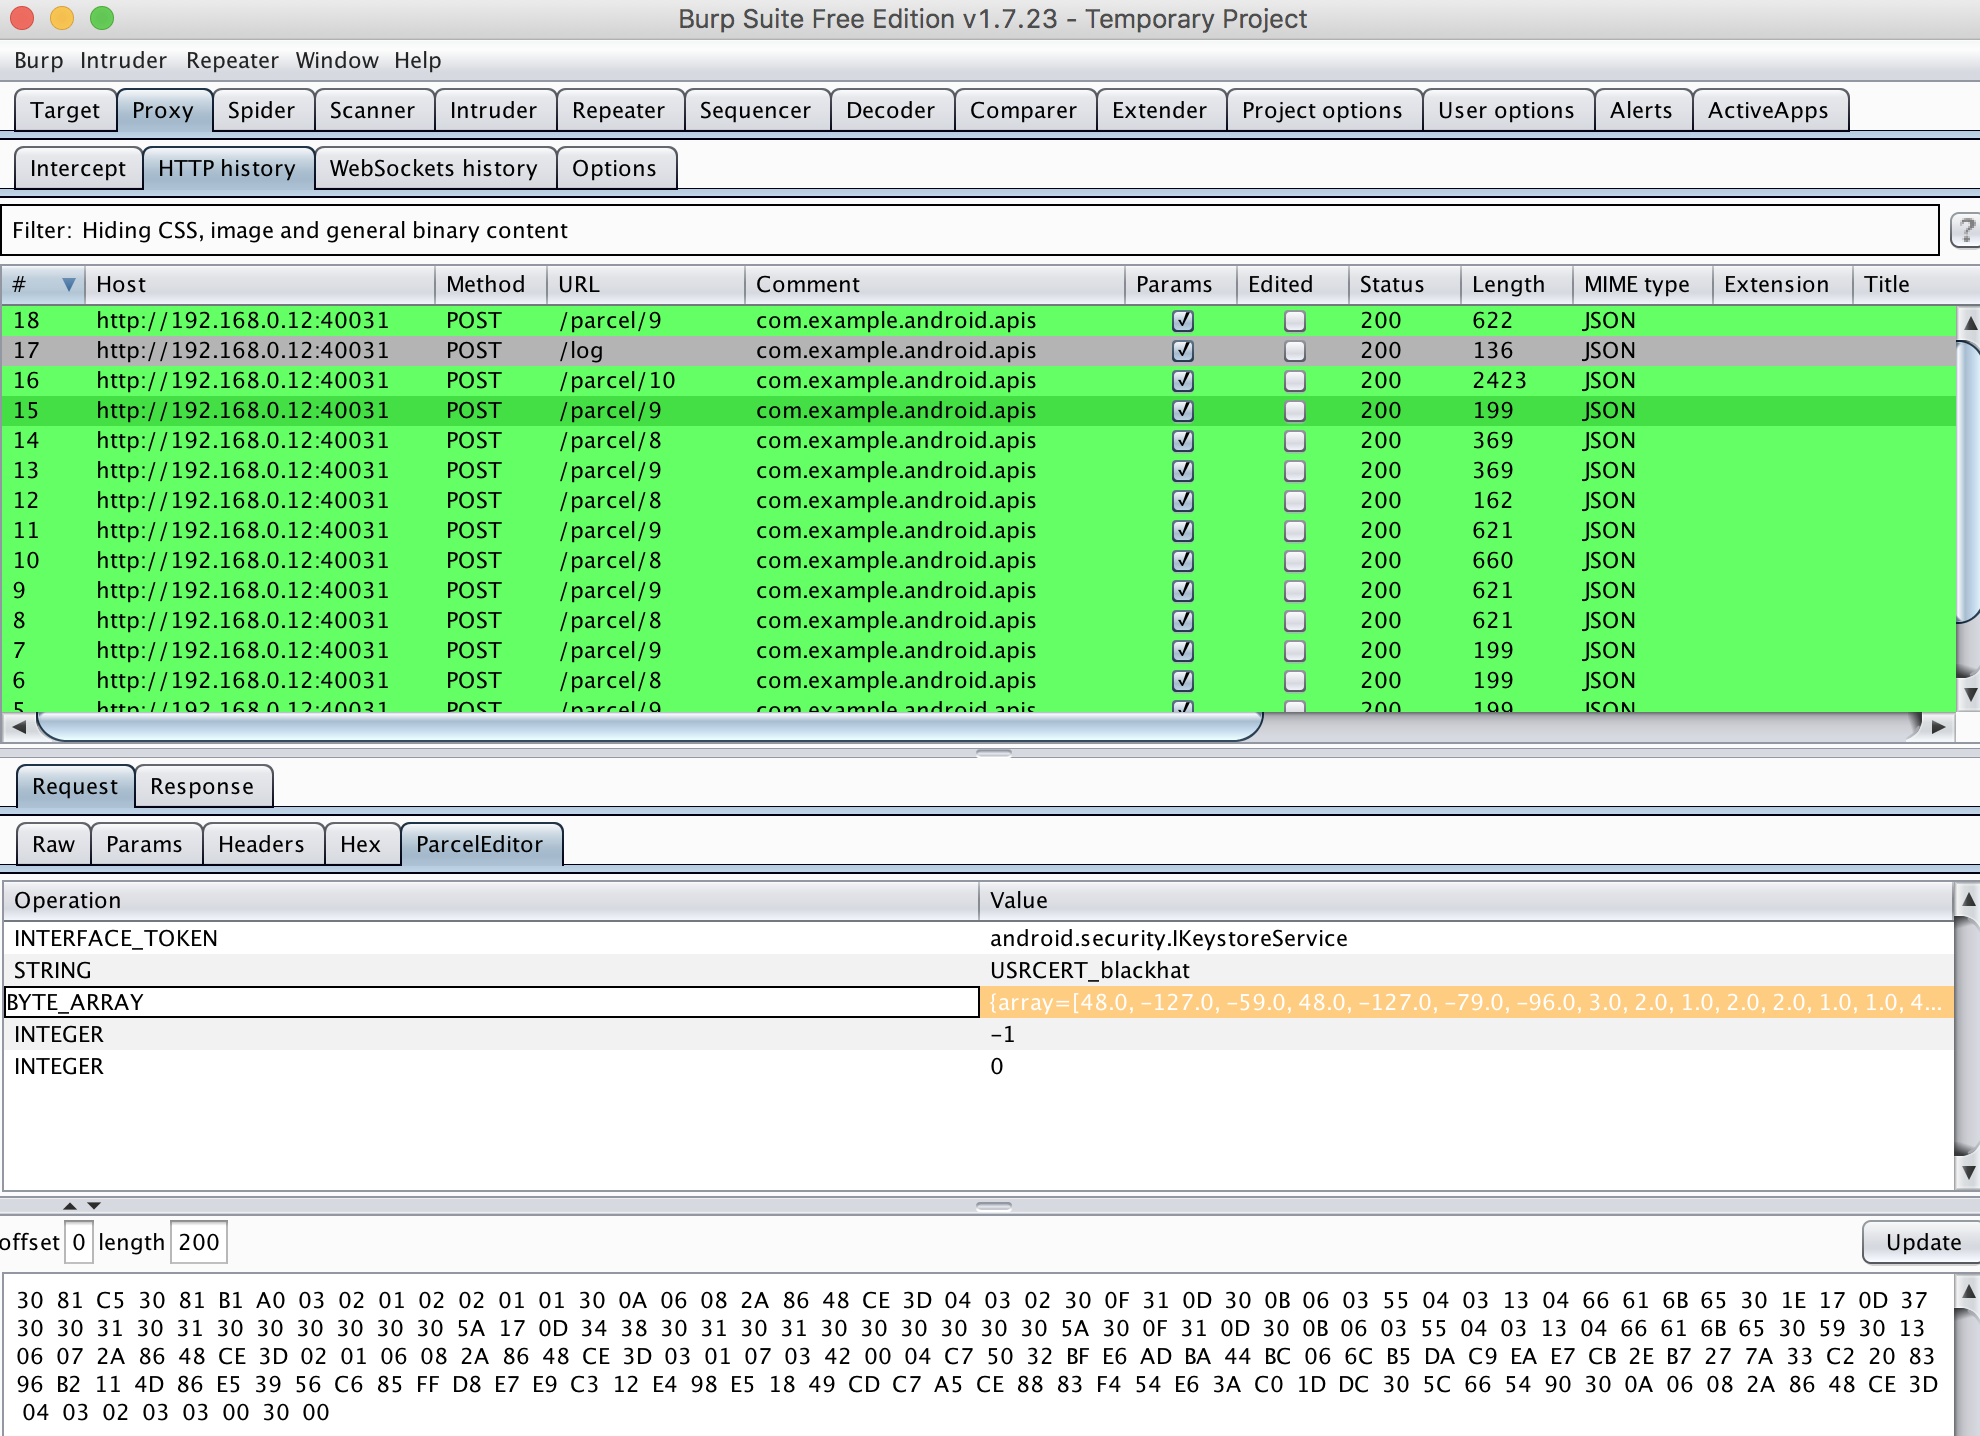 1ultimat3/badintent
使用 Burp Suite 拦截、修改、重复攻击 Android 的 Binder 事务
 conviso-archives/firefox_tunnel
基于浏览器的C2隧道,通过Firefox的cookie.sqlite文件窃取payload,并自动提交HTML/JS,实现隐蔽的防火墙绕过,用于红队行动。
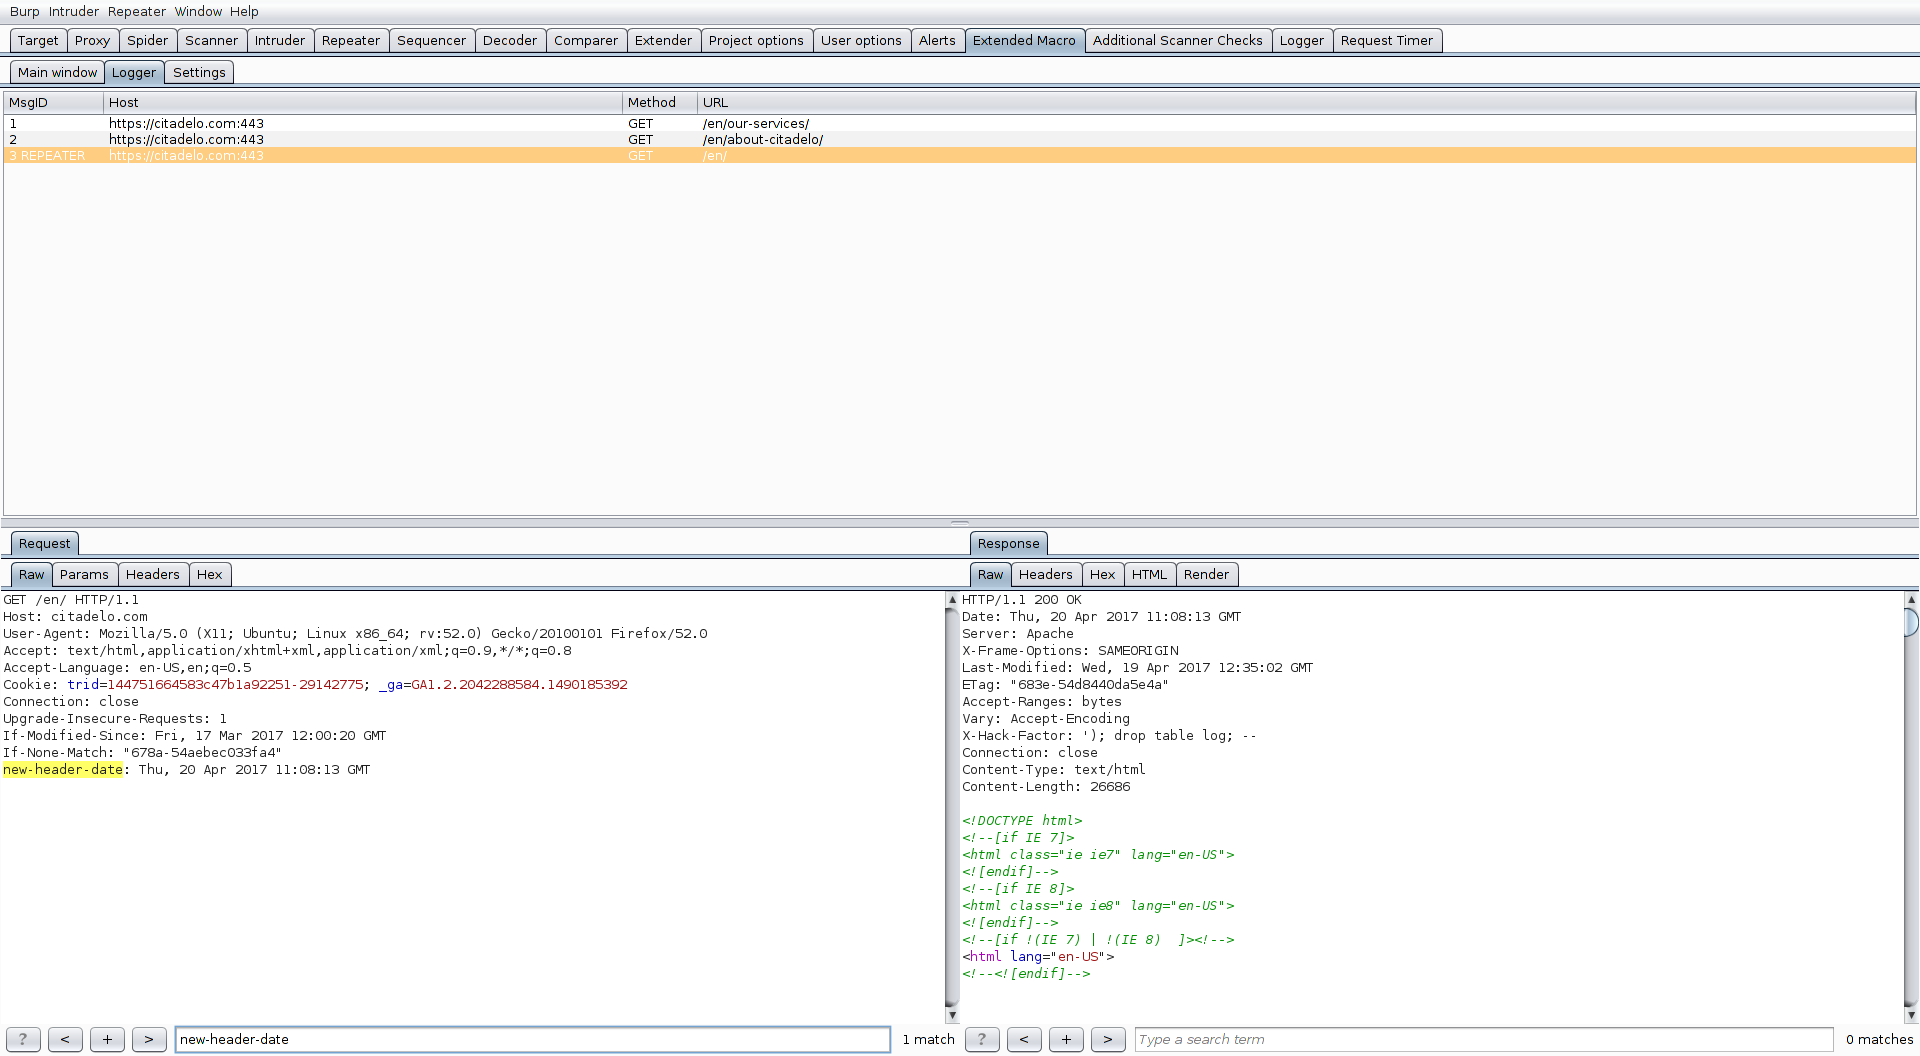 fruh/extendedmacro
ExtendedMacro - 提供扩展宏功能的BurpSuite插件