#1

 torxx666/propox
高性能Rust HTTP/HTTPS代理,具备主动防御功能:速率限制、基于信誉的访问、WAF(反机器人、防注入、路径保护)、蜜罐陷阱(tarpit)以及实时TUI可观测性。
 benrich127n/react2shell_analyzer
一个用于分析 CVE-2025-55182 react2shell 的 Dart 包。
 imbas007/cve-2025-53770-vulnerable-scanner
Python脚本,用于扫描SharePoint主机以检测CVE-2025-53770,使用自定义payload,可选的Burp Suite代理拦截用于流量分析和漏洞主机日志记录。
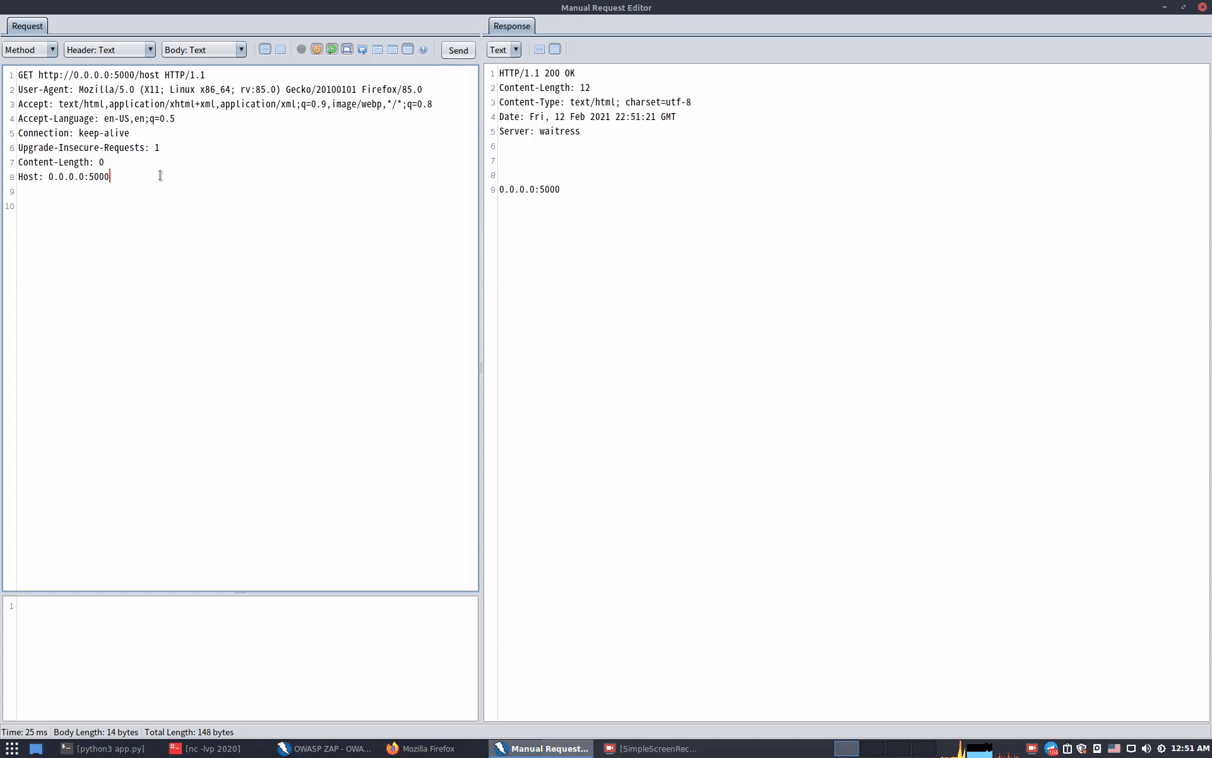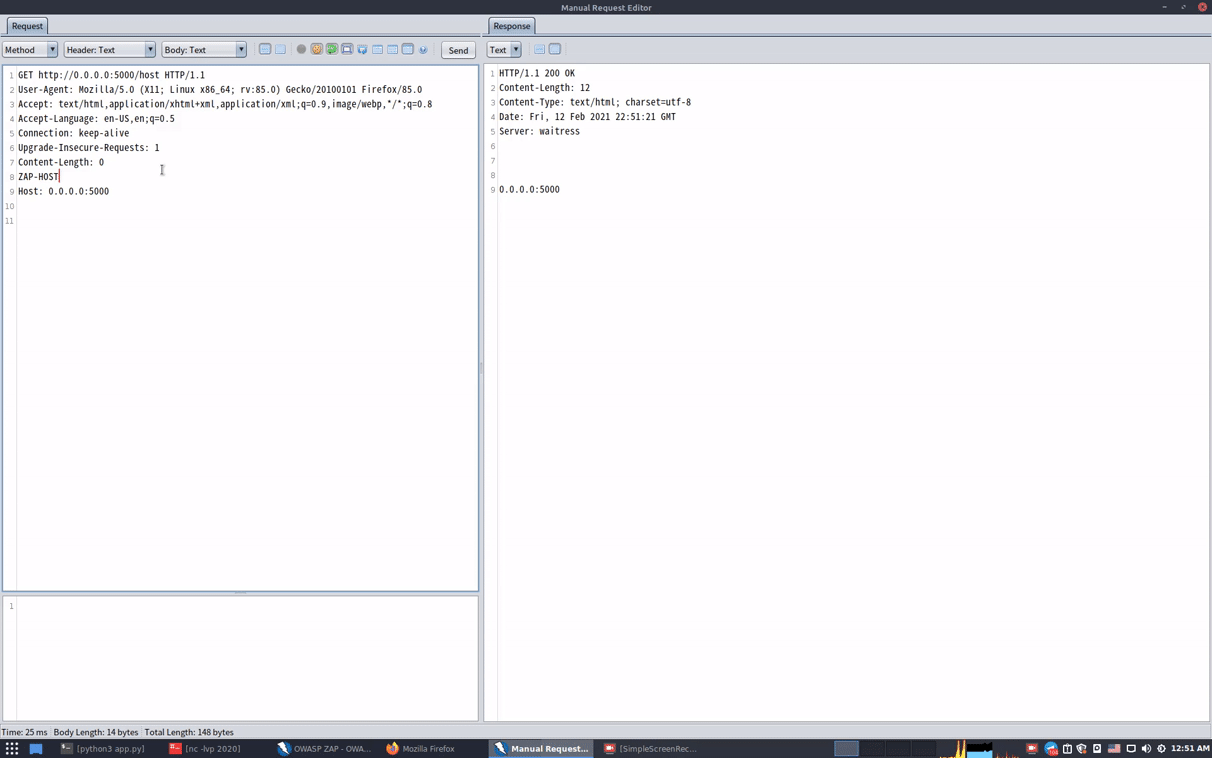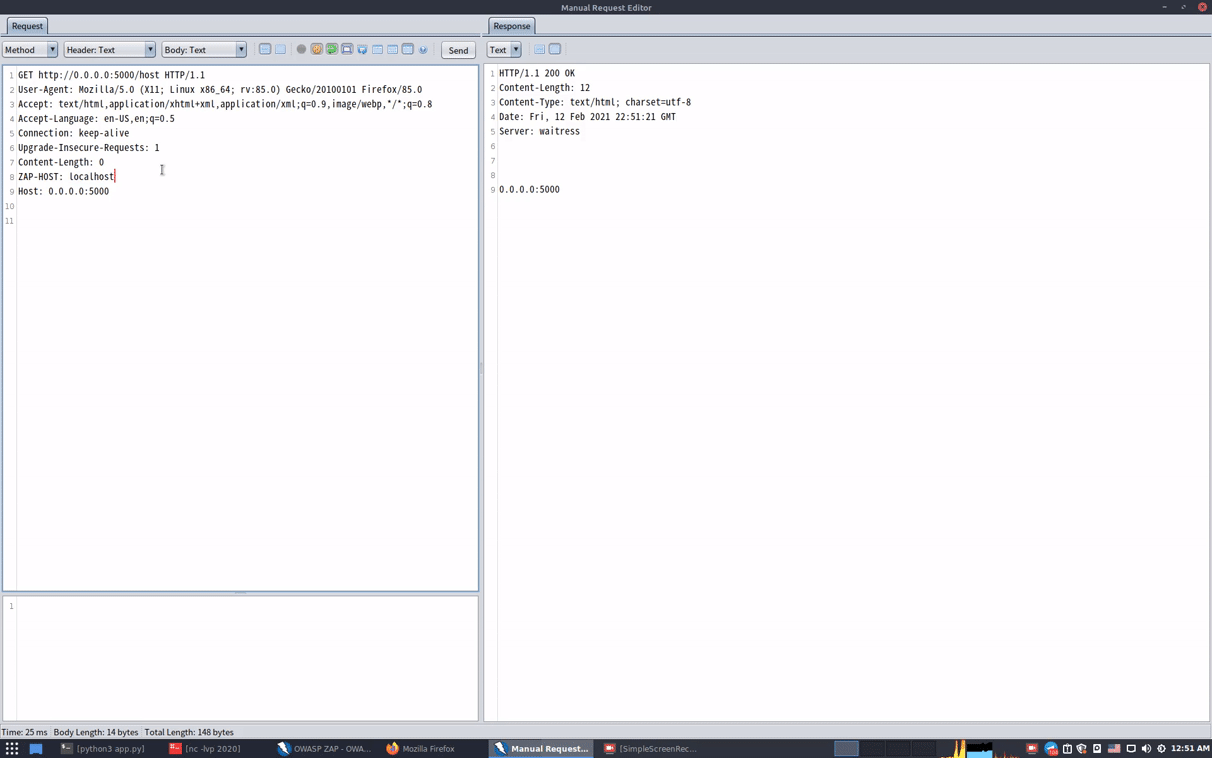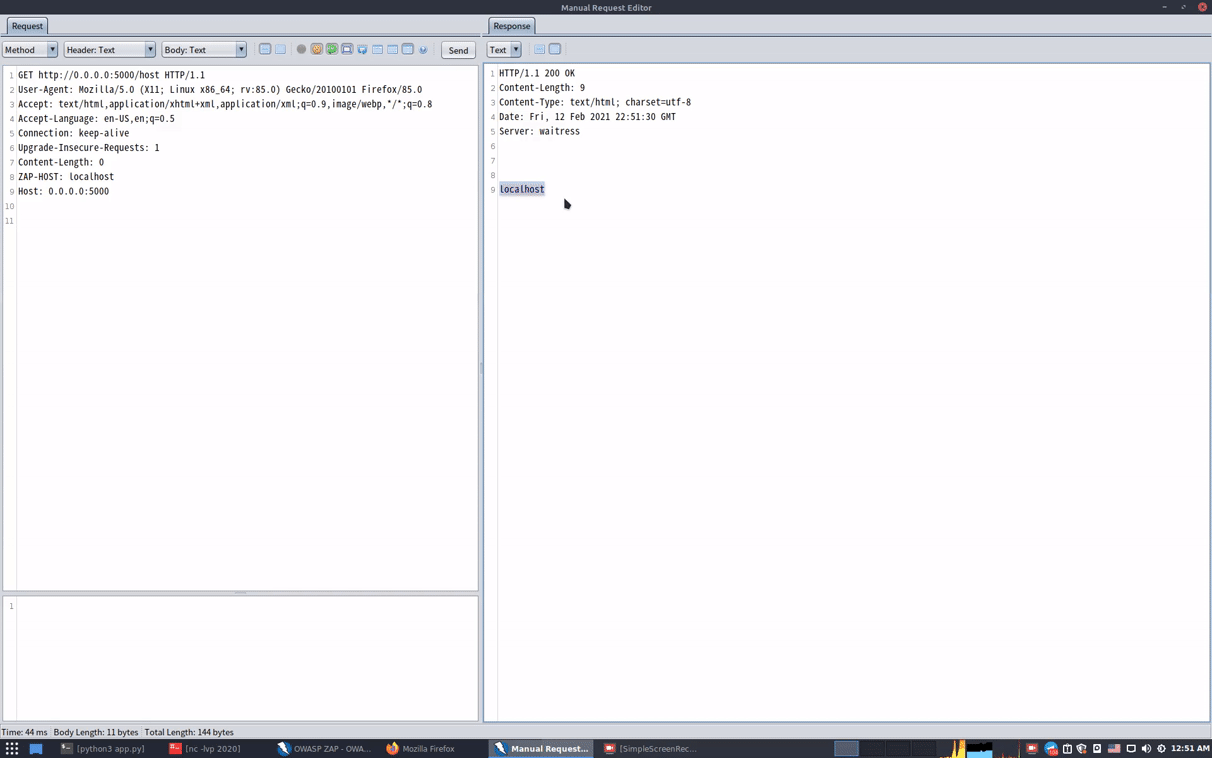 mindpatch/zaphoster
修复 zaproxy 中的 Host 头错误
 d0rb/packetpirate
一款无头、可脚本化、基于命令行的 MITM 代理,专为在 Windows 系统上进行网络流量拦截、分析和修改而设计。
 hackwarts12/burp-recordadora
跨会话持久化保存 BurpSuite 代理历史、Repeater 请求和 Intruder 载荷;导出和导入 .log 文件,用于 Web 渗透测试上下文。
 jclarkcom/ble_proxy
基于BLE的HTTP代理系统,通过iOS设备路由浏览器流量。支持HTTP/HTTPS、数据压缩,以及无需硬件即可进行测试的模拟模式。
 diegovargasj/cve-2025-32407
针对CVE-2025-32407的概念验证漏洞利用:三星Galaxy Watch上的三星互联网浏览器中的TLS证书验证绕过,使得能够对HTTPS流量进行中间人攻击。
 ottimo/burp-alfresco-referer-proxy-cve-2014-9301
Burp Suite 扩展,利用 CVE-2014-9301 对 Alfresco Referer Proxy 进行针对性 Web 应用渗透测试。
 ejfkdev/avdroot
用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
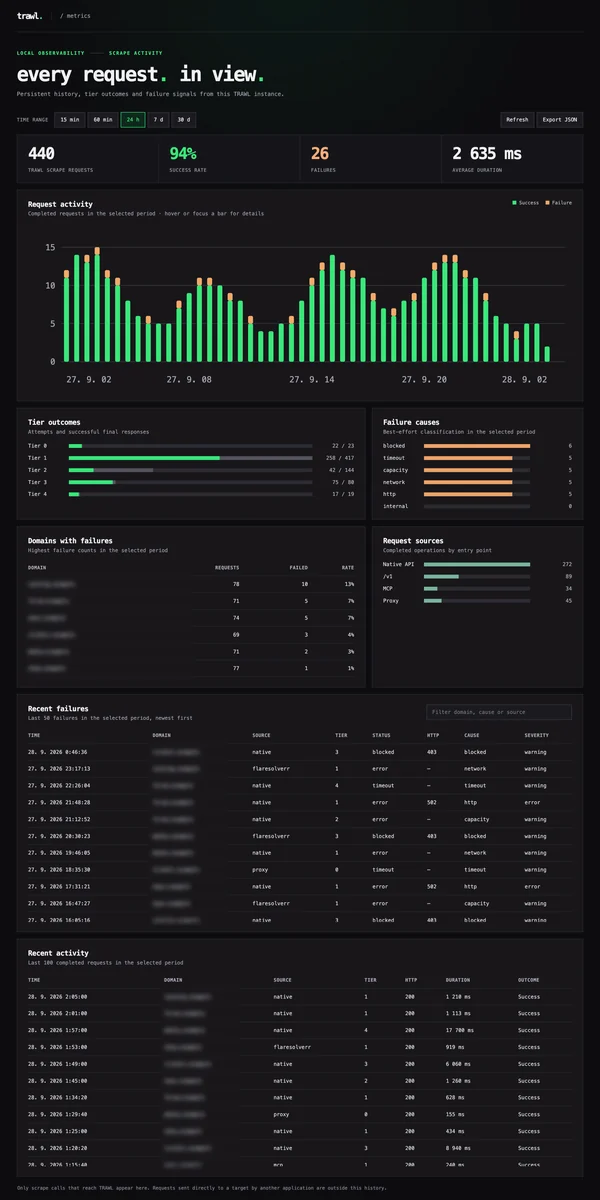 germondai/trawl
自托管抓取引擎——绕过任何 JS 挑战与验证码:Cloudflare、Turnstile、reCAPTCHA、hCaptcha、GeeTest。FlareSolverr 与 Byparr 的替代方案,可作为你的 *arr 技术栈的直接替换。
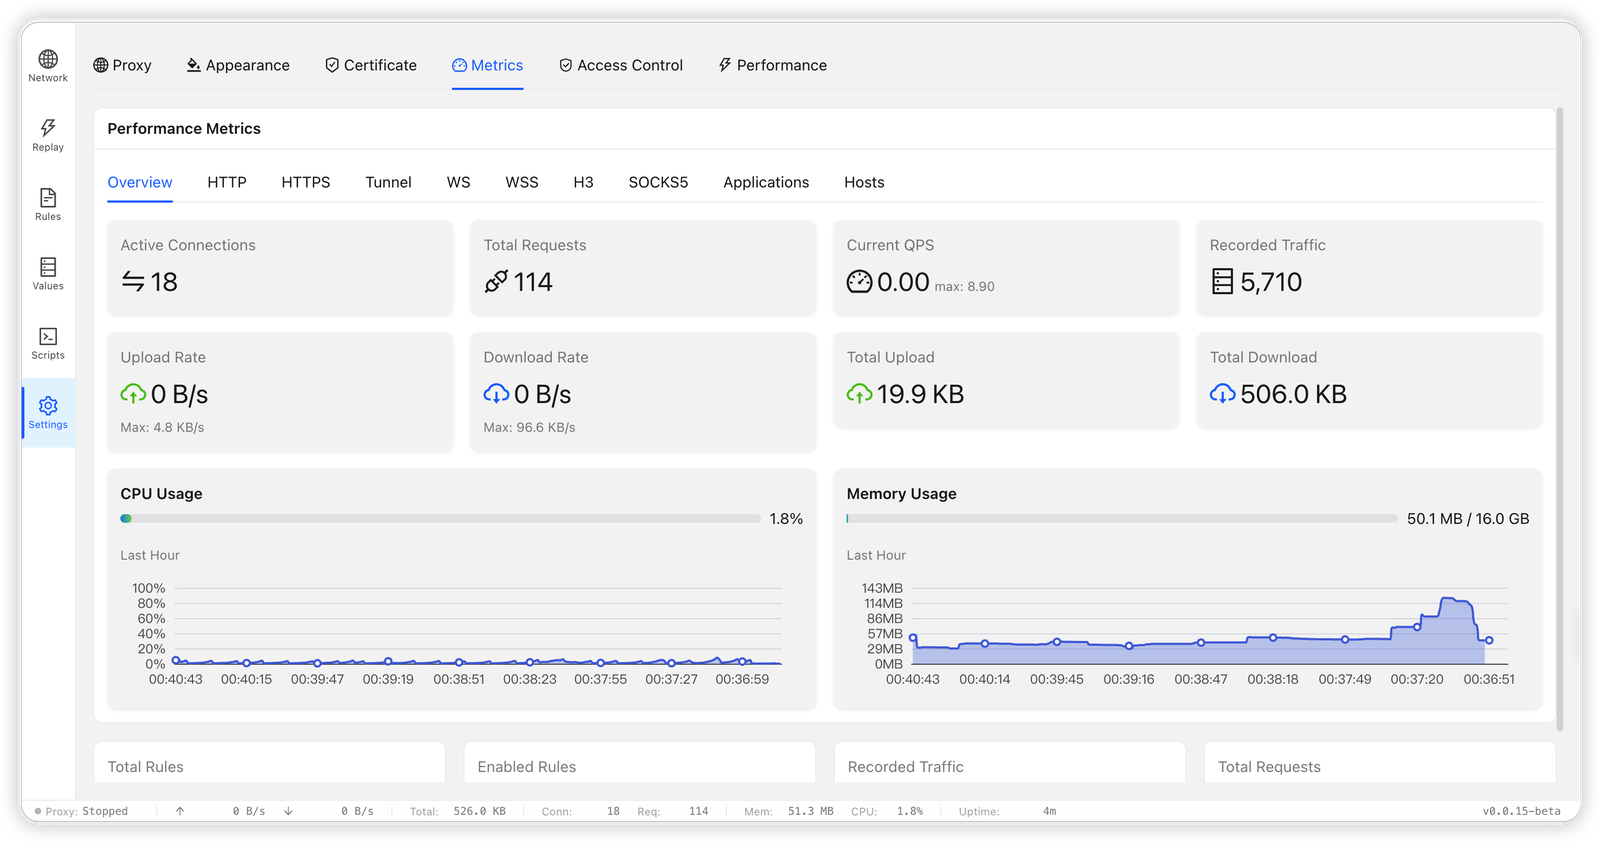 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 forefy/reburp
一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
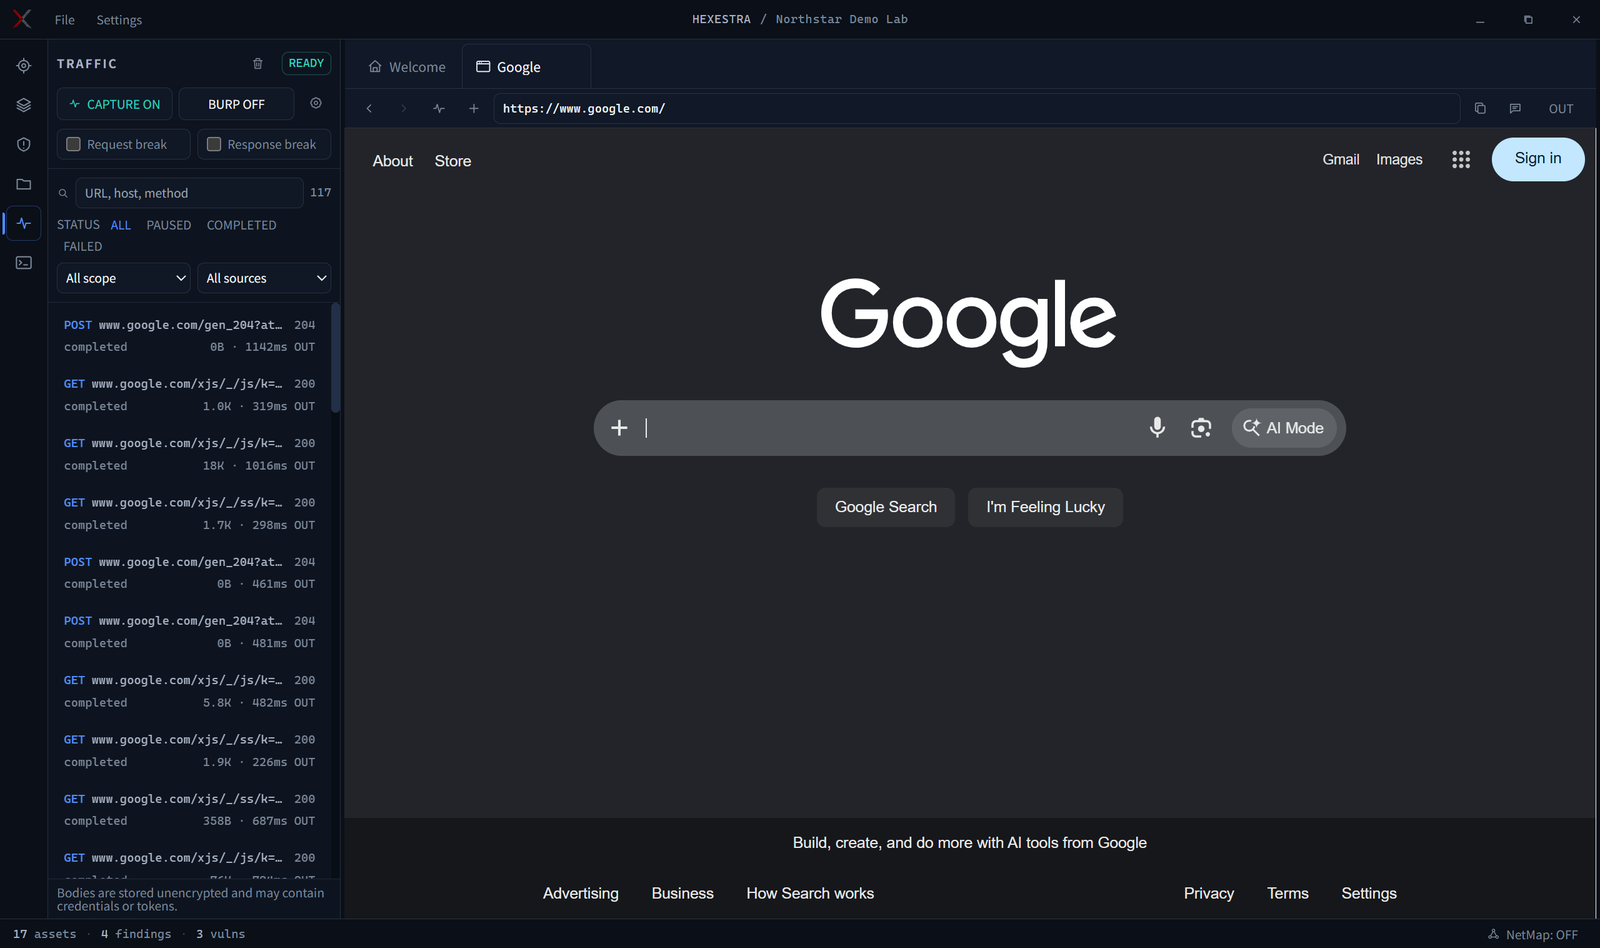 absllk/hexestra
AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
 wkeeling/selenium-wire
扩展了 Selenium 的 Python 绑定,使您能够检查浏览器发出的请求。