#1
 icecubesandwich/caddysmith
根据Cobalt Strike或Sliver C2配置文件生成Caddy重定向器配置。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 ssh-mitm/ssh-mitm
镜像已迁移 — 参见 GitHub 和 Codeberg
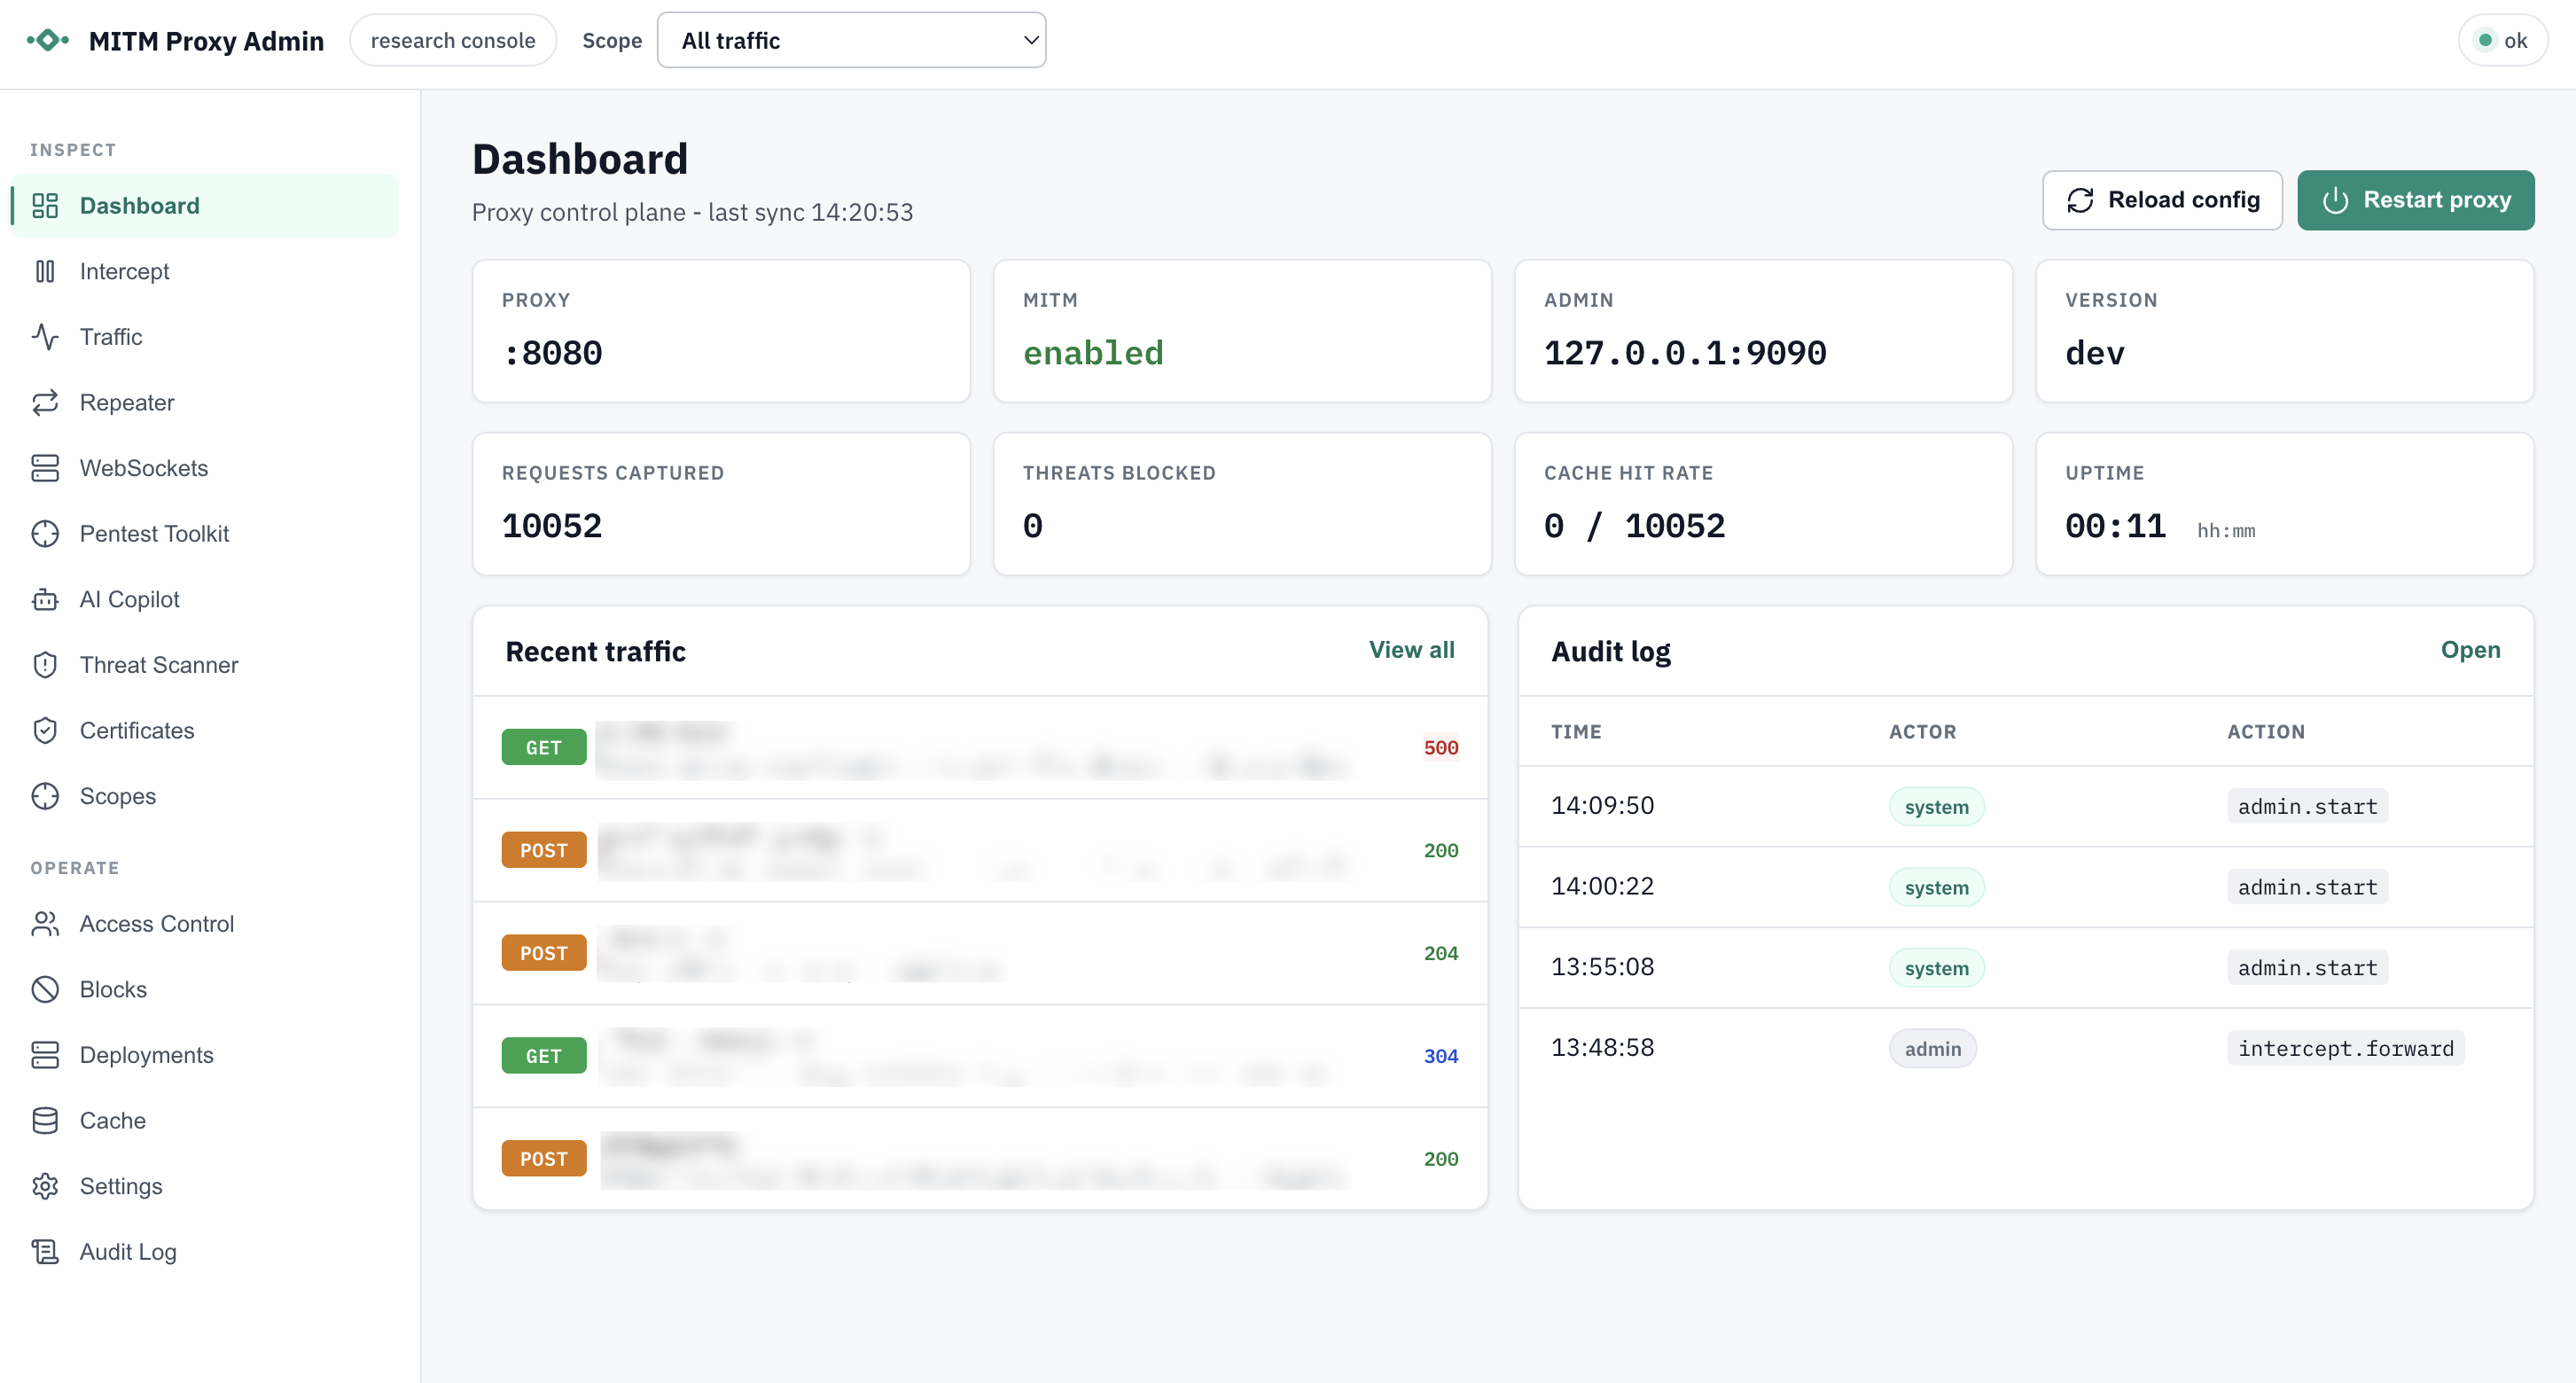 welfordian/mitm-proxy
基于 Go 的 MITM HTTP/HTTPS 代理,支持 HTTP/2 和 HTTP/1.1 拦截、本地 CA/每主机证书生成、CONNECT/WebSocket 隧道、磁盘缓存、管理仪表板、流量捕获、阻止策略,以及可选的 AI 支持威胁扫描,具有编辑、隔离和审计日志功能。
 synacktiv/prox-ez
用于测试 Windows 身份验证机制的 HTTP/HTTPS 拦截代理,支持 NTLM、Kerberos、哈希传递、票据传递和中继攻击,并内置用于中间人攻击的证书生成功能。
 masterking32/masterhttprelayvpn
基于域前置的HTTP/SOCKS5代理隧道,通过Google Apps Script传输流量,具备中间人TLS拦截、HTTP/1-2多路复用和DPI规避功能。
 larrypeseckis/burp-cc-bridge
面向 Burp Suite 社区版的 REST API 自动化。一个即插即用的 Java 扩展,通过本地 HTTP API 暴露 send/repeat/history 端点。
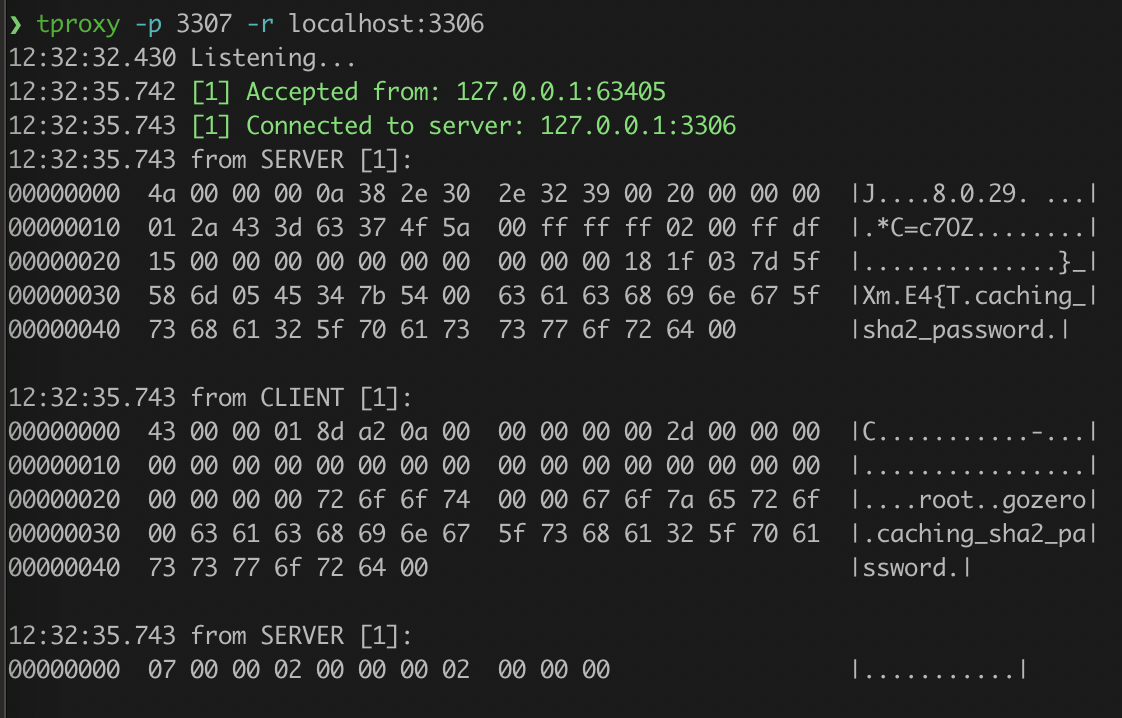 kevwan/tproxy
一个用于代理和分析TCP连接的CLI工具。
 caido/caido
轻量级Web代理,用于拦截、检查和修改HTTP流量,以在渗透测试和漏洞赏金狩猎中审计Web应用程序。
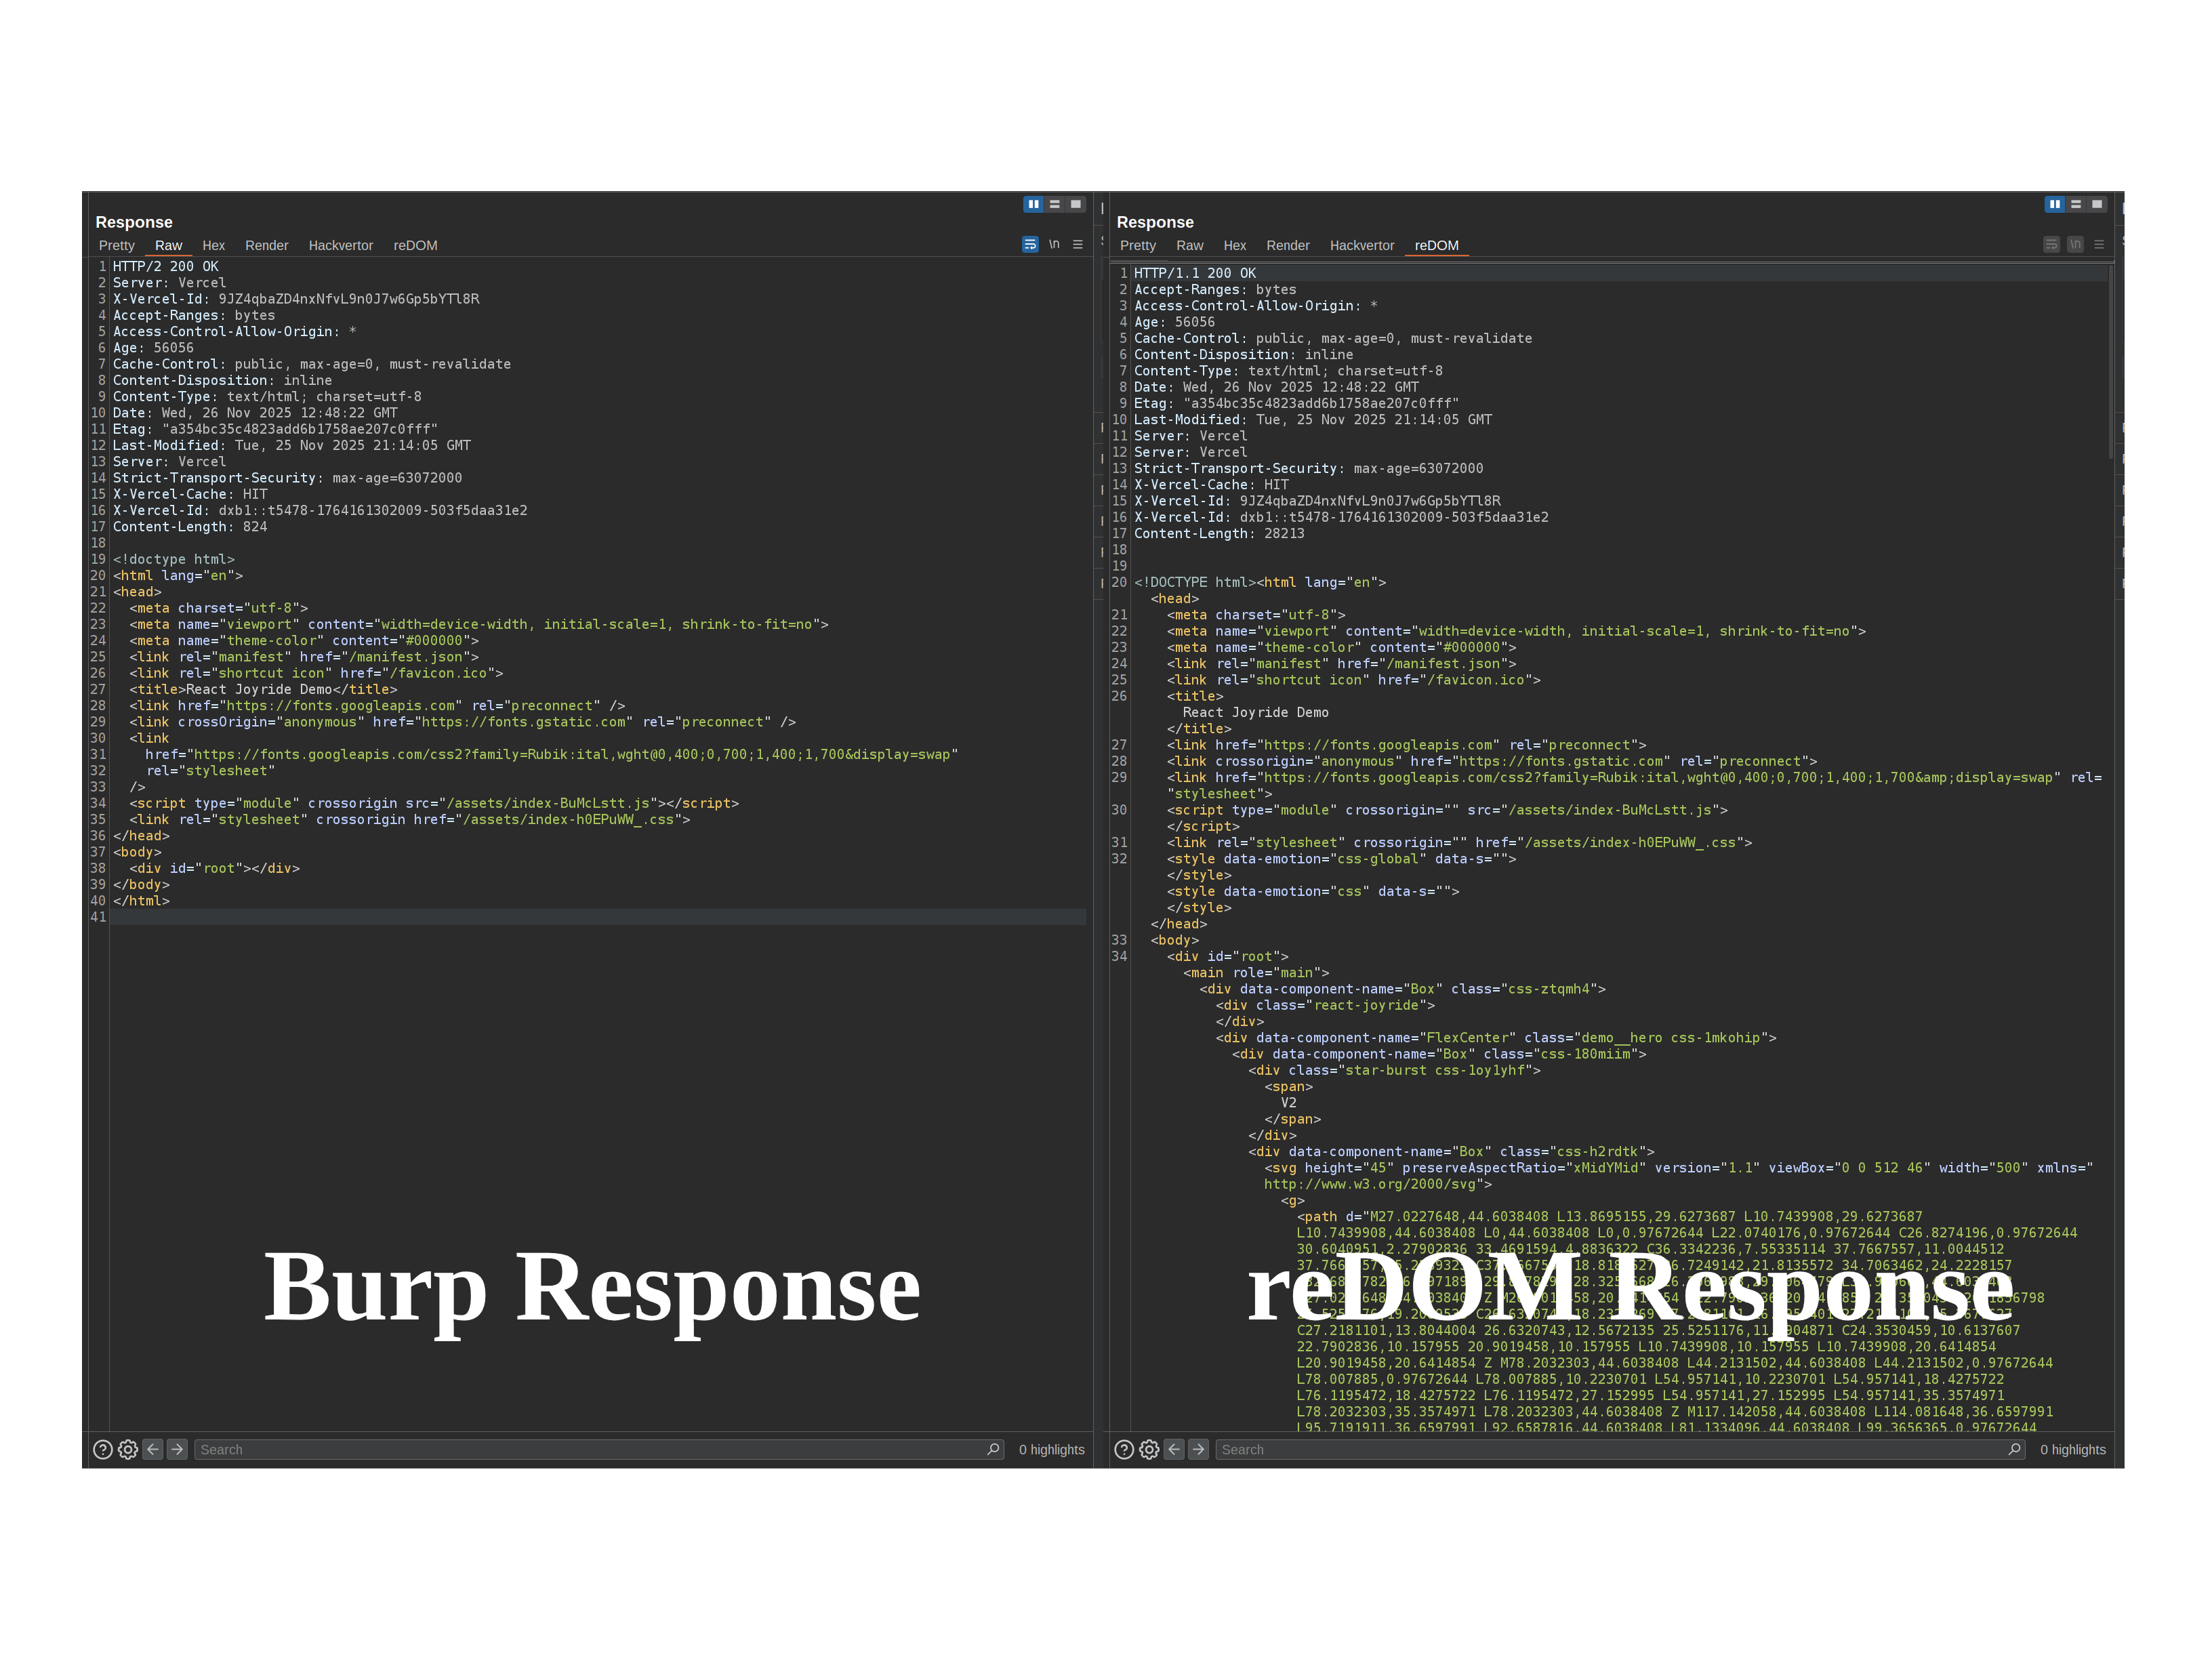 weirdmachine64/redom
一款Burp Suite扩展,将完整的DOM渲染能力直接引入Burp,使您能够对使用ReactJS、VueJS、Angular等框架构建的现代JavaScript密集型应用进行有效的安全测试。
 denuitt1/mhr-cfw
一个域前置中继,通过 GAS(Google Apps Script)路由流量,并将其转发到 Cloudflare Workers。设计用于绕过 DPI。
 nccgroup/http-mcp-bridge
用于远程 MCP 服务器安全测试的 HTTP 代理桥接器,允许标准 HTTP 工具发送 JSON-RPC 消息并管理会话。
 nccgroup/blackboxprotobuf
Blackbox Protobuf 是一组用于处理已编码的 Protocol Buffers(protobuf)数据的工具,无需匹配的 protobuf 定义。
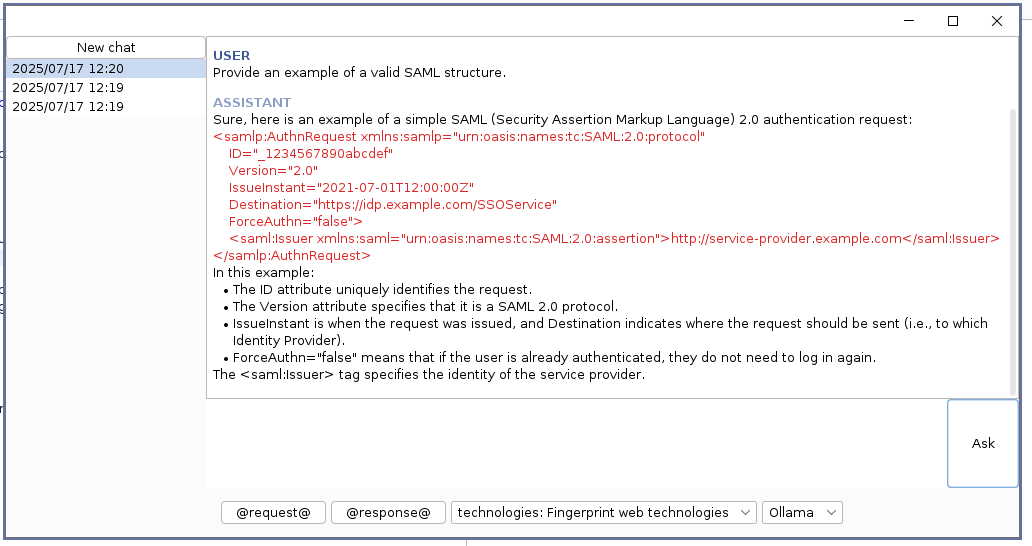 synacktiv/hopla
HopLa Burp Suite Extender 插件 - 为 Burp Suite 带来 AI 功能、自动补全支持以及一组实用的 payload
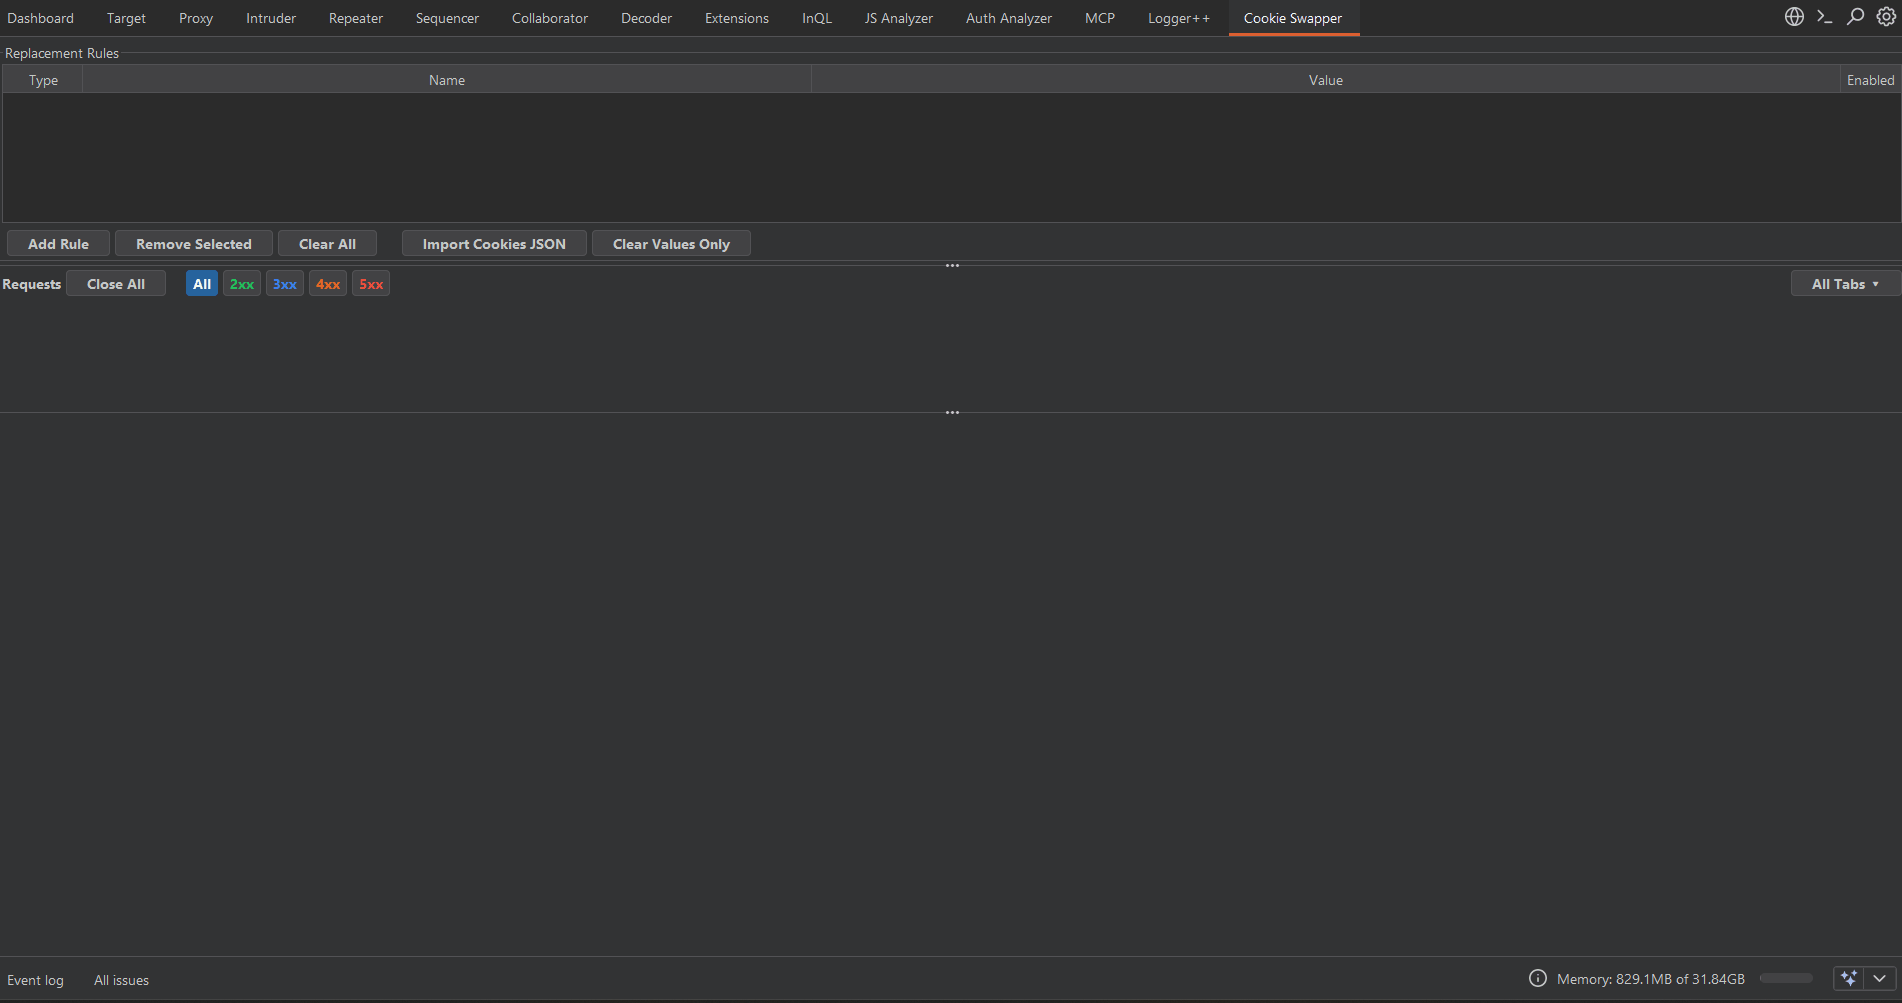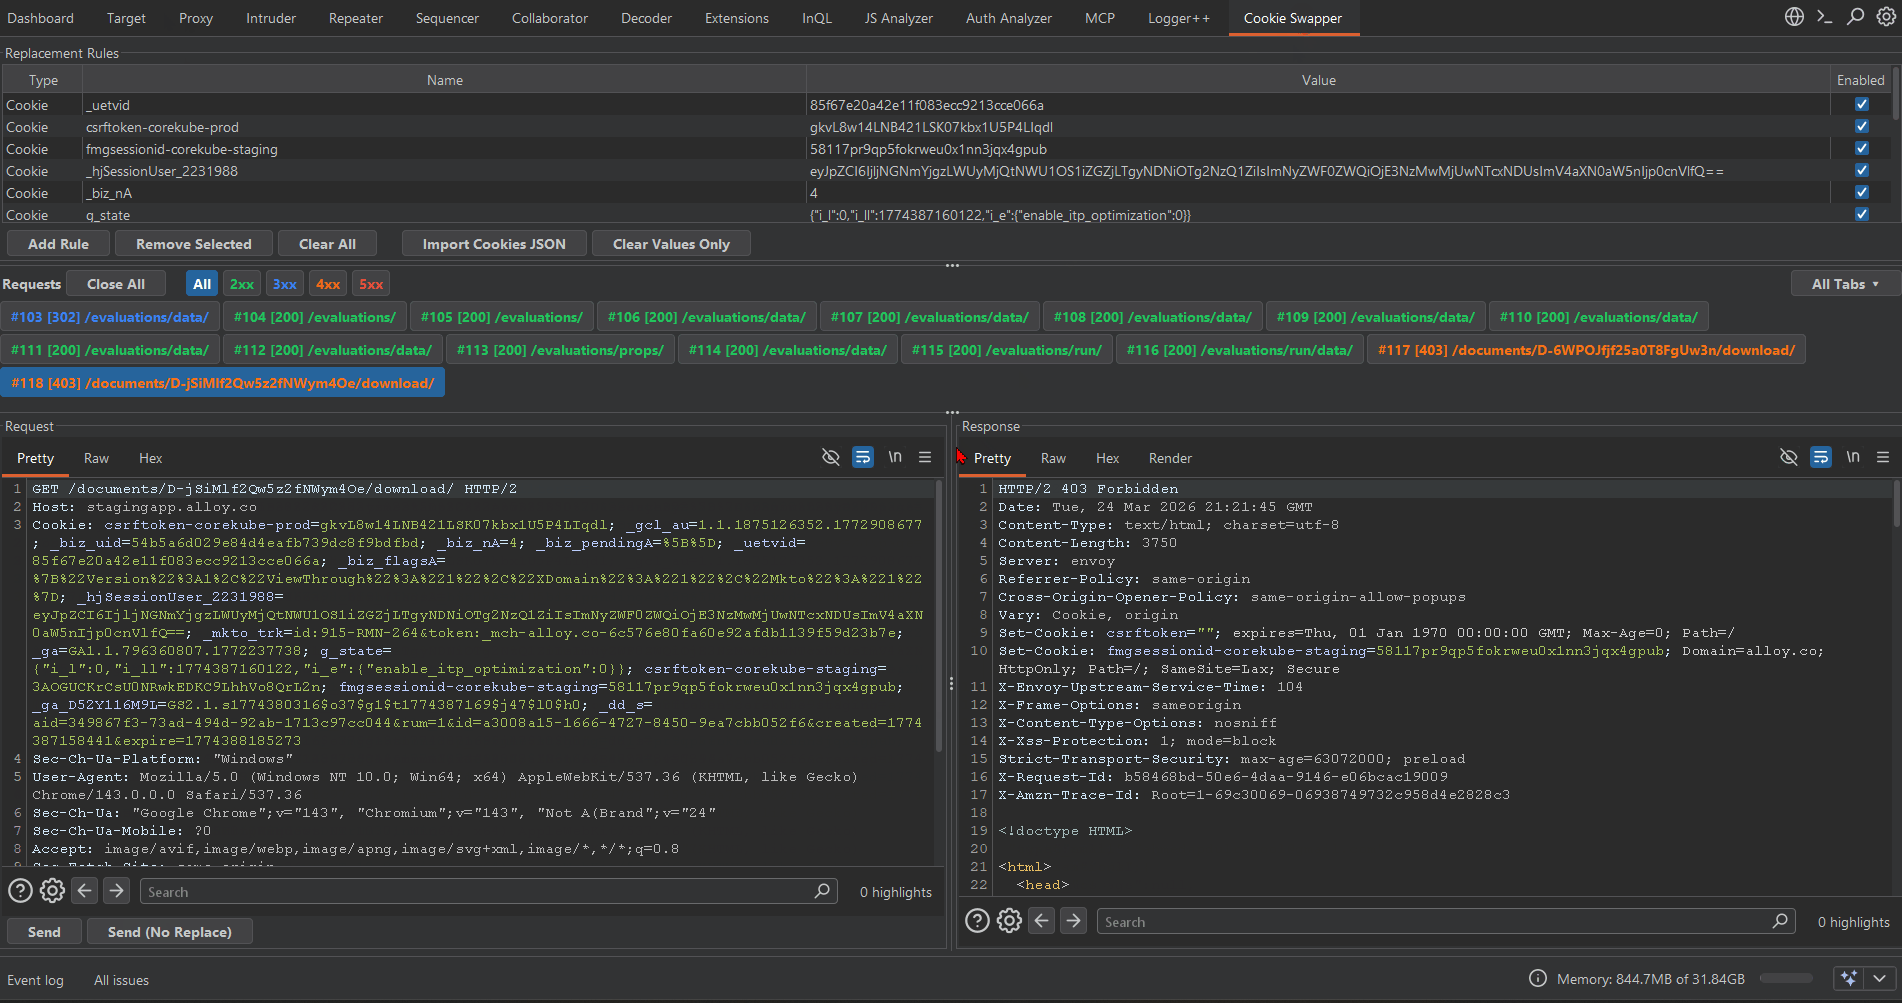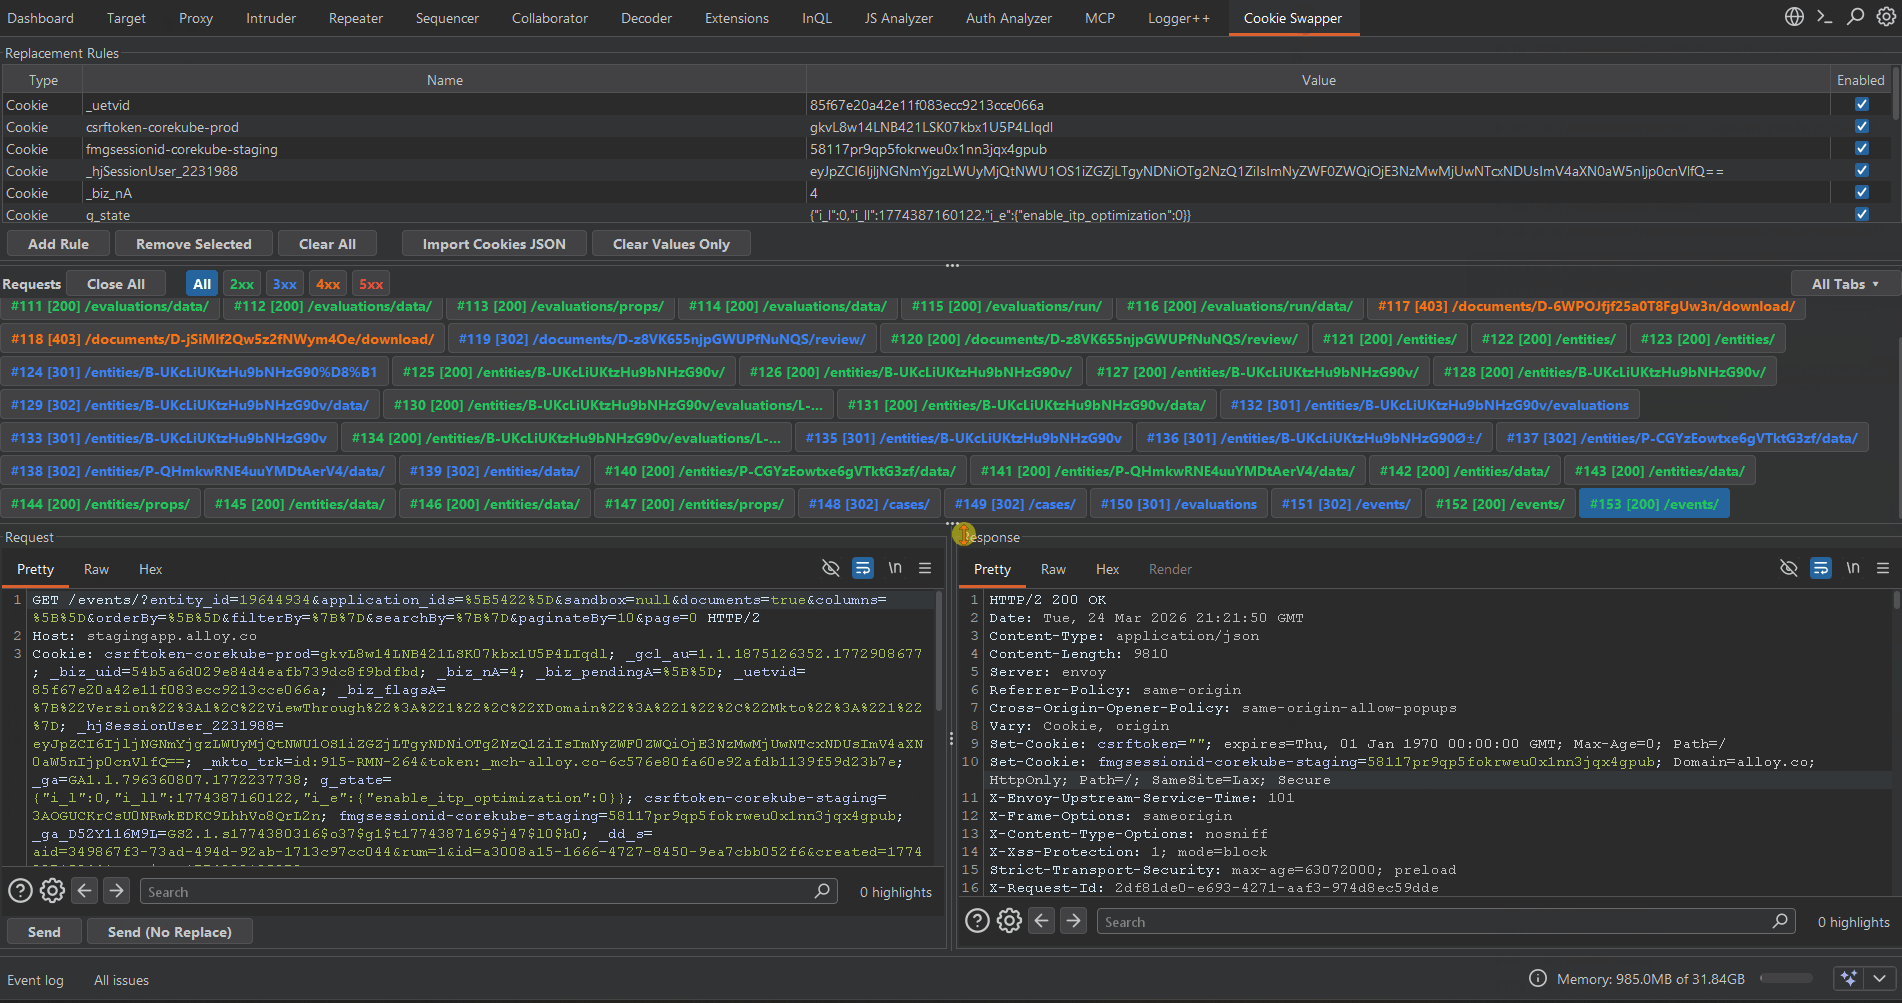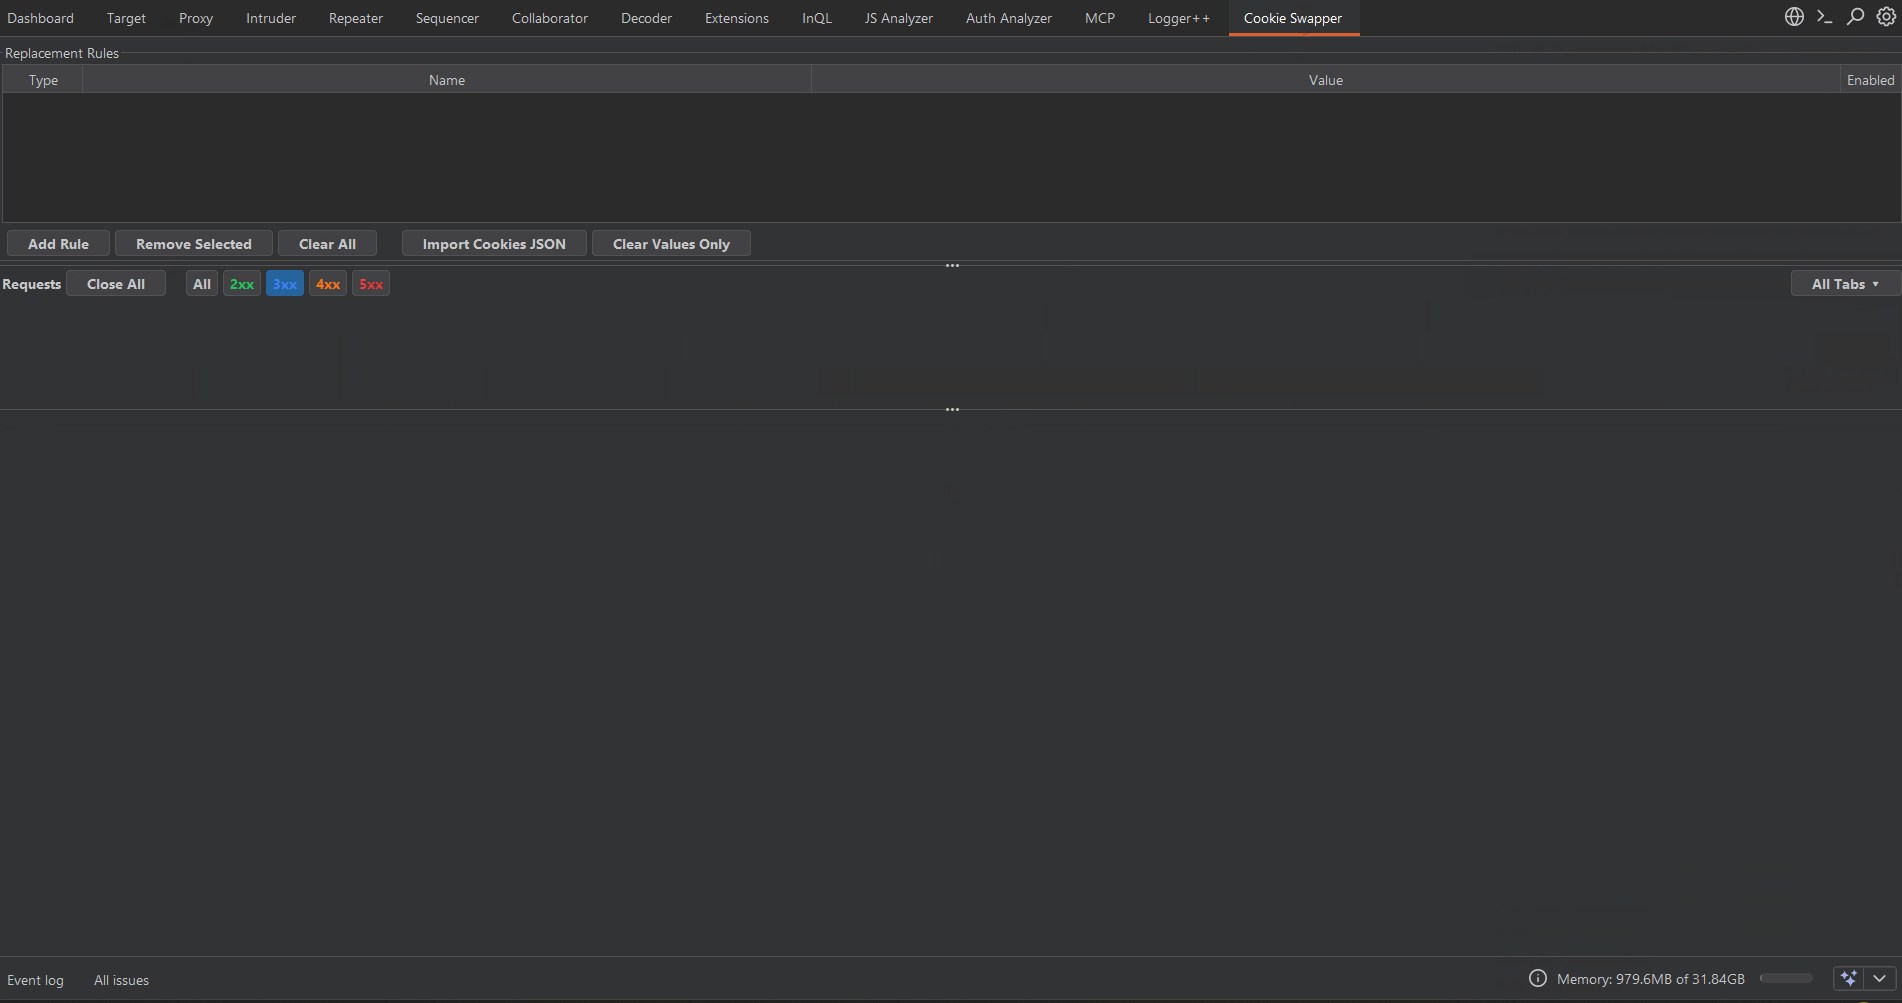 0xbartita/cookie-swapper
Burp Suite 扩展,使用可配置规则自动替换请求中的 Cookie 和 Header。消除了在重新测试大量请求历史中的漏洞时手动复制粘贴会话令牌的麻烦。
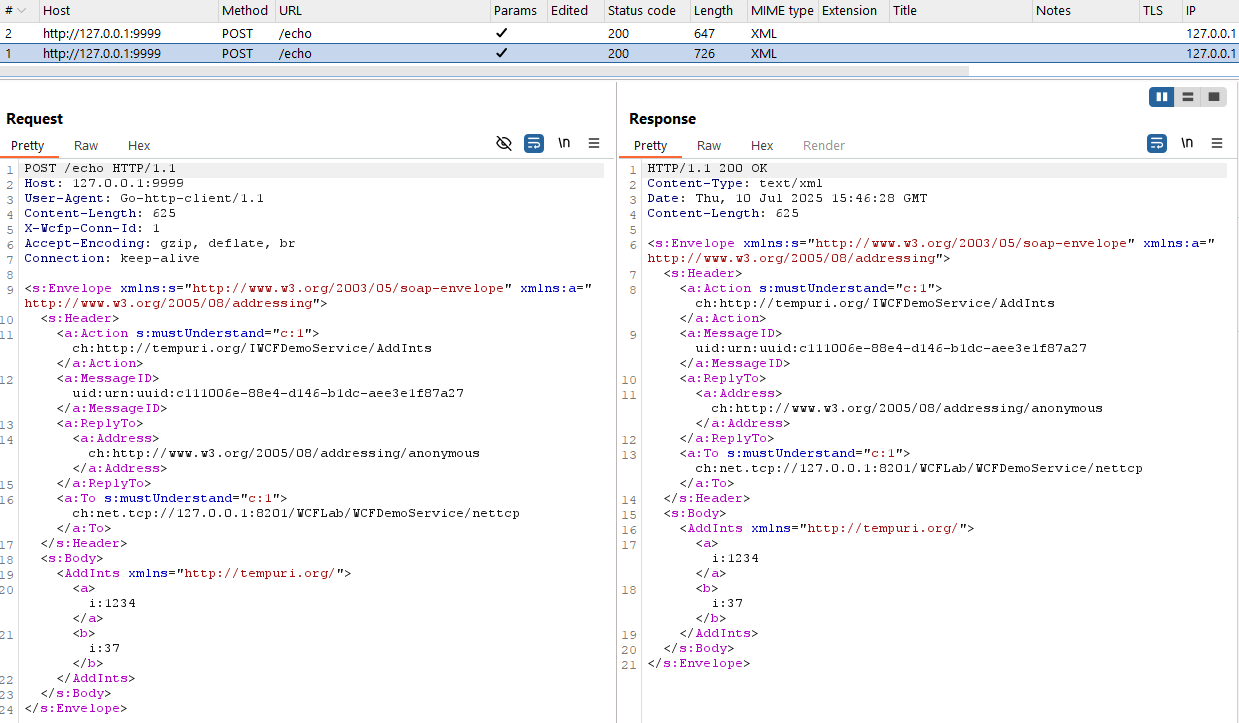 syss-research/wcfproxy
一个用于基于net.tcp的WCF流量的代理。