#1
 inflightsec/agent-vault-proxy
为AI代理提供即时API密钥 - 以及你通过它路由的任何其他进程:调用者始终只看到一个占位符。
 hahwul/webhackersweapons
⚔️ Web黑客的武器 / Web黑客使用的酷炫工具集合。快乐黑客 , 快乐挖洞
 mike01/pypacker
:package: 最快最简单的Python数据包操作库
 vichhka-git/universal-flutter-ssl-pinning
自动SSL证书绑定绕过,适用于任何Flutter和Shorebird版本 — PyGhidra静态分析自动发现BoringSSL,并生成可直接运行的Frida和Renef脚本
 confused-binary/waf-fu
用于浏览和重放来自 CloudWatch、S3 和采样 API 的 AWS WAF v2 日志的终端 UI,支持 YAML 过滤、认证检测以及 curl/浏览器重放。
 gvcoder09/nodpi4android
一款 Android 代理应用,通过分片 TLS ClientHello 数据包并重写 TLS 版本,绕过深度包检测(Deep Packet Inspection)审查,从而恢复对受封锁 HTTPS 站点的访问。
 bugcrowd/hunt
通过被动式 Burp/ZAP 扫描来标记通常与注入、SSRF、路径遍历、IDOR 和 SSTI 相关的参数;同时还整理手动测试方法。
 emo-crab/slinger
一个专为安全研究人员开发的HTTP客户端
 rakib-nyc/nullorigin
仅用于研究的AI水印鲁棒性工具包:本地反向代理剥离C2PA/EXIF/XMP、Unicode、图像/音频隐写及OOXML/PDF元数据,并扫描Trojan Source。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 drk1wi/modlishka
Modlishka. 反向代理。
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 matrixleons/evilwaf
evilwaf 是一款渗透测试工具,旨在检测并绕过常见的 Web 应用防火墙(WAF)。
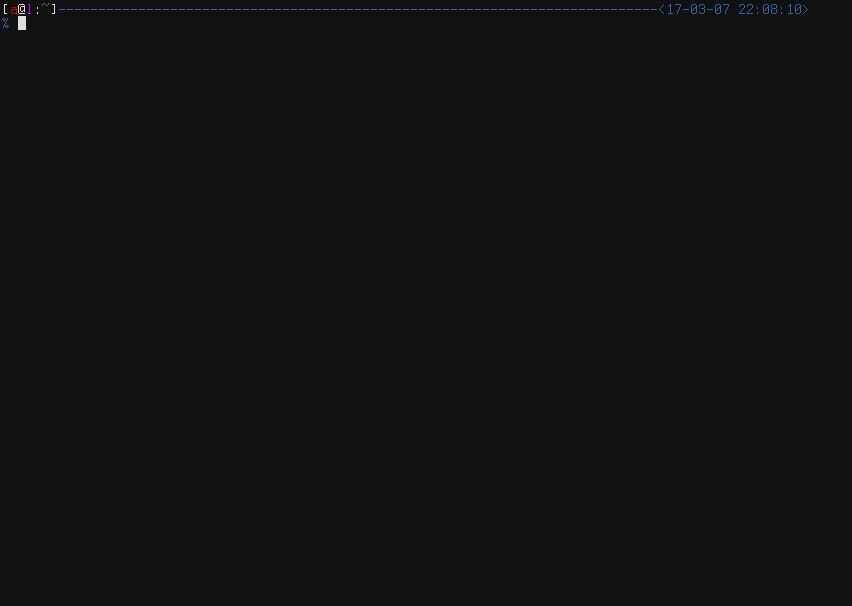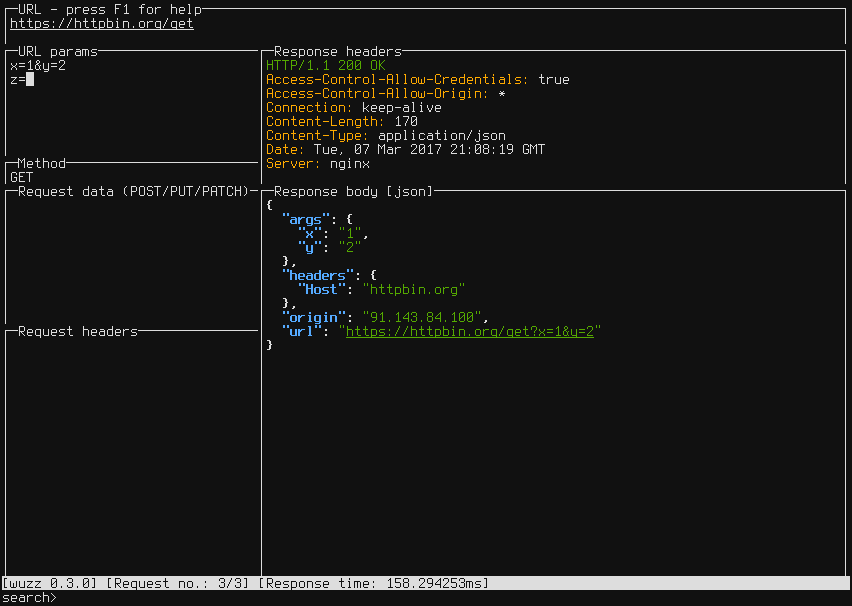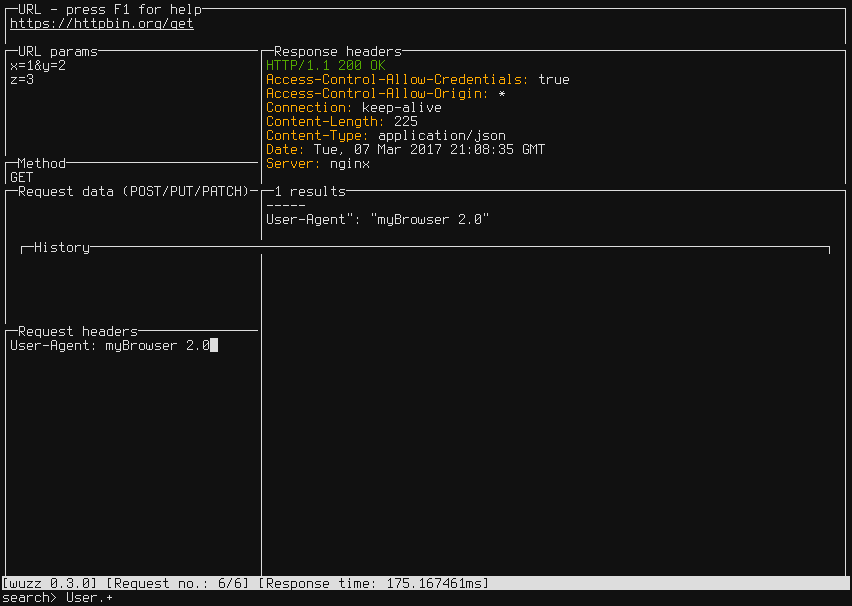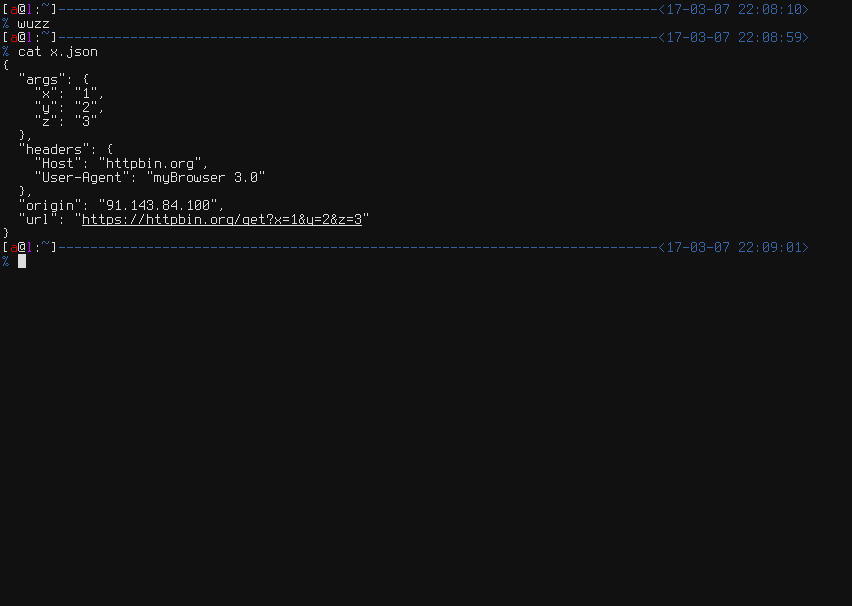 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具
 synacktiv/bbs
bbs 是一个用于 SOCKS 和 HTTP 代理的路由器。它对外提供 SOCKS5(或 HTTP CONNECT)服务,并根据请求的目标将传入请求转发到代理或代理链。路由可以通过 PAC 脚本(如果构建时启用了 PAC 支持)或 JSON 文件进行配置。
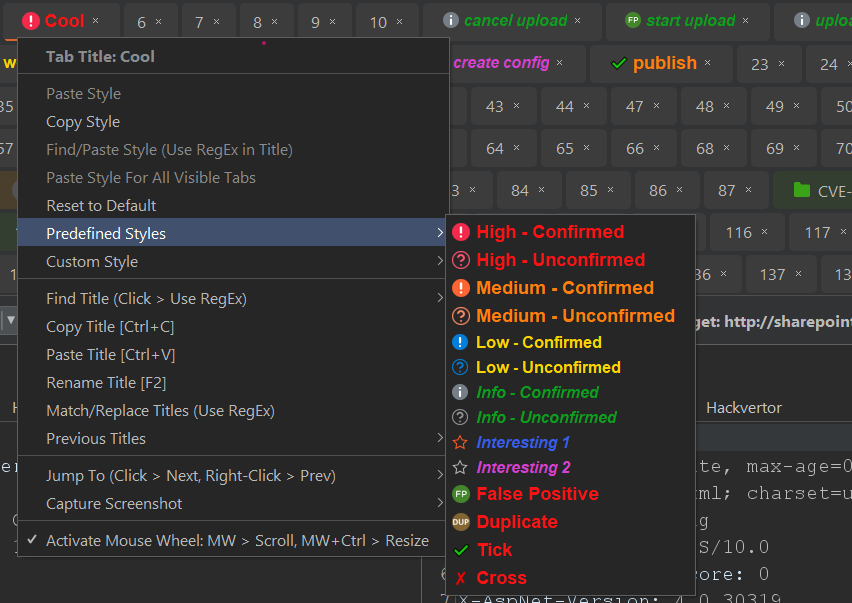 irsdl/burpsuitesharpenerex
此扩展通过添加多项界面和功能特性来增强 Burp Suite,使其更加用户友好。
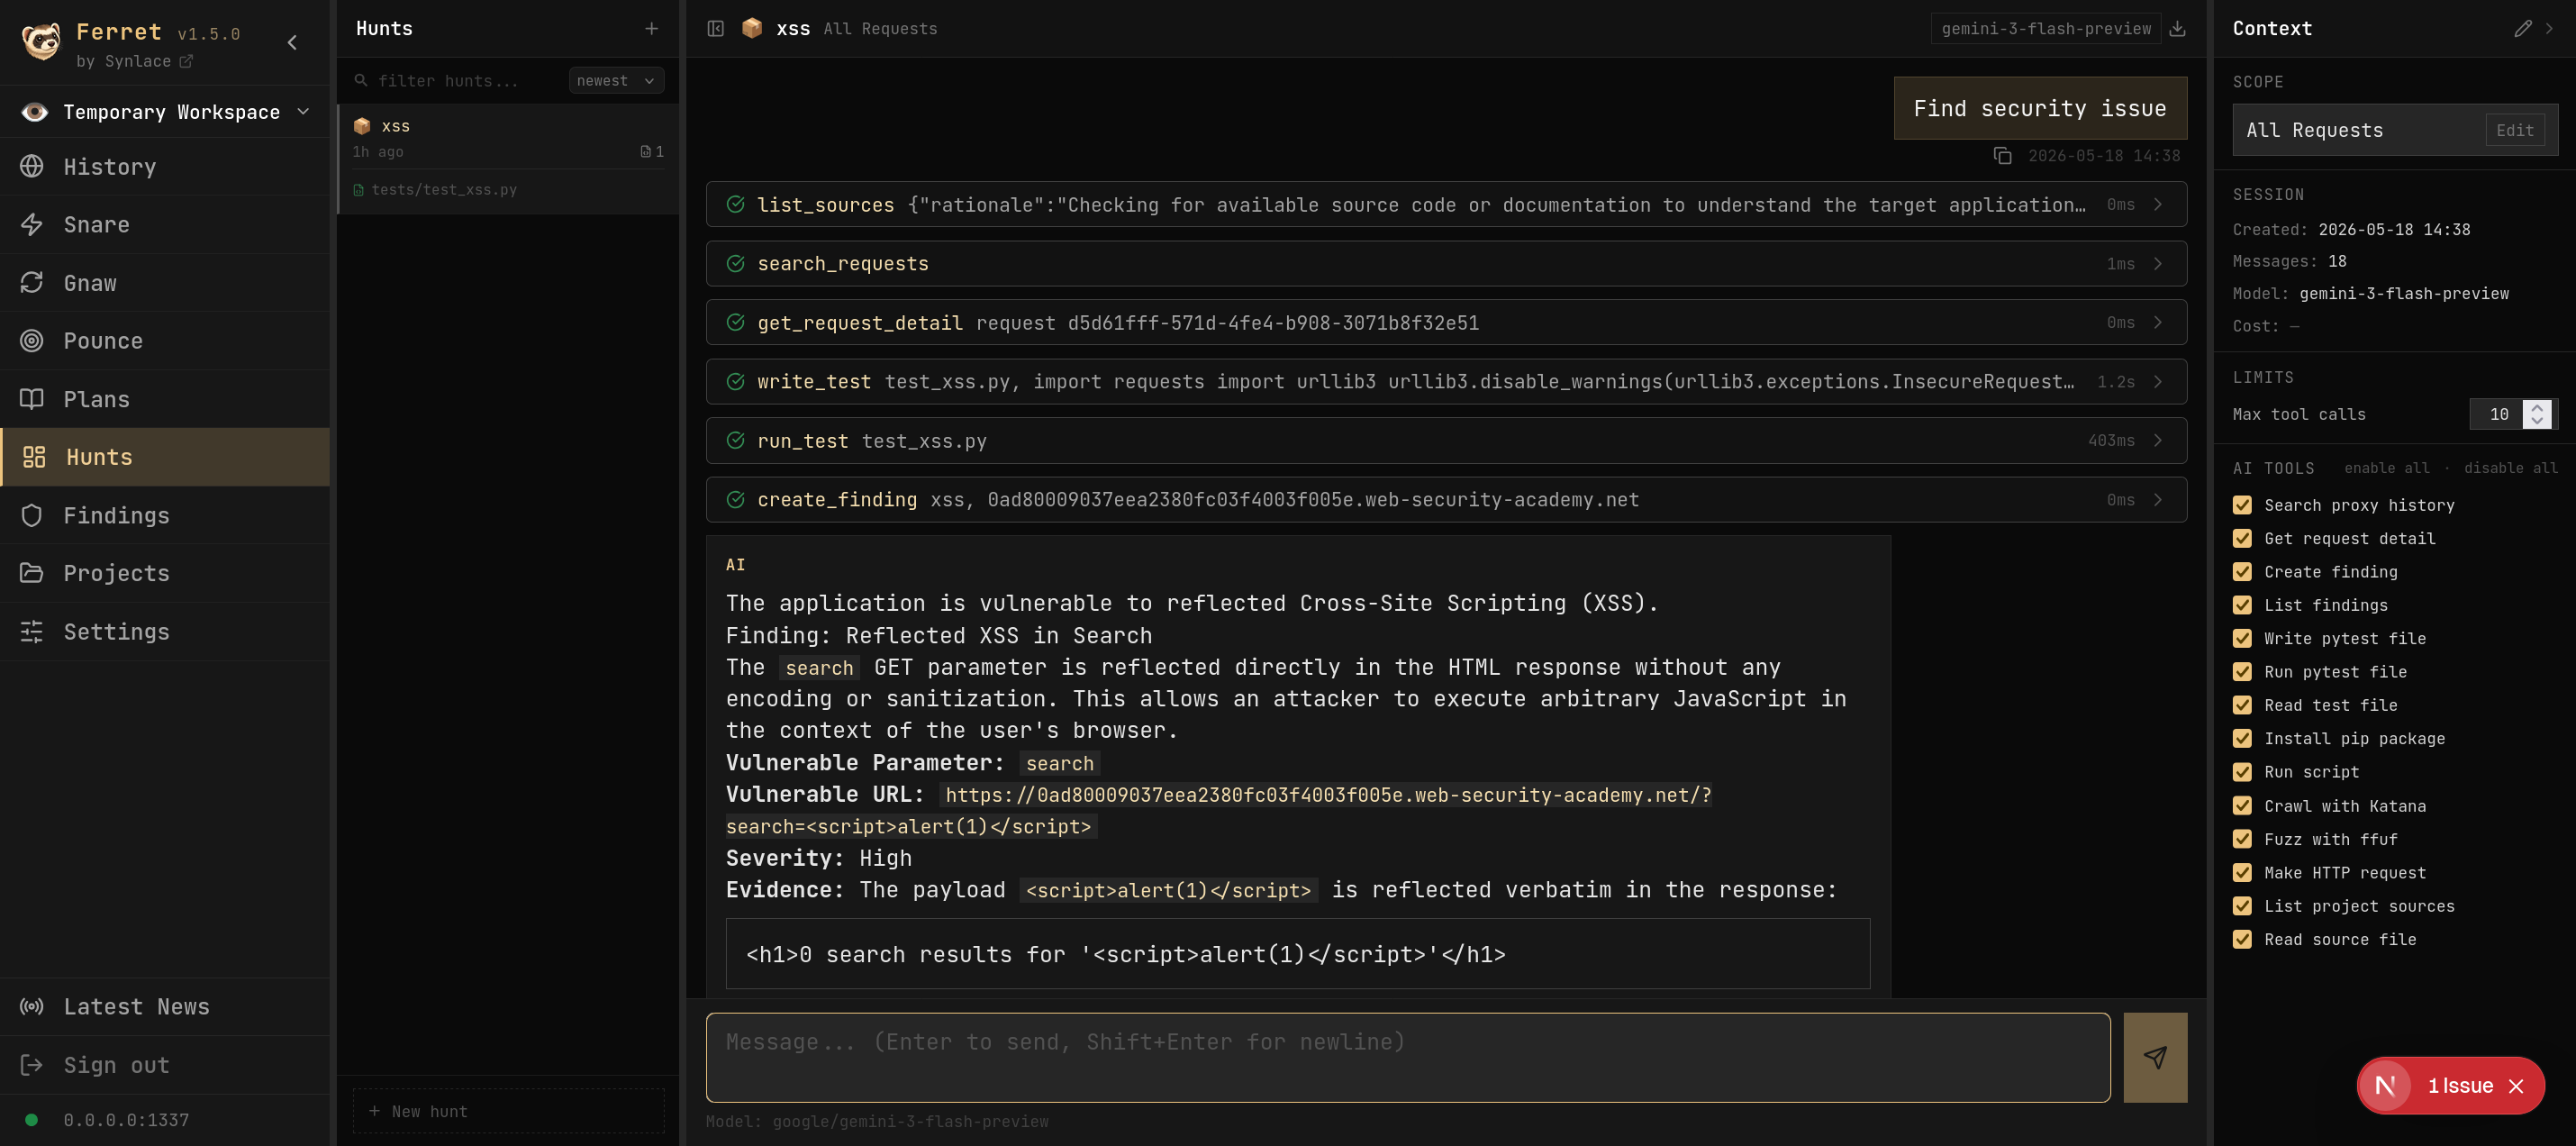 synlace/ferret
协作式 Web 应用渗透测试套件