#1

 knavesec/credmaster
改进并重构的CredKing密码喷洒工具,使用FireProx API轮换IP地址,保持匿名并绕过限流。
 1n7erface/poclist
针对企业Web应用和中间件中RCE、SQLi、XXE、SSRF及未授权访问漏洞的发现与利用的漏洞专项PoC脚本。
 yeswehack/vulnerable-code-snippets
Twitter 易受攻击的代码片段
 assetnote/nowafpls
通过插入垃圾数据绕过 WAF 的 Burp 插件
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 veracode-research/rogue-jndi
一个用于JNDI注入攻击的恶意LDAP服务器
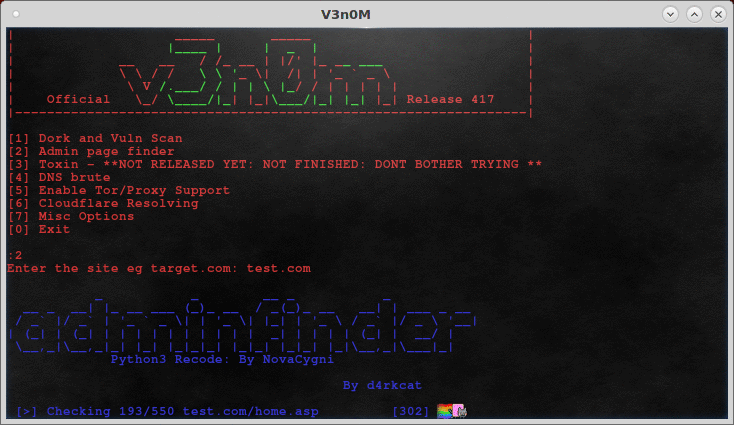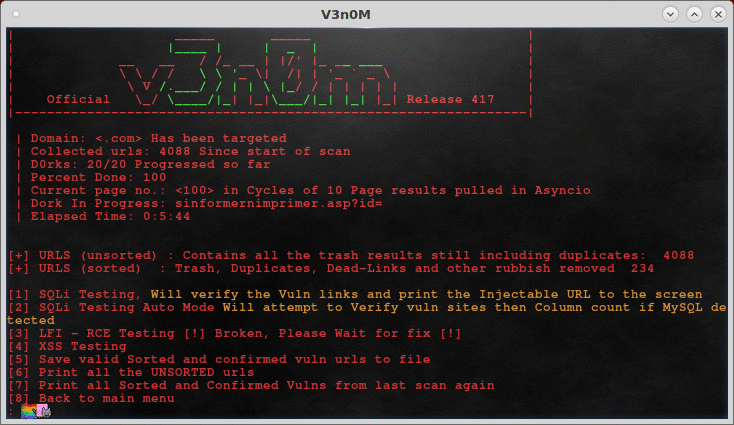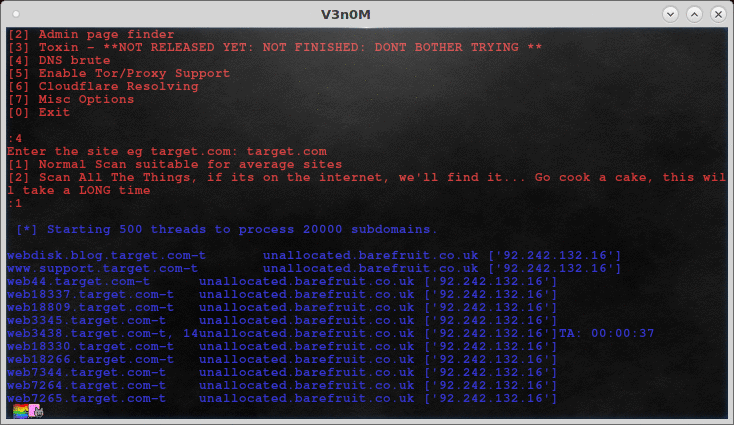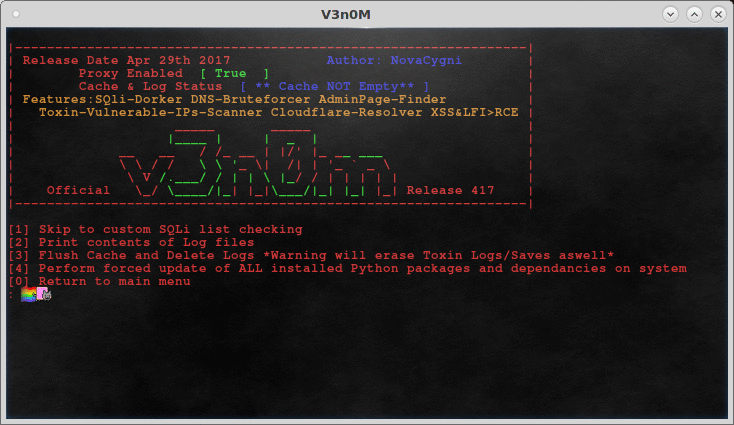 v3n0m-scanner/v3n0m-scanner
流行的渗透测试扫描器,基于Python3.6,用于检测SQLi/XSS/LFI/RFI及其他漏洞。
 portswigger/xss-cheatsheet-data
社区贡献的 XSS 载荷向量 JSON 数据集,为 PortSwigger XSS 速查表提供支持,包含浏览器兼容性和交互元数据。
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 depthfirstdisclosures/nginx-rift
NGINX RCE 漏洞利用
 alisamtechnology/atscan
高级Dork搜索与批量漏洞利用扫描器
 janusec/janusec
统一应用网关,提供反向代理、WAF、CC攻击防御、OAuth2认证、ACME证书自动化以及GSLB,用于安全、可扩展的Web和API交付。
 mubix/shellshocker-pocs
#ShellShocker 的概念验证与潜在目标合集