
 #1

 rabidwh0re/reality_smasher
vRealize 远程代码执行 + 权限提升 (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
PoC漏洞利用集合,针对Nexus Repository Manager 3的漏洞(CVE-2020-10199, CVE-2020-10204, CVE-2020-11444),可通过HTTP端点实现远程代码执行和权限提升。
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965写入冰蝎webshell脚本
 ikkisoft/parrotng
基于 Java 的工具,用于检测易受 CVE-2011-2461 影响的 Adobe Flex SWF 文件,可作为命令行工具或 Burp Suite 被动扫描器插件使用。
 dunderhay/cve-2020-5902
针对CVE-2020-5902(F5 BIG-IP)的Python漏洞利用脚本,支持通过构造的HTTP请求进行本地文件读取和远程代码执行。
 pilfer/idictpy
一个酸爽至极的、100%经过验证的黑客风Python脚本,用于将Apple ID变成苹果脆片 #nicememe
 striga-ai/cve-2026-23918
Apache httpd mod_http2 流清理中的双重释放导致预认证 RCE。
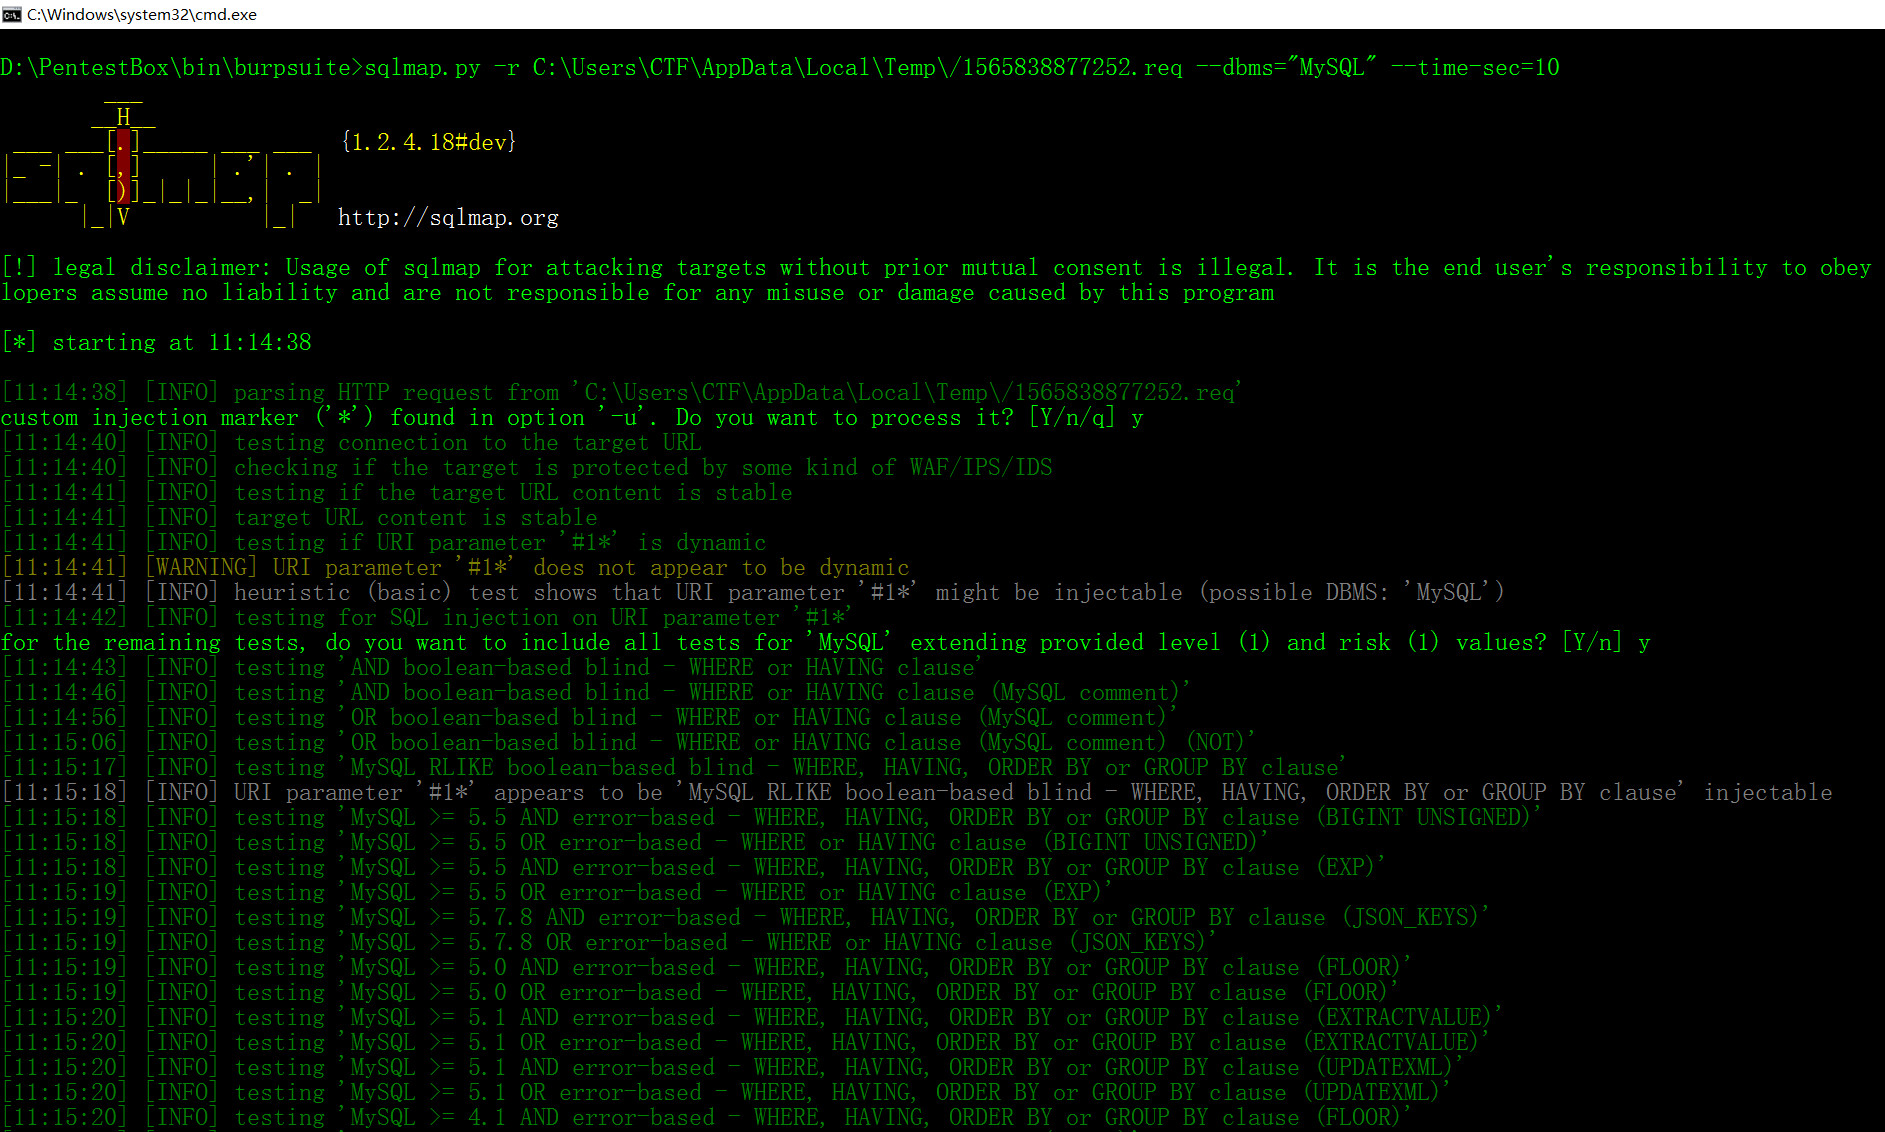 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
CVE-2026-85706 的 PoC 与 Docker 实验环境,该漏洞是 GitLab CE/EE 中通过 commits API 路由绕过和 urlencoded 错误通道实现的未认证任意文件读取。
 ambionics/prestashop-exploits
针对 PrestaShop cookie 漏洞(CVE-2018-13784)的漏洞利用/POC 集合
 rickgeex/proxylogon
ProxyLogon 是 CVE-2021-26855 的正式通用名称,这是一个 Microsoft Exchange Server 上的漏洞,允许攻击者绕过身份验证并冒充管理员。我们还将此漏洞与另一个认证后的任意文件写入漏洞 CVE-2021-27065 进行了链式利用,以实现代码执行。
 fairyming/cve-2020-8840
CVE-2020-8840的PoC利用:JNDI注入导致FasterXML jackson-databind中的远程代码执行。包括环境设置、利用链和修复指南。
 frostb1ten/cve-2024-24576-poc
CVE-2024-24576用例示例。
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 针对 CVE-2021-25641 的 PoC 代码,利用不可信数据反序列化实现 RCE;影响版本 <= 2.7.6,包含不同的利用链(Gadgets)。
 horizon3ai/cve-2022-28219
ManageEngine ADAudit Plus CVE-2022-28219 的 PoC
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard 模板解析漏洞 CVE-2021-22053
 shaniidev/bug-reaper
Web2 漏洞赏金 Agent Skill — 基于证据,不含 AI 垃圾内容。涵盖 HackerOne、Bugcrowd、Intigriti 和 YesWeHack 平台上的 18 类漏洞。









