
 #1
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
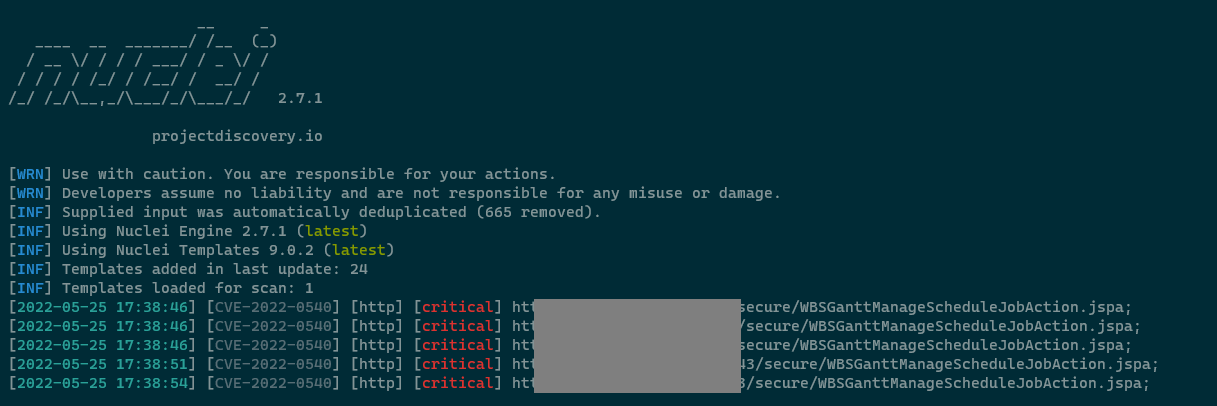 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph 身份验证绕过远程代码执行漏洞(CVE-2022-0540)
 hightechsec/scarce-apache2
一个用于针对存在CVE-2021-41773漏洞的公开网站进行漏洞挖掘或渗透测试的框架。
 stahlz/jqshell
自动化利用工具,针对CVE-2018-9206(jQuery File Upload),支持单/多目标扫描、Tor代理和输出日志,用于渗透测试和教育用途。
 numanturle/cve-2022-0332
Proof-of-concept exploit for CVE-2022-0332, a SQL injection vulnerability in Moodle 3.11 to 3.11.4, with a working HTTP GET payload for…
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2py 沙箱逃逸,绕过 pyimport 限制。
 jas502n/burpsuite_pro_v1.7.37
全面的Web应用安全测试平台,具有先进的扫描引擎、拦截代理和自动漏洞检测功能,专为渗透测试人员设计。
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Apache HTTP Server 路径遍历漏洞(CVE-2021-41773)的概念验证扫描器,支持多主机、SSL验证开关和并发扫描。
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
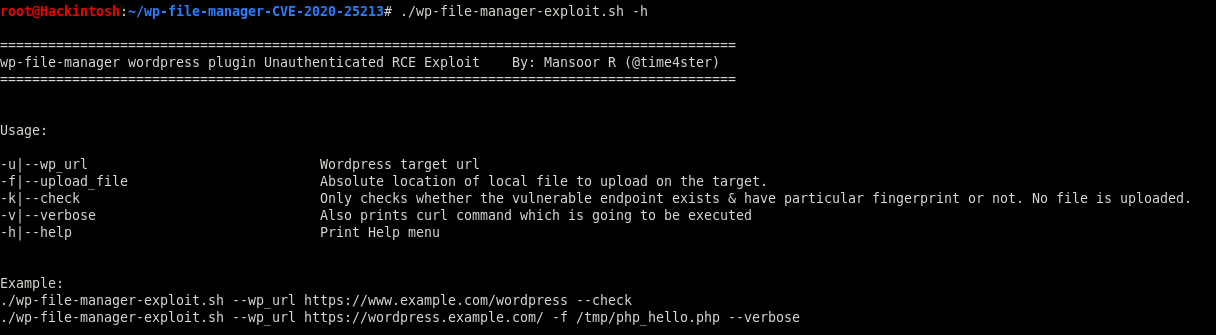 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 概念验证(非官方)
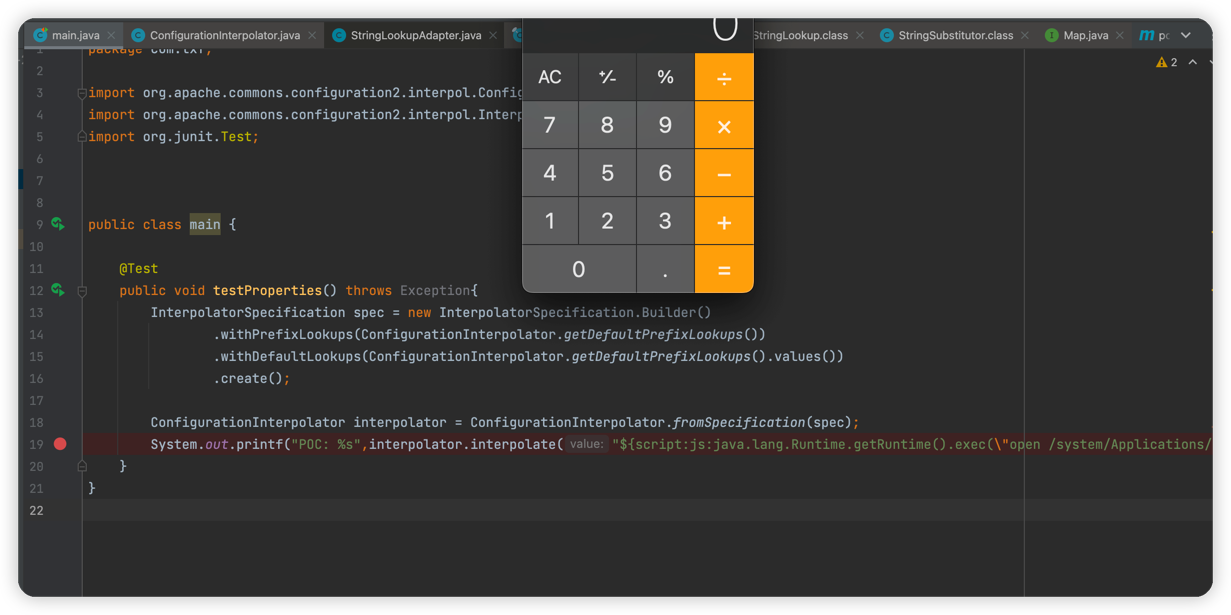 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration 远程命令执行漏洞
 l4rm4nd/cve-2025-55182
基于 Docker 的实验室环境,用于检测和利用 Next.js/React Server Components 中的 CVE-2025-55182(React2Shell RCE)漏洞,包含预配置的易受攻击环境和 PoC 扫描器。
 jas502n/xxl-job
xxl-job RESTful API 远程代码执行
 mistymntncop/cve-2023-2033
针对 CVE-2023-2033 的 JavaScript 漏洞利用,用于 Web 应用程序中的概念验证测试和漏洞验证。
 0x00-0x00/cve-2019-0841-bypass
一个完全自动化的CVE-2019-0841绕过工具,针对Windows 10中所有版本的Edge浏览器。









