
 #1

 blasty/cve-2021-41773
CVE-2021-41773 游乐场
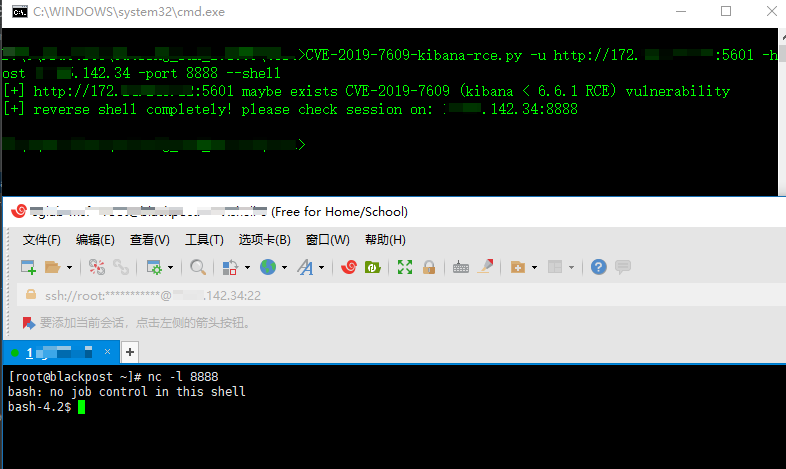 landgrey/cve-2019-7609
使用python2脚本以正确方式利用CVE-2019-7609(kibana RCE)
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947的利用程序:通过精心构造的请求向Actuator端点进行Spring Cloud Gateway中的远程代码执行。包含Python脚本和缓解指南。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。

 sinsinology/cve-2023-20887
VMWare vRealize Network Insight 预认证远程代码执行漏洞(CVE-2023-20887)
 bao7uo/dp_crypto
基于Base64的加密预言机漏洞利用,针对CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX 文件上传和 .NET 反序列化漏洞利用(CVE-2017-11317、CVE-2017-11357、CVE-2019-18935)
 ridter/cve-2018-15982_exp
CVE-2018-15982 的 exp
 nccgroup/cve-2017-8759
NCC Group对CVE-2017-8759的分析与利用,以及进一步的改进。
 d4vinci/clickjacking-tester
一个旨在检查网站是否存在点击劫持漏洞并生成 PoC 的 Python 脚本。
 1n3/httpoxyscan
HTTPoxy 漏洞利用扫描器,作者:1N3 @CrowdShield
 lizhianyuguangming/tomcatscanpro
tomcat自动化漏洞扫描利用工具,支持批量弱口令检测、后台部署war包getshell、CVE-2017-12615 文件上传、CVE-2020-1938/CNVD-2020-10487 文件包含
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
借助 Burp Collaborator,通过 DNS 外带盲注远程代码执行和 SQL 注入的输出。
 coffinxp/img-payloads
精选的基于图像的payload集合,用于授权的红队测试与安全教育,附带用于生成或嵌入Web payload的HTML示例。









