
 #1
 hackerhouse-opensource/exploits
来自 Hacker House 团队的漏洞利用及概念验证漏洞演示文件
 dolevf/graphw00f
GraphQL服务器引擎指纹识别工具,通过发送良性查询和畸形查询来识别后端技术,并利用GraphQL Threat Matrix评估安全防御。
 mandatoryprogrammer/sonar.js
一个用于识别和发起针对内部网络主机漏洞利用的框架。通过WebRTC IP枚举结合WebSockets和外部资源指纹识别来工作。
 wyatu/cve-2018-20250
针对 https://research.checkpoint.com/extracting-code-execution-from-winrar 的 exp
 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained 是继之前的学习挑战系列 #Learn365 之后推出的新系列。该系列的目标是以多种格式创建信息内容,并与社区分享,以促进知识创造和学习。
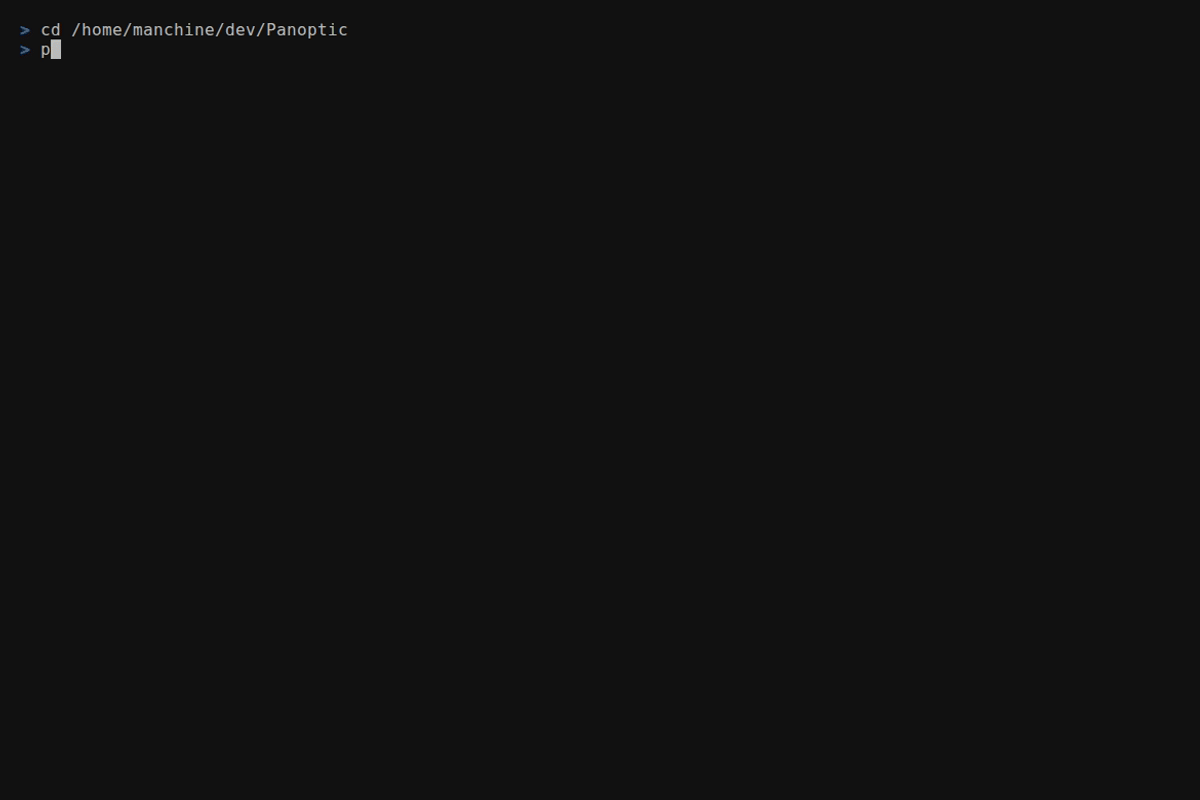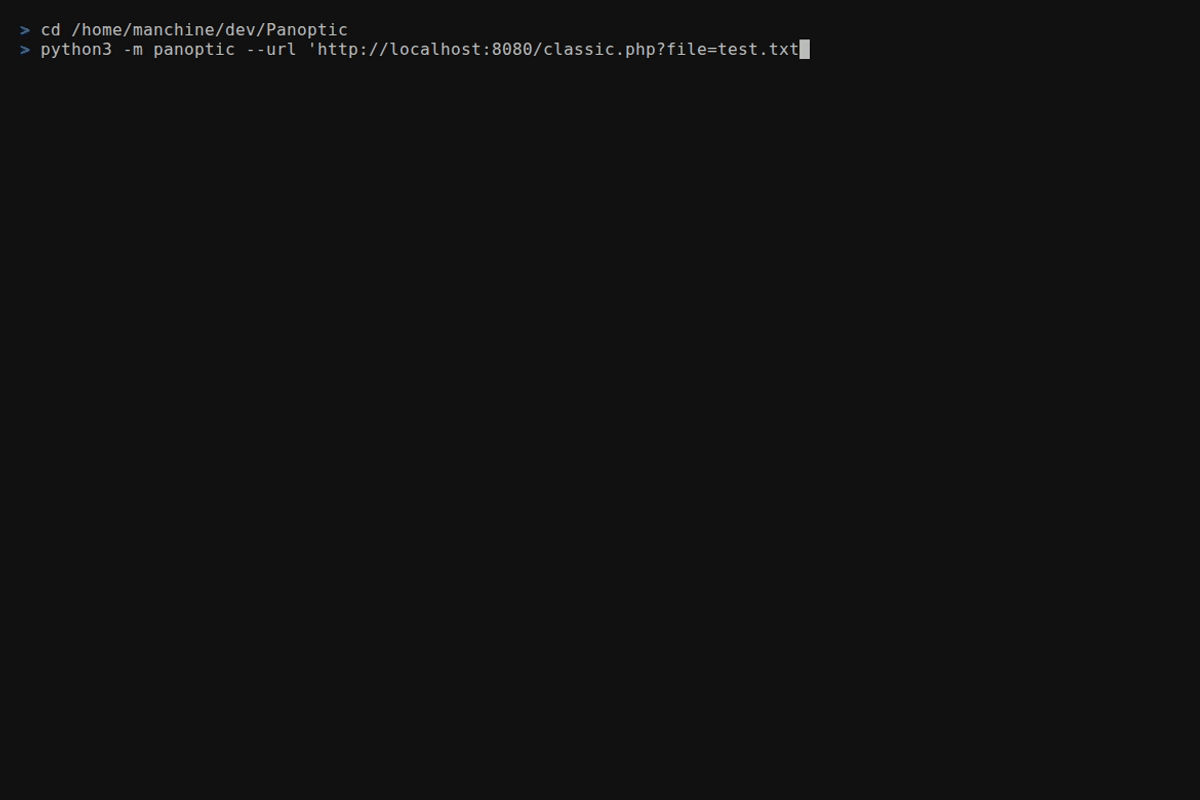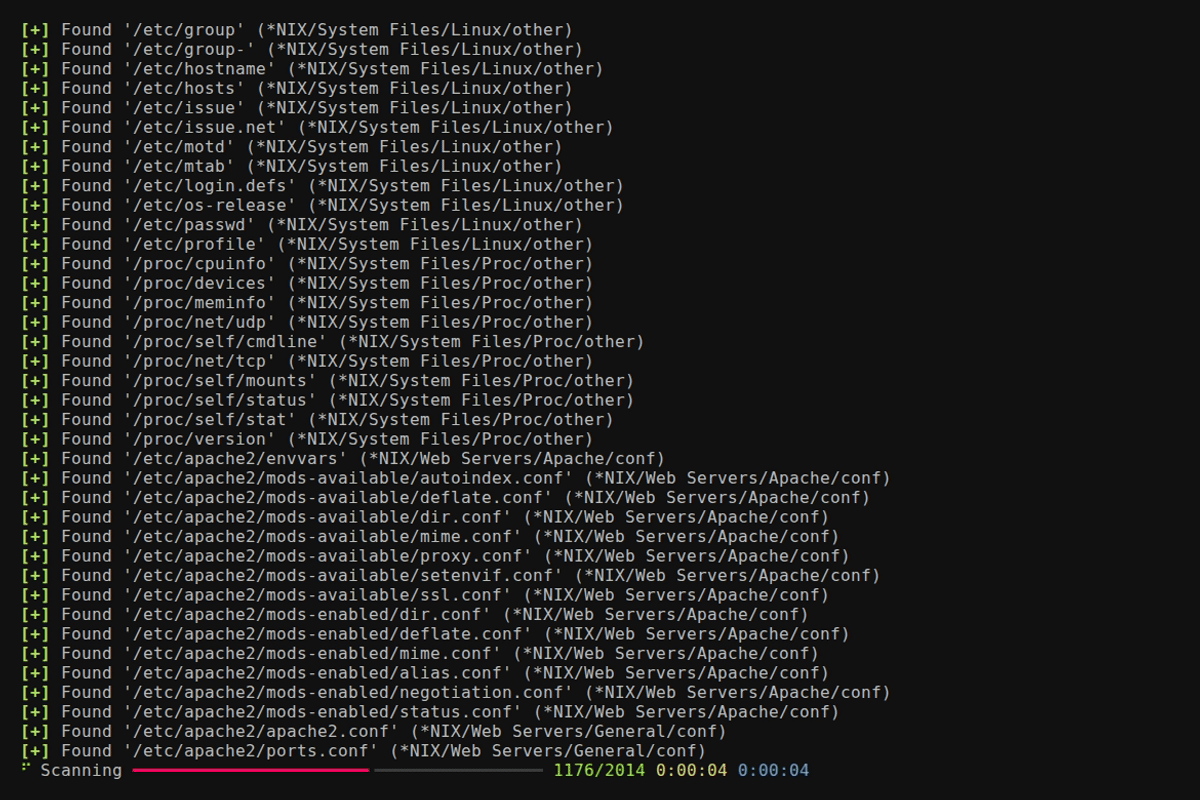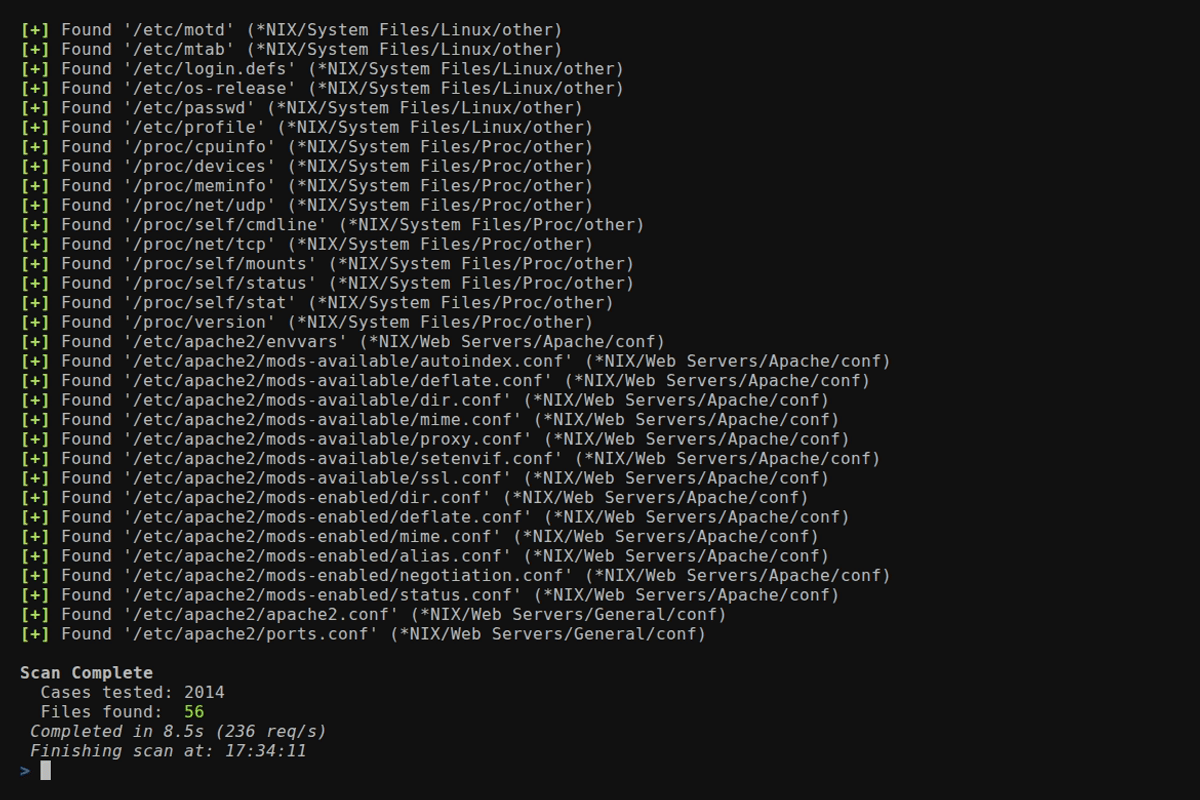 lightos/panoptic
Panoptic 是一款开源渗透测试工具,可通过路径遍历漏洞自动化搜索和获取常见日志与配置文件的内容。
 ktecv2000/proxyshell
用于Microsoft Exchange Server远程代码执行的概念验证利用程序,通过ACL绕过、权限提升和任意文件写入漏洞实现。
 star-sg/cve
STAR Labs 团队编写的概念验证漏洞利用脚本合集,涵盖了他们自己发现或由他人发现的多个 CVE。
 papamica/waf-checker
使用 +160 个有效载荷测试您的 WAF
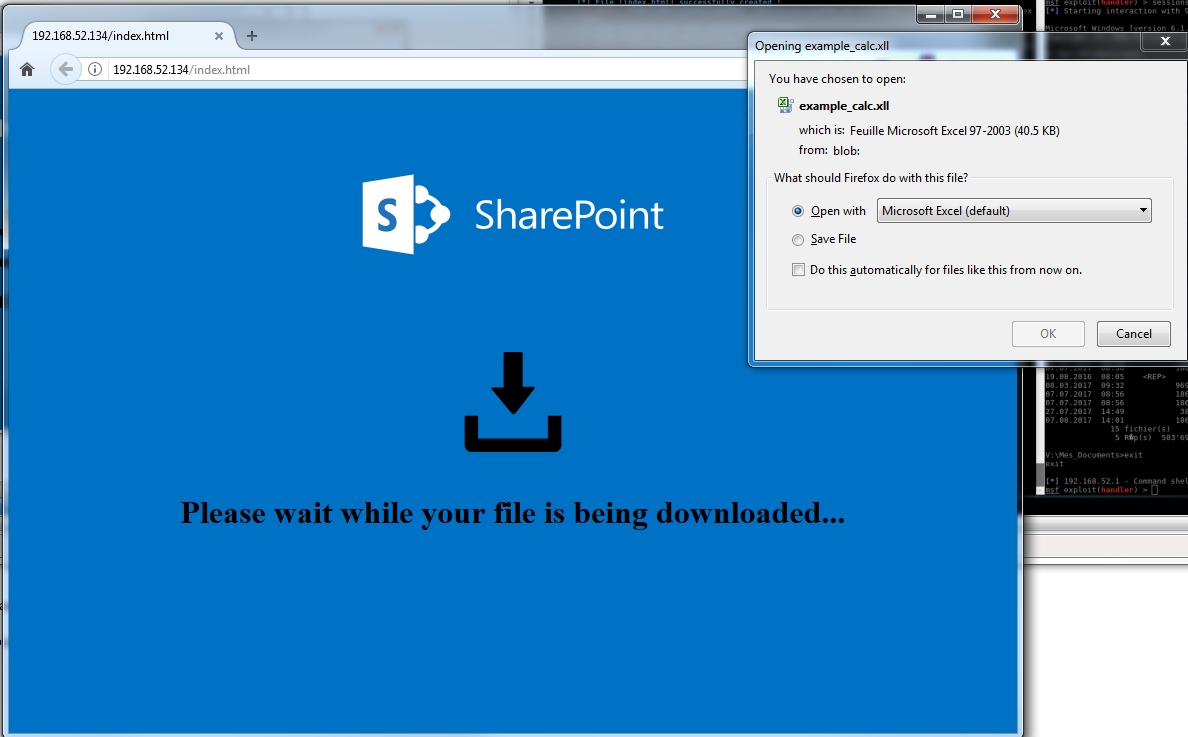 arno0x/embedinhtml
将任意文件嵌入并隐藏到HTML文件中
 d4vinci/pyflooder
一个 HTTP 洪水攻击 Python 脚本,可在 10 秒内让普通网站瘫痪。
 horizon3ai/vcenter_saml_login
一种从 vCenter 备份中提取 IdP 证书并以管理员身份登录的工具
 rizemon/exploit-writing-for-oswe
编写漏洞利用脚本的技巧(更快!)
 brannondorsey/dns-rebind-toolkit
用于创建DNS重绑定攻击的前端JavaScript工具包。
 waf-bypass-maker/waf-community-bypasses
精选的社区来源 Web 应用防火墙绕过载荷 CSV 集合,用于测试和验证 WAF 防护。
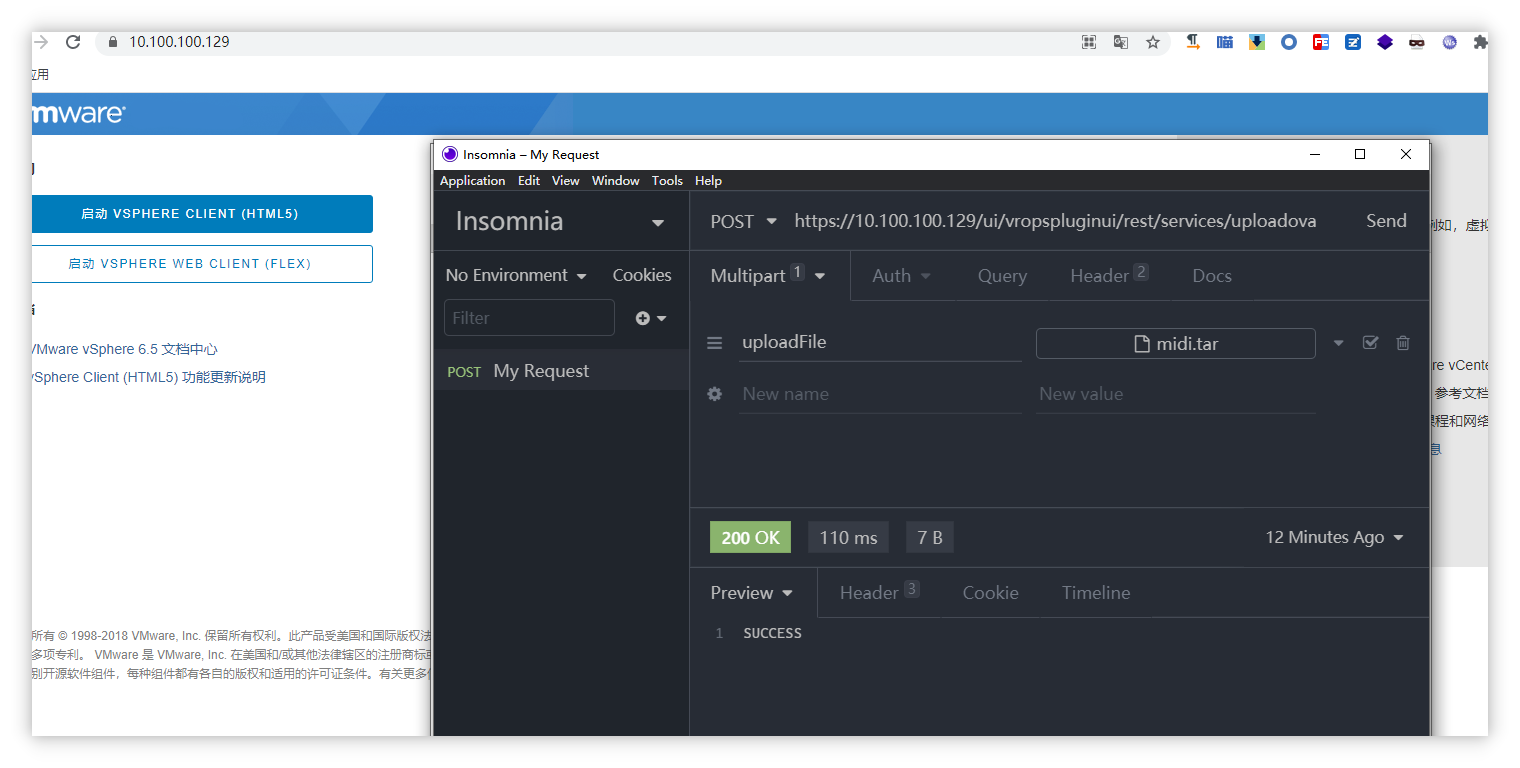 ns-sp4ce/cve-2021-21972
CVE-2021-21972 漏洞利用
 edr4/xss-bypass-filters
精选 XSS Payload 集合与过滤器绕过速查表:针对特定 WAF 的绕过技术、JS/HTML 注入向量、编码技巧、DOMPurify 与 Markdown 绕过。









