
 #1

 ianxtianxt/win-exp-
windows辅助提权脚本
 lu1sdv/wafmeow
wafw00f 的指纹。Go 语言速度。原生支持管道。从实时 HTTP 和离线抓包中进行 WAF 检测。
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) 是来自印度尼西亚的 Linux 操作系统
 rosehgal/dockerent
唯一一款用于分析运行中的 Docker 容器和 Docker 网络中的漏洞及配置问题的开源工具。
 ryandamour/ssrfuzz
SSRFuzz 是一个用于发现服务器端请求伪造漏洞的工具,具备 CRLF 链式利用能力。

 assetnote/cpanel2shell-scanner
CVE-2026-41940(cPanel 和 WHM 认证绕过)的高保真扫描器
 kostas-pa/lfitester
一个 Python3 工具,用于检测和利用本地文件包含漏洞,具备爬取、路径遍历和过滤器绕过载荷,以及通过日志投毒或 PHP 包装器实现自动化反向 shell。
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - 最全面的 CVE-2025-66478 扫描器,用于检测 Next.js RSC RCE 漏洞。支持多模式检测、WAF 绕过、本地扫描。

 gabrielsoltz/metahub
用于AWS的自动化安全发现增强与影响评估工具。通过资源上下文、关联关系和标签丰富漏洞数据,计算上下文影响评分,实现优先修复。
 sepehrdaddev/zap-scripts
Zed Attack Proxy 脚本,用于查找 CVE 和机密。
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013漏洞批量检测工具
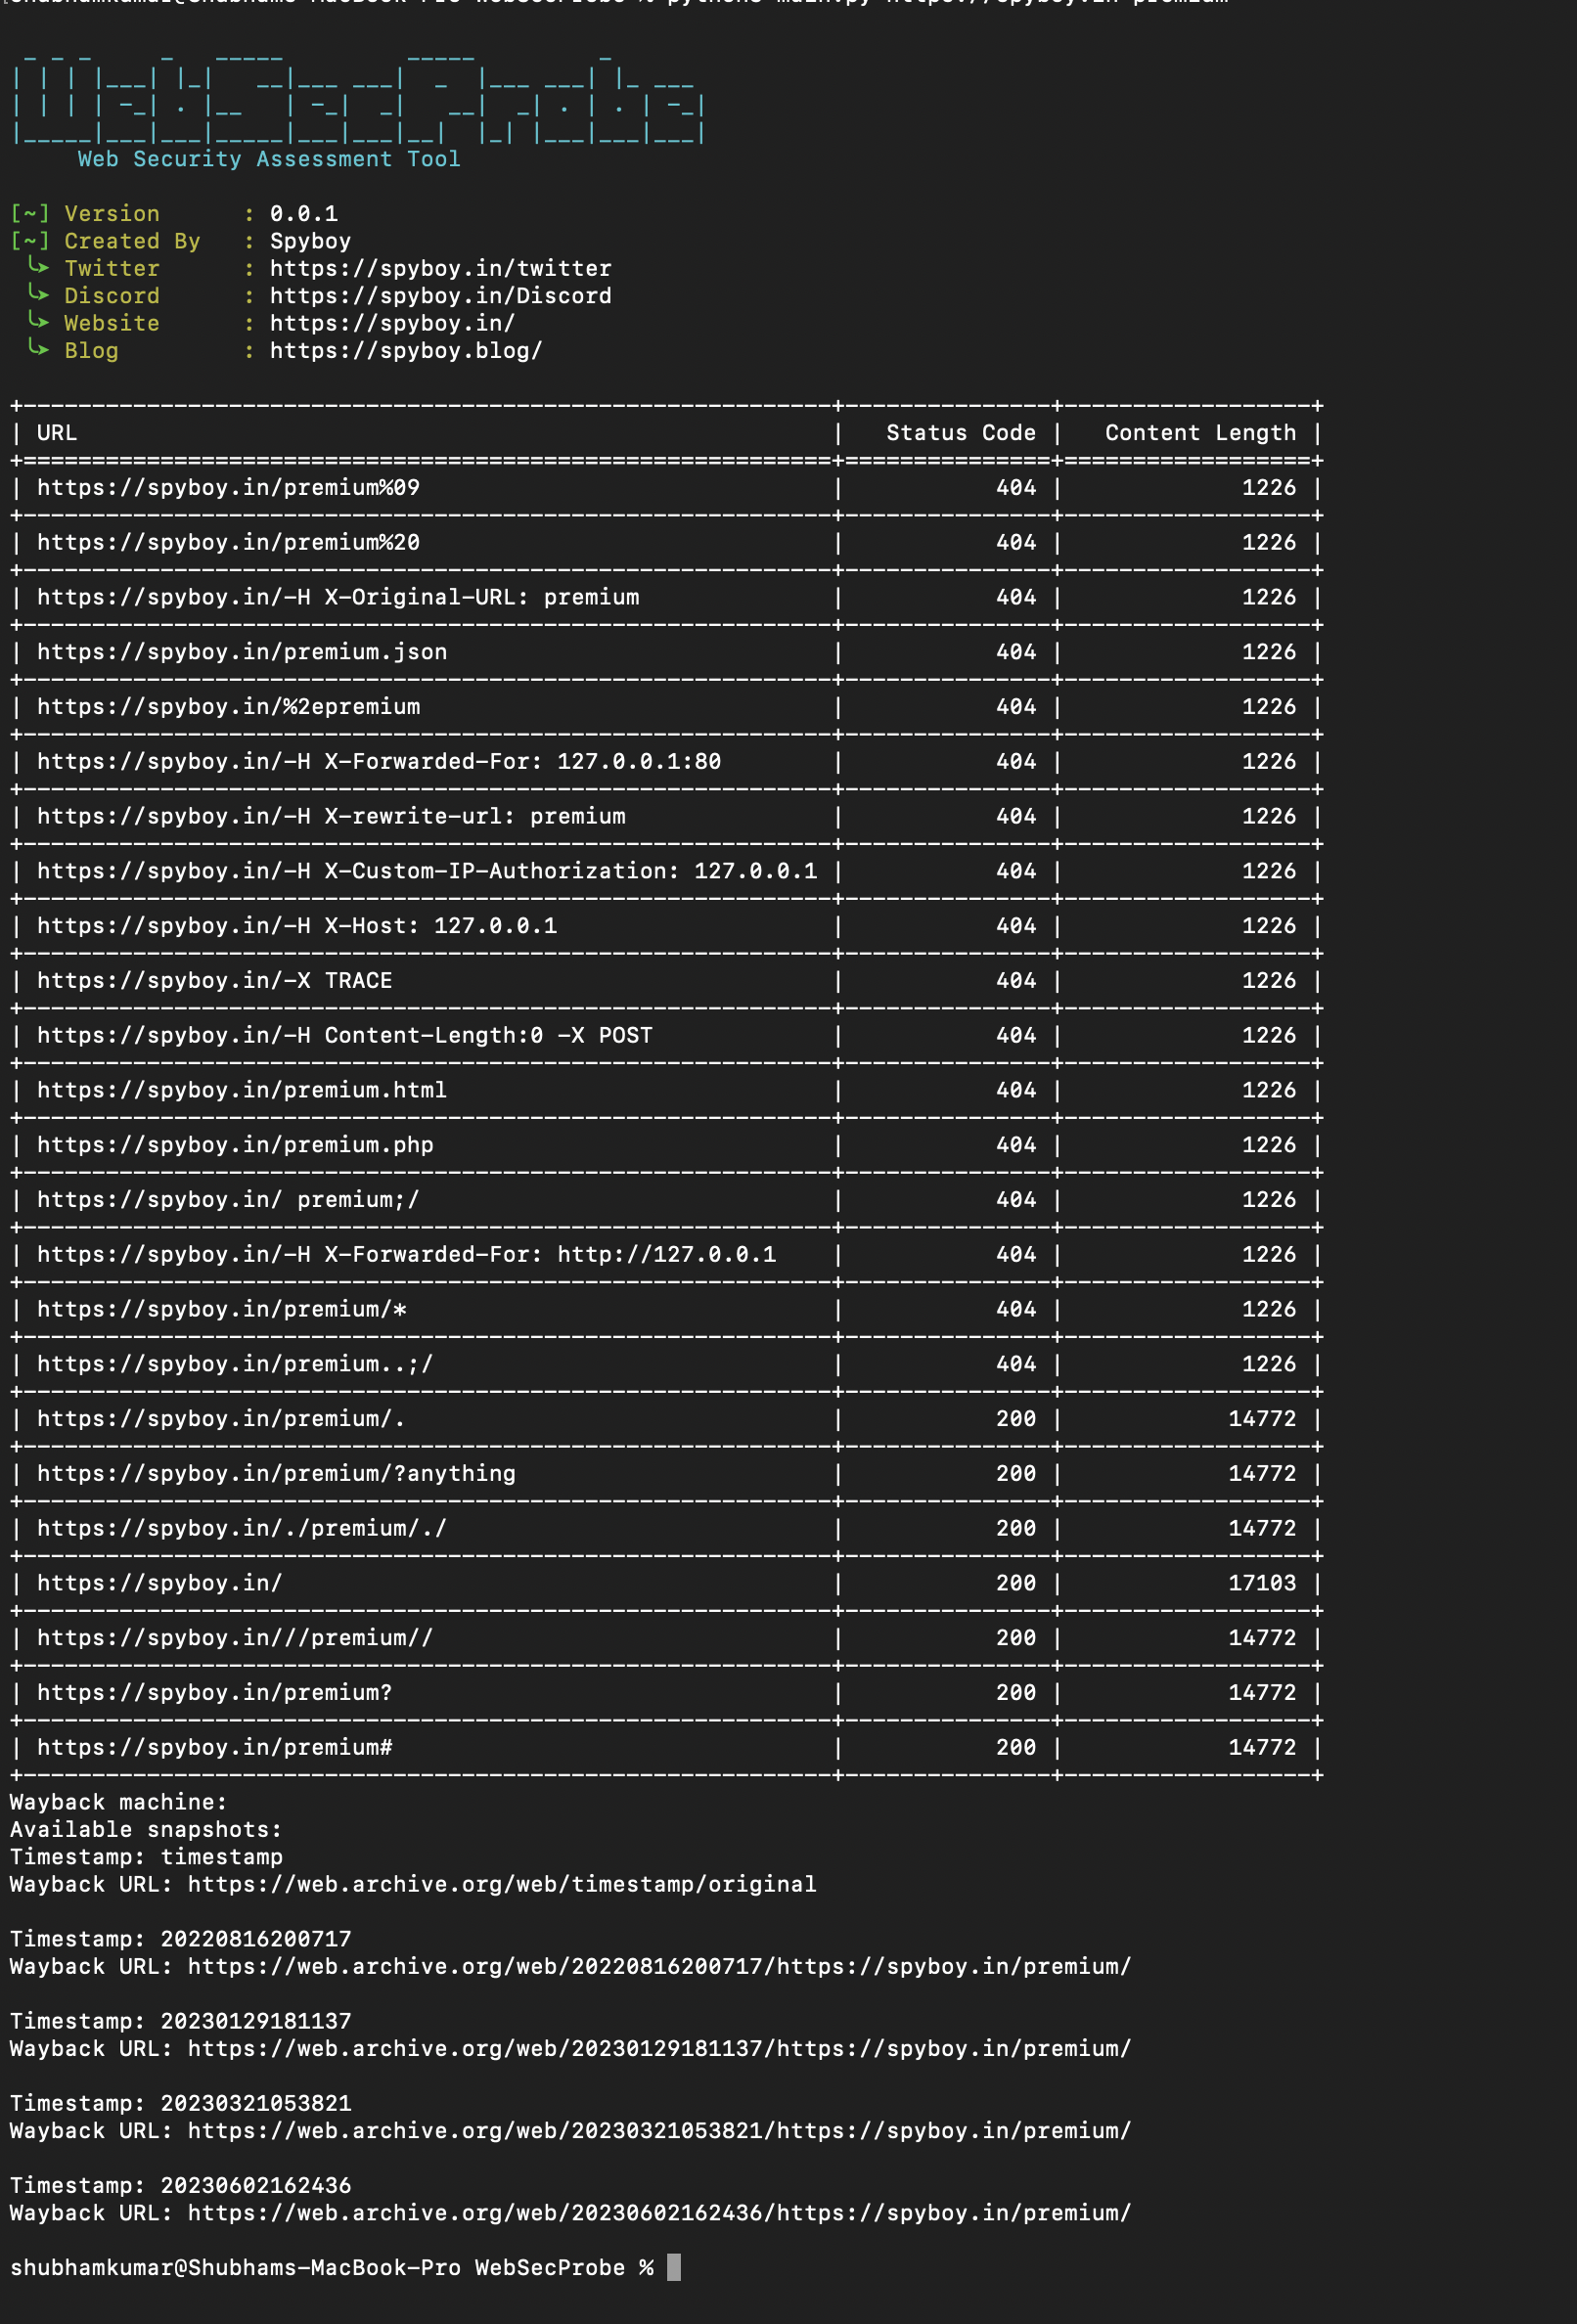 spyboy-productions/websecprobe
用于分析 HTTP 403 响应并识别 Web 应用程序中访问控制配置错误的安全测试工具。
 silentsignal/burp-text4shell
Text4Shell 扫描器,适用于 Burp Suite
 dwisiswant0/proxylogscan
一个快速批量扫描Microsoft Exchange Server中允许攻击者绕过身份验证并冒充管理员的漏洞(CVE-2021-26855)的工具。
 fourcorelabs/loldriverscan
使用 loldrivers.io 扫描 Windows 上的易受攻击驱动程序









