
 #1

 almandin/fuxploider
文件上传漏洞扫描与利用工具。
 portswigger/http-request-smuggler
用于自动检测和利用HTTP请求走私漏洞的Burp Suite扩展,支持HTTP/1.1和HTTP/2降级反同步攻击,具备解析器差异检测功能。
 al0ne/vxscan
python3写的综合扫描工具,主要用来存活验证,敏感文件探测(目录扫描/js泄露接口/html注释泄露),WAF/CDN识别,端口扫描,指纹/服务识别,操作系统识别,POC扫描,SQL注入,绕过CDN,查询旁站等功能,主要用来甲方自测或乙方授权测试,请勿用来搞破坏。
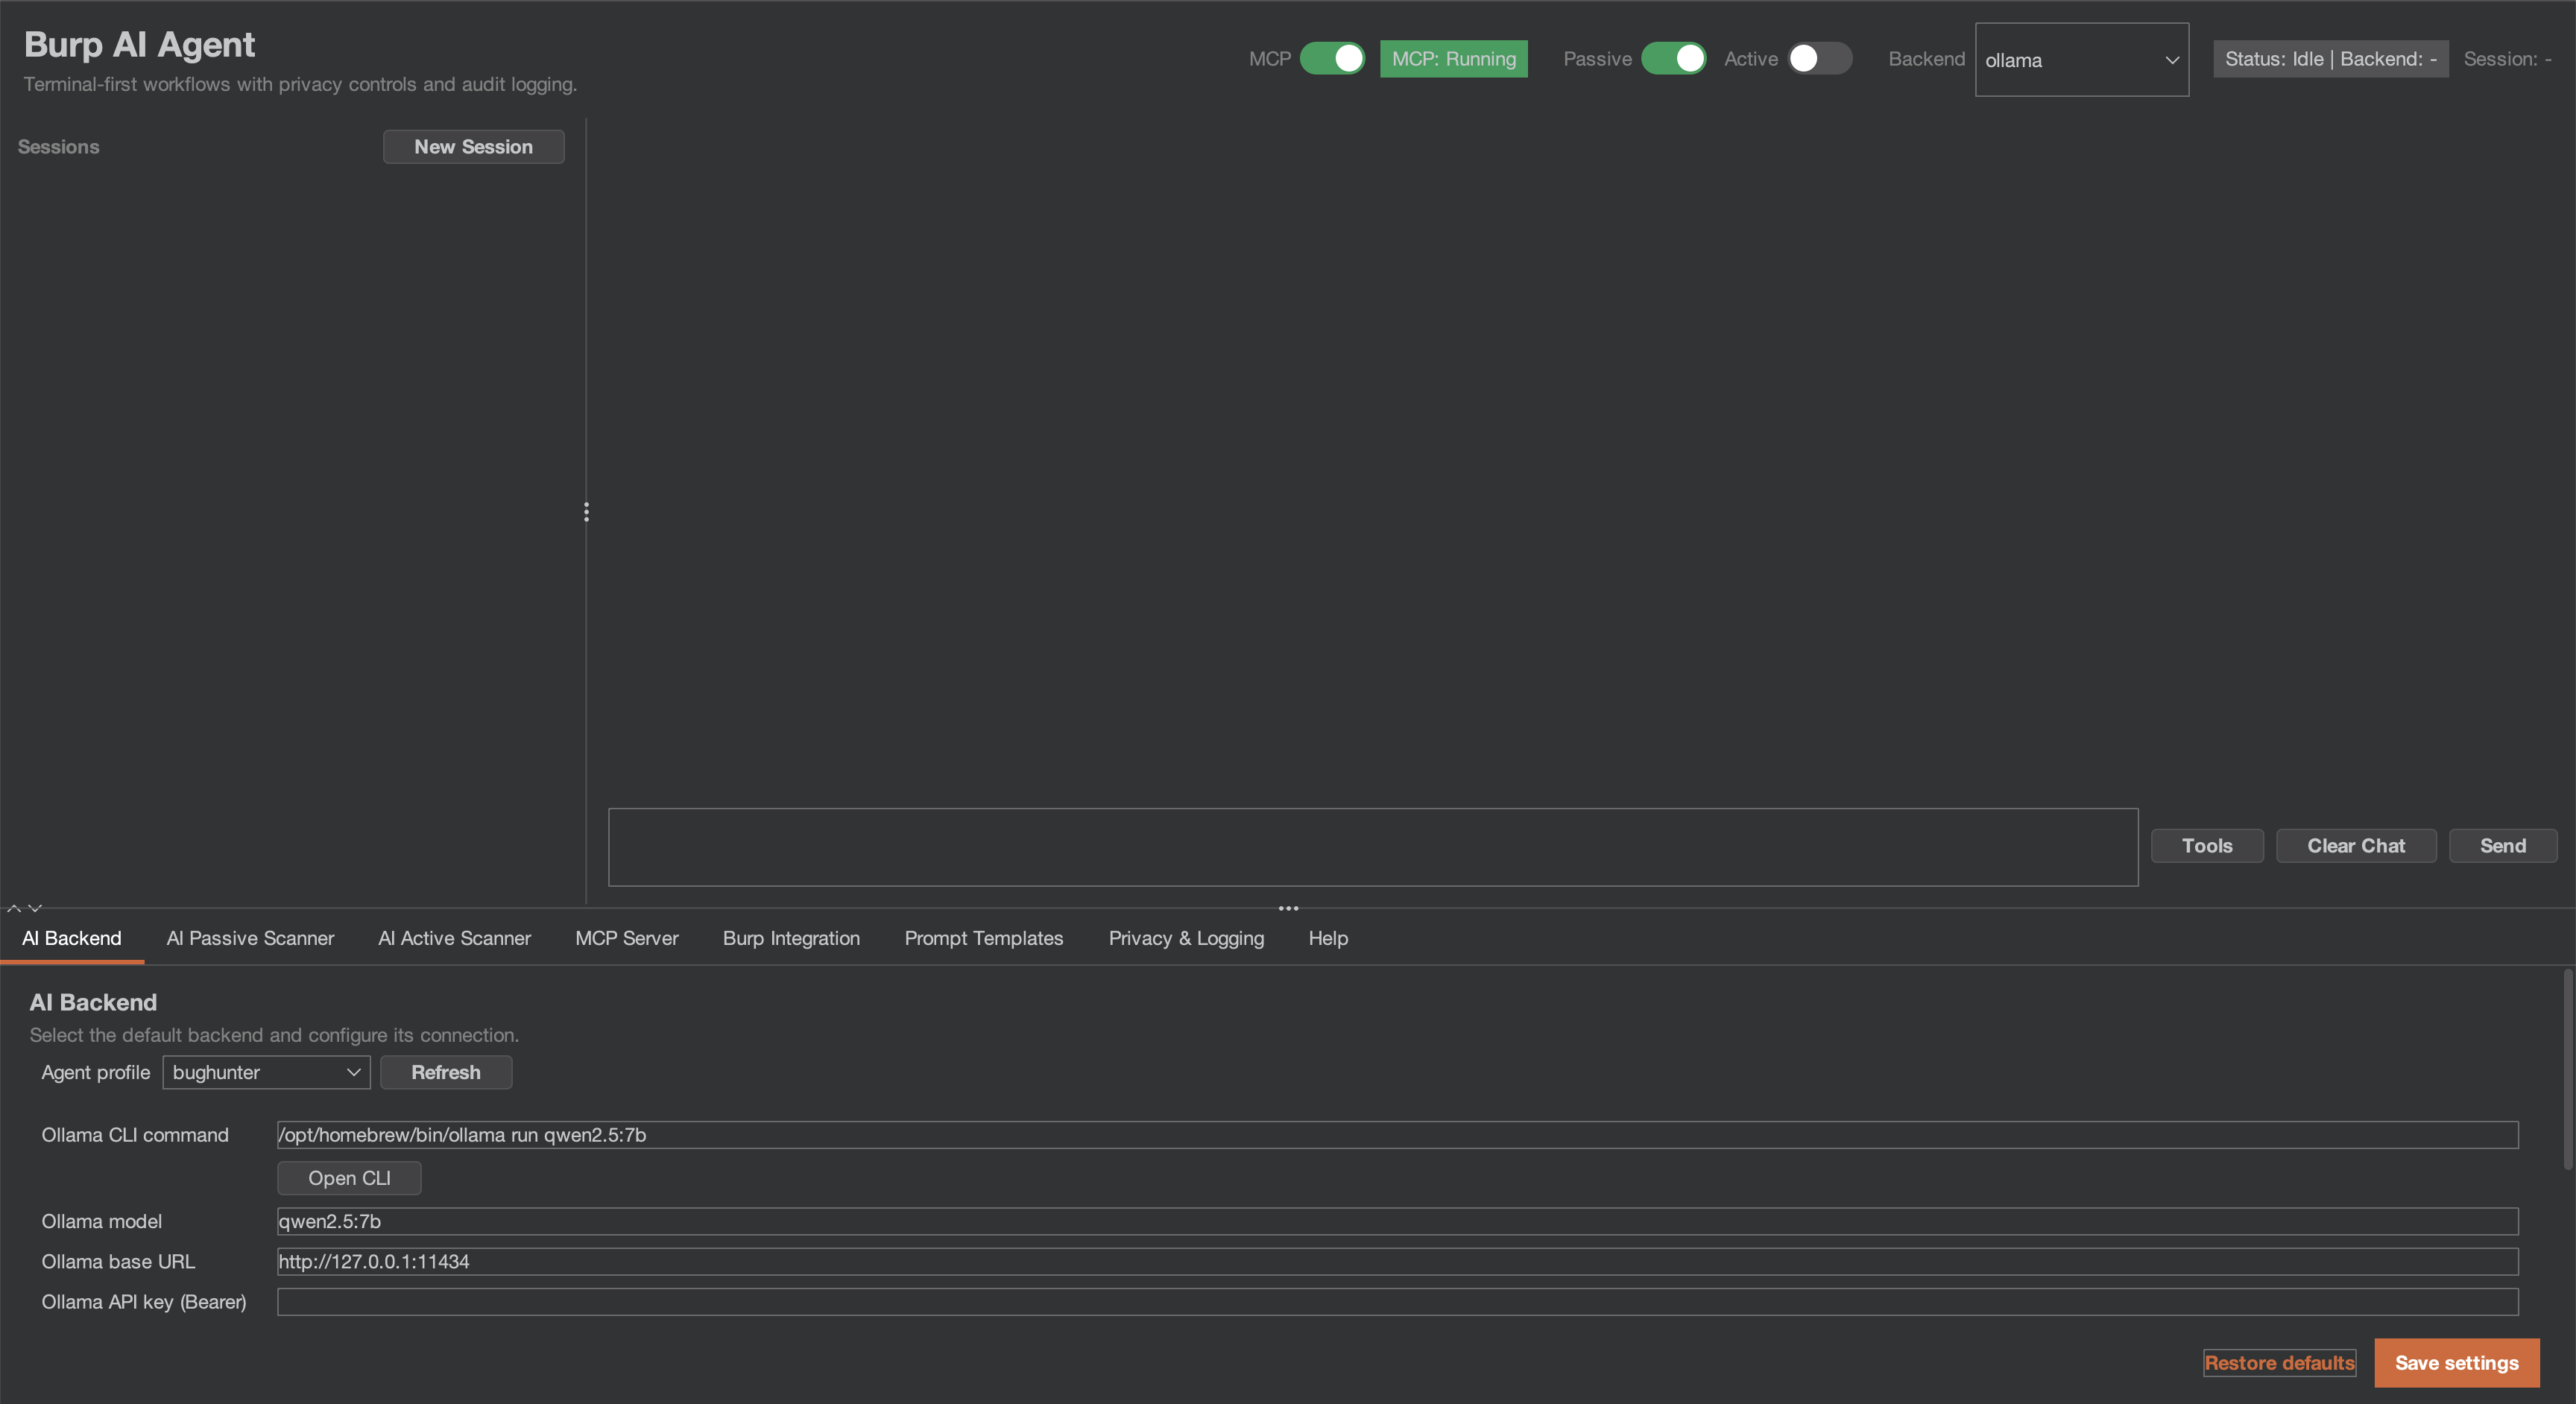 six2dez/burp-ai-agent
Burp Suite扩展,增加了内置的MCP工具、AI辅助分析、隐私控制、被动和主动扫描等功能。
 bytedance/elkeid
Elkeid 是一个开源解决方案,能够满足各种工作负载(如主机、容器、K8s 和无服务器)的安全需求。它源自字节跳动的内部最佳实践。
 deepfence/secretscanner
:unlock: :unlock: 在容器镜像和文件系统中查找机密和密码 :unlock: :unlock:
 microsoft/restler-fuzzer
RESTler 是第一个有状态的 REST API 模糊测试工具,用于通过 REST API 自动测试云服务,并发现这些服务中的安全与可靠性缺陷。
 jaeles-project/jaeles
自动化Web应用程序测试的瑞士军刀
 jakehildreth/locksmith
一个小工具,用于发现并修复 Active Directory 证书服务中的常见配置错误。
 knostic/openant
来自 Knostic 的 OpenAnt 是领先的开源基于 LLM 的漏洞发现产品,帮助防御者主动发现已验证的安全缺陷,同时将误报和漏报降到最低。第一阶段负责检测,第二阶段负责攻击。幸存下来的才是真实漏洞。
 pyupio/safety
安全检查Python依赖项中已知的安全漏洞,并针对检测到的漏洞建议适当的修复措施。
 pypa/pip-audit
审计Python环境、需求文件以及依赖树中已知的安全漏洞,并可以自动修复它们
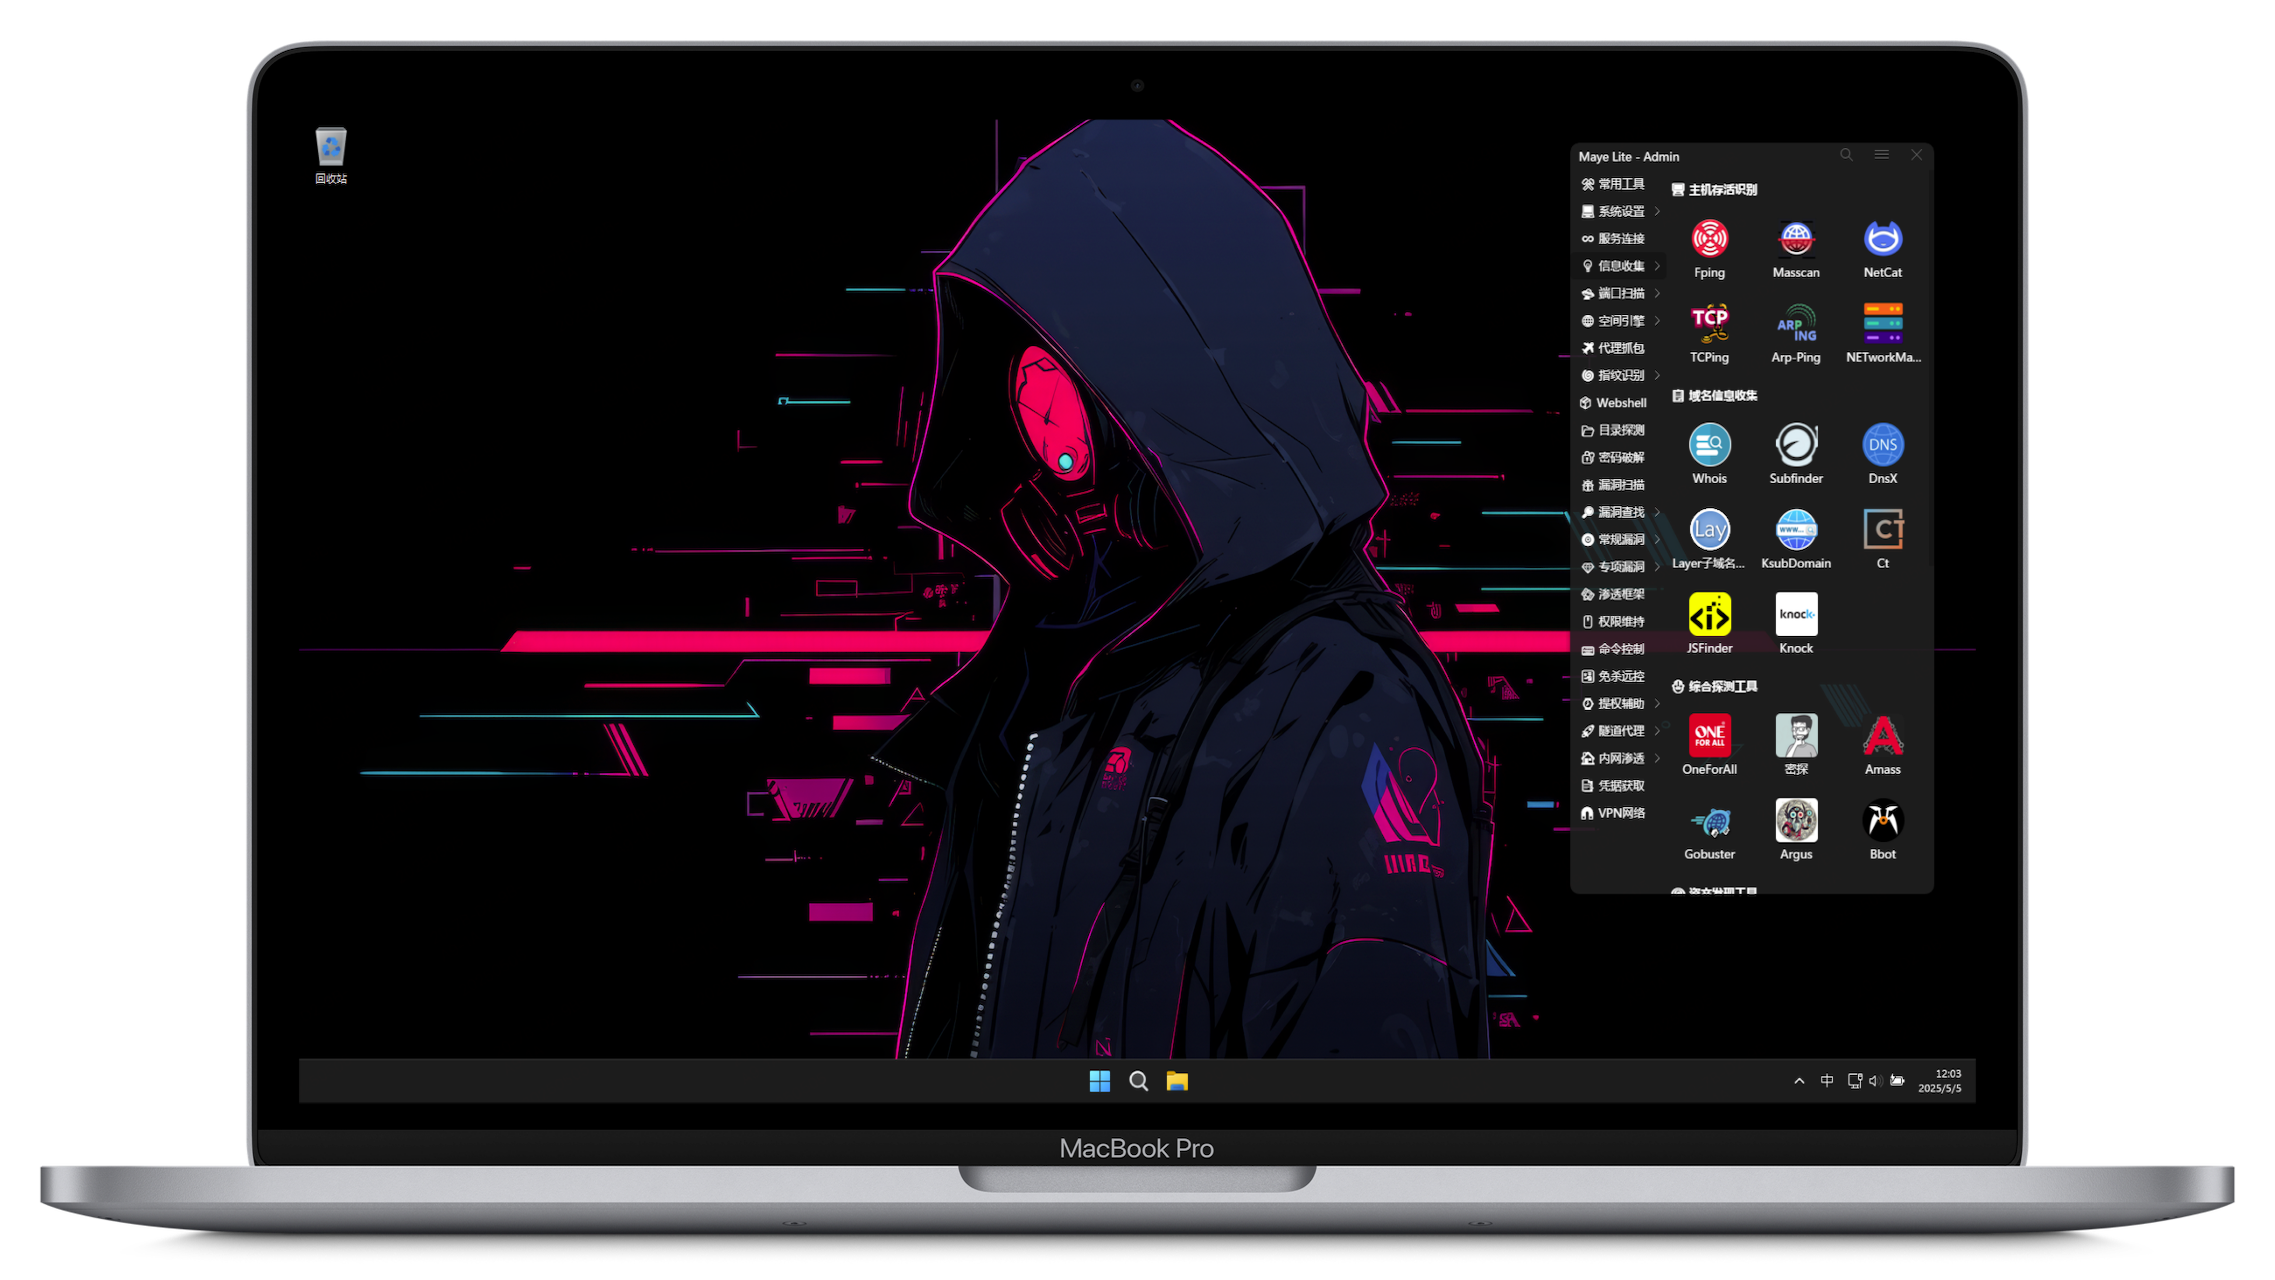 arch3rpro/pentest-windows
⚔️Windows11渗透测试套件工具包 🔰 Mac M芯片上的首个Windows渗透测试环境
 six2dez/onelistforall
一个精心策划、分类的字典列表生成器,用于Web模糊测试、目录枚举和子域名发现。自动同步36+个数据源,对条目进行分类,并生成优化的短/长列表,用于渗透测试。
 matrixleons/evilwaf
evilwaf 是一款渗透测试工具,旨在检测并绕过常见的 Web 应用防火墙(WAF)。
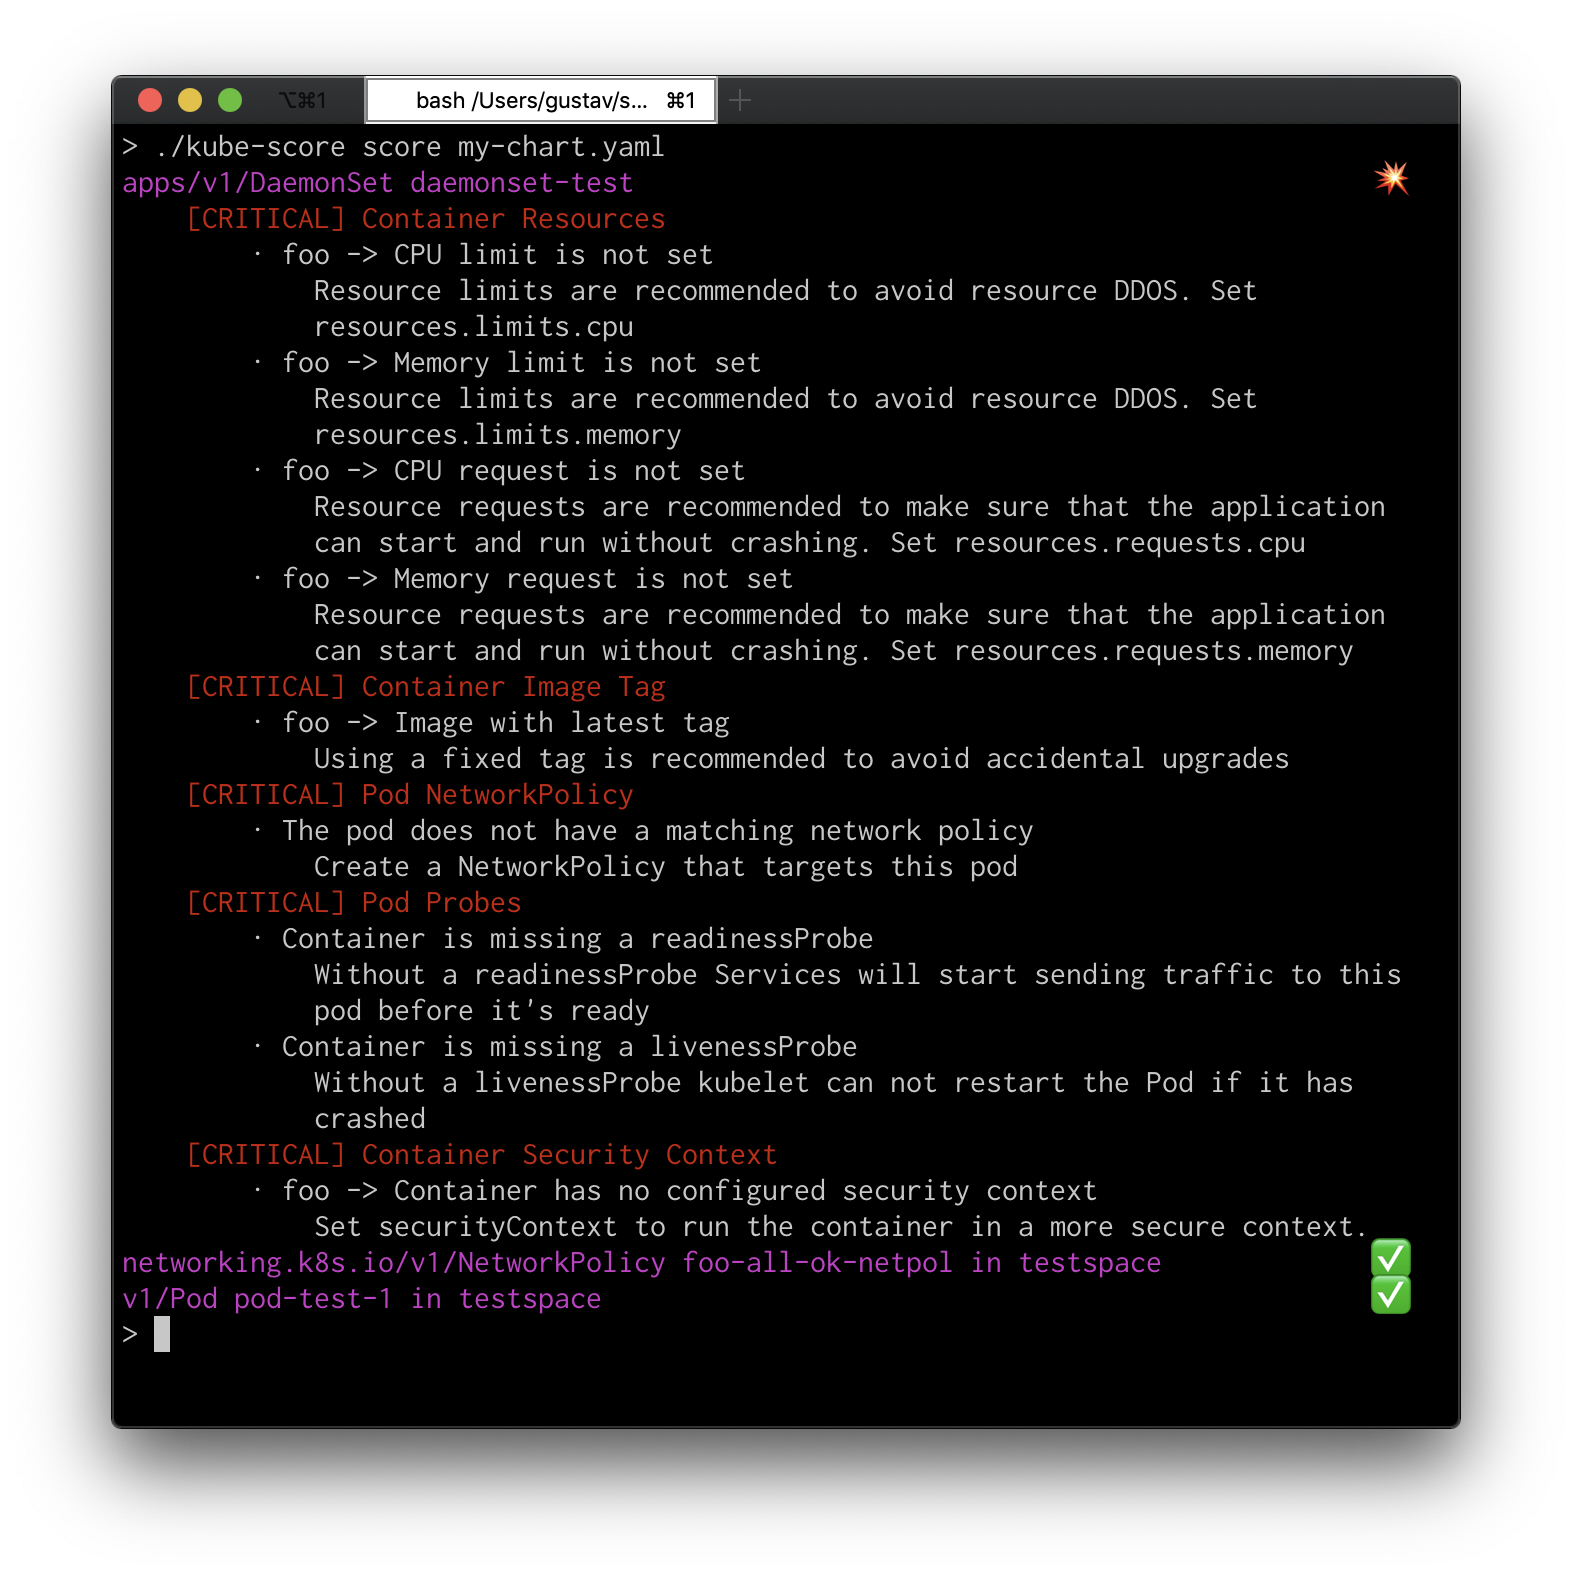 zegl/kube-score
Kubernetes 对象分析与改进可靠性和安全性的建议。kube-score 主动防止 Kubernetes YAML 和 Charts 中的停机与错误。用于 Kubernetes 的静态代码分析。
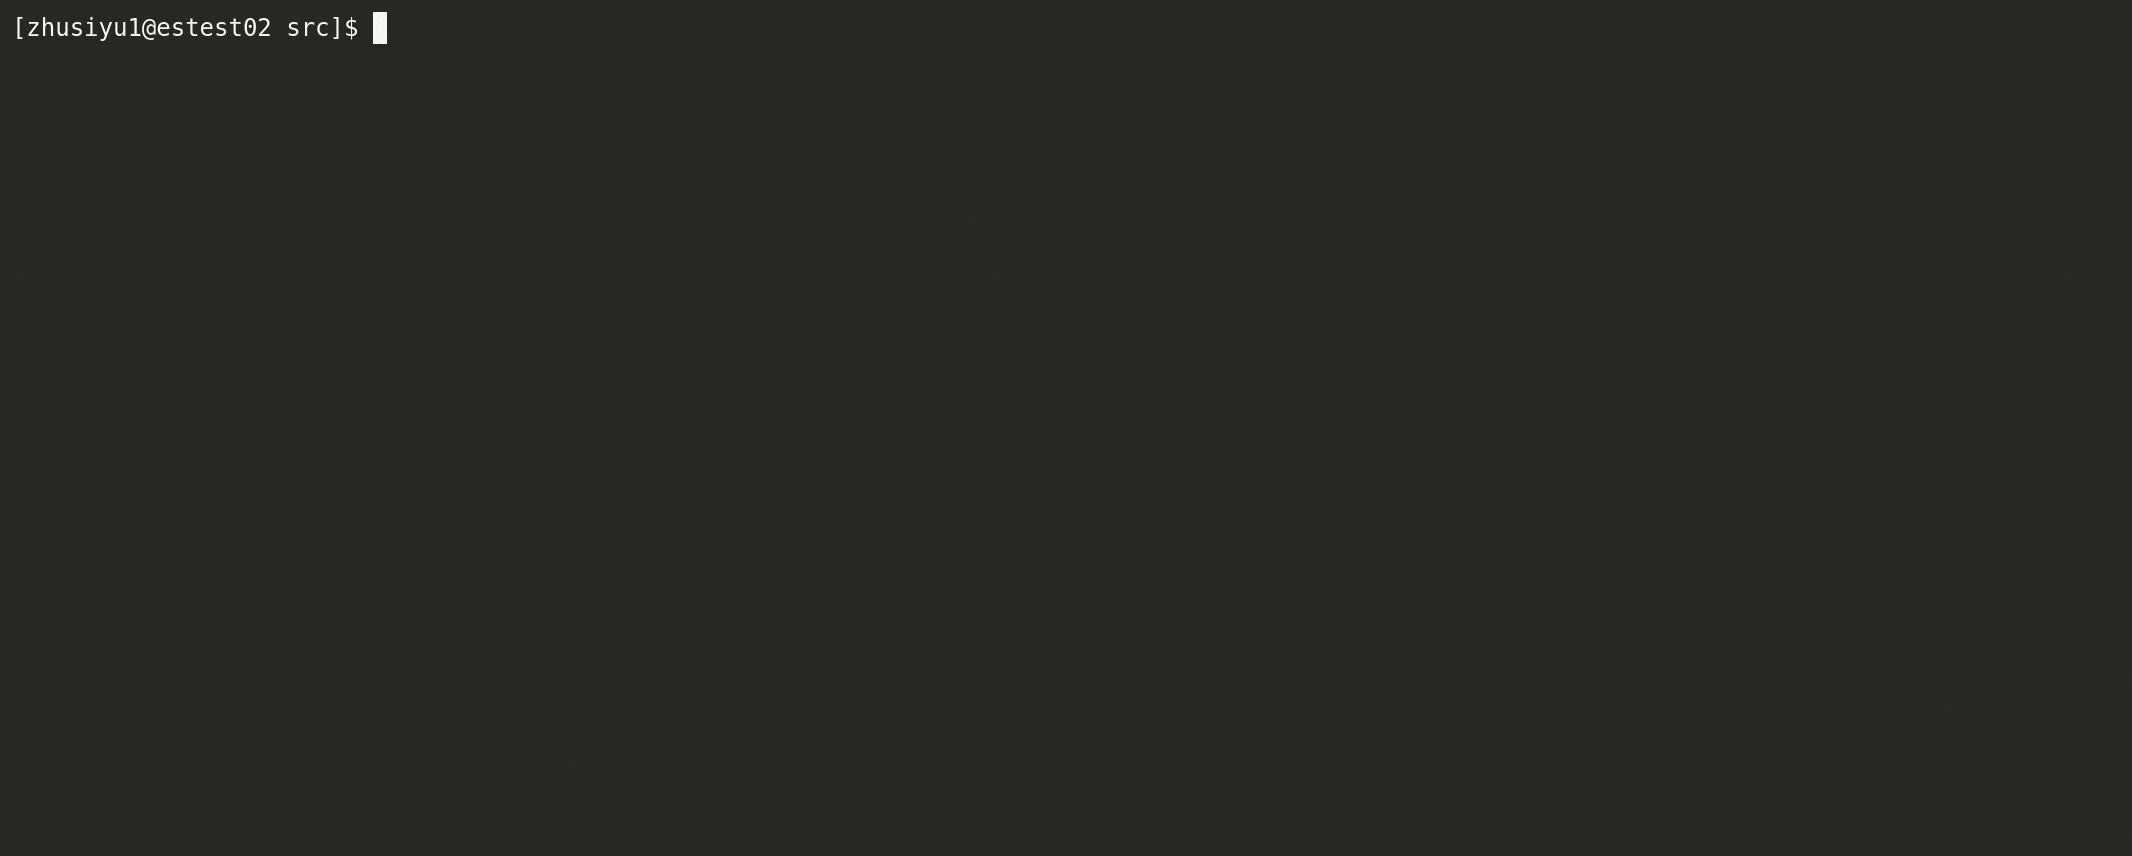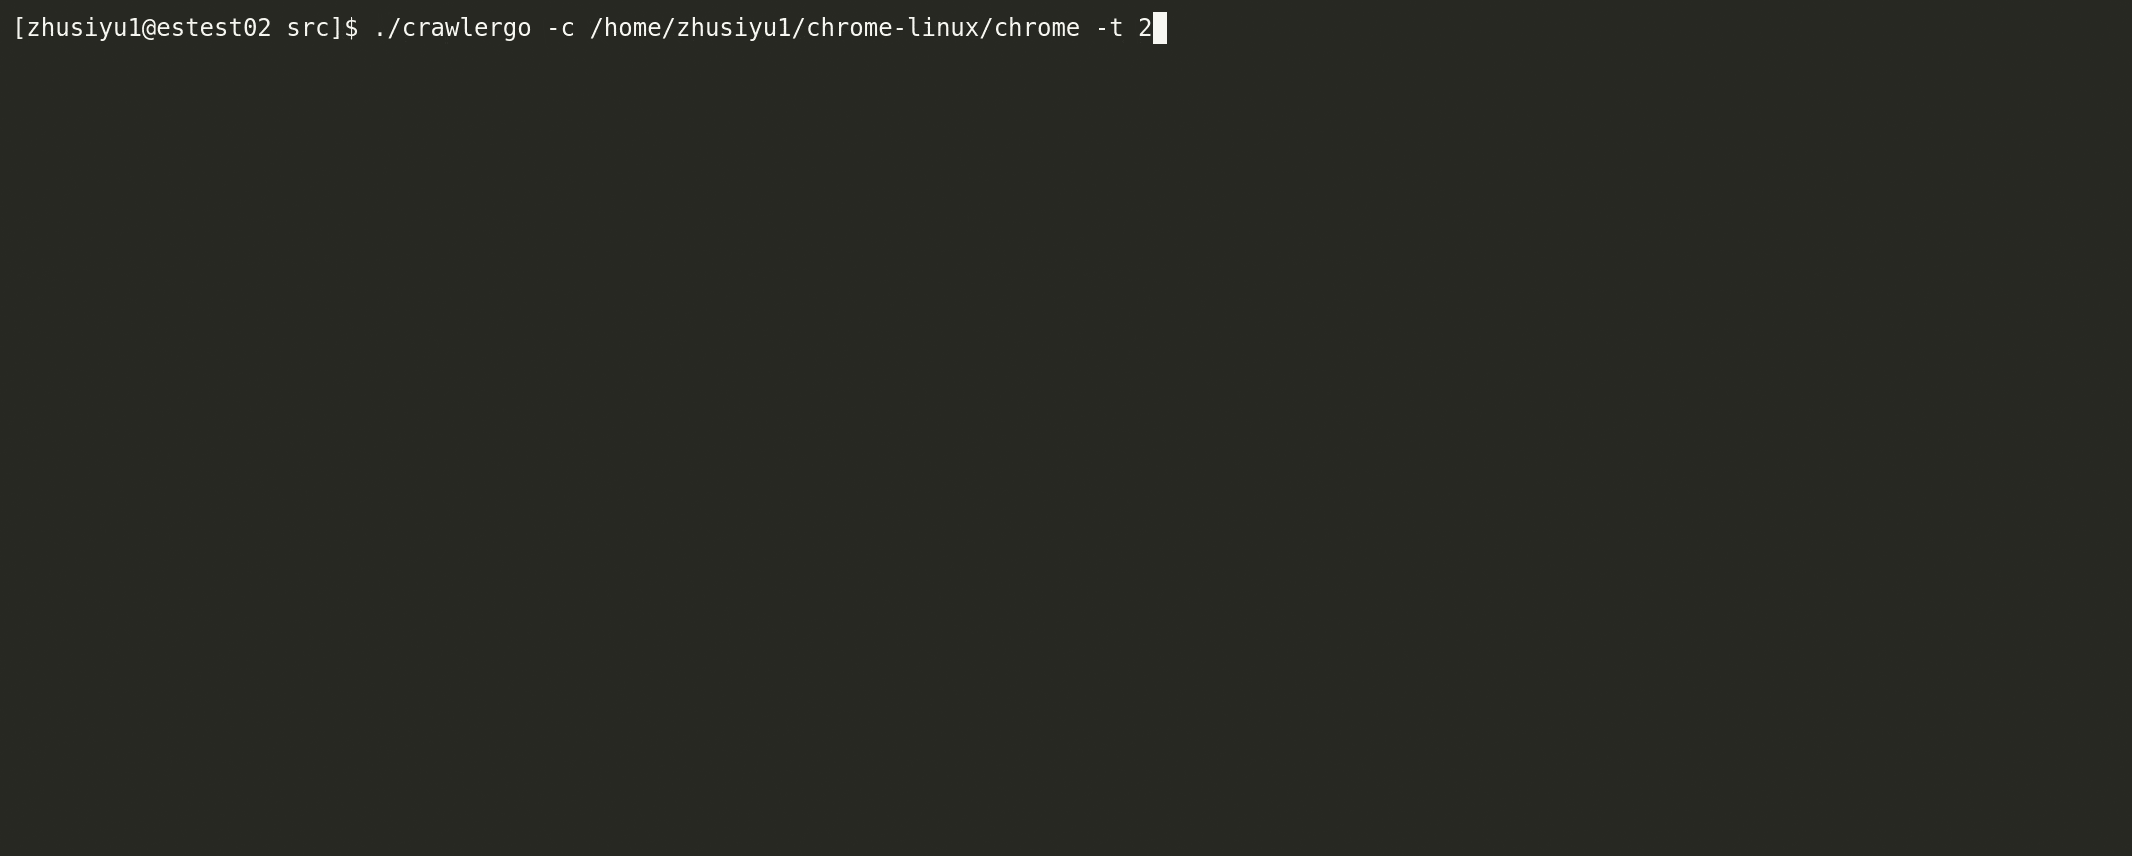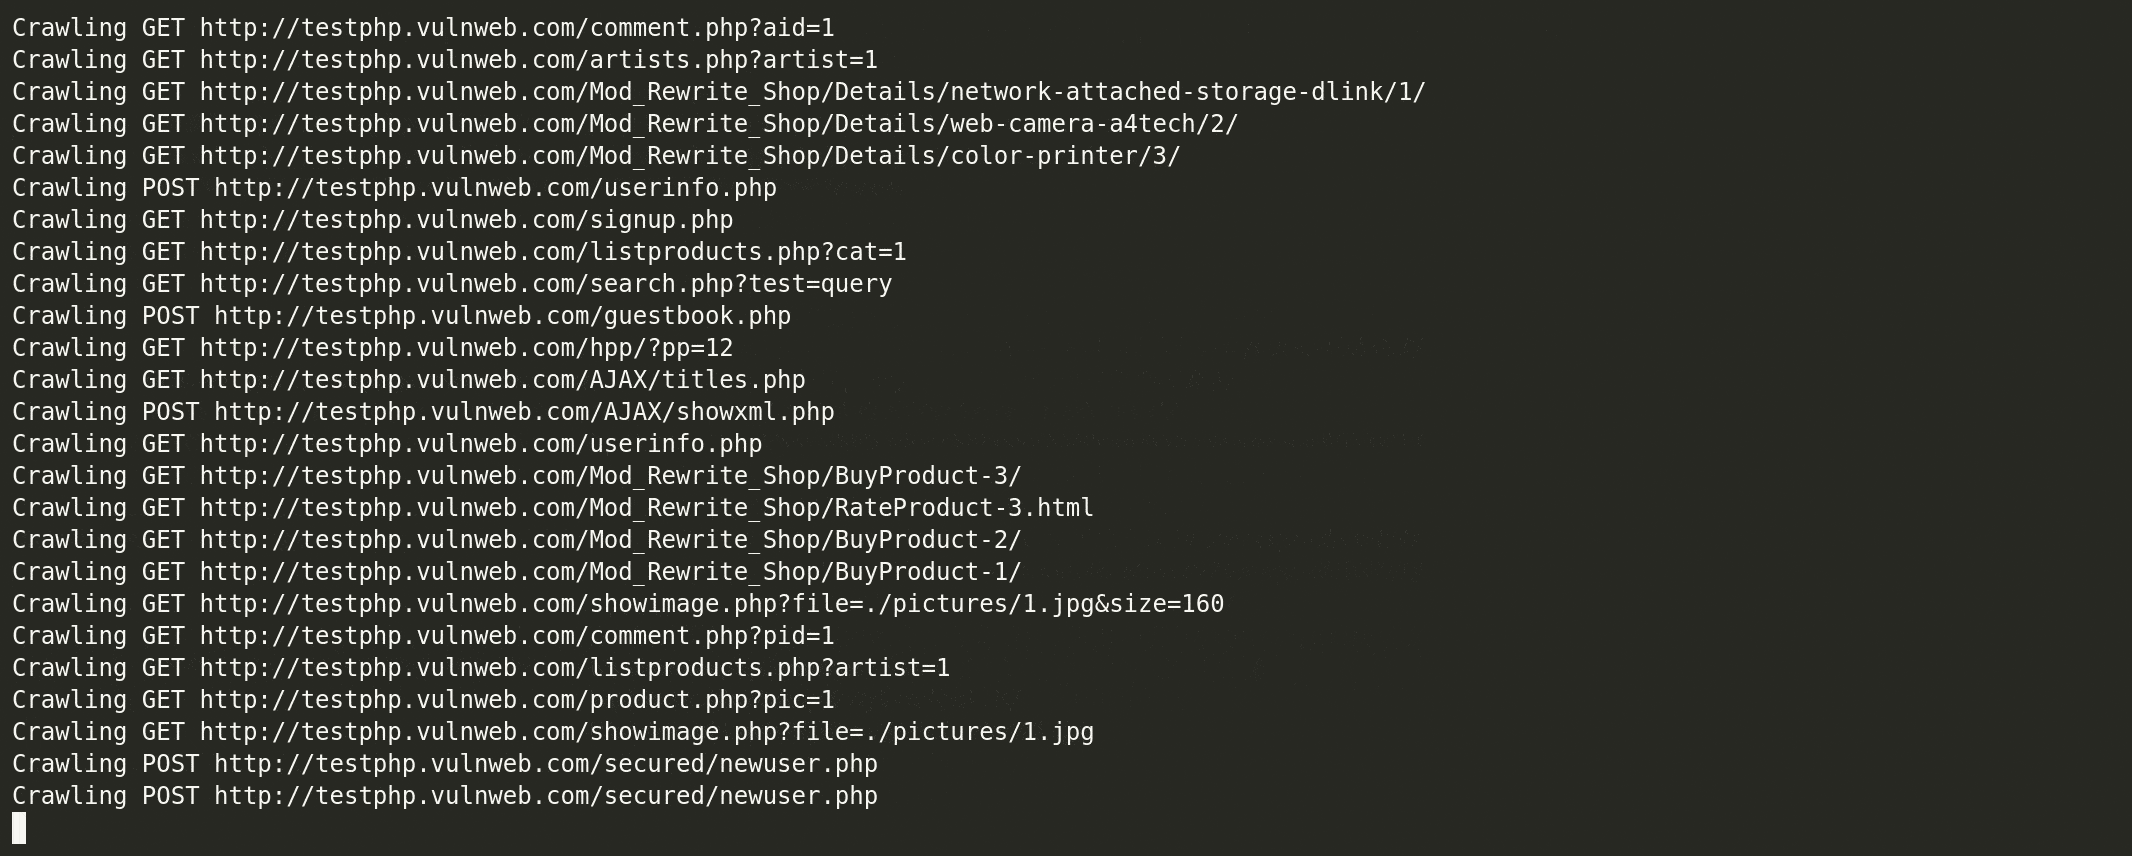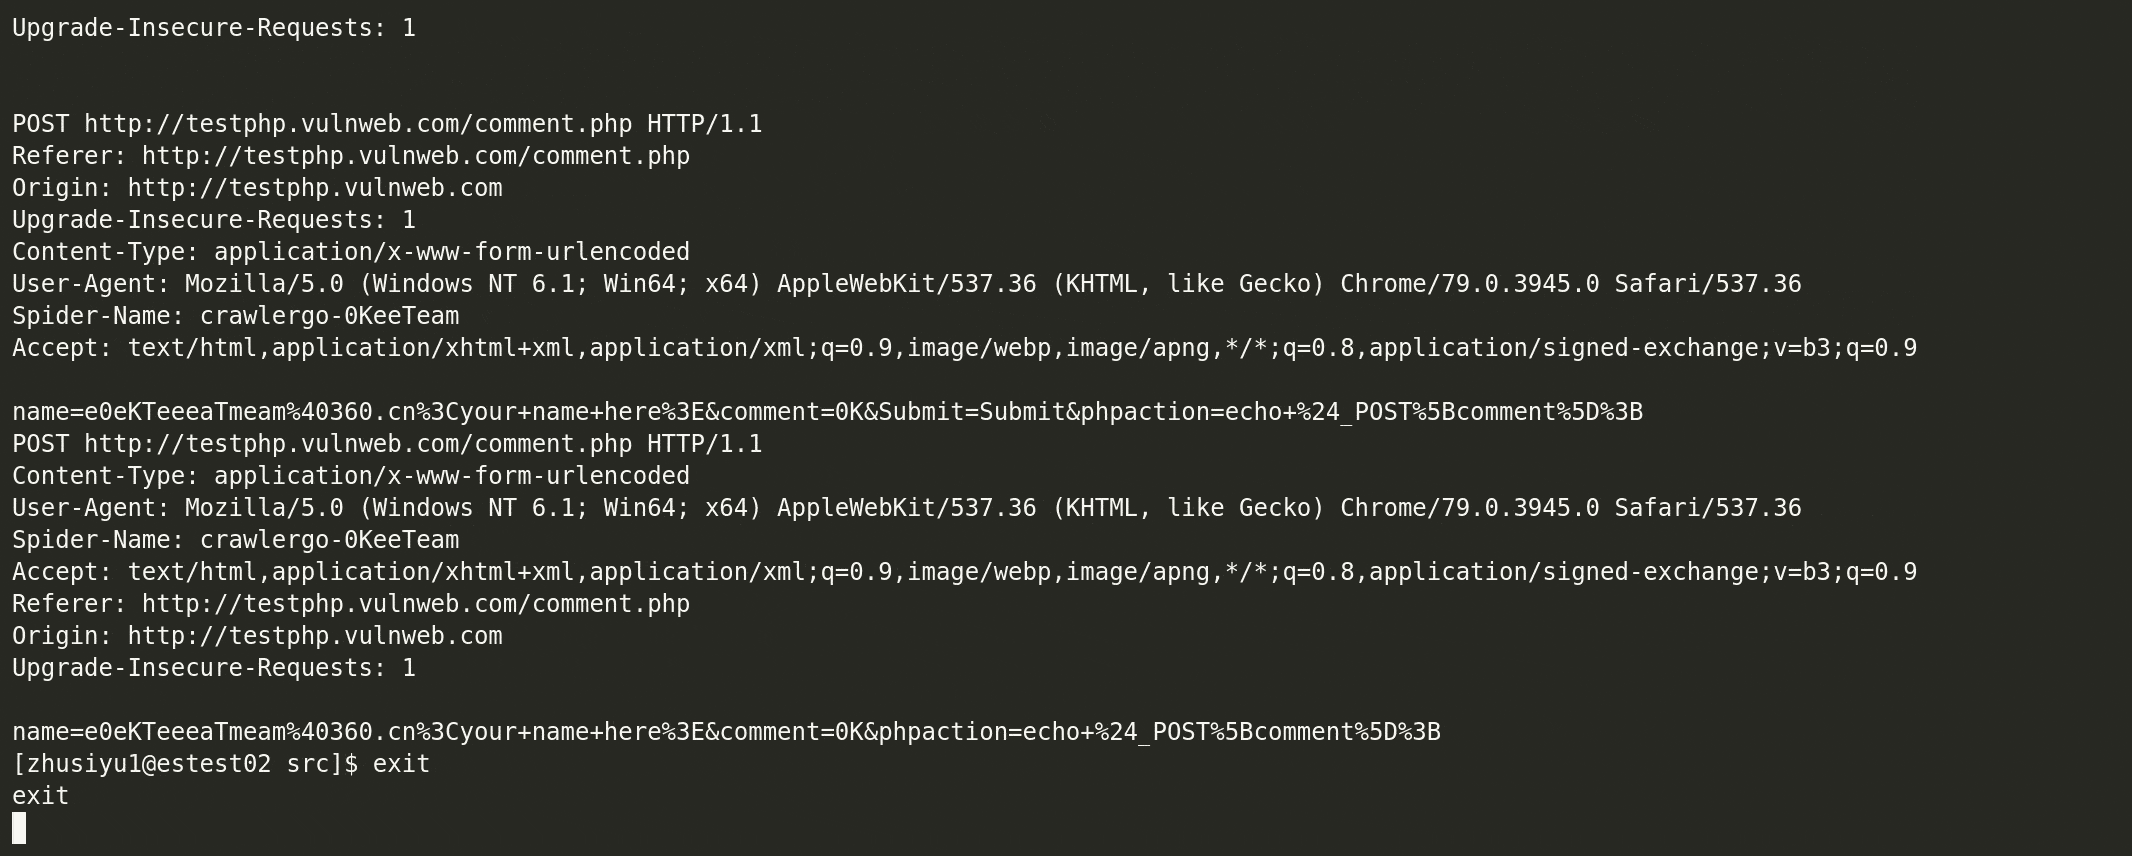 qianlitp/crawlergo
用于网络漏洞扫描器的强大浏览器爬虫









