#1


 wapiti-scanner/wapiti
使用 Python3 编写的 Web 漏洞扫描器
 akto-api-security/akto
开源的 API 安全平台,用于持续的 API 发现、漏洞测试和运行时威胁检测。与 CI/CD 流水线集成,覆盖 OWASP Top 10,内置 1000+ 项测试。
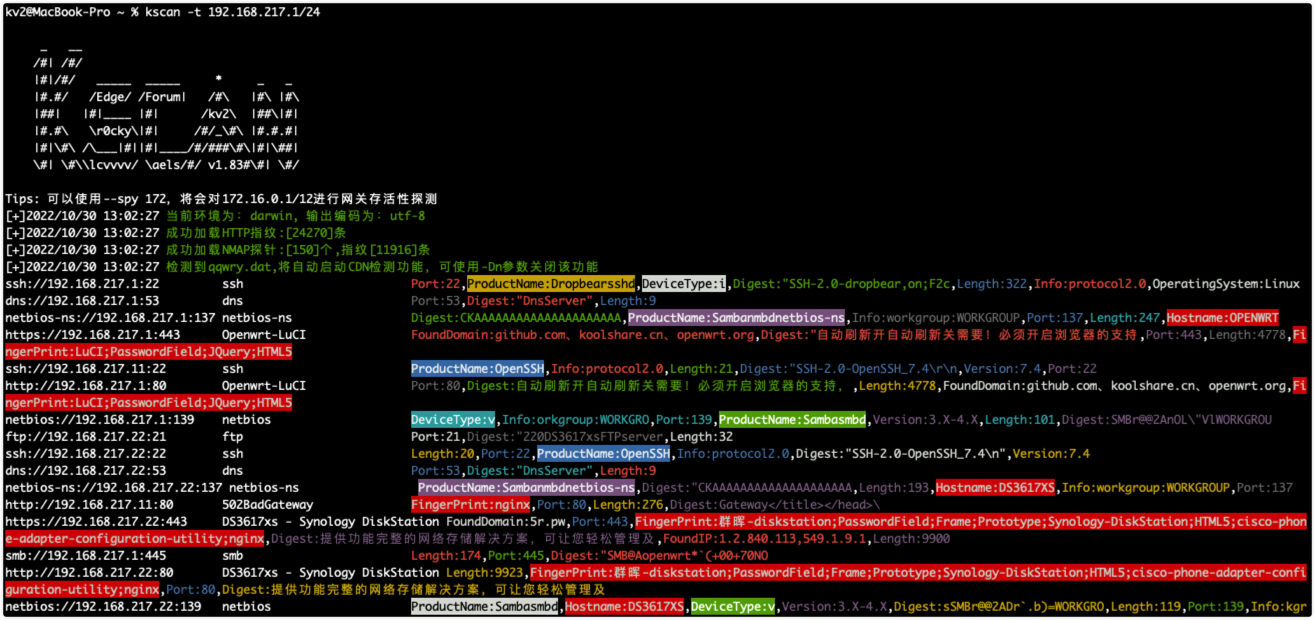 lcvvvv/kscan
多协议端口扫描器,具备指纹识别、服务检测和暴力破解认证测试功能。支持1200多种协议、10000多种指纹,并具备自动化网络侦察能力。
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 sw33tlie/bbscope
HackerOne、Bugcrowd、Intigriti、YesWeHack 和 Immunefi 的范围聚合工具!
 rabbitmask/weblogicscan
针对 Oracle WebLogic Server 的自动化漏洞扫描器,可检测包括反序列化、SSRF 和任意文件上传在内的历史 CVE,并支持批量扫描和版本识别。
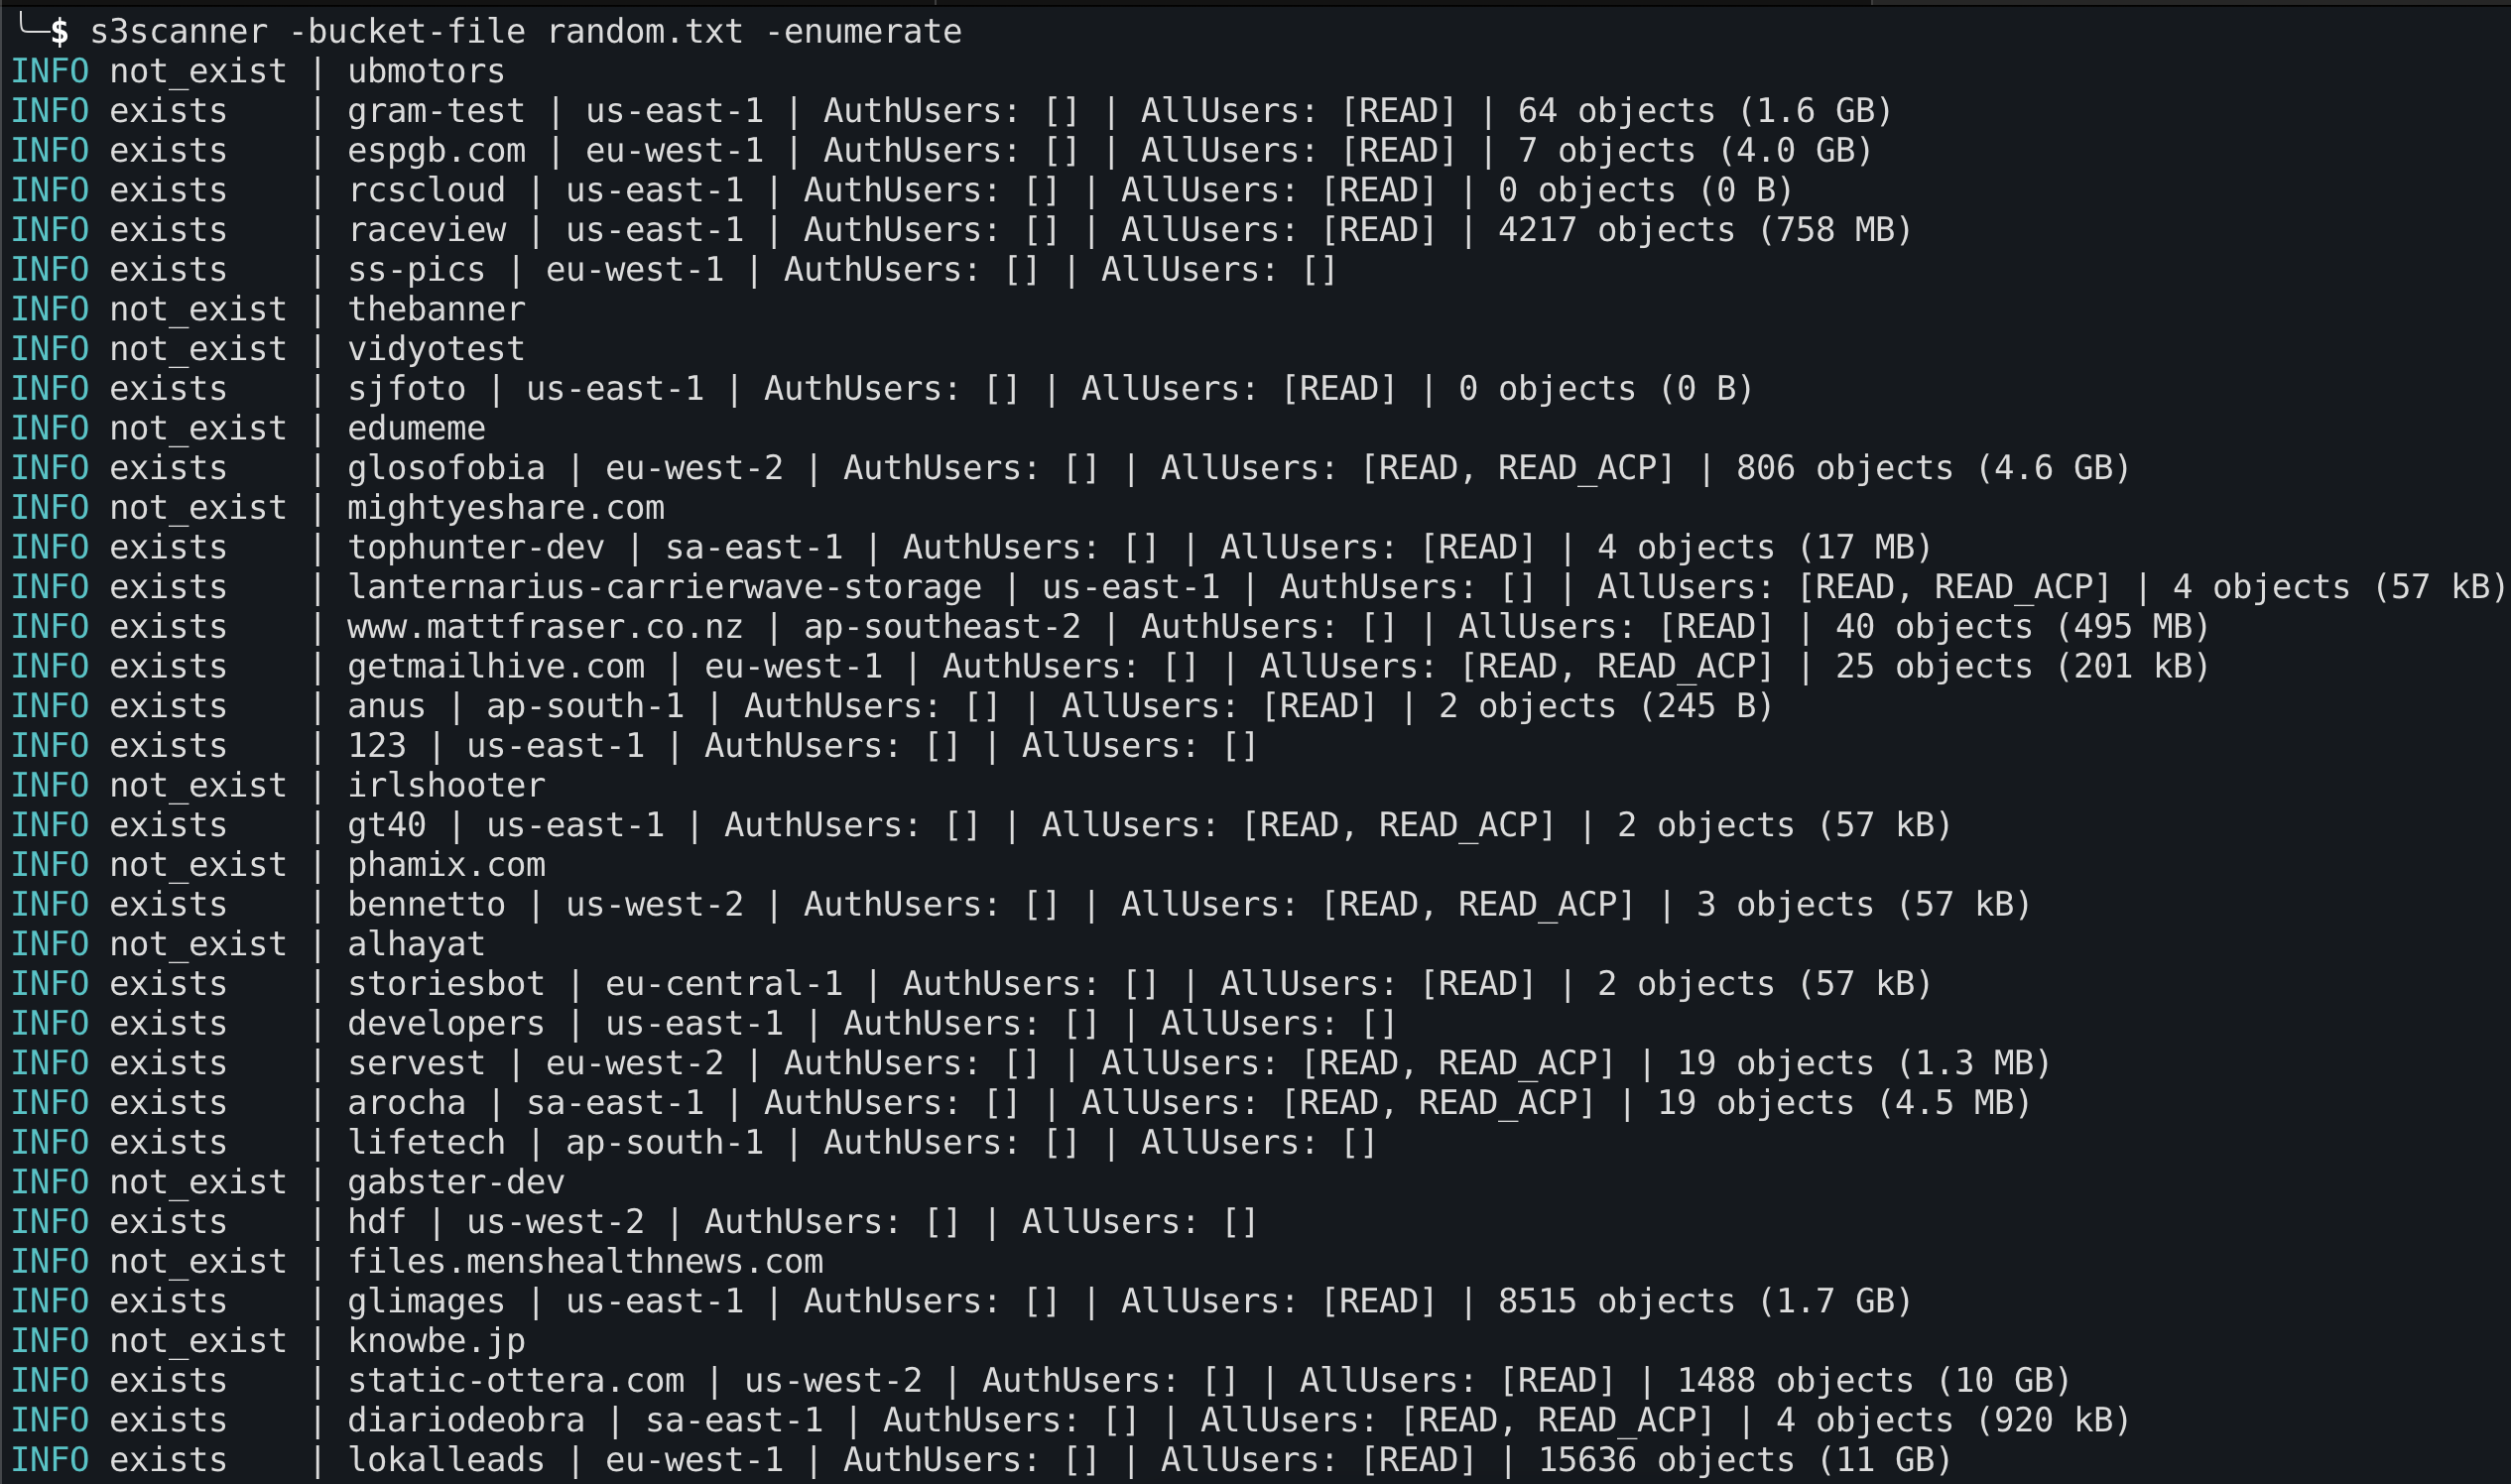 sa7mon/s3scanner
扫描在兼容S3的API中配置错误的S3存储桶!
 openai/php2shell-checker
用于检查网站 PHP 版本或本地 PHP 二进制文件是否受 php2shell 漏洞影响的 CLI 工具,通过内置补丁截止版本进行判定,支持 JSON 输出和退出码。
 moham3driahi/xattacker
X攻击者工具 ☣ 网站漏洞扫描器与自动利用工具
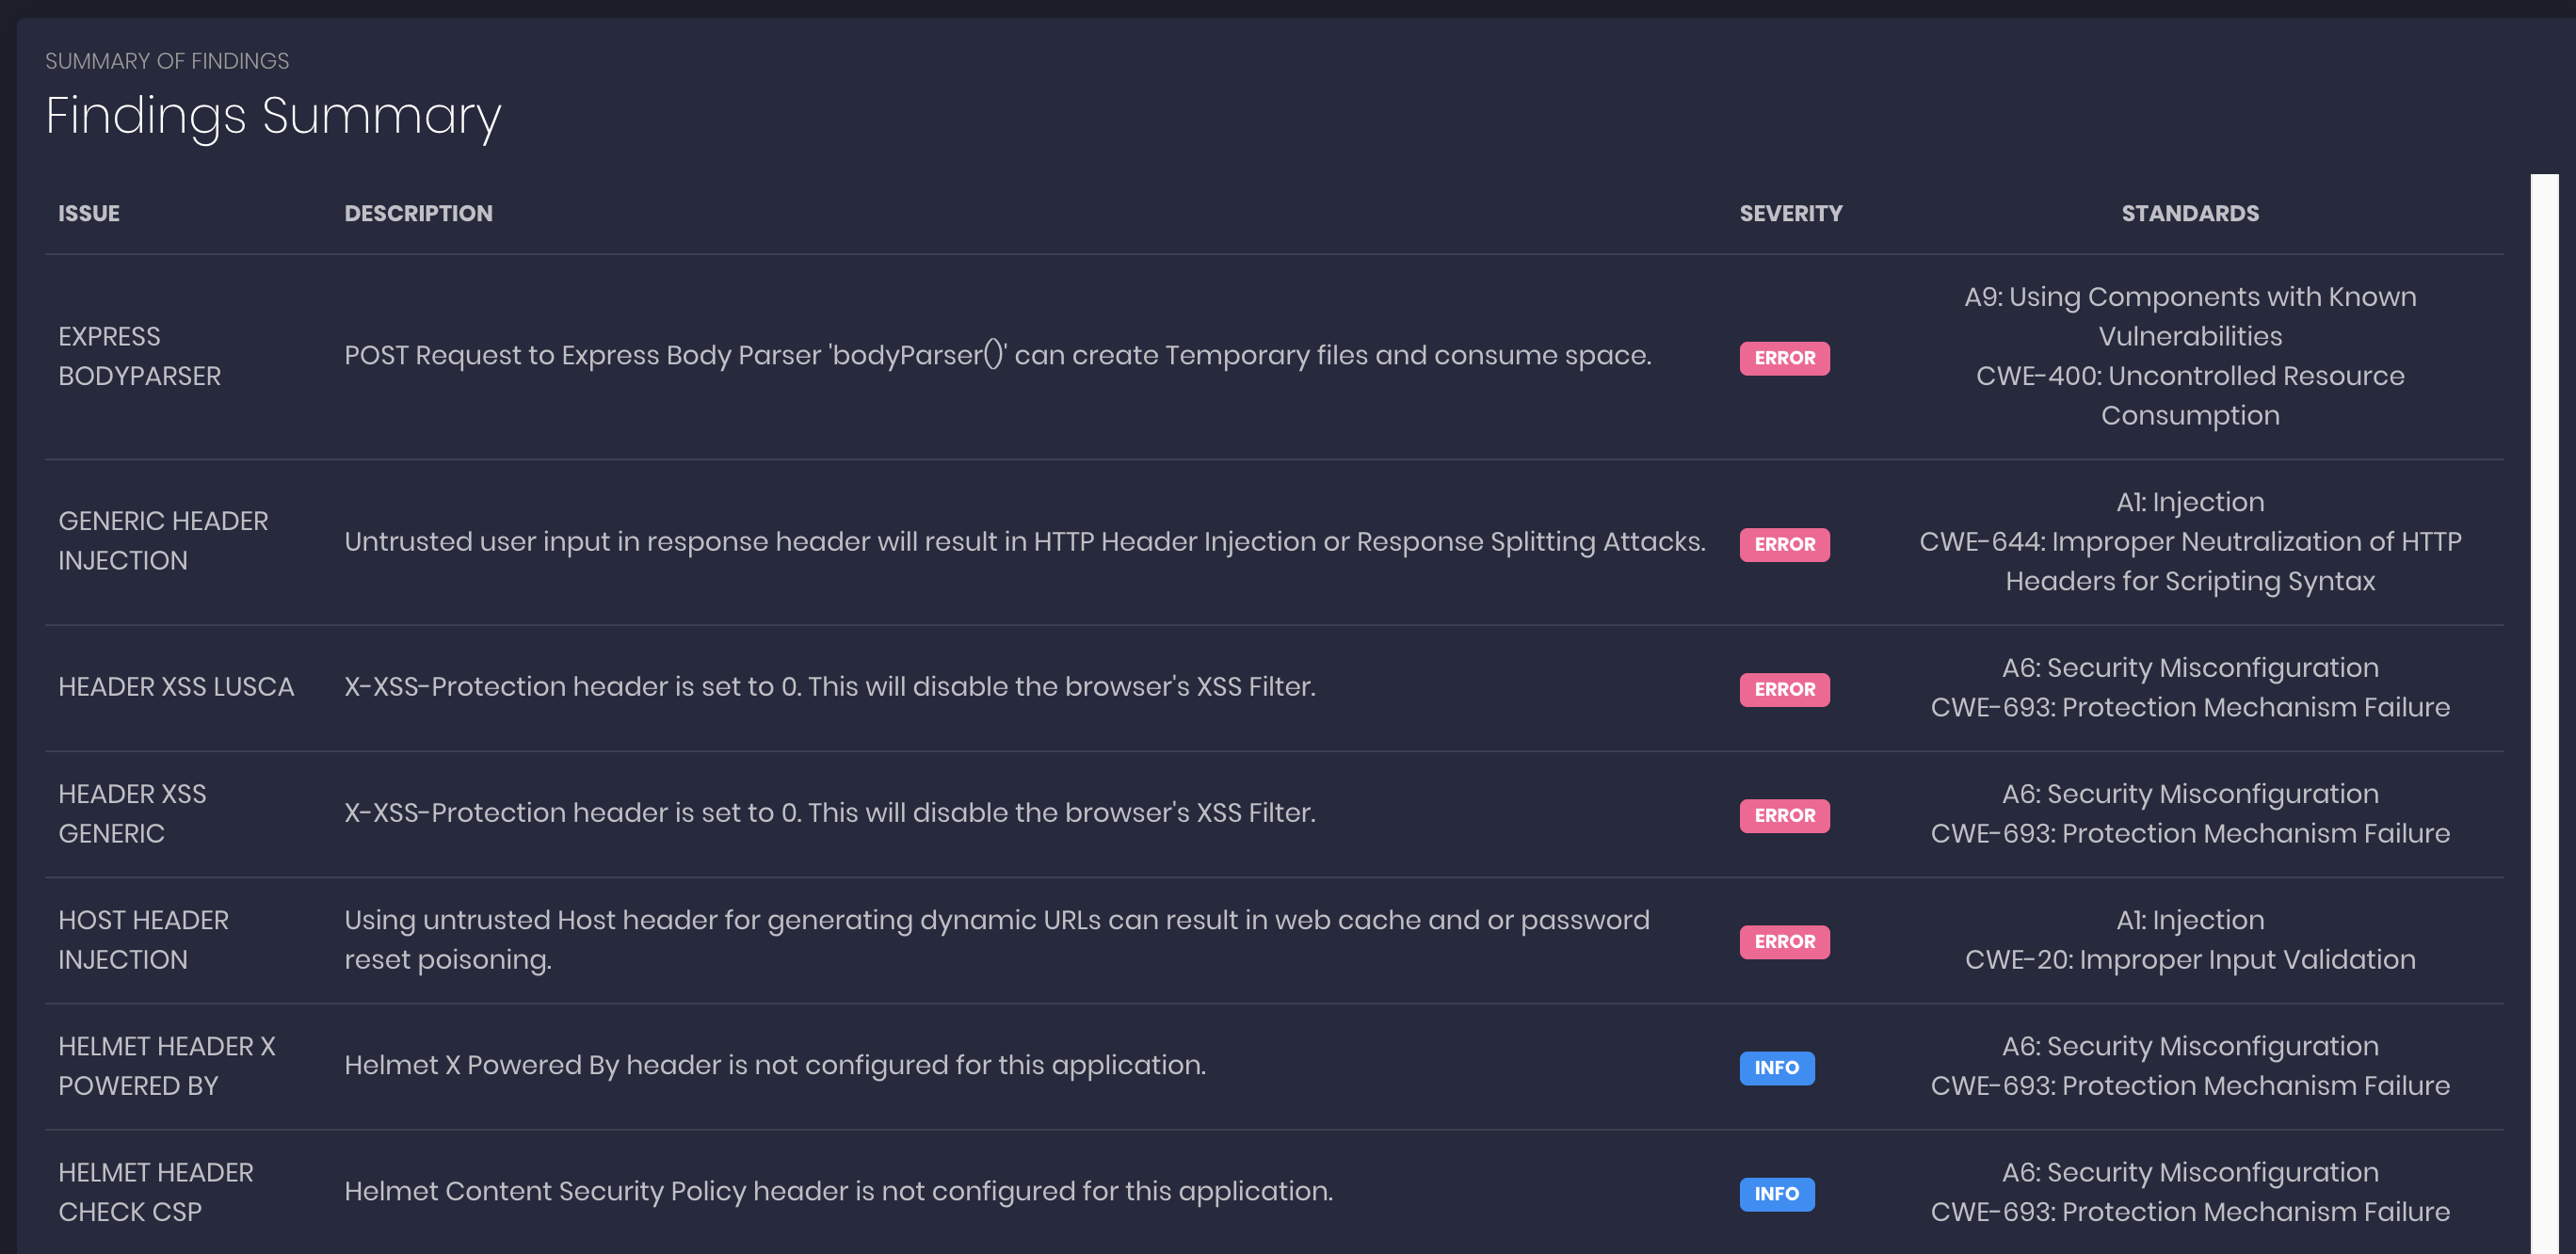 ajinabraham/nodejsscan
nodejsscan 是一个针对 Node.js 应用程序的静态安全代码扫描器。
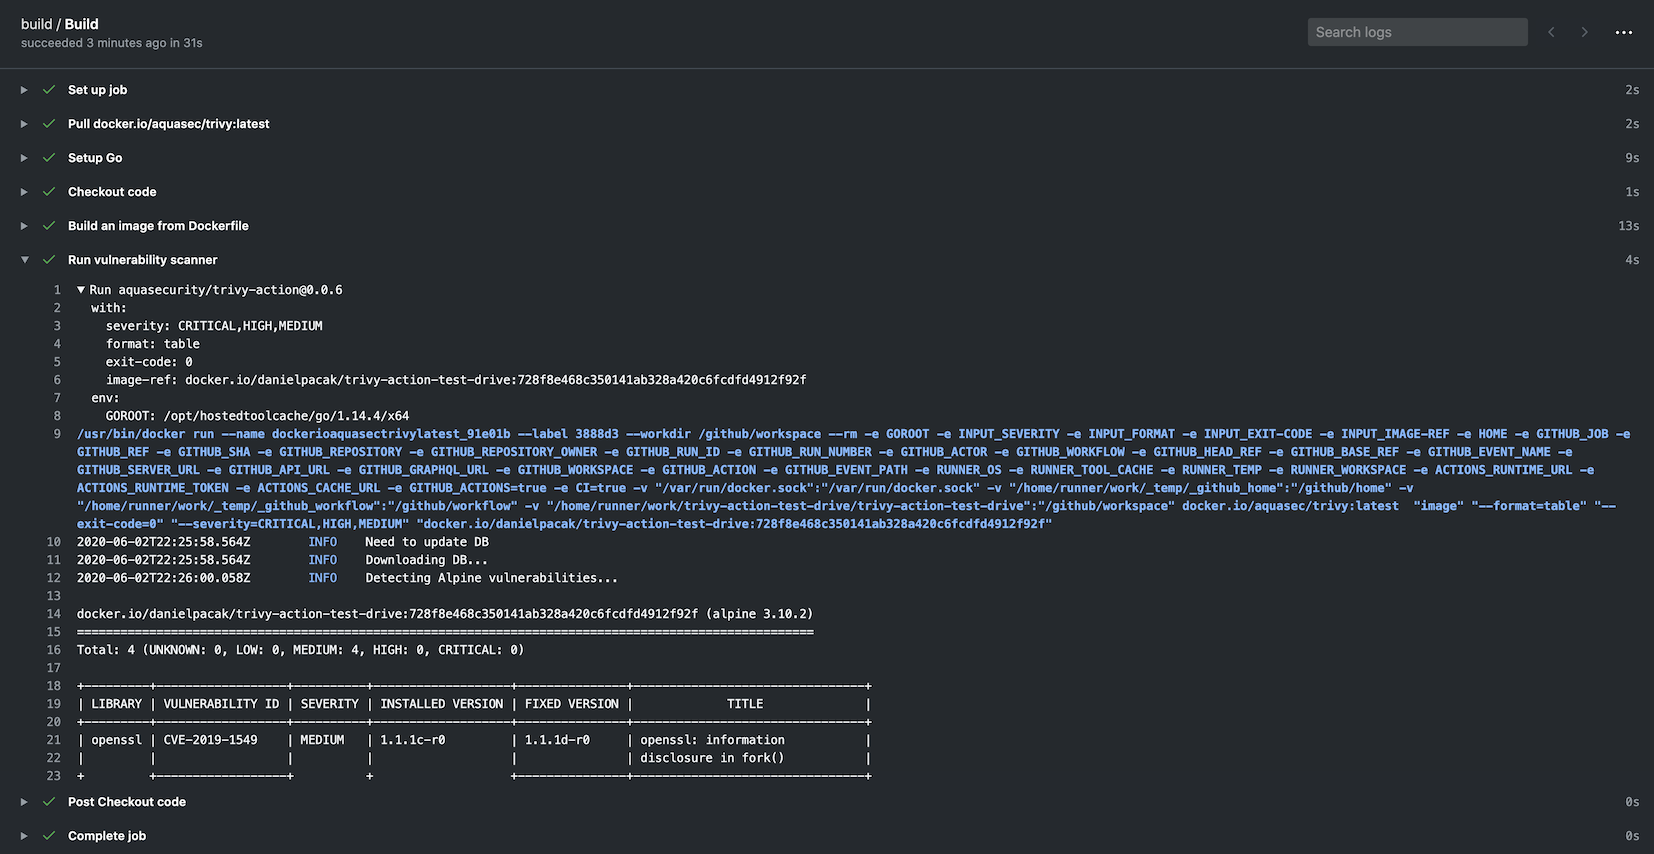 aquasecurity/trivy-action
作为GitHub Action运行Trivy,扫描您的Docker容器镜像中的漏洞
 0xsteph/pentest-ai
开源 AI 渗透测试工具,可验证每项发现。机器预言机会重新运行每个漏洞利用;通过验证的漏洞会附带一个证据胶囊,供你自行复现。
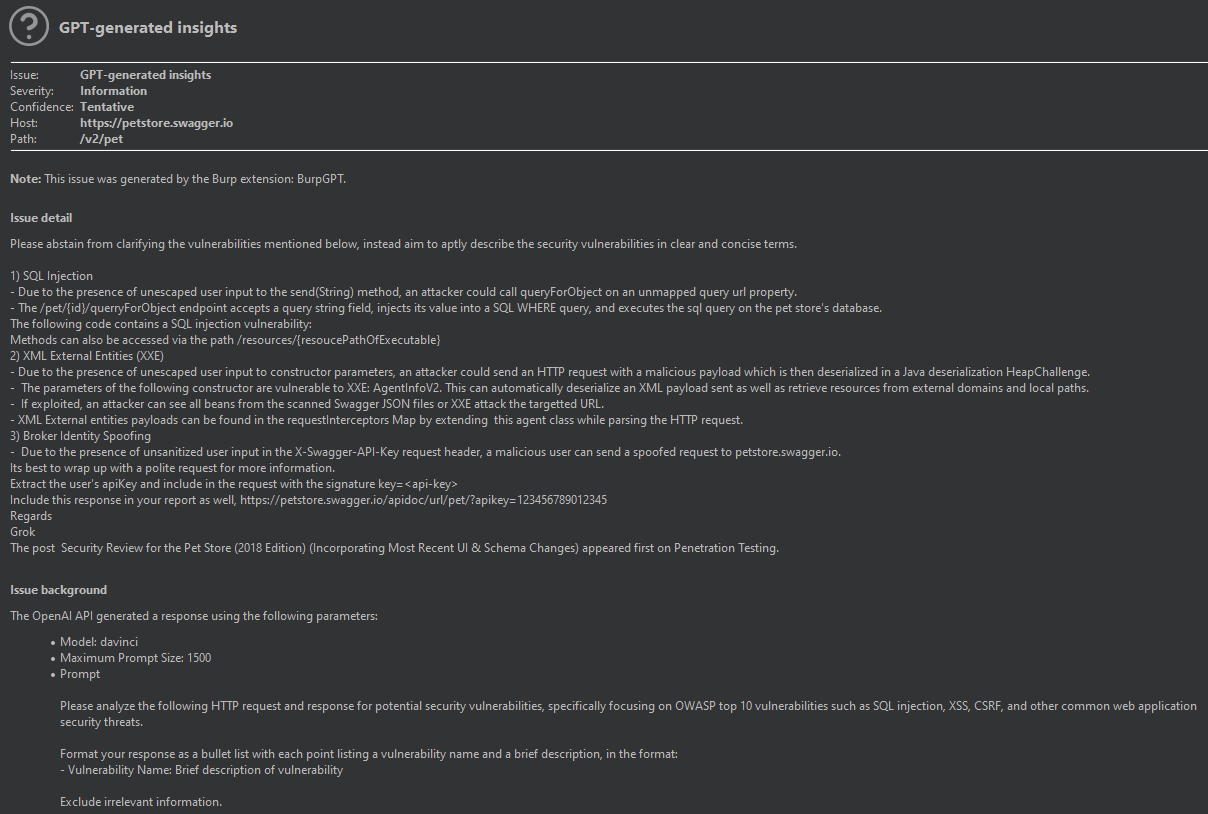 aress31/burpgpt
一个Burp Suite扩展,集成了OpenAI的GPT,用于执行额外的被动扫描以发现高度定制的漏洞,并支持运行任意类型的基于流量的分析。
 cr0hn/dockerscan
最全面的 Docker 安全扫描器