#1
 x86byte/adm-zip_lpe-poc
CVE-2026-102282:归档解压期间通过保留 SUID/SGID 实现本地权限提升
 nishitvp/better_opts_attacks
攻击框架,用于突破基于微调的提示注入防御(SecAlign、SecAlign++、StruQ),通过对LLM进行架构感知的对抗性攻击。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑
 taroballzchen/cve-2021-21972
CVE-2021-21972 VMware vCenter 未授权RCE metasploit利用脚本
 jiansiting/weblogic-cve-2018-2628
针对 Oracle WebLogic Server 反序列化漏洞的 CVE-2018-2628 Python 漏洞利用程序。可在未修补的实例上实现远程代码执行。
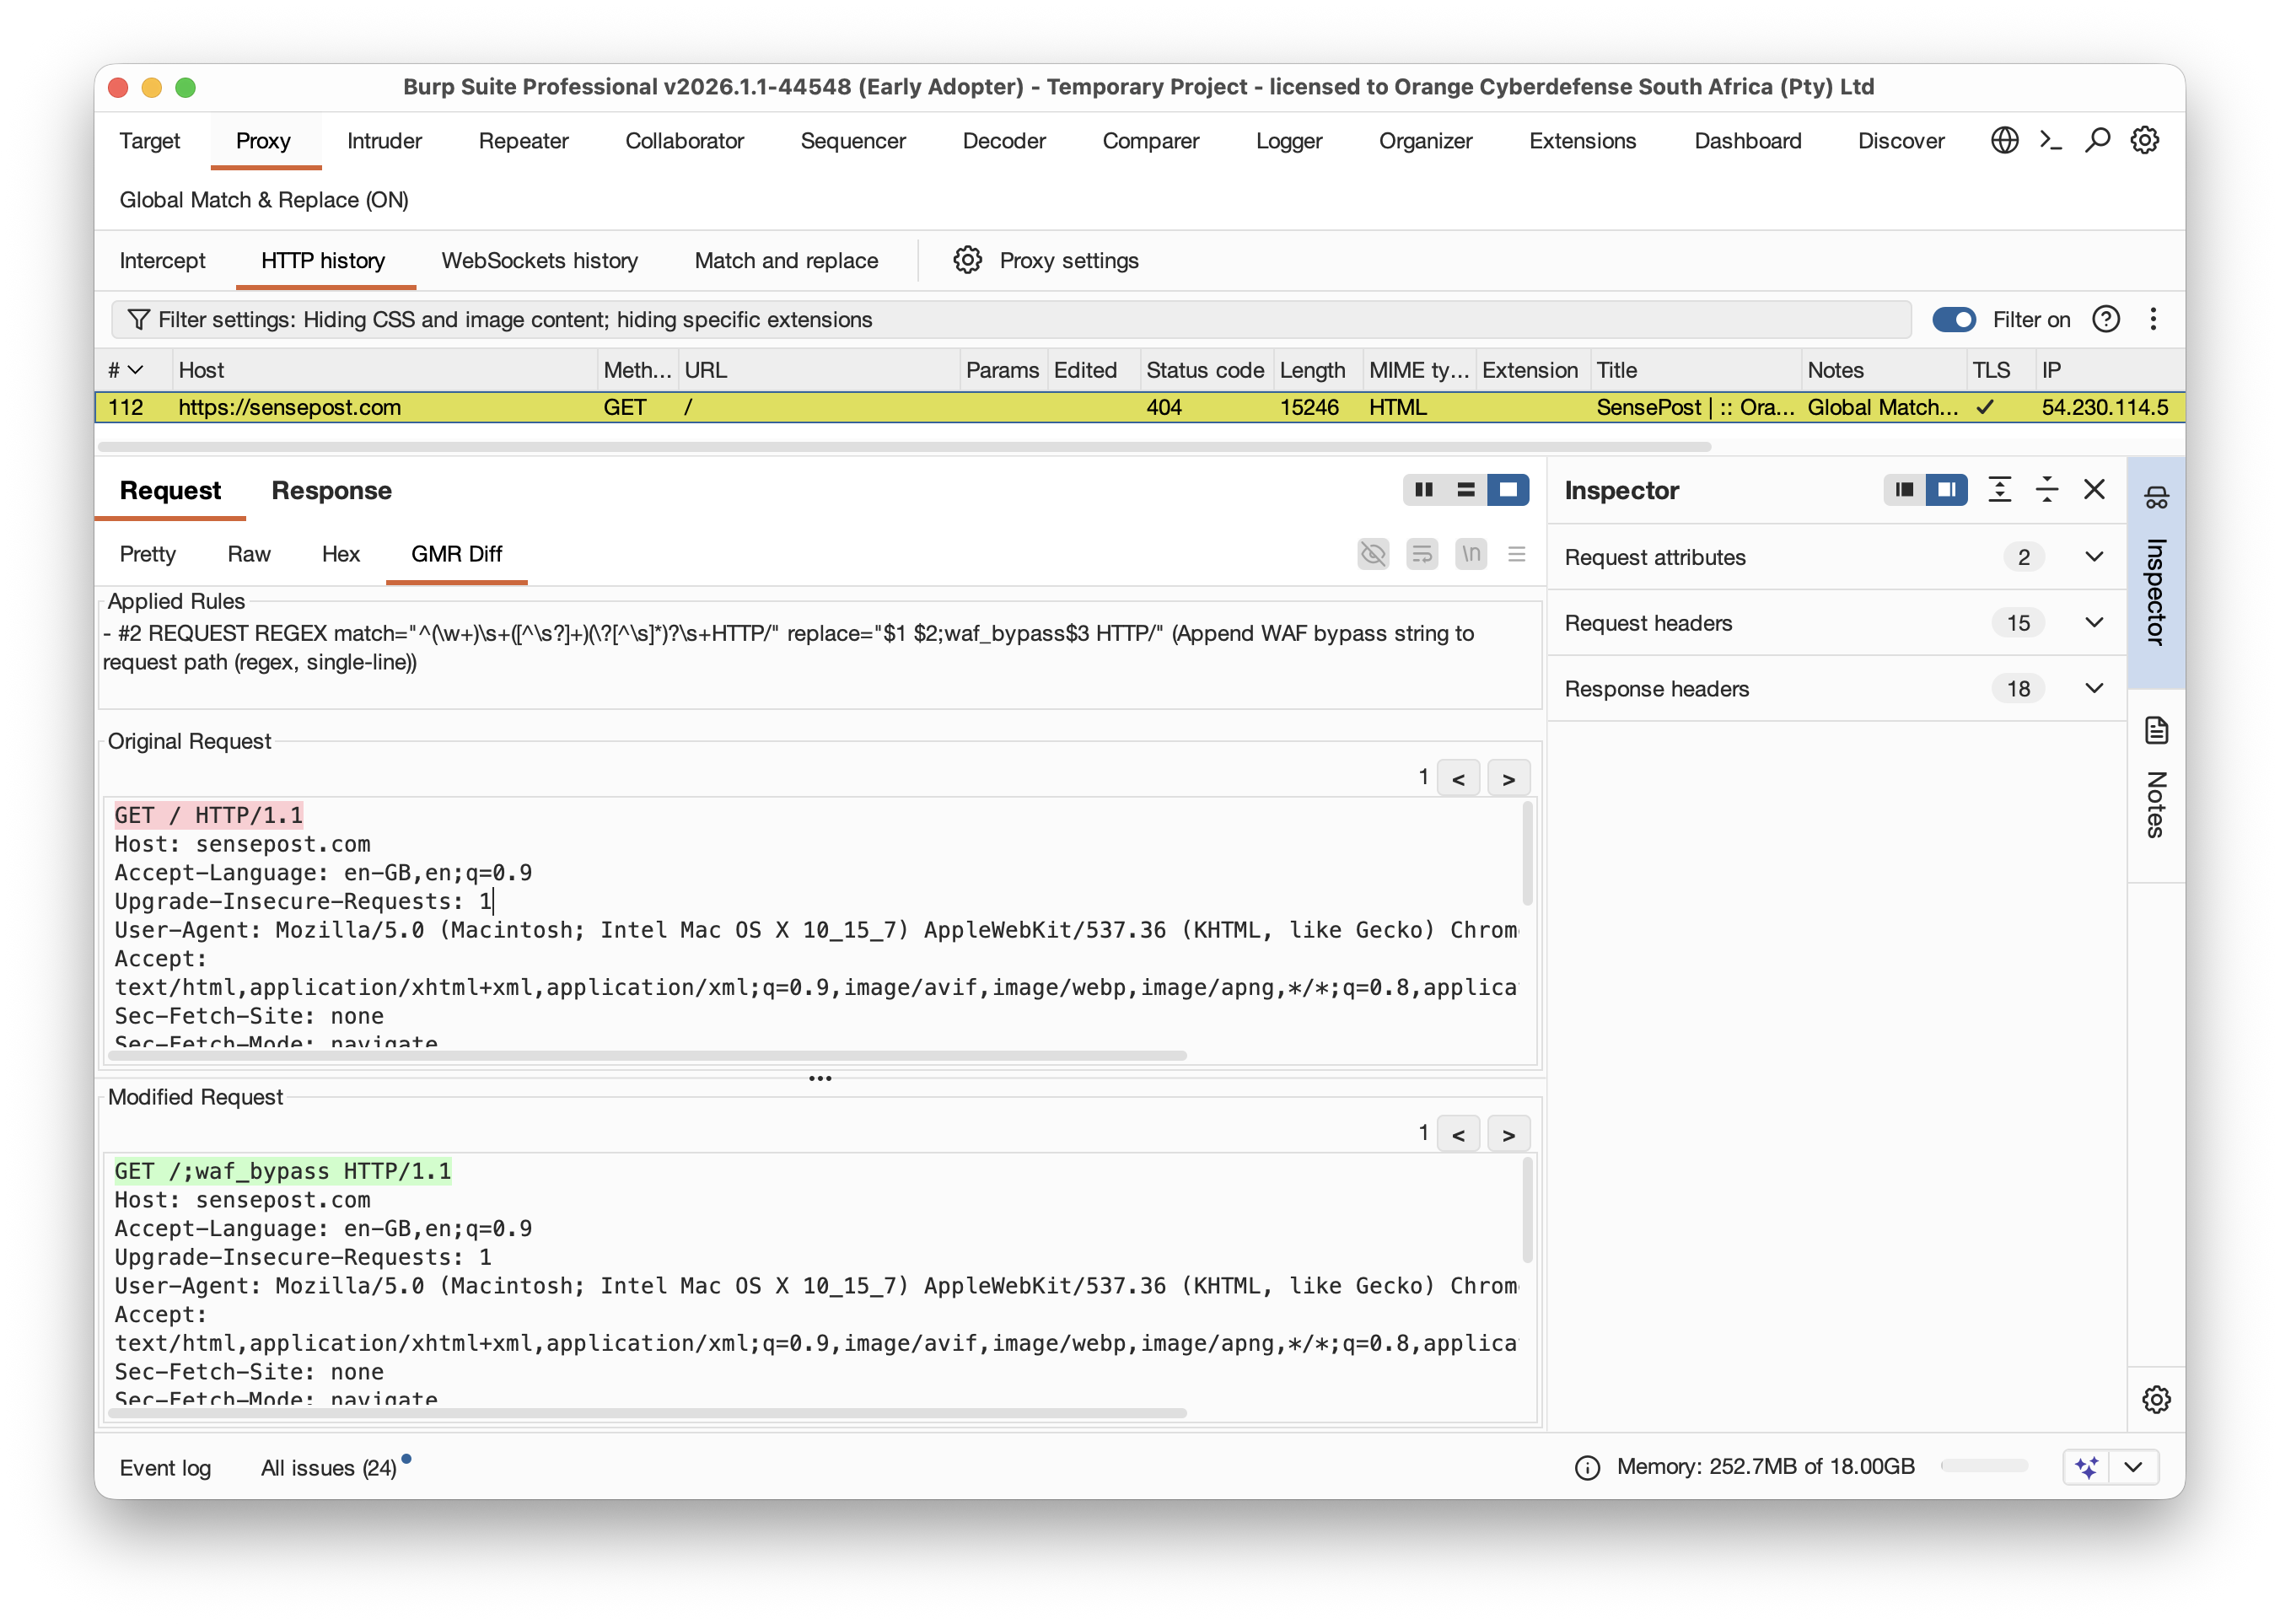 singe/burp_global_match_replace
针对 Portswigger 的 Burp 的全局匹配与替换规则,适用于所有工具。
 asbawy/automation-for-juniper-cve-2023-36845
用于 Juniper CVE-2023-36845 的简单自动化脚本
 jdauphant/patch-openssl-cve-2014-0160
使用 ansible 修补 openssl #heartbleed
 voidsec/cve-2019-5624
针对Metasploit的CVE-2019-5624漏洞(Rubyzip不安全的ZIP处理导致RCE)的概念验证
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG 是一款自主、超轻量级、零依赖的 Windows 代理,它将 PKCS#11、SSH-agent、Pageant 和 CNG/智能卡统一在一个健壮的单一二进制文件中。专为要求苛刻的环境设计,提供原生硬件加密、服务/用户态隔离、完整智能卡支持。
 blacksnufkin/pwnbox-kali
Bash 脚本,用于自动化设置新的 Kali Linux 虚拟机,使其外观类似 HTB PwnBox
 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
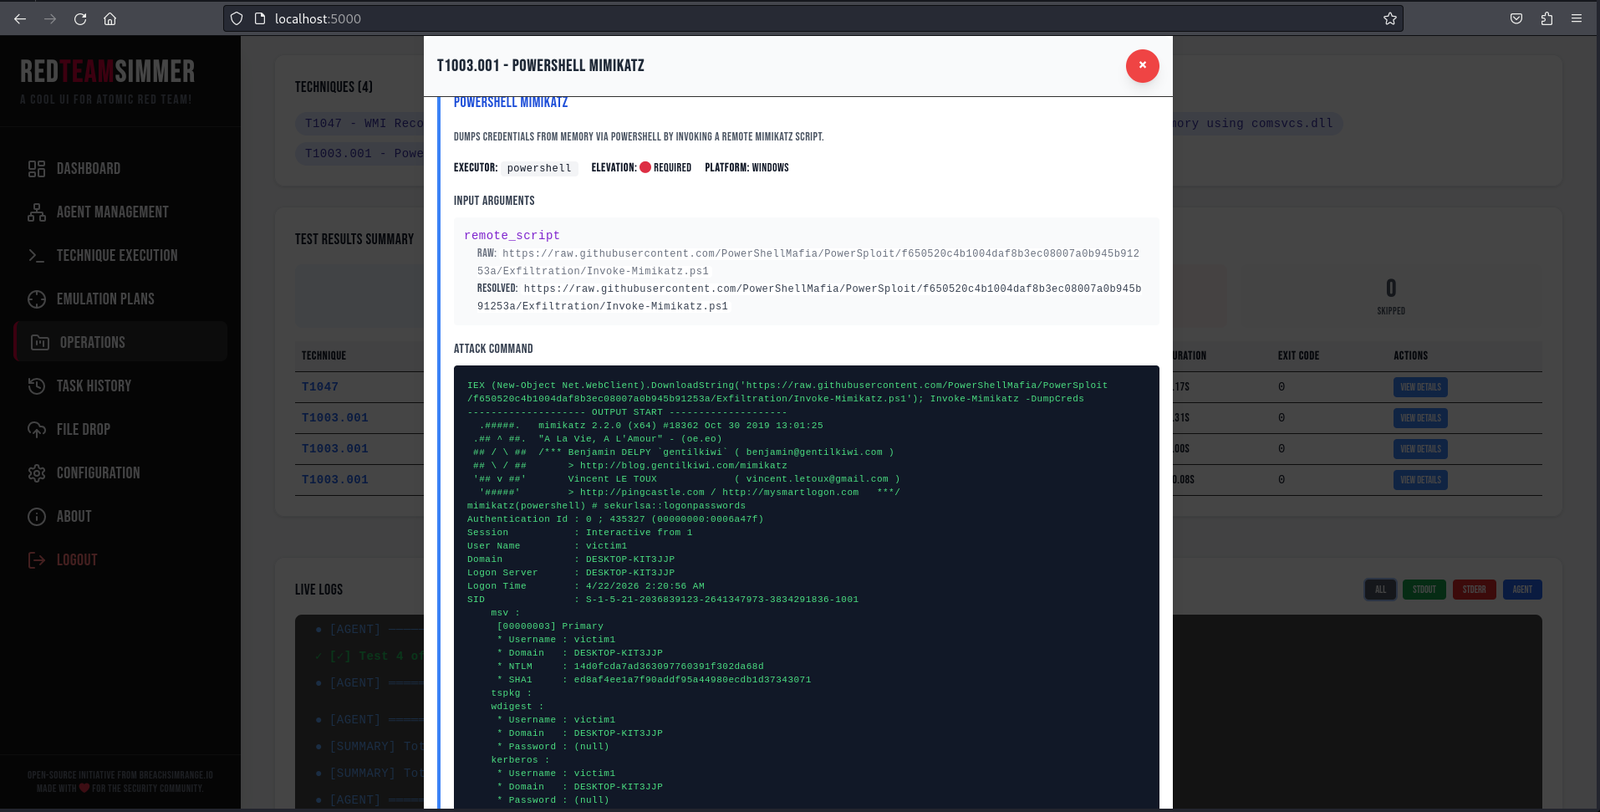 breachsimrange/redteamsimmer
基于Web的对手仿真平台,通过Go代理在Windows终端上编排Atomic Red Team测试,具备MITRE ATT&CK映射、APT仿真计划和检测规则关联功能。
 securityward/mousejack
使用 Autojack 执行战术性 mousejacking 攻击所需的全部细节与步骤。
 blake-fm/vcenter-log4j
用于应用VMware vCenter log4j漏洞CVE-2021-44228官方变通方案的脚本
 thereisnotime/sshroute
网络感知型SSH路由器 - 根据活动的VPN或网络将连接路由到不同的IP/端口/密钥/跳板主机