#1
 nodesocket/cryptr
一个使用 scrypt 加密和解密文件的简单 shell 工具。
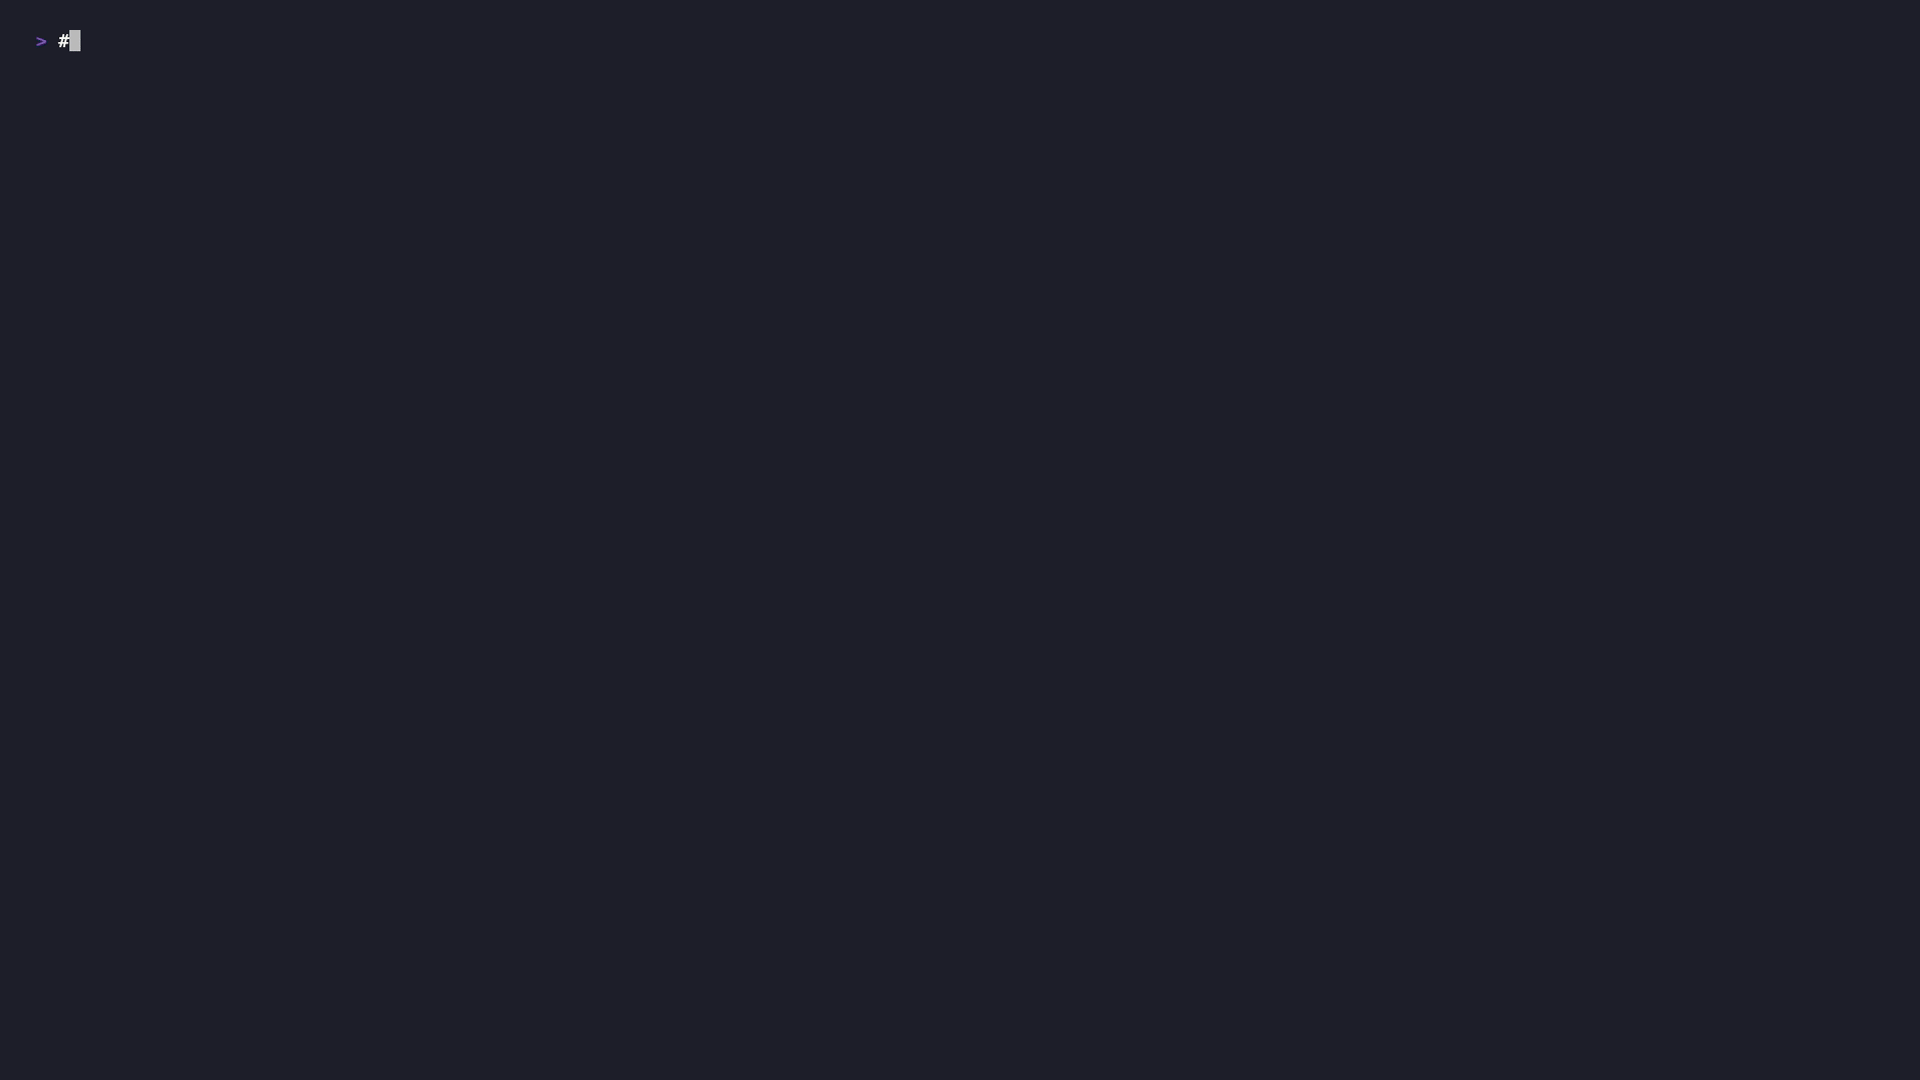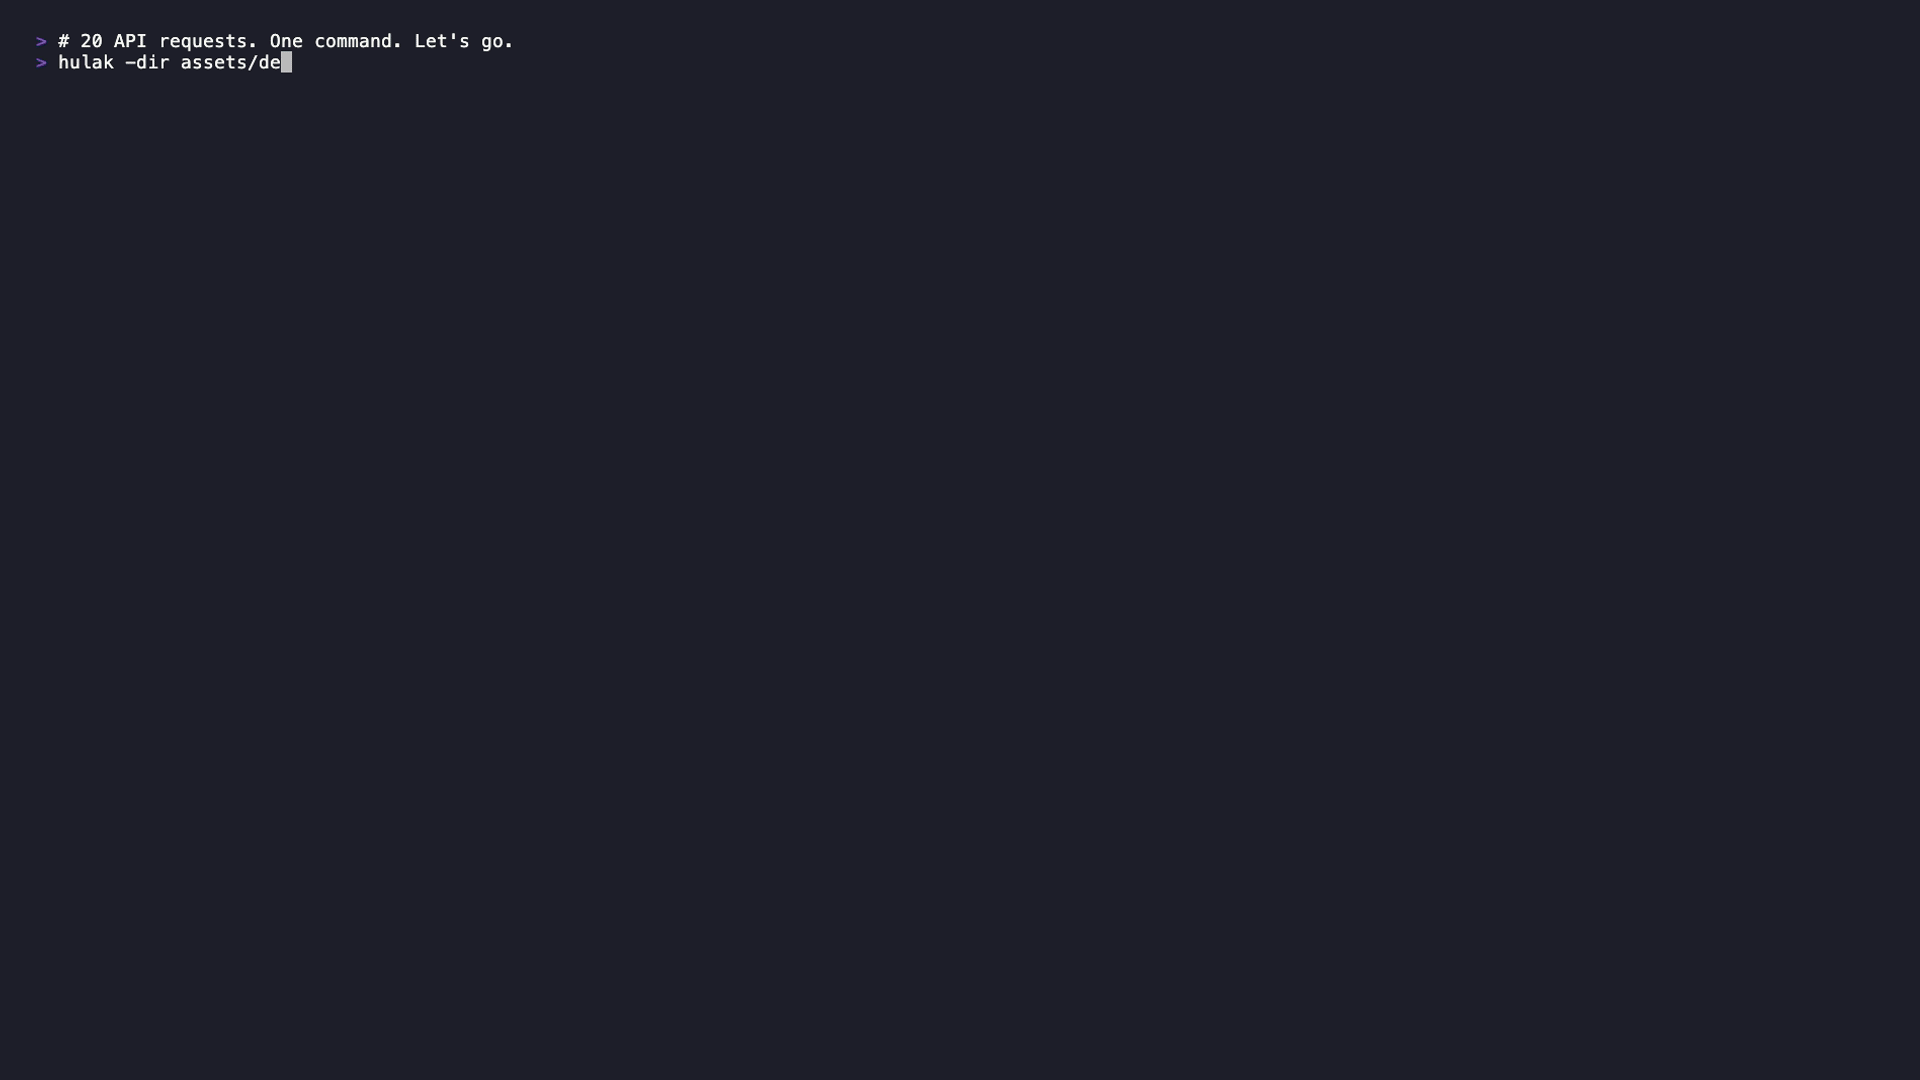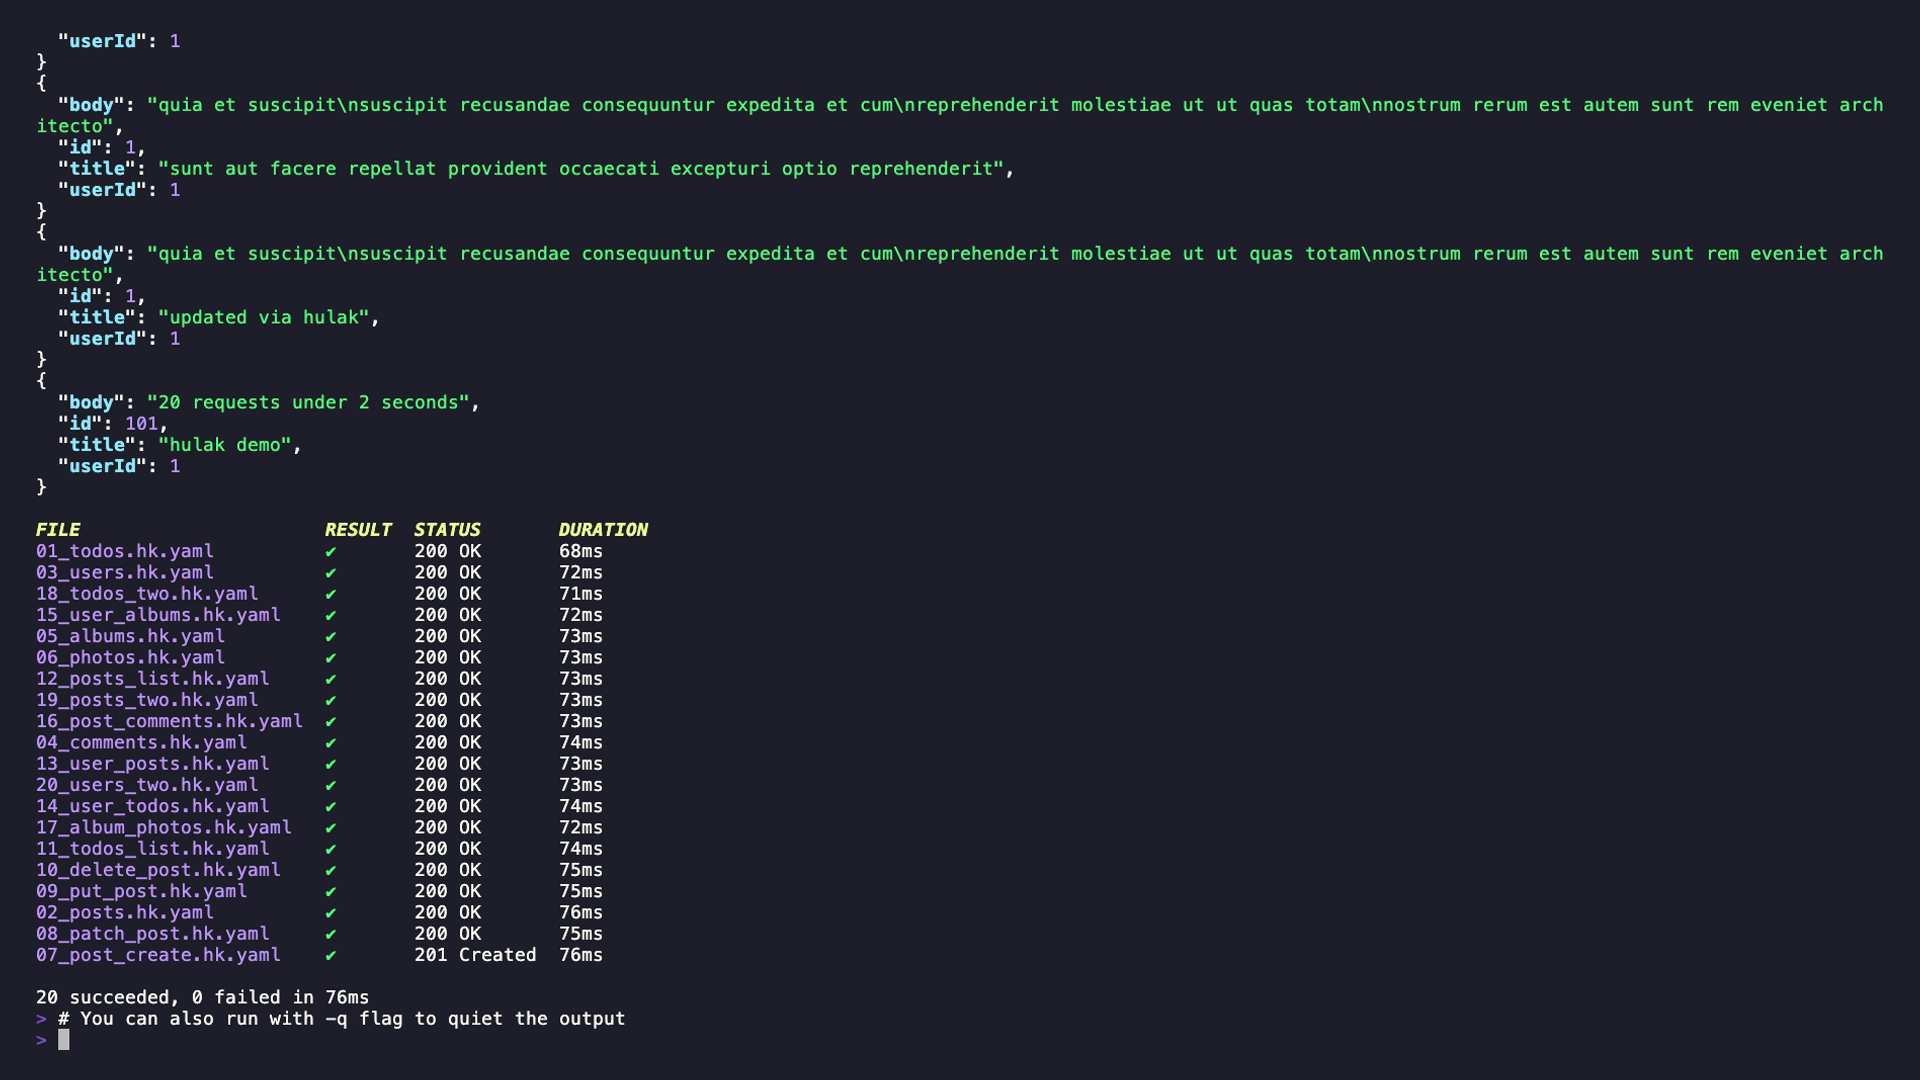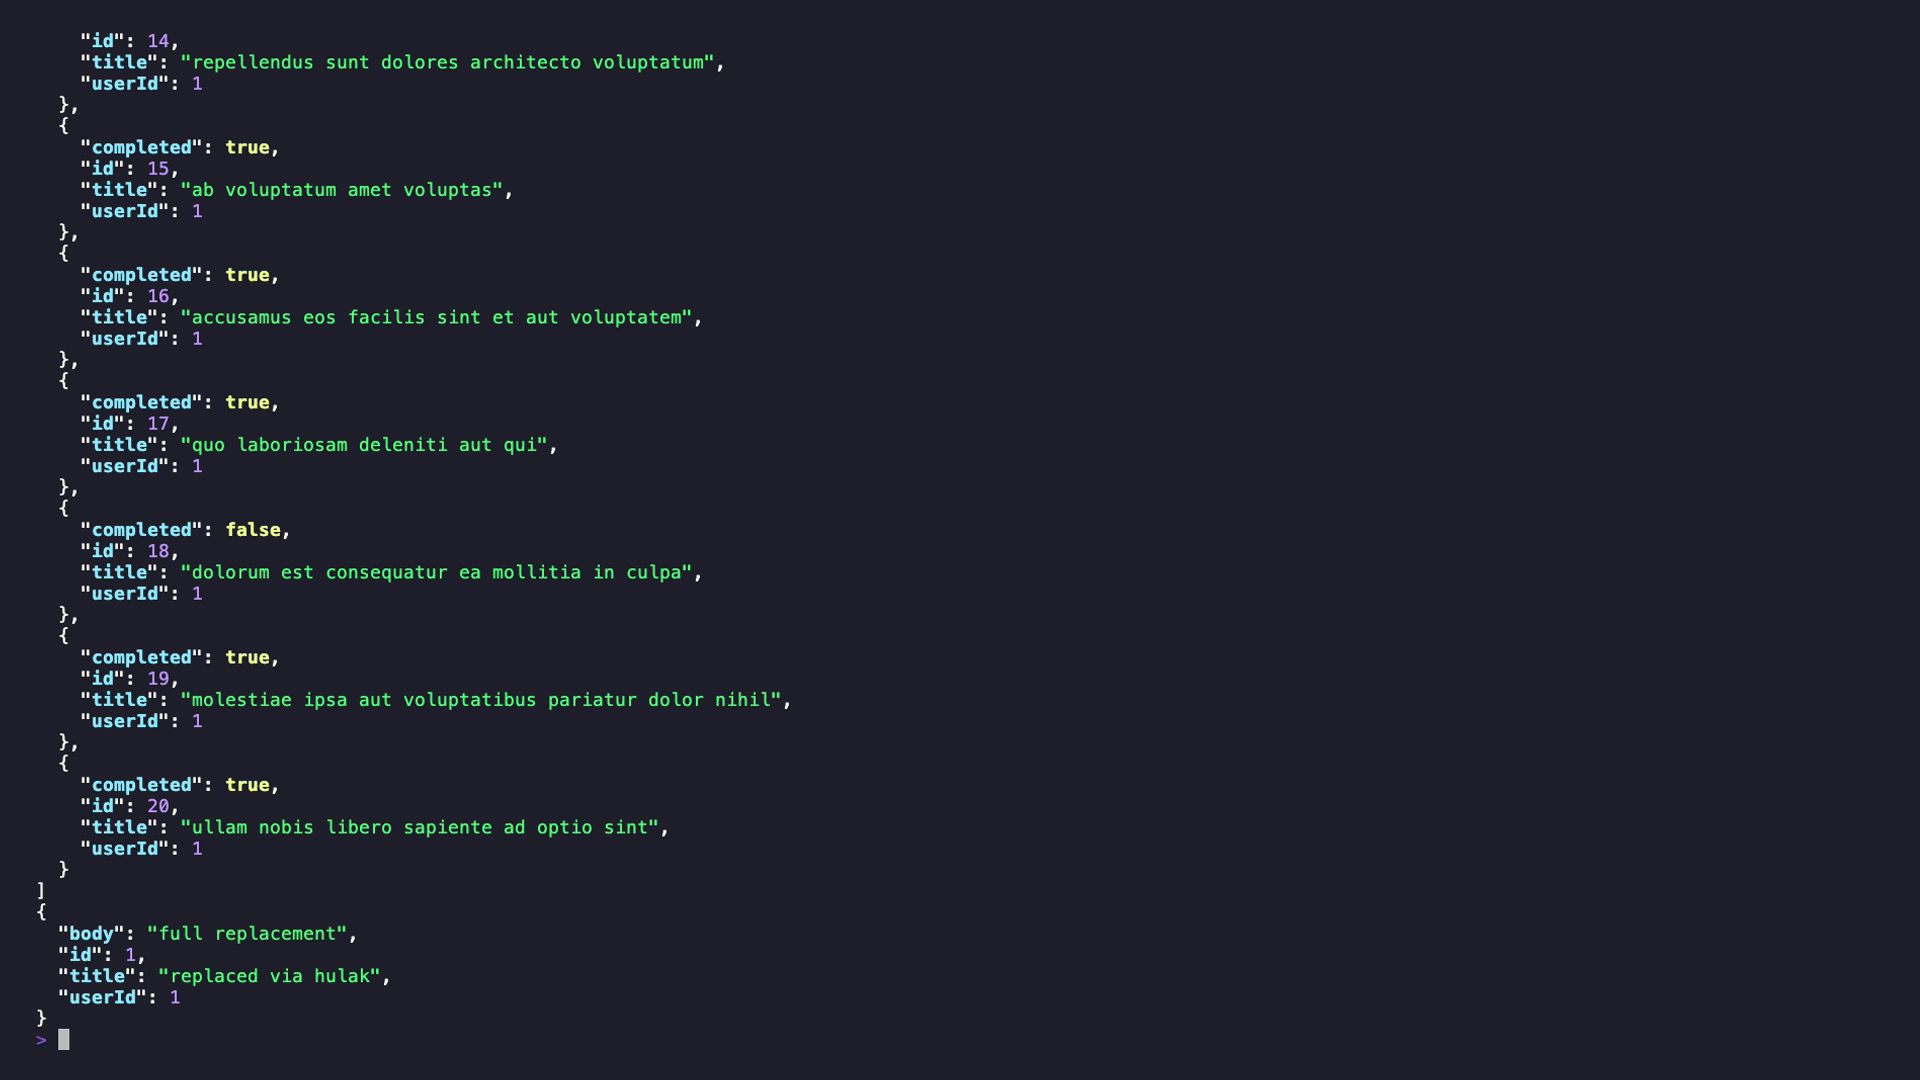 xaaha/hulak
一个轻量级、基于文件的 CLI API 客户端,支持 age 加密密钥、一流的 GraphQL 支持,以及为 AI 代理工作流内置的 MCP 服务器。
 trinitor/cve-vulnerability-information-downloader
下载并聚合CVSS、EPSS和CISA已知被利用漏洞数据,生成统一的JSON/CSV文件及SQLite数据库。丰富漏洞扫描器报告(例如OpenVAS),用于优先排序修复。包含可选的Logstash管道和PowerBI仪表板模板。
 y3a/cve-2023-28229
针对 Windows CNG KeyIso RPC 权限提升与沙箱逃逸的概念验证漏洞利用,演示了 CVE-2023-28229 的利用过程。
 0x09al/cve-2017-11882-metasploit
这是一个 Metasploit 模块,它使用此处发布的 POC 来利用 CVE-2017-11882 漏洞:https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 ooni/probe-desktop
跨平台 Electron 桌面应用,用于运行 OONI Probe 网络测量测试,检测互联网审查、流量操纵及其他网络干扰行为。
 noraj/ctf-party
:triangular_flag_on_post: 一个CLI工具和库,通过字符串转换/操作来增强和加速脚本/漏洞利用编写。
 mthcht/purpleteam
Purpleteam 脚本模拟与检测 - 触发 SOC 检测的事件
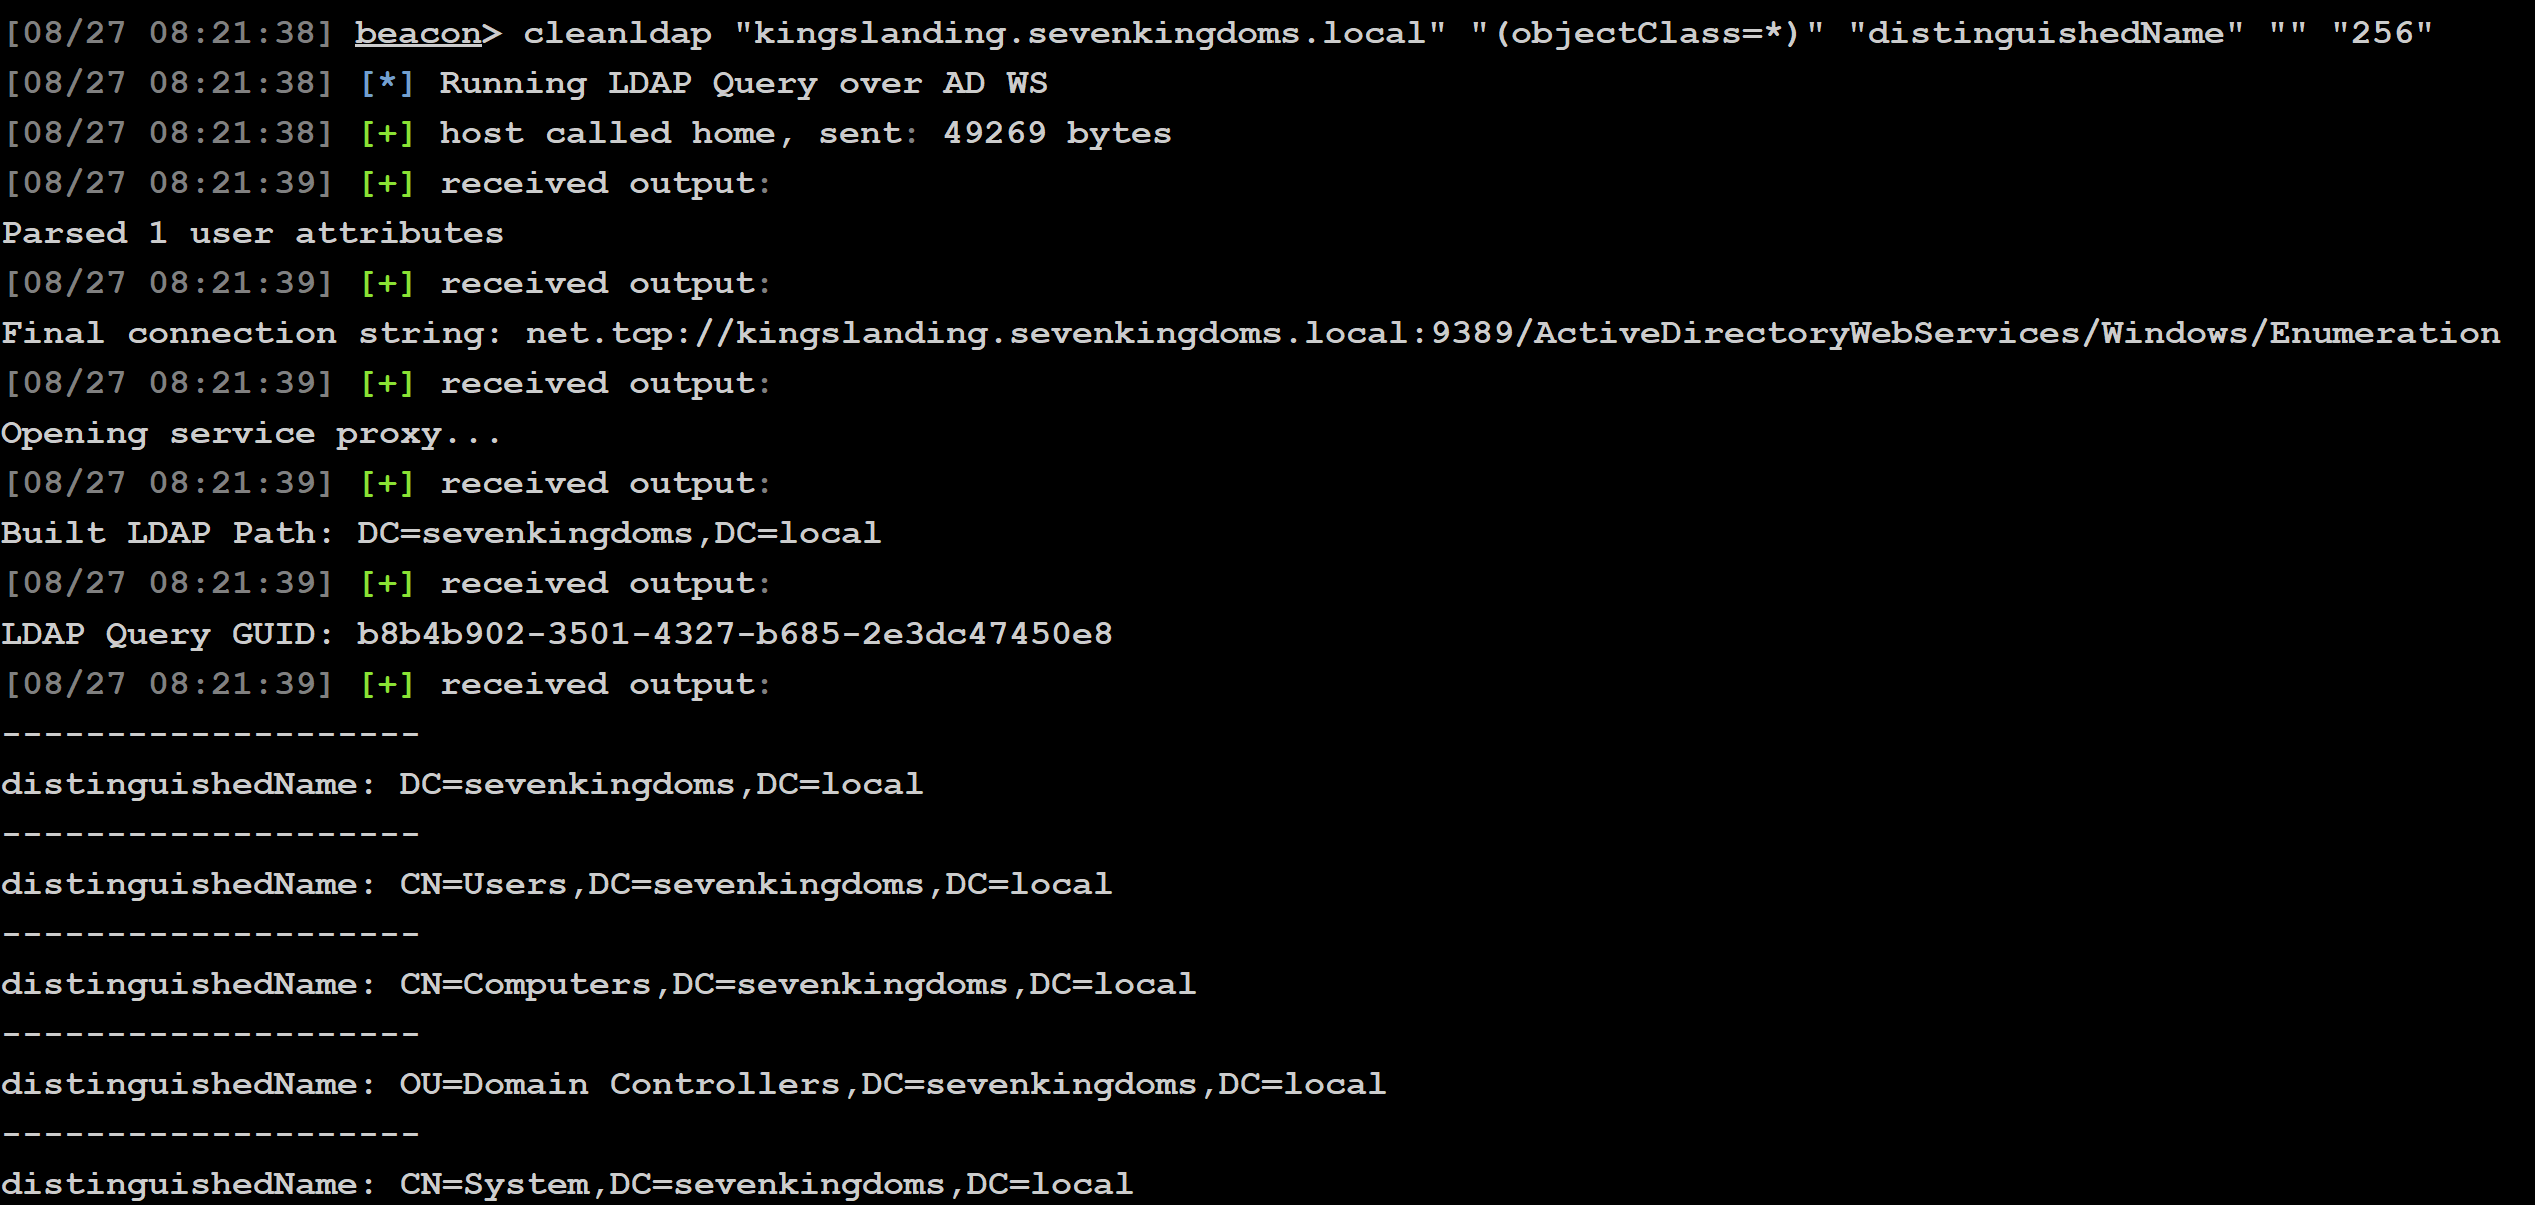 mandiant/cleanldap
用于通过AD WS进行Active Directory侦察的隐蔽LDAP查询BOF,实现属性枚举和数据收集,适用于红队行动。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE提权漏洞的CS 反射加载插件。开箱即用、通过内存加载、混淆加载的驱动名称来ByPass Defender/EDR。
 telefonica/uac-a-mola
模块化框架,用于Windows UAC绕过攻击和缓解,具有DLL劫持、无文件执行和实时监控功能,可检测并阻止权限提升尝试。
 arthurgervais/mapta
多智能体 LLM 系统,可自主评估 Web 应用安全性,编排基于工具的执行并端到端验证漏洞利用。
 raikia/kali-setup
为Kali添加大量工具并进行定制,使其更加出色的脚本
 dmtrkovalenko/ffs
去他妈的 文件系统 - 命令行文件搜索工具,绕过操作系统内核直接读取你的磁盘
 mnemonic-no/grafeo
用于知识建模、收集和交换的开放平台
 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。