
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 volatilityfoundation/dwarf2json
将ELF/DWARF符号和类型信息转换为vol3的中间JSON格式
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock(CVE-2026-43499)漏洞利用适配
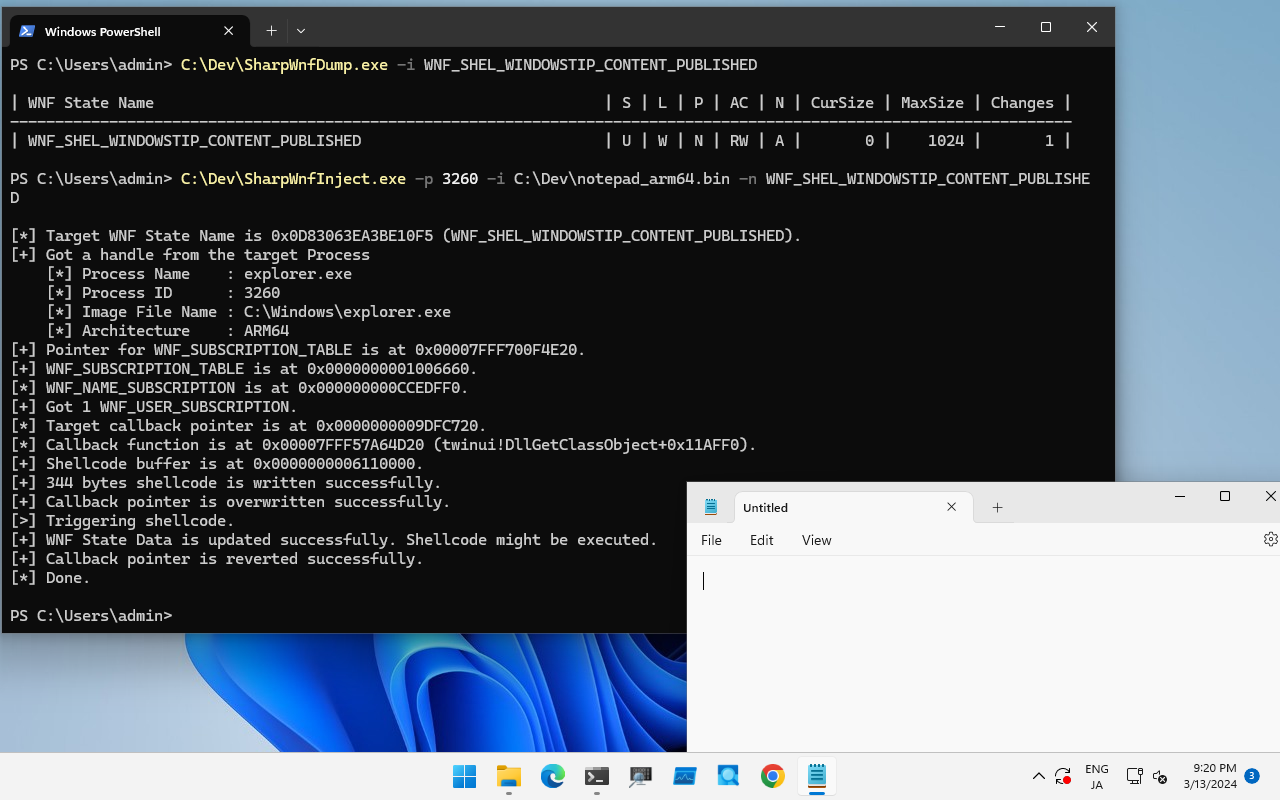 daem0nc0re/sharpwnfsuite
用于 Windows 通知功能的 C# 实用工具
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 有效载荷利用 PoC python3,

 ibm-security/ibmsecurity
用于 IBM Security Appliance REST API 的幂等函数。目前涵盖 ISAM 和 ISDS 设备。
 not-matthias/amd_hypervisor
Rust AMD SVM 虚拟机监控器框架,具有可自定义的 vmexit 处理程序(MSR、CPUID、RDTSC)以及用于内核级监控和研究的 NPT 挂钩。
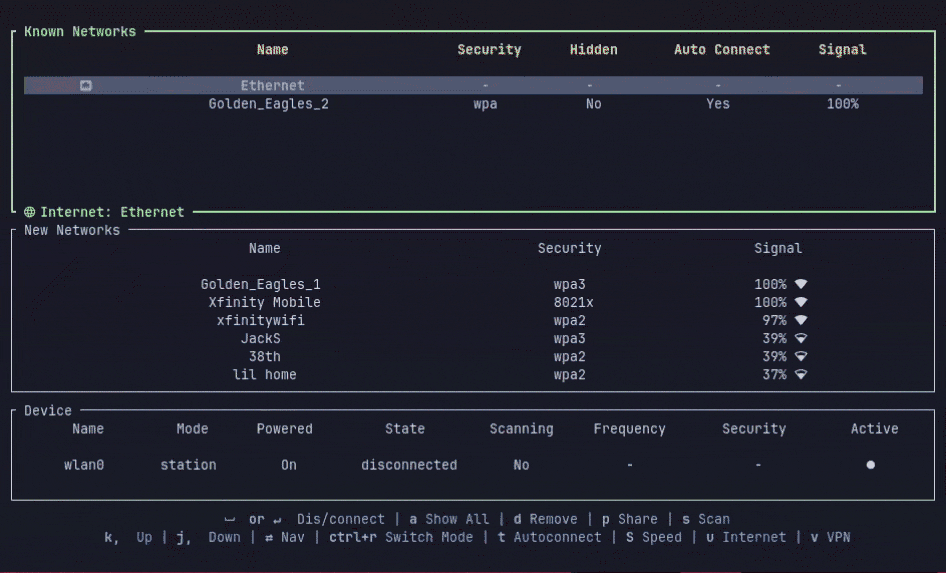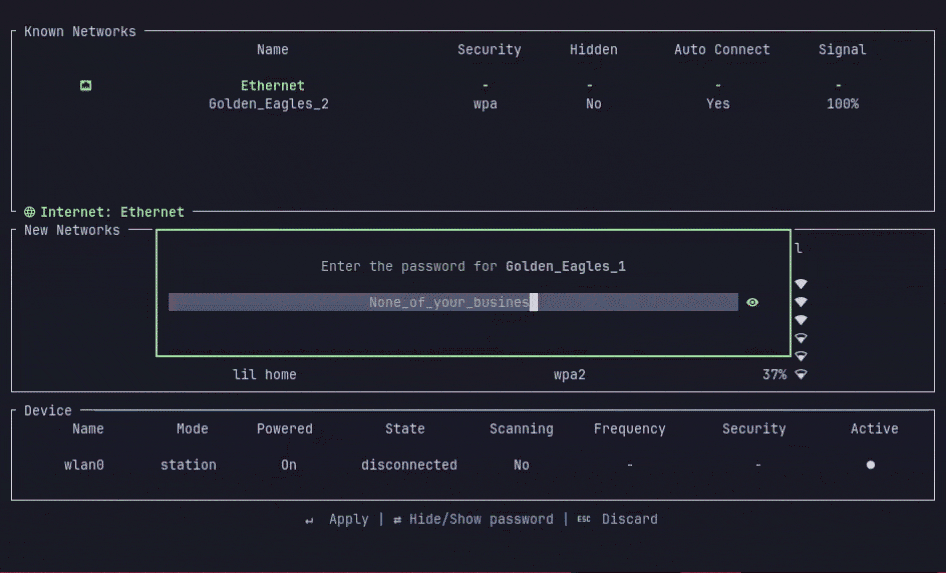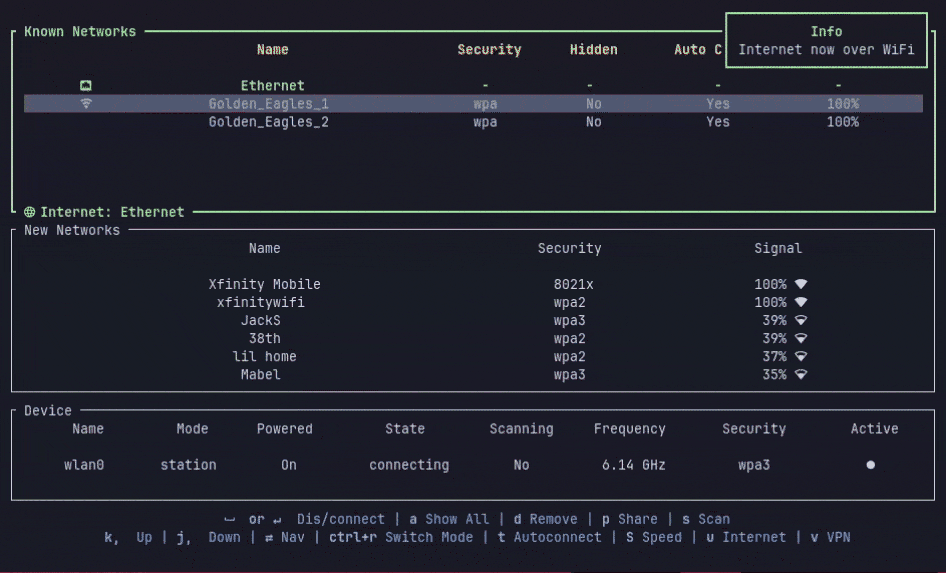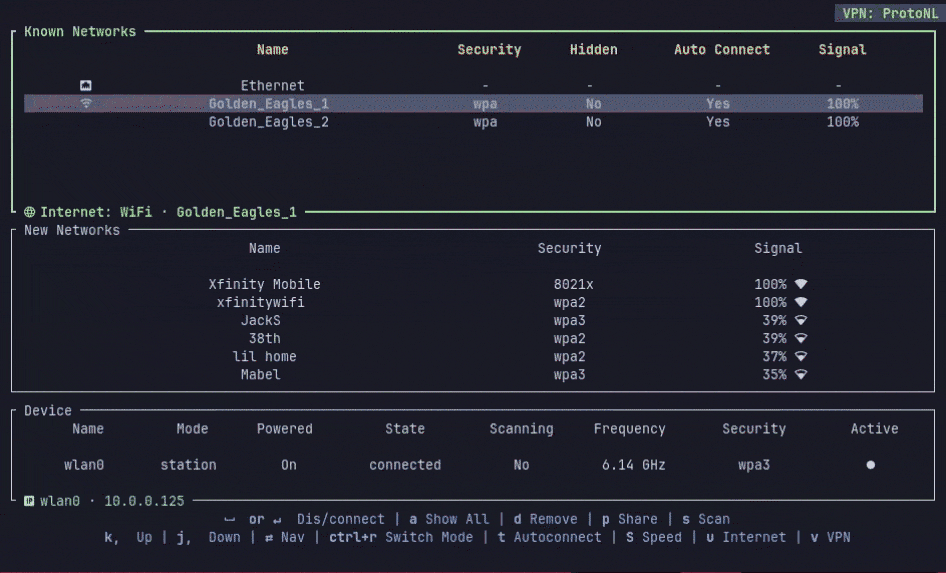 aashish-thapa/wlctl
🛜 用于在 Linux 上通过 Network Manager 管理 WiFi/以太网/VPN 的 TUI
 iodn/tap-ducky
将任何已root的手机变成传奇的USB Rubber Ducky。Android USB HID键盘注入器
 oalabs/frida-wshook
基于 Frida.re 的脚本分析工具
 hasherezade/masm_shc
一个用于创建 shellcode 的辅助工具。清理 MSVC 生成的 MASM 文件,提供重构提示。
 timbo05sec/autocrack
帮助自动化破解过程的Hashcat封装工具
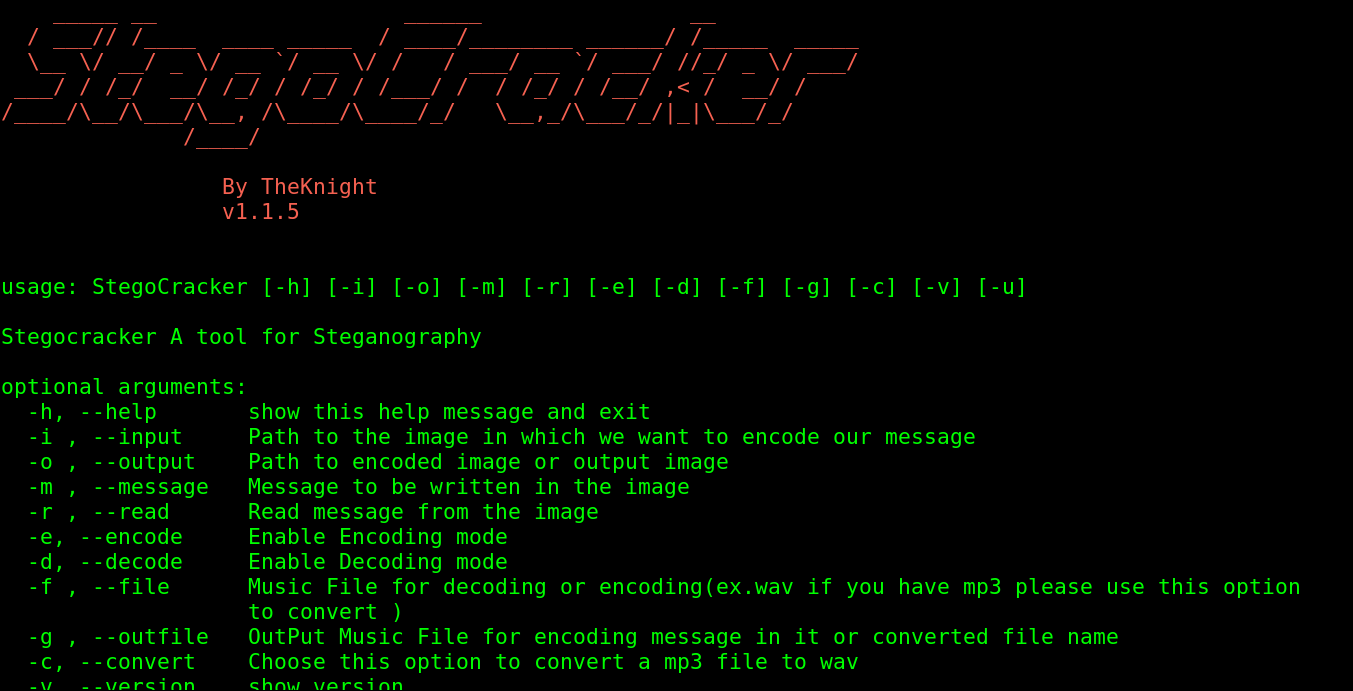 w1ldn16h7/stegocracker
Stego 是一款开源免费的隐写术工具,可让你将秘密信息隐藏在图像或音频文件中。你不会察觉到图像或音频文件有任何变化,但你的秘密信息将存在于原始图像或音频文件之中。
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 synacktiv/bip
面向对象的 Python API,用于简化逆向工程中与 IDA 的交互,支持插件开发及反汇编分析的自动化。
 n1ckdunn/exploitivator
自动化 Metasploit 扫描与利用
 evyatarmeged/stegextract
用于从 PNG、JPG 和 GIF 图像中提取尾部数据、嵌入文件和隐藏字符串的 Bash 脚本,采用魔数和 hexdump 分析。
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。








