
 #1

 billythegoat356/kramer
下一代 100% Python 混淆器。
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
 d3mondev/burp-vps-proxy
这个 Burp Suite 扩展允许在主流云服务上自动创建和删除上游 SOCKS5 代理。

 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework 是一个渗透测试辅助工具和漏洞利用框架。它倡导“以网攻网”的原则,并通过其响应式界面实现随时随地的渗透测试。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
 avilum/secimport
面向 Python 的库级 eBPF 沙箱(Linux 与 macOS):按模块进行系统调用级控制。
 sadreck/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器
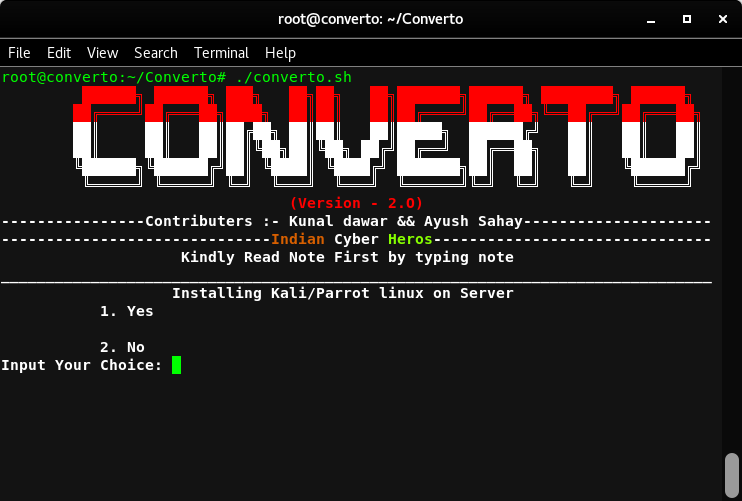 developerkunal/converto
在VPS服务器上安装Kali Linux
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。
 corelight/community-id-spec
一种将网络流哈希为标识符的开放标准,又称“Community IDs”。
 filosottile/edwards25519
低层级的Go实现的edwards25519椭圆曲线,提供用于构建更高级加密原语(如签名和Diffie-Hellman)的API。
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra 条件访问文档(含 PowerShell)
 zh54321/snafflerparser
解析Snaffler输出文件并生成美化后的输出。
 safebuffer/metateta
自动化网络协议扫描与利用工具,利用Metasploit模块在大型网络中快速进行渗透测试,支持SMB、SMTP、SNMP等协议。
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 d4vinci/bugz-tools
一系列我为漏洞赏金或黑客攻击编写的工具,并且不介意发布出来 :smile:









