
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
OWASP 知识库与 HTTP 安全响应头验证器,提供建议、统计信息以及自动化配置检查。
 stevemcilwain/quiver
Quiver 是一款用于管理所有漏洞赏金狩猎和渗透测试工具的工具。
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
适用于 Node.js 的 ClamAV 反病毒扫描 — 仅需一次函数调用即可扫描上传的文件。零依赖。类型化 Symbol 判定结果。支持本地或 Docker/clamd 运行。
 rand0m1ze/ezsploit
面向Metasploit的Linux bash脚本自动化
 b4rtik/redpeanut
RedPeanut 是一个用 .Net Core 2 开发的小型 RAT,其代理基于 .Net 3.5 / 4.0。
 nccgroup/idahunt
idahunt 是一个使用 IDA Pro 分析二进制文件并在 IDA Pro 中搜寻目标的框架。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 richlegrand/bitbang-cli
通过端到端加密的点对点 WebRTC,使用浏览器或 CLI 即可建立对机器的安全远程访问,支持交互式 shell、文件传输和 Web 代理,无需端口转发或账户。
 syhunt/sandcat
一个开源的、面向渗透测试和开发者的网页浏览器,利用 Lua 的强大功能。
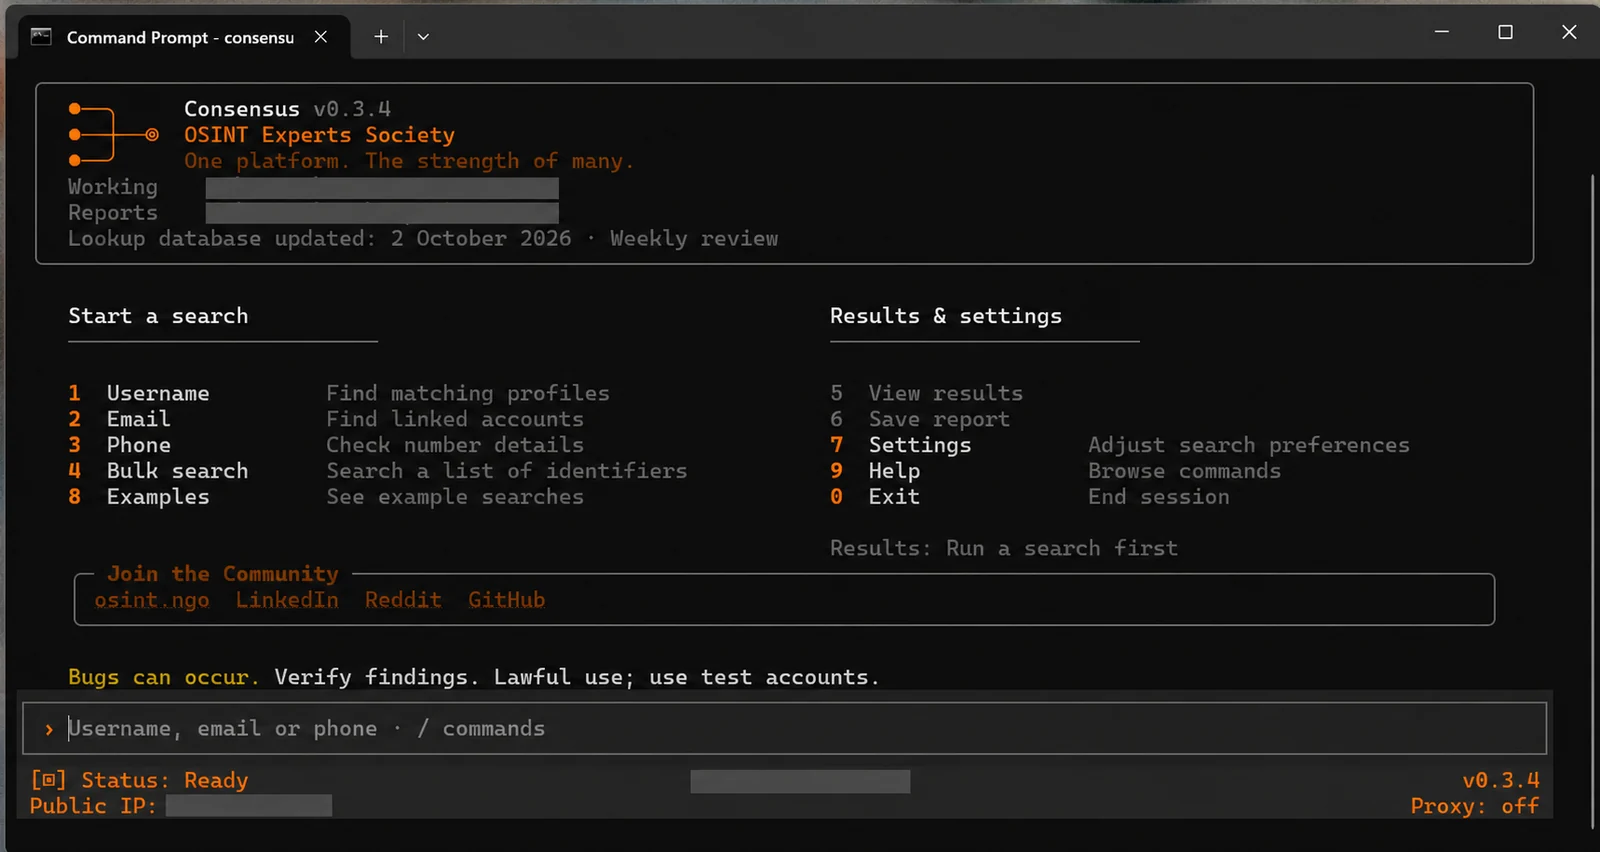 osint-experts-society/consensus-osint
🔎 用户名、邮箱和电话 OSINT — 来自 19 个项目的 9,700 多项查询检查,具备个人资料丰富、批量搜索、证据图谱和专家审核更新。


 jarryshaw/darc
暗网爬虫,使用 requests 和 Selenium 工作线程抓取页面、捕获请求头和 Cookie、提取链接,并保存渲染后的截图,用于 OSINT 情报收集。
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 kerlenton/mcpsnoop
Wireshark for MCP。一个位于你的 AI 客户端与 MCP 服务器之间的透明代理。在终端中实时查看每一次调用,根据其发现让 CI 失败,导出 OpenTelemetry span。
 awslabs/snapchange
使用KVM对内存快照进行轻量级模糊测试








