#1


 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 的 PoC 工具:深圳艾特米 M300 Wi-Fi 中继器(MT02)上未经身份验证的操作系统命令注入,可导致远程 root 权限。包含漏洞利用、验证器、载荷生成器和 Metasploit 模块。仅用于教育和授权渗透测试。
 swe-agent/swe-agent
由LLM驱动的智能代理,能够自主修复GitHub问题、发现网络安全漏洞,并通过可配置的工具使用和先进的AI模型解决CTF挑战。
 attaattaatta/cve-2026-43500
CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 ctn-qvo/cve-2026-43499-so-build
针对CVE-2026-43499的漏洞利用实现,提供有针对性的概念验证,用于漏洞验证和安全评估。
 neseos-corp/cve-2026-50657
# CVE-2026-50657 漏洞利用代码 针对 Nese Vista 至 Nese 11(BETA)的漏洞利用代码。包含补丁详情及受影响的操作系统版本,用于安全测试和漏洞分析。
 greydgl/pentestgpt
由大语言模型驱动的自动化渗透测试智能体框架
 indiquarks/vsftpd-cve-2011-2523-lab
渗透测试实验室利用VSFTPD 2.3.4后门通过Metasploit框架
 1837620622/cloudflare-bypass-2026
Cloudflare Turnstile 绕过工具 | Cloudflare Bypass Tool based on SeleniumBase UC Mode | 支持 Mac/Windows/Linux
 impost0r/rie
针对CVE-2026-43724的内核利用程序,目标为Apple macOS/iOS系统。提供了该已披露漏洞的概念验证代码。

 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
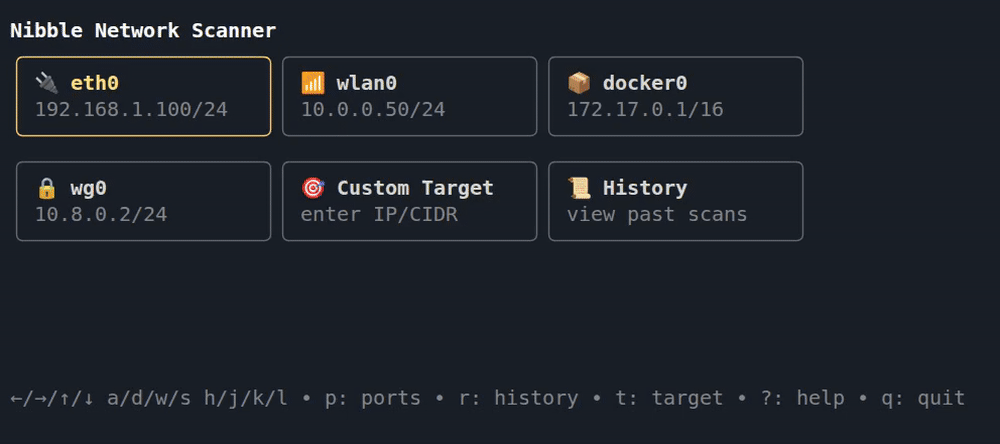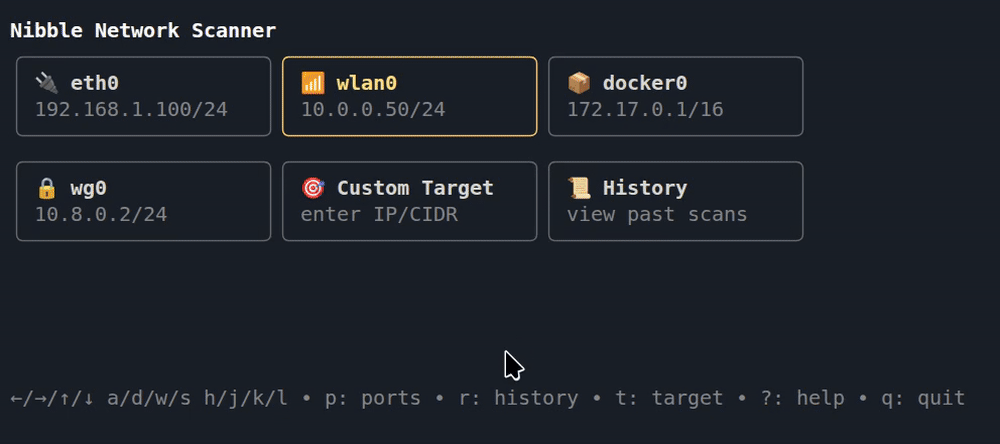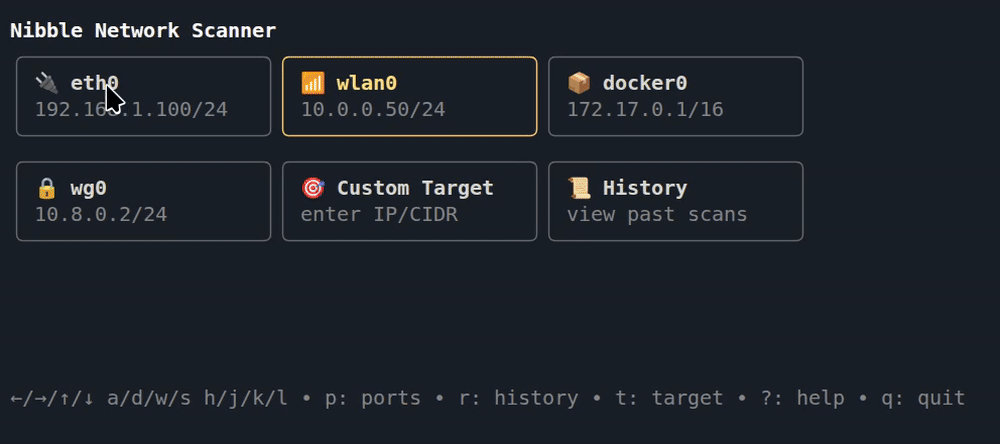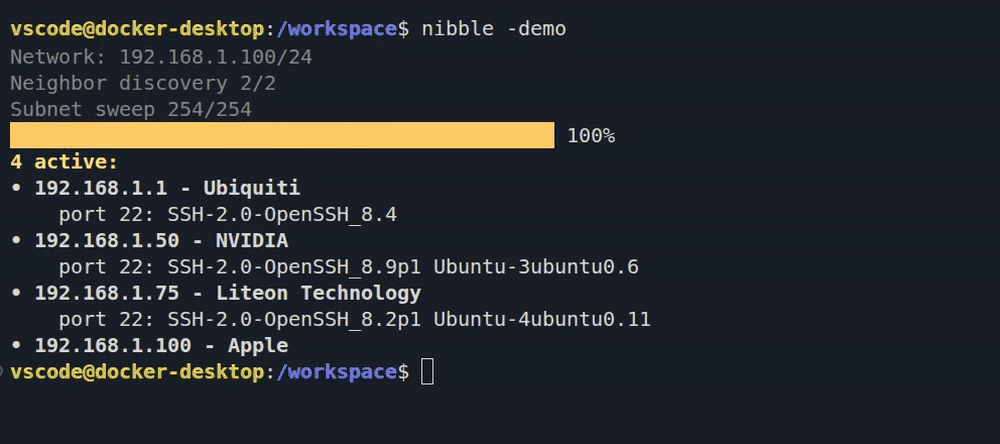 backendsystems/nibble
易于使用的网络扫描器,带有可点击的TUI界面
 frogsnot/concryptor
每秒千兆字节级的多线程文件加密引擎。采用无锁三缓冲io_uring管道、Rayon并行分块和硬件加速的AEAD(AES-256-GCM / ChaCha20)实现极致的吞吐量。
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
 ibm-security/ibmsecurity
用于 IBM Security Appliance REST API 的幂等函数。目前涵盖 ISAM 和 ISDS 设备。