
 #1

 lkeld/cve-2026-43499-poc
针对 CVE-2026-43499(GhostLock)的武器化概念验证,该漏洞为 Linux 内核 rtmutex 缺陷,可实现本地权限提升。包含针对各发行版的利用链、技术分析文档及可靠性测试。
 gs-ai/amber-ici
AMBER ICI v5:本地优先的 Ollama 调查指挥中心,具备按案件隔离的证据管理、智能体链、混合检索、流式分析、图谱与时间线视图、OCR、受控网络研究以及 GPU 遥测功能。
 jimaek/geolocation-tool
通过延迟将任意IP地址地理定位到物理位置
 vp777/windows-kernel-exploitation
Windows 内核利用技术与工具,涵盖池溢出利用、段堆元数据滥用,以及用于堆检查的调试脚本。
 davidcarliez/trustmebro
绕过LLM护栏,通过用伪造的工具输出迷惑它。
 r3dw4n48m3d/cve-2021-3493-exploit
基于 C 的本地权限提升漏洞利用程序,针对 CVE-2021-3493,适用于 5.11 之前版本的 Linux 内核中的 OverlayFS。提供编译和使用说明,用于授权安全测试。
 dcit/perl-cryptx
Perl 加密工具包,通过内置的 LibTomCrypt 库提供对称密码、AEAD 模式、哈希函数、MAC、公钥密码学、密钥派生以及安全随机数生成功能。
 rosesecurity/scrappy
Python 实用工具,可从 PDF 中提取内容,生成针对暴力破解、强制浏览和字典攻击的目标词表,支持词频、熵和元数据分析模式。
 ricardojoserf/samdump
提取 SAM 和 SYSTEM 配置单元,使用卷影复制(VSS)API。支持数据外传和 XOR 混淆选项。支持 C#、C++、Crystal、Python、Rust、Golang、Nim 和 Deno(JavaScript)语言。
 abdgalaxy36-code/rmgp-complete-handoff
完整的 RMGP(CVE-2026-43499)工作区 + 实验状态交接,适用于 SM-A376B/A376BXXU1AZB7
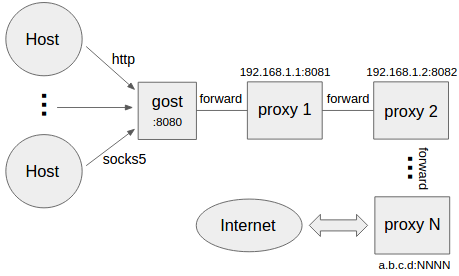 ginuerzh/gost
GO Simple Tunnel - 一个用 Go 语言编写的简单隧道工具
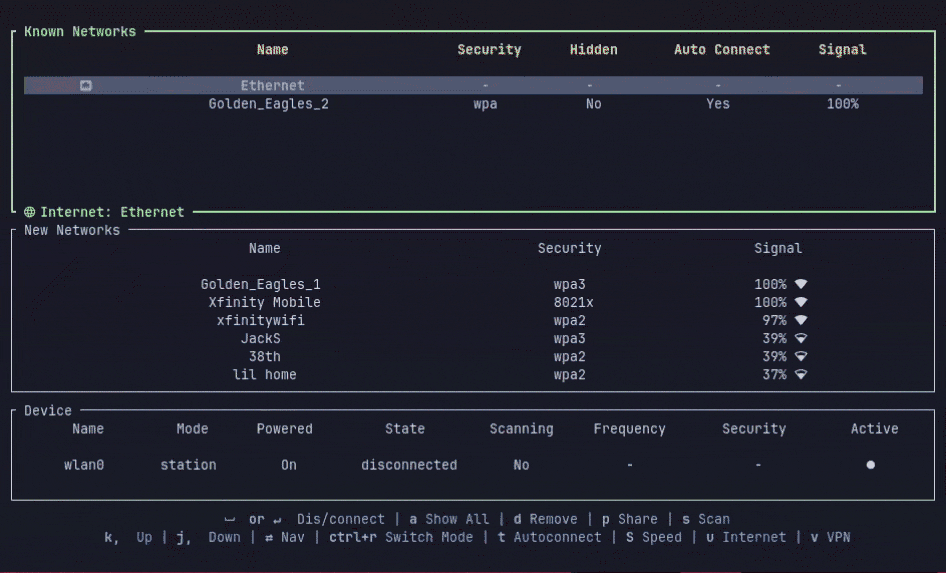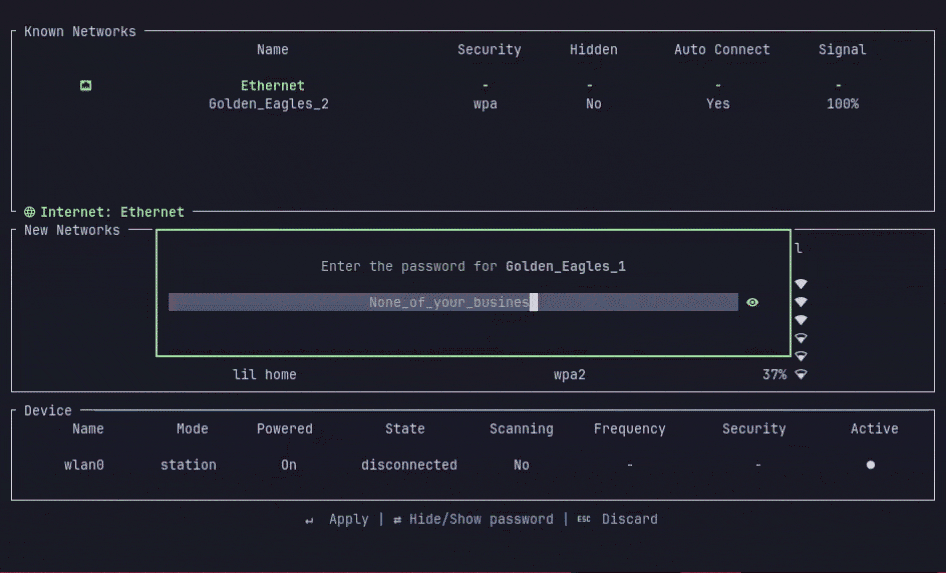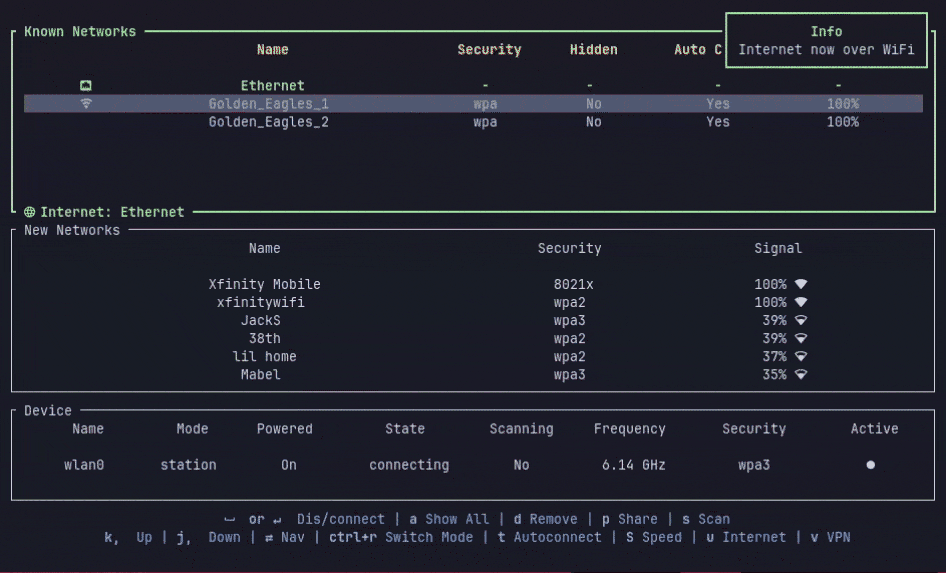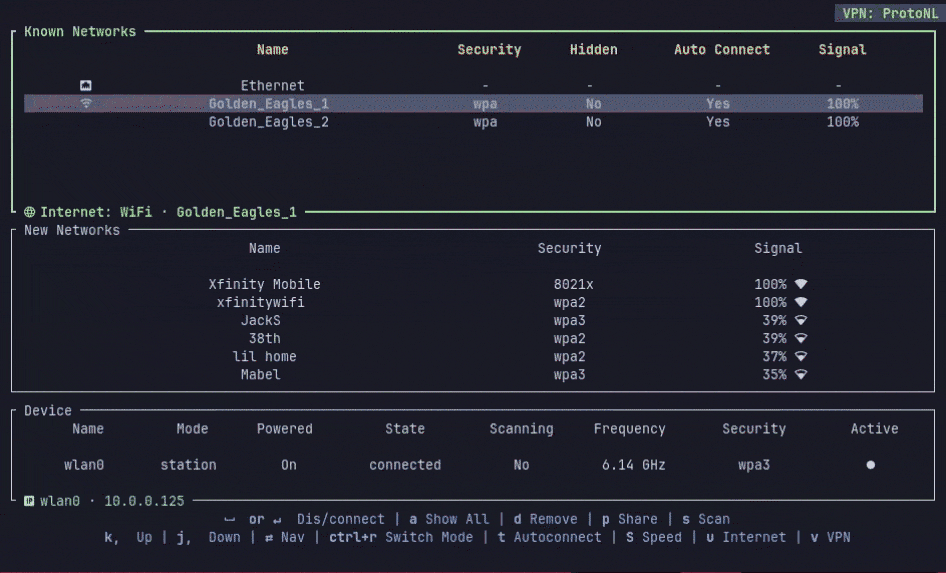 aashish-thapa/wlctl
🛜 用于在 Linux 上通过 Network Manager 管理 WiFi/以太网/VPN 的 TUI
 filosottile/age
一个简单、现代且安全的加密工具(及 Go 库),具有简短明确的密钥、无配置选项,以及 UNIX 风格的可组合性。
 nodesocket/cryptr
一个使用 scrypt 加密和解密文件的简单 shell 工具。
 i3it/cve-2026-18322
针对 CVE-2026-18322 的根因分析、被动版本检测器及实验环境 PoC,该漏洞是 Smart Popup by Supsystic WordPress 插件中的未认证权限提升漏洞。
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Android Chromium 全链路漏洞利用,结合 CVE-2026-11057 信息泄露与 CVE-2026-5281 释放后使用(use-after-free),实现 vtable 劫持与任意代码执行。









