
 #1

 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 ngwg/ceasta
面向 PE/ELF 二进制文件的反汇编器、反编译器和 x64dbg 风格调试器,具备 IDA 风格列表、函数图、Lua 插件、CLI,以及用于 AI 驱动分析的内置 MCP 服务器。
 nicocha30/ligolo-ng
一个先进但简单的隧道/枢纽工具,使用TUN接口。
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 yasodginige/autopentester
此仓库包含一个可用于自动化渗透测试任务的工具。
 adaptix-framework/adaptixc2
AdaptixC2 是一款高度模块化的高级红队工具包
 kryptsec/oasis
开源AI安全基准测试CLI。使用MITRE ATT&CK分析和KSM评分来衡量AI模型执行攻击性安全任务的表现。
 hassham1/cve-2026-12227-visualcomposer-lfi-poc
针对 CVE-2026-12227 的 Docker 验证实验环境与 safe-oracle PoC,该漏洞是 Visual Composer 中通过 vcv-template 实现的未认证 LFI,并附带一个 nuclei 检测模板。
 davidcarliez/mythic_telegram_profile
通过Telegram机器人间消息隧道传输Athena和Apollo代理流量的Mythic C2配置文件,将加密载荷通过其Push C2 gRPC服务桥接到Mythic。
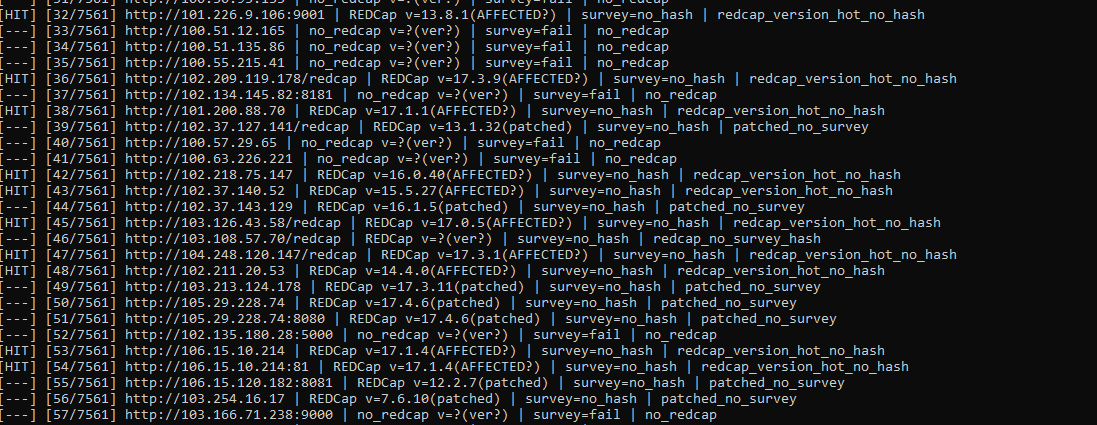 yulisec/cve-2026-90817
Python 检查器与可配置漏洞利用钩子,针对 CVE-2026-90817,即 REDCap 调查透传与数据导入 RCE。可识别版本指纹、验证调查哈希,并探测易受攻击的利用链。
 last-emo-boy/rikune
MCP 服务器,用于逆向工程 Windows 可执行文件和二进制格式。结合静态分类、Ghidra 辅助的功能恢复、插件驱动工具、工件管理以及可选的隔离 Windows 运行时执行。
 bishopfox/mauidll
从 MAUI Android 程序集存储中提取托管 (.NET) 程序集。
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 hassham1/cve-2026-89274-wp-recipe-maker-poc
针对 CVE-2026-89274 的 Docker 验证实验环境与 Python PoC,证明在 WP Recipe Maker <= 10.8.1 中可通过 rating-comment reviewBody 执行任意短代码。
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具









